

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
kubestriker — أداة تدقيق أمني فائقة السرعة لـ Kubernetes | Kitploit

أدوات/GitHubGitHub/vchinnipilli/kubestriker
ماسحات الثغرات الأمنيةأمن الحاوياتأمن السحابةDevSecOpsسوء التكوين
GitHubvchinnipilli/kubestriker

kubestriker

أداة تدقيق أمني فائقة السرعة لـ Kubernetes
عرض المستودع
1k10934منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة


أداة تدقيق أمني فائقة السرعة لـ Kubernetes!!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

نظرة عامة ورحلة كوبسترايكر

Kubestriker هي أداة غير مرتبطة بمنصة معينة، مصممة لمعالجة مشكلات أمان مجموعة Kubernetes الناتجة عن التكوينات الخاطئة، وستساعد في تعزيز البنية التحتية لتكنولوجيا المعلومات العامة لأي مؤسسة.

تقوم بإجراء العديد من الفحوصات المتعمقة على مجموعة من الخدمات والمنافذ المفتوحة عبر أكثر من منصة مثل Kubernetes المُستضافة ذاتيًا، Amazon EKS، Azure AKS، Google GKE وغيرها، لتحديد أي تكوينات خاطئة تجعل المؤسسات هدفًا سهلاً للمهاجمين. بالإضافة إلى ذلك، تساعد في الحماية من الهجمات المحتملة على مجموعات Kubernetes من خلال المسح المستمر للشذوذ.

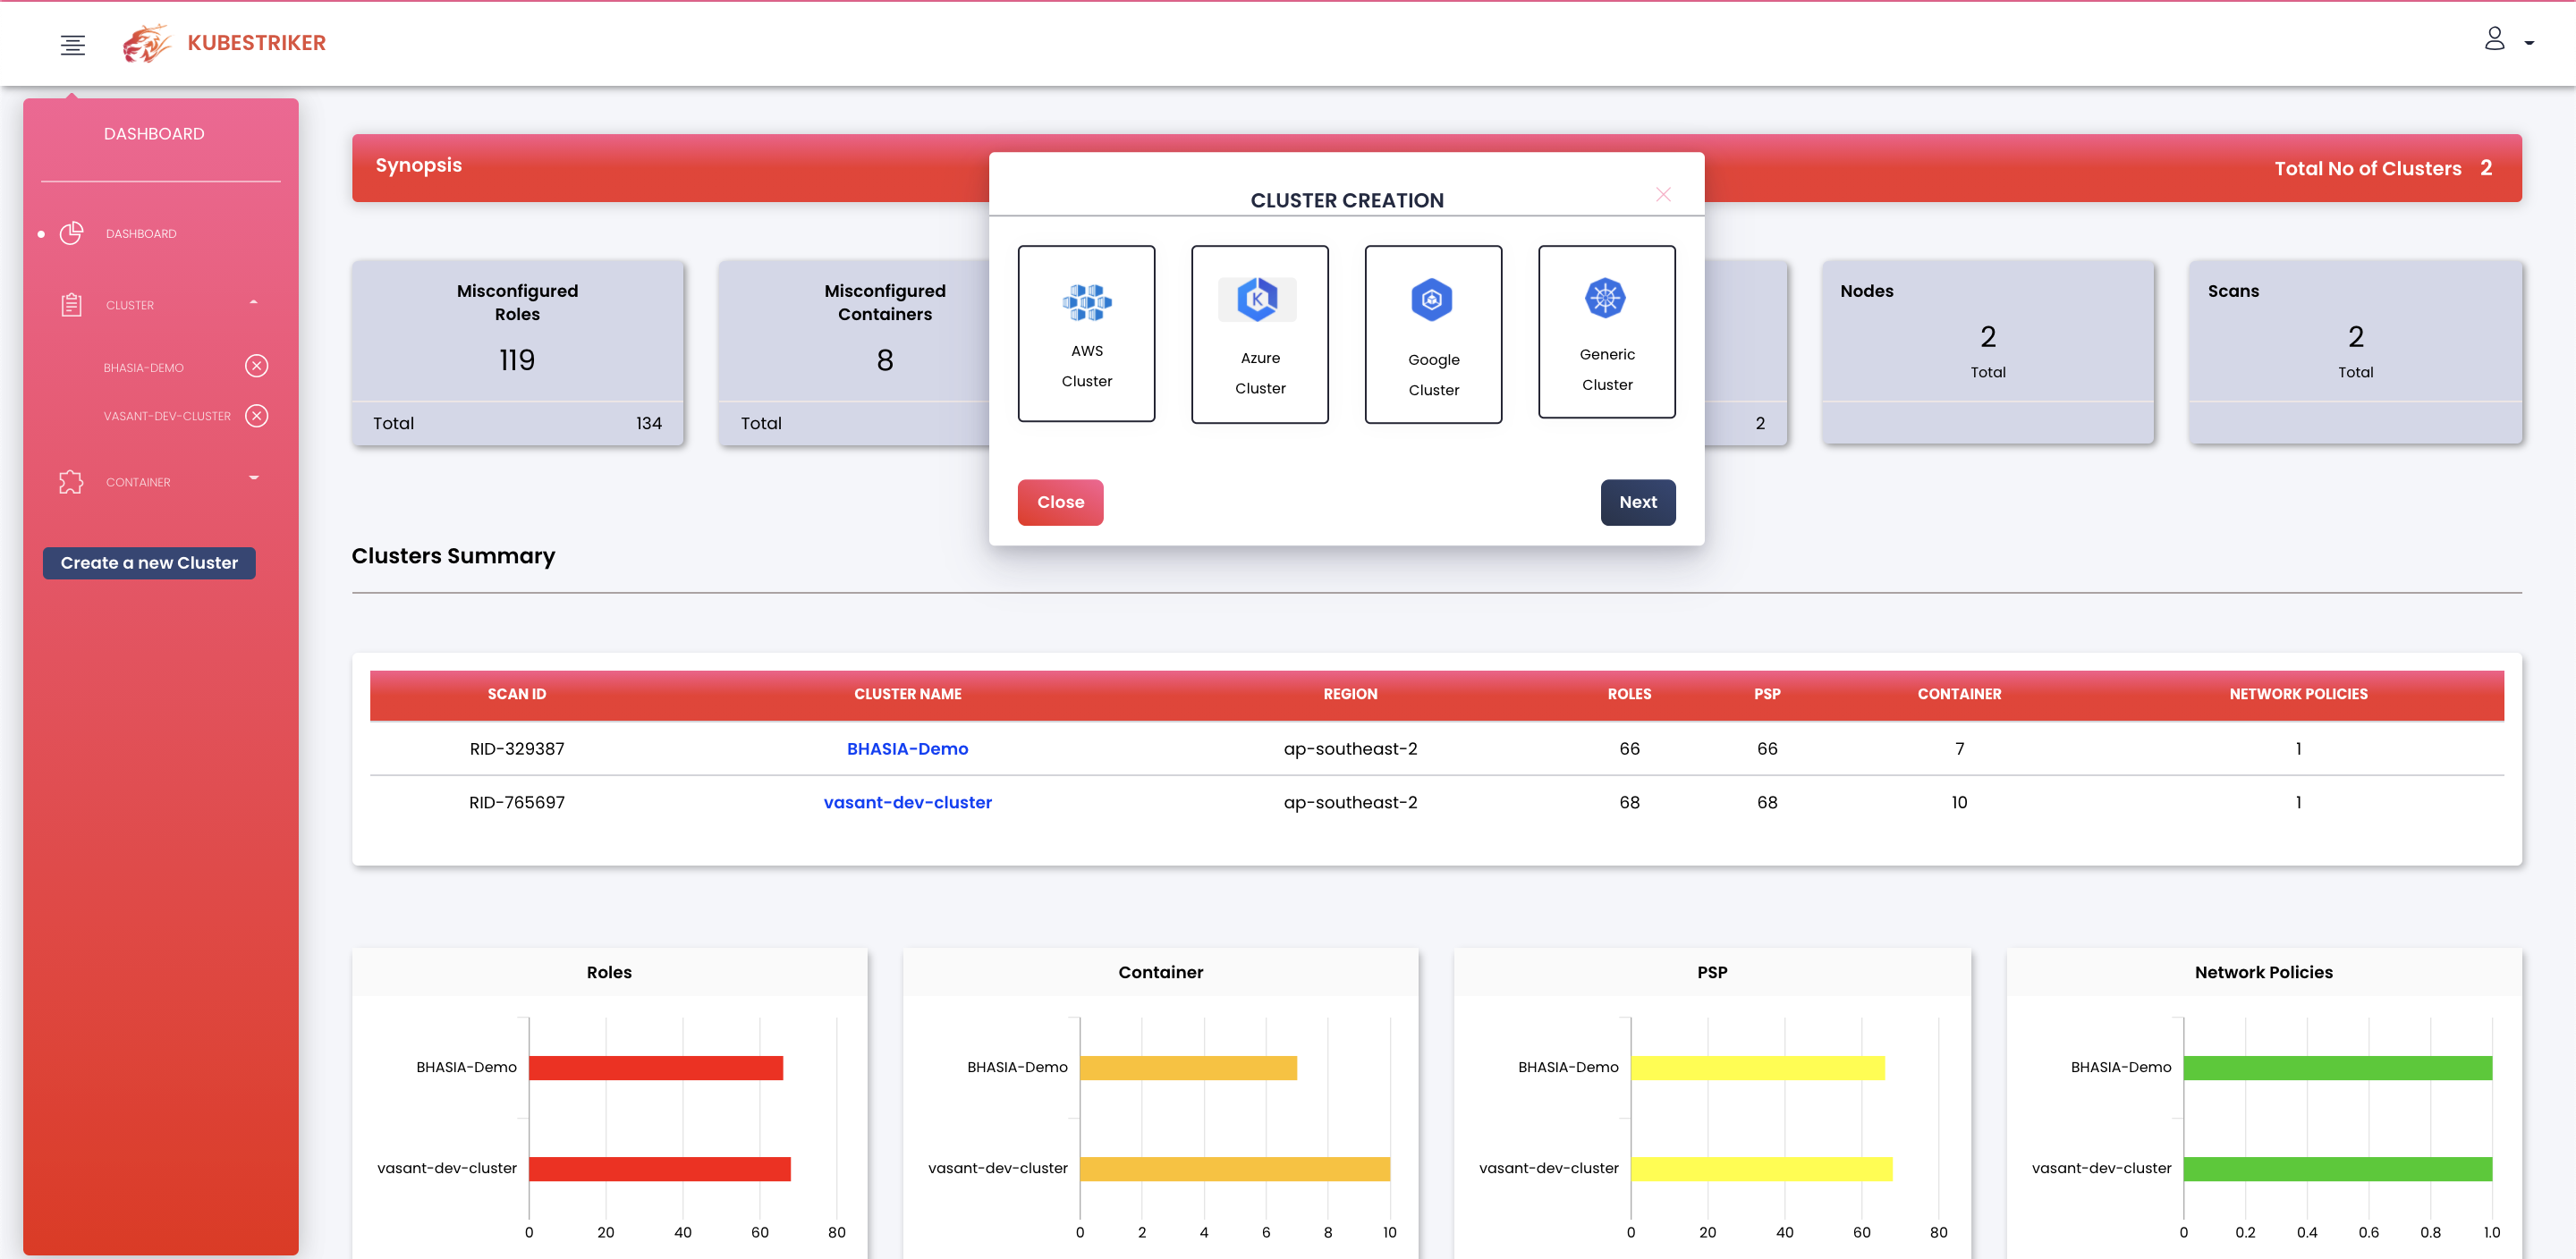
علاوة على ذلك، تتضمن القدرة على رؤية بعض مكونات بنية Kubernetes وتوفر مسارات هجوم مرئية لكيفية تقدم المهاجمين في هجماتهم.


واجهة سطر الأوامر


روابط مفيدة للتثبيت واستخدام واجهة سطر الأوامر

  • الإمكانيات الحالية
  • التثبيت
  • حالات استخدام متنوعة
  • التقارير
  • Kubestriker لمنصات متنوعة


نسخة تطبيق الويب


روابط مفيدة لتثبيت واستخدام تطبيق الويب

  • الإمكانيات الحالية
  • نشر Kubestriker
  • Kubestriker لمنصات متنوعة


التكامل مع CI/CD

تم جعل Kubestriker قادرًا على التكامل مع CI/CD مع أدوات خط أنابيب DevOps مثل Jenkins وAzure pipelines وBamboo. وهذا يسمح بالمسح المستمر للبنية التحتية لتحديد أي تكوينات خاطئة قبل النشر في بيئات الاختبار أو الإنتاج.

خريطة طريق المنتج

على الرغم من اعتماد Kubernetes السريع، لا تزال تقنية متطورة ولا يزال استخدام الحاويات لنشر الإنتاج في المؤسسات مقيدًا بالمخاوف المتعلقة بالأمان والمراقبة. لذلك، أرى هذه فرصة لمعالجة هذه المخاوف وتقديم إمكانيات أكثر تقدمًا وجعل Kubestriker التطبيق المفضل لتدقيق الأمان. إن الطريق أمامنا مثير!

المساهمات مرحب بها

لقد بدأت رحلة Kubestriker للتو. وبينما ينمو مجتمع مستخدمي Kubestriker والمساهمين بشكل مطرد، آمل في مواصلة توسيع استخدامه وأخذه إلى أبعد من ذلك من خلال التعاون مع المزيد من المستخدمين وجذب المزيد من المساهمين.

أيادٍ مساعدة

  • ناج ميروفا
  • تشايتانيا نامبالي
  • روبالي داش
  • برالهاد تشاسكار

الدعم

فاسانت تشينيبلي يقوم ببناء وصيانة Kubestriker لتدقيق وتأمين بنية Kubernetes التحتية.

ابدأ مع الوثائق للحصول على دروس سريعة وأمثلة.

إذا أعجبتك هذه الأداة أو ساعدتك بأي شكل أو لديك أي اقتراحات/تحسينات، أود منك إرسال بريد إلكتروني إلي على [email protected] حول أي شيء تود قوله عن هذه الأداة. سأكون ممتنًا حقًا!
Kubestriker في وسائل الإعلام

الترخيص

تجدني هنا!!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






