#1

 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 cyclonedx/cyclonedx-cli
واجهة سطر أوامر (CLI) لتوليد وتحليل ودمج ومقارنة والتحقق من وتوقيع وتحويل ملفات SBOM بصيغة CycloneDX عبر تنسيقات JSON وXML وProtobuf وCSV وSPDX.
 pensarai/apex
اختبار أمني هجومي مدعوم بالذكاء الاصطناعي باستخدام وكلاء مستقلين، مباشرةً في الطرفية الخاصة بك.
 legit-labs/legitify
اكتشاف وتصحيح التكوينات الخاطئة والمخاطر الأمنية عبر جميع أصول GitHub و GitLab الخاصة بك.
 david-a-wheeler/flawfinder
أداة تحليل ثابت لاكتشاف الثغرات الأمنية في كود مصدر C/C++
 ajinabraham/njsscan
ماسح SAST واعي دلالياً لتطبيقات Node.js يكتشف أنماط الشيفرة غير الآمنة باستخدام مطابقة أنماط libsast وتحليل semgrep الواعي بالصياغة.
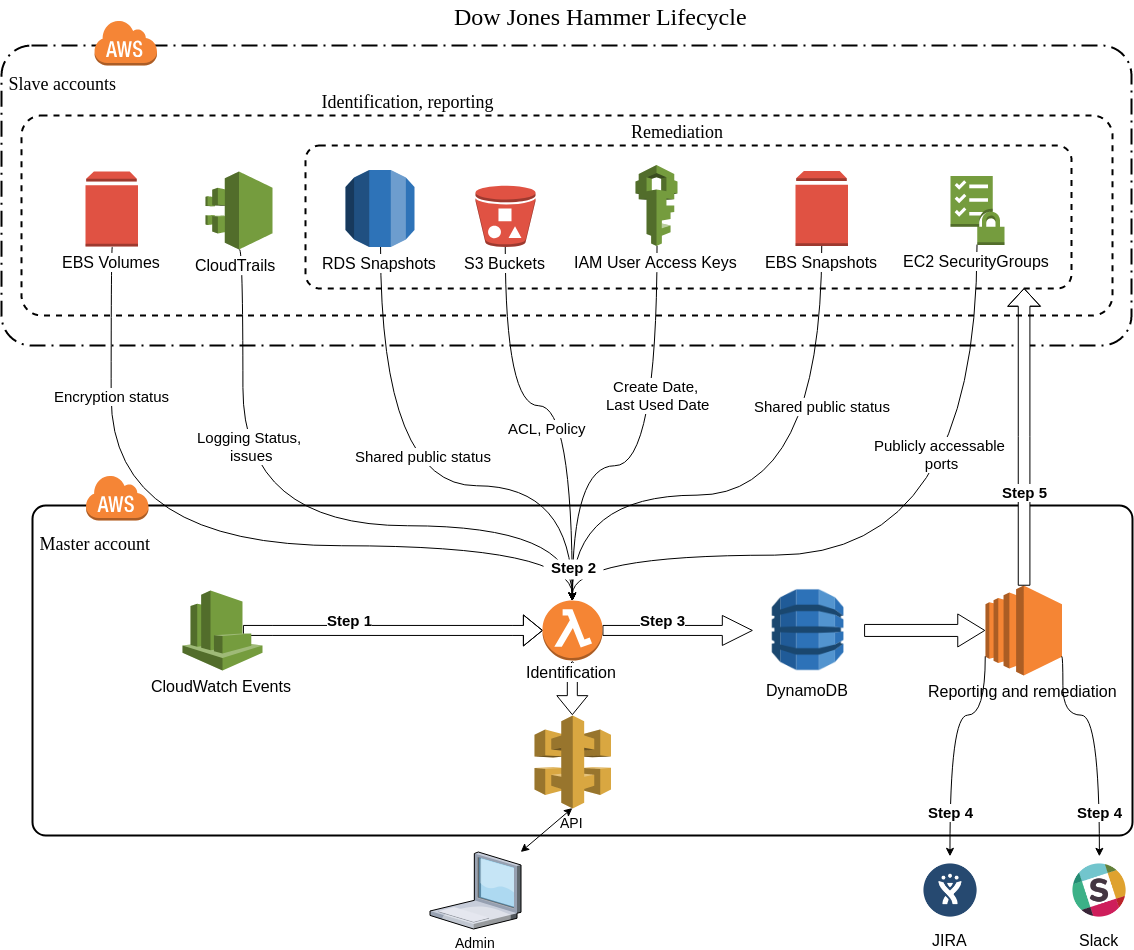 dowjones/hammer
Dow Jones Hammer : حماية السحابة بقوة السحابة (AWS)
 dev-sec/chef-os-hardening
هذا الكوكبوك الخاص بـ Chef يوفر العديد من الإعدادات المتعلقة بالأمان، مما يمنح حماية أساسية شاملة.
 backbay-labs/clawdstrike
محرك السياسات و EDR لأساطيل عملاء AI ومحطات عمل المطورين. يراقب استدعاءات الأدوات، الوصول إلى الملفات، تدفقات الشبكة، وتنفيذ العمليات مع سجلات تدقيق…
 aerleon/aerleon
إنشاء ACLs لجدران الحماية لـ Cisco و Juniper و Palo Alto والمزيد من لغة سياسة YAML واحدة عبر CLI أو Python API.
 manuelschipper/nah
حارس يمنع الإجراءات الكارثية للوكيل
 cloudgraphdev/cli
أداة GraphQL API وCSPM العالمية لـ AWS، Azure، GCP، K8s، وtencent.
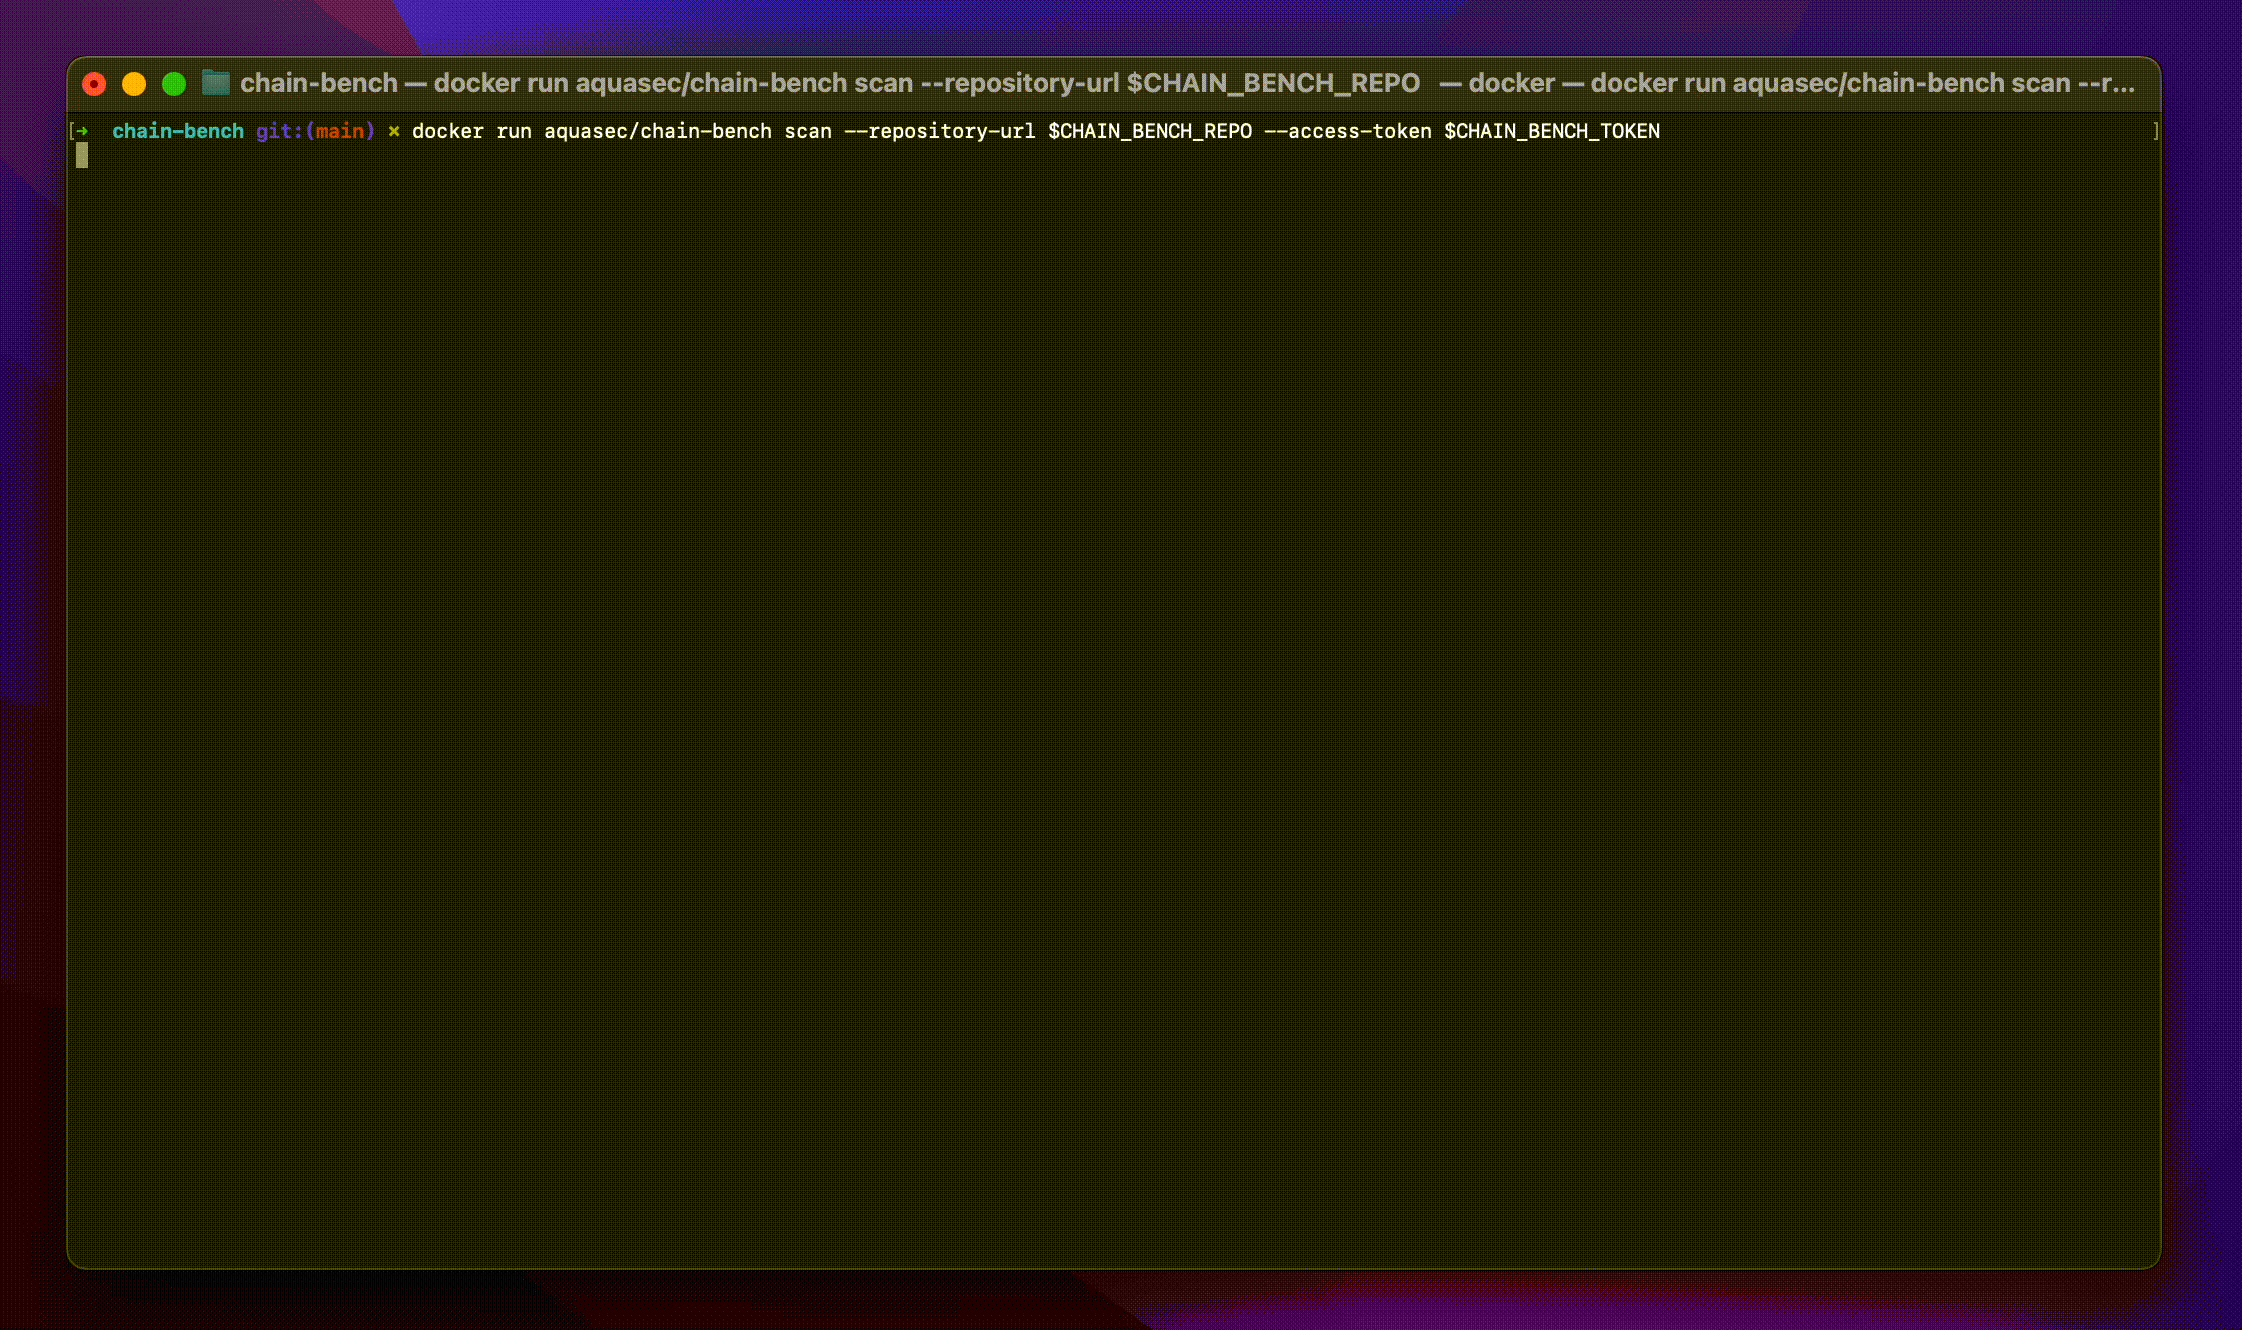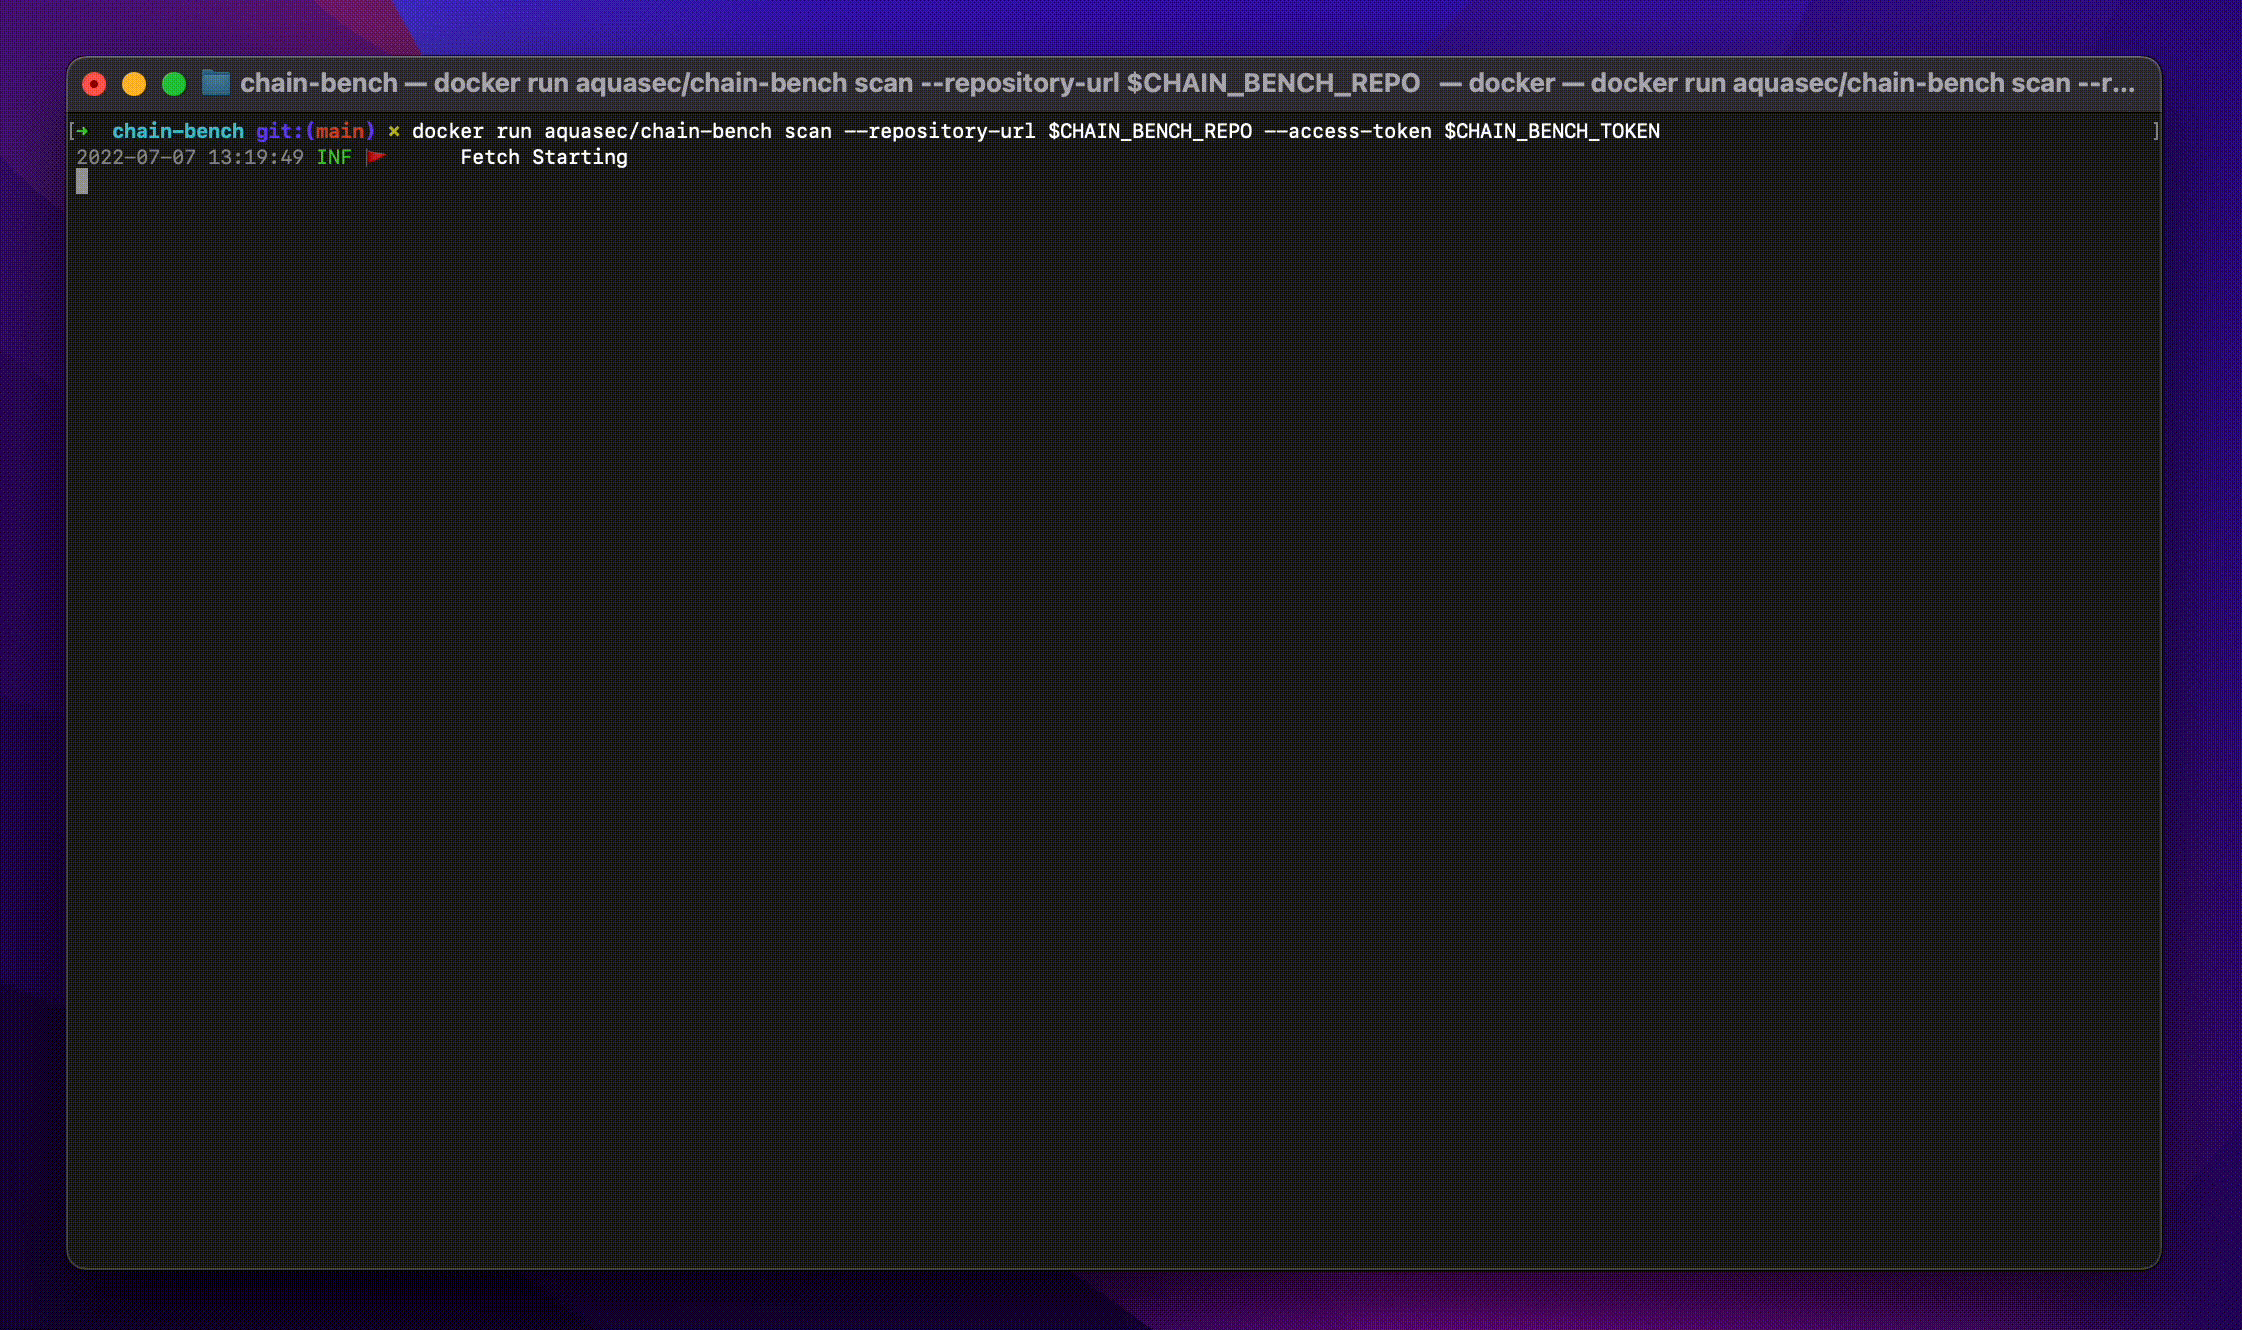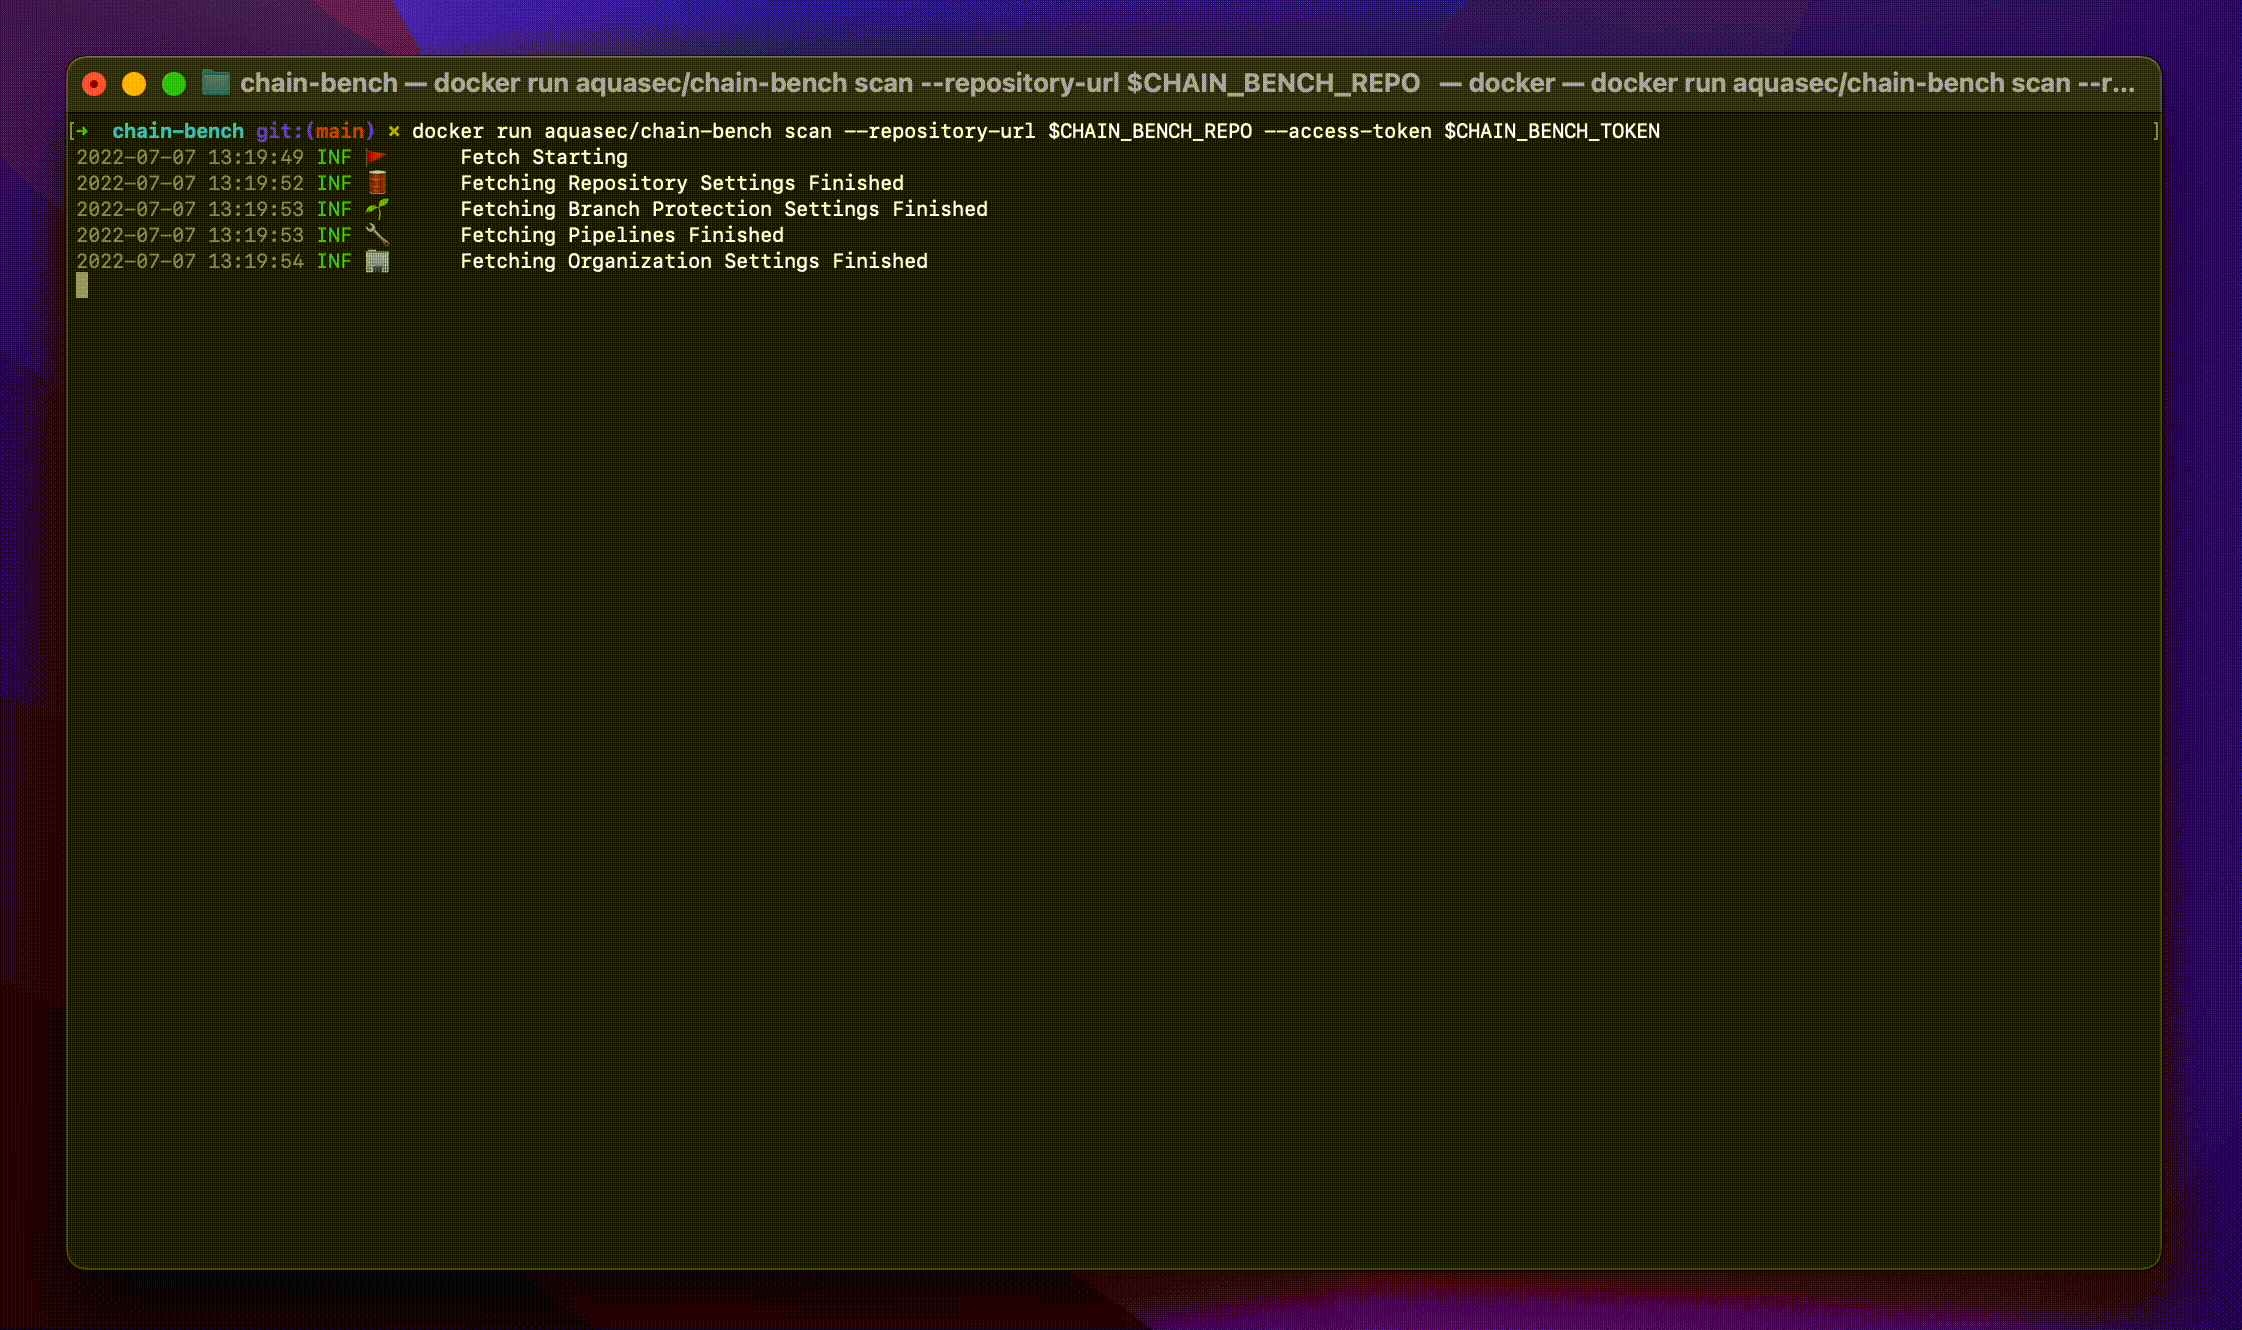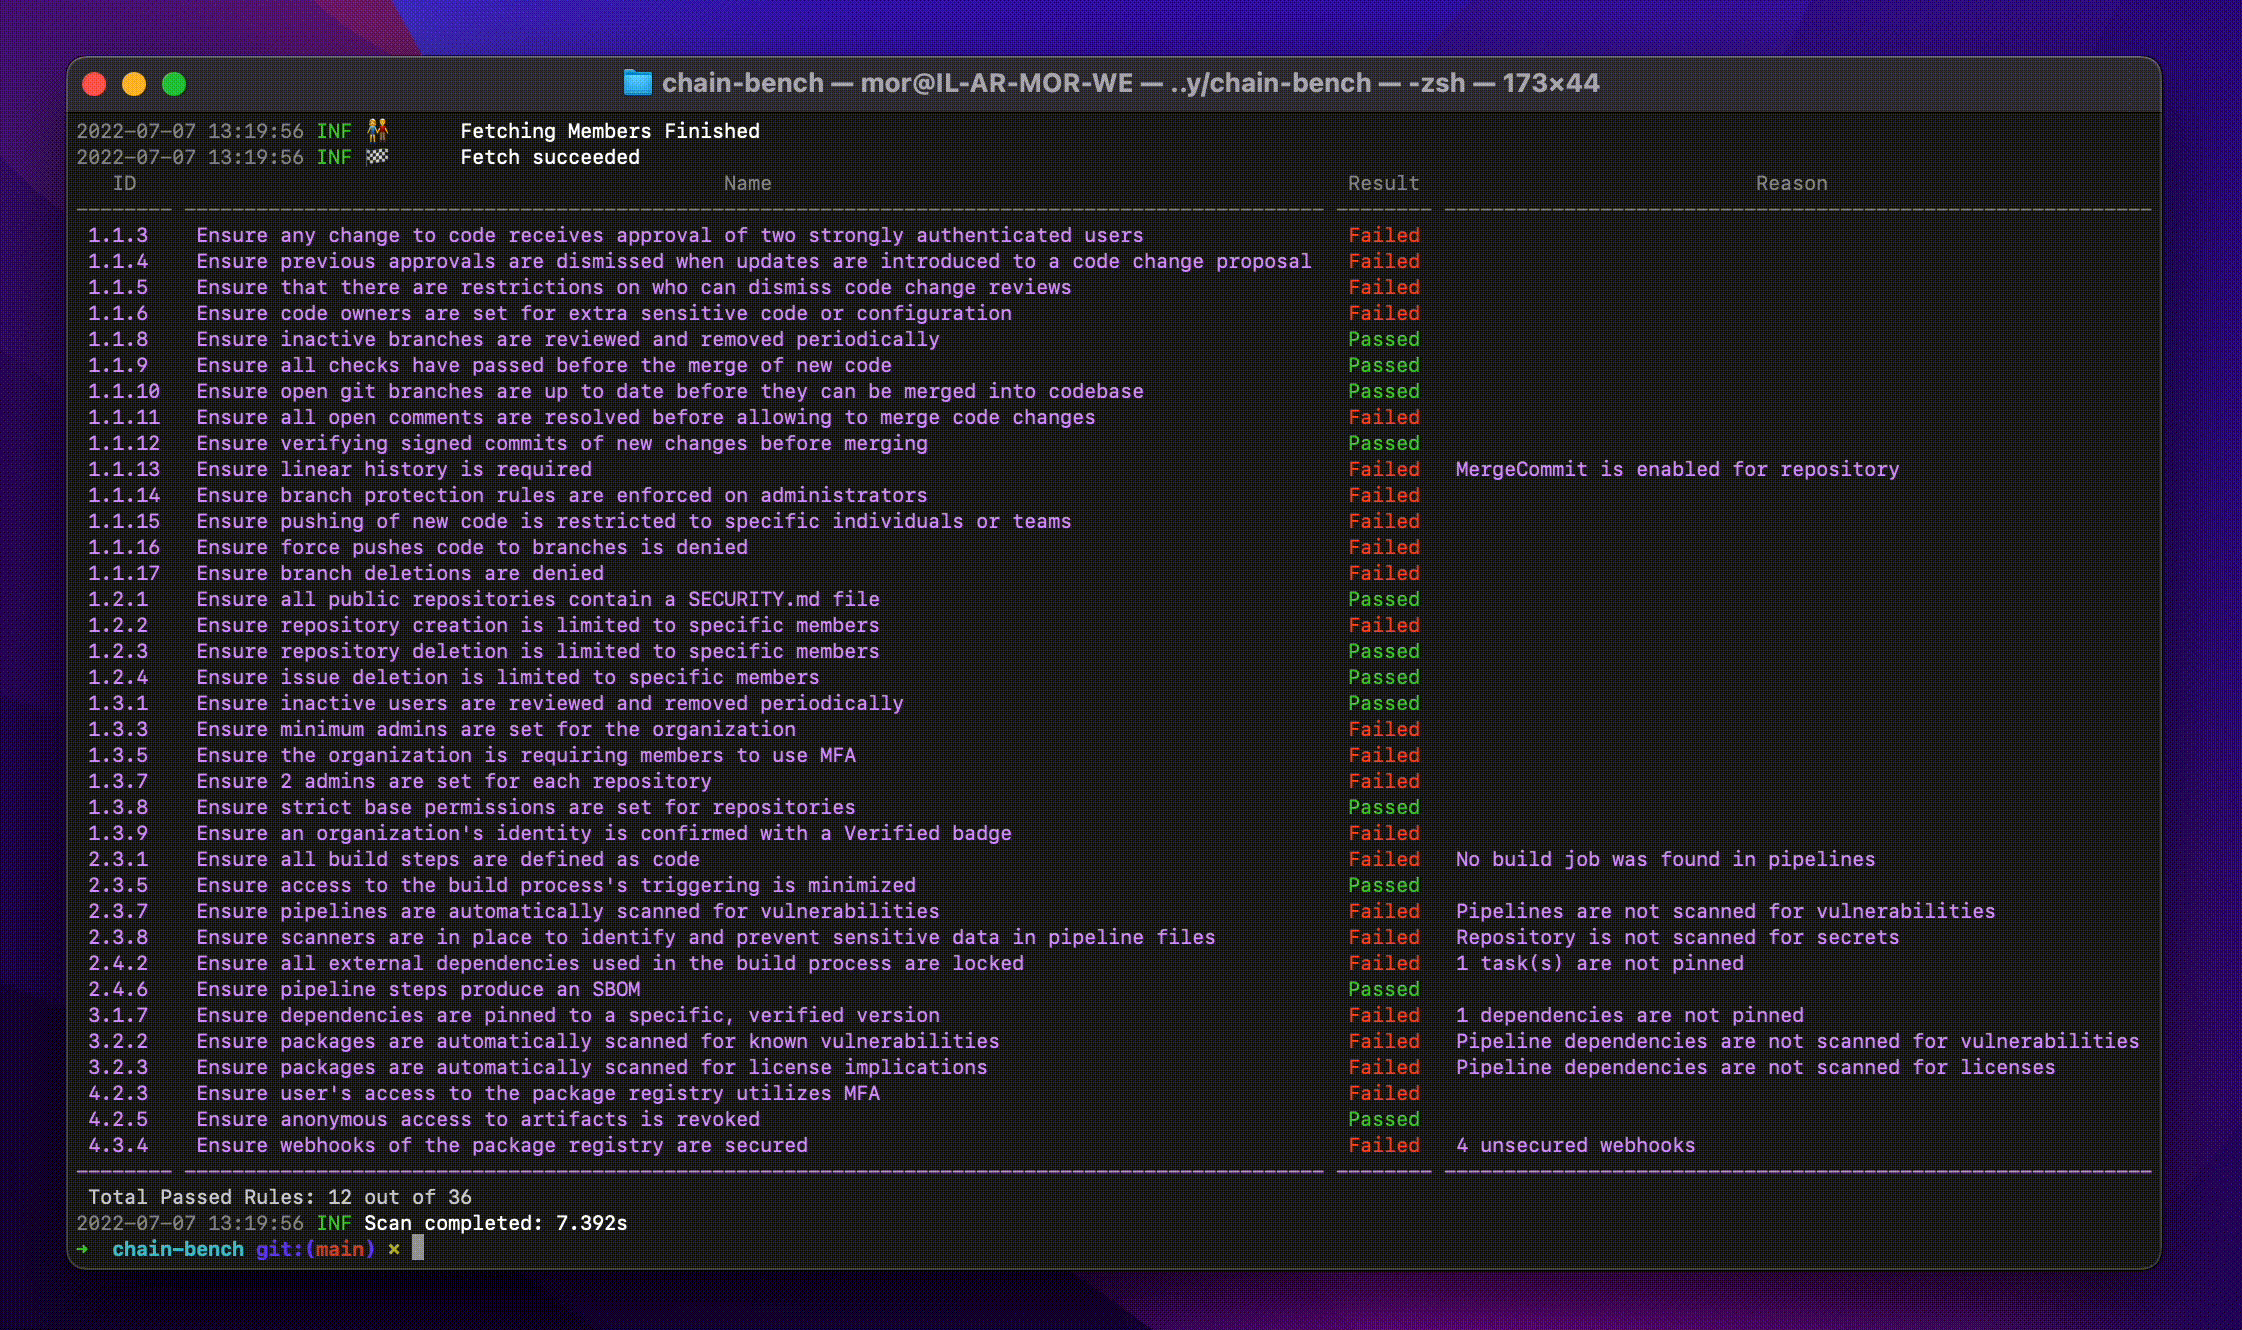 aquasecurity/chain-bench
يدقق الامتثال الأمني لسلسلة توريد البرامج وفقًا لمعيار CIS، حيث يفحص إعدادات SCM، وحماية الفروع، والتبعيات، وخطوط أنابيب CI/CD بحثًا عن المخاطر.
 batfish/pybatfish
عميل بايثون لـ Batfish، أداة تحليل تكوين الشبكات التي تتحقق من الأمان والموثوقية والامتثال من خلال نمذجة سلوك الشبكة من تكوينات الأجهزة قبل النشر.
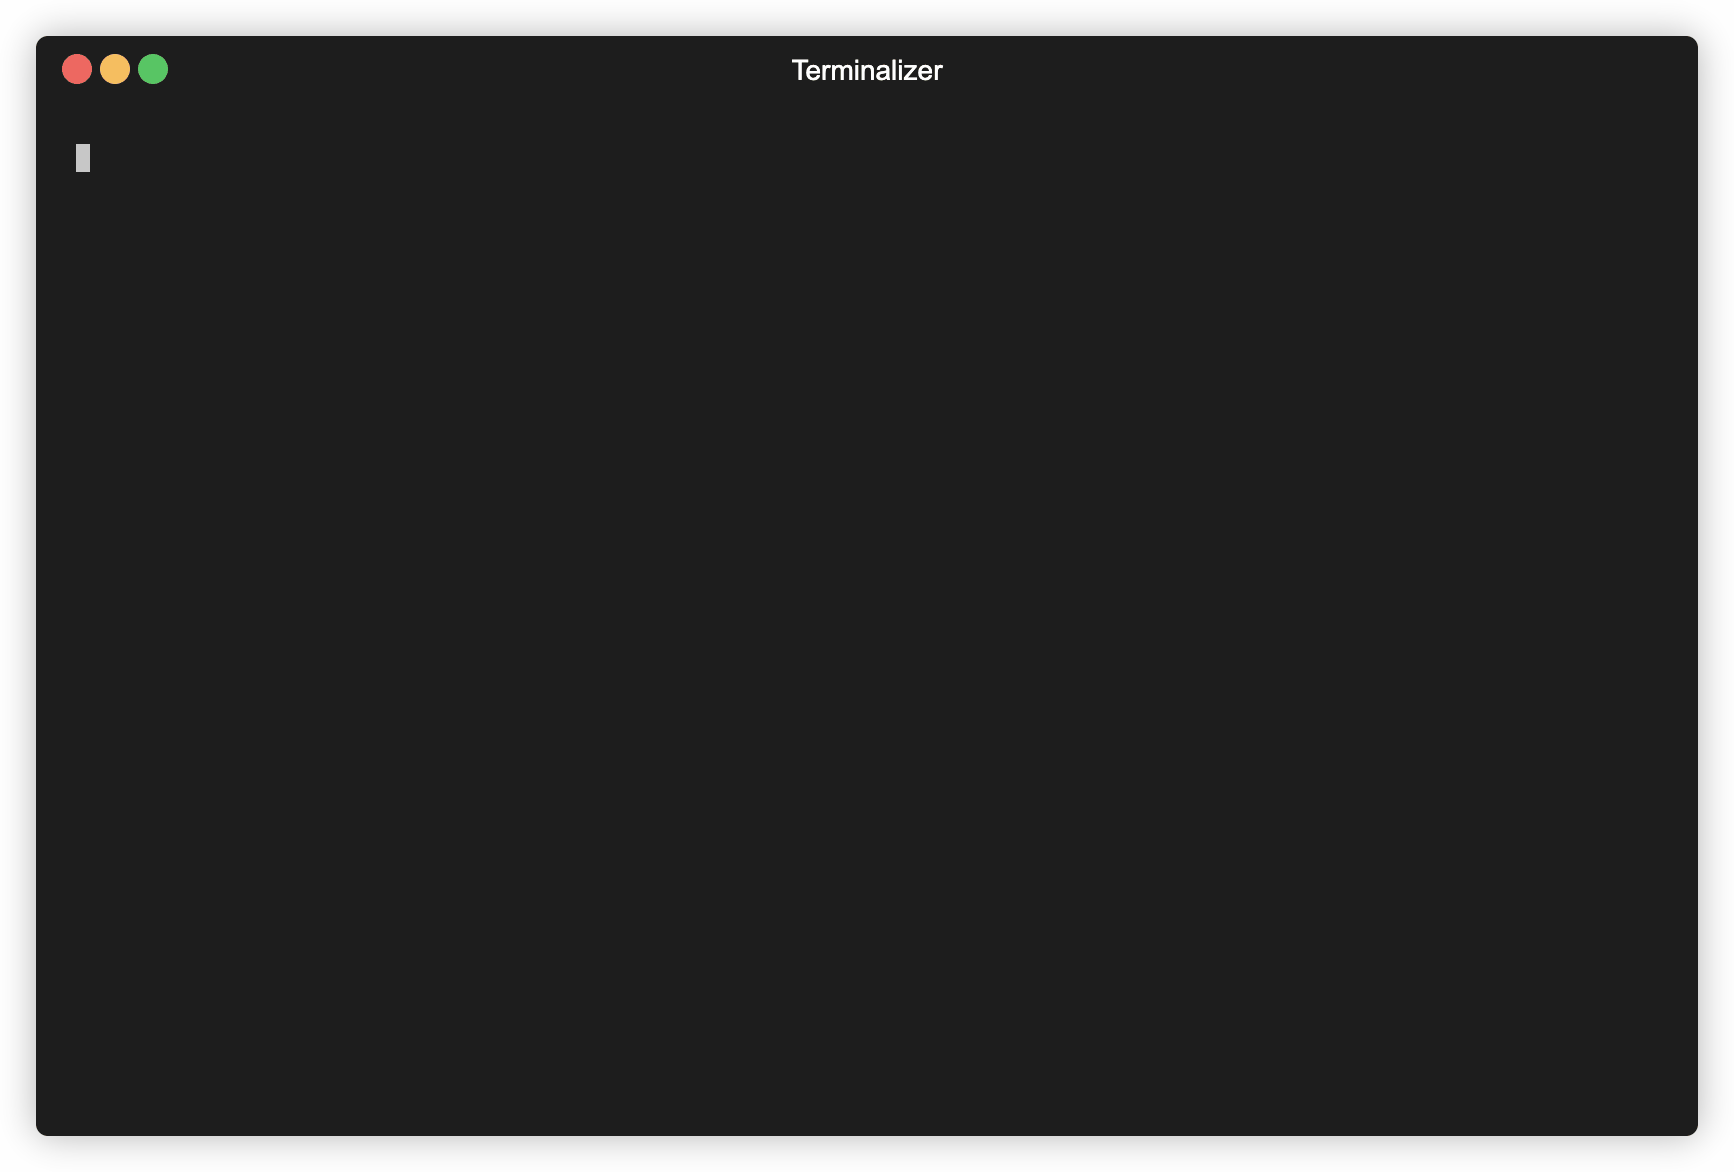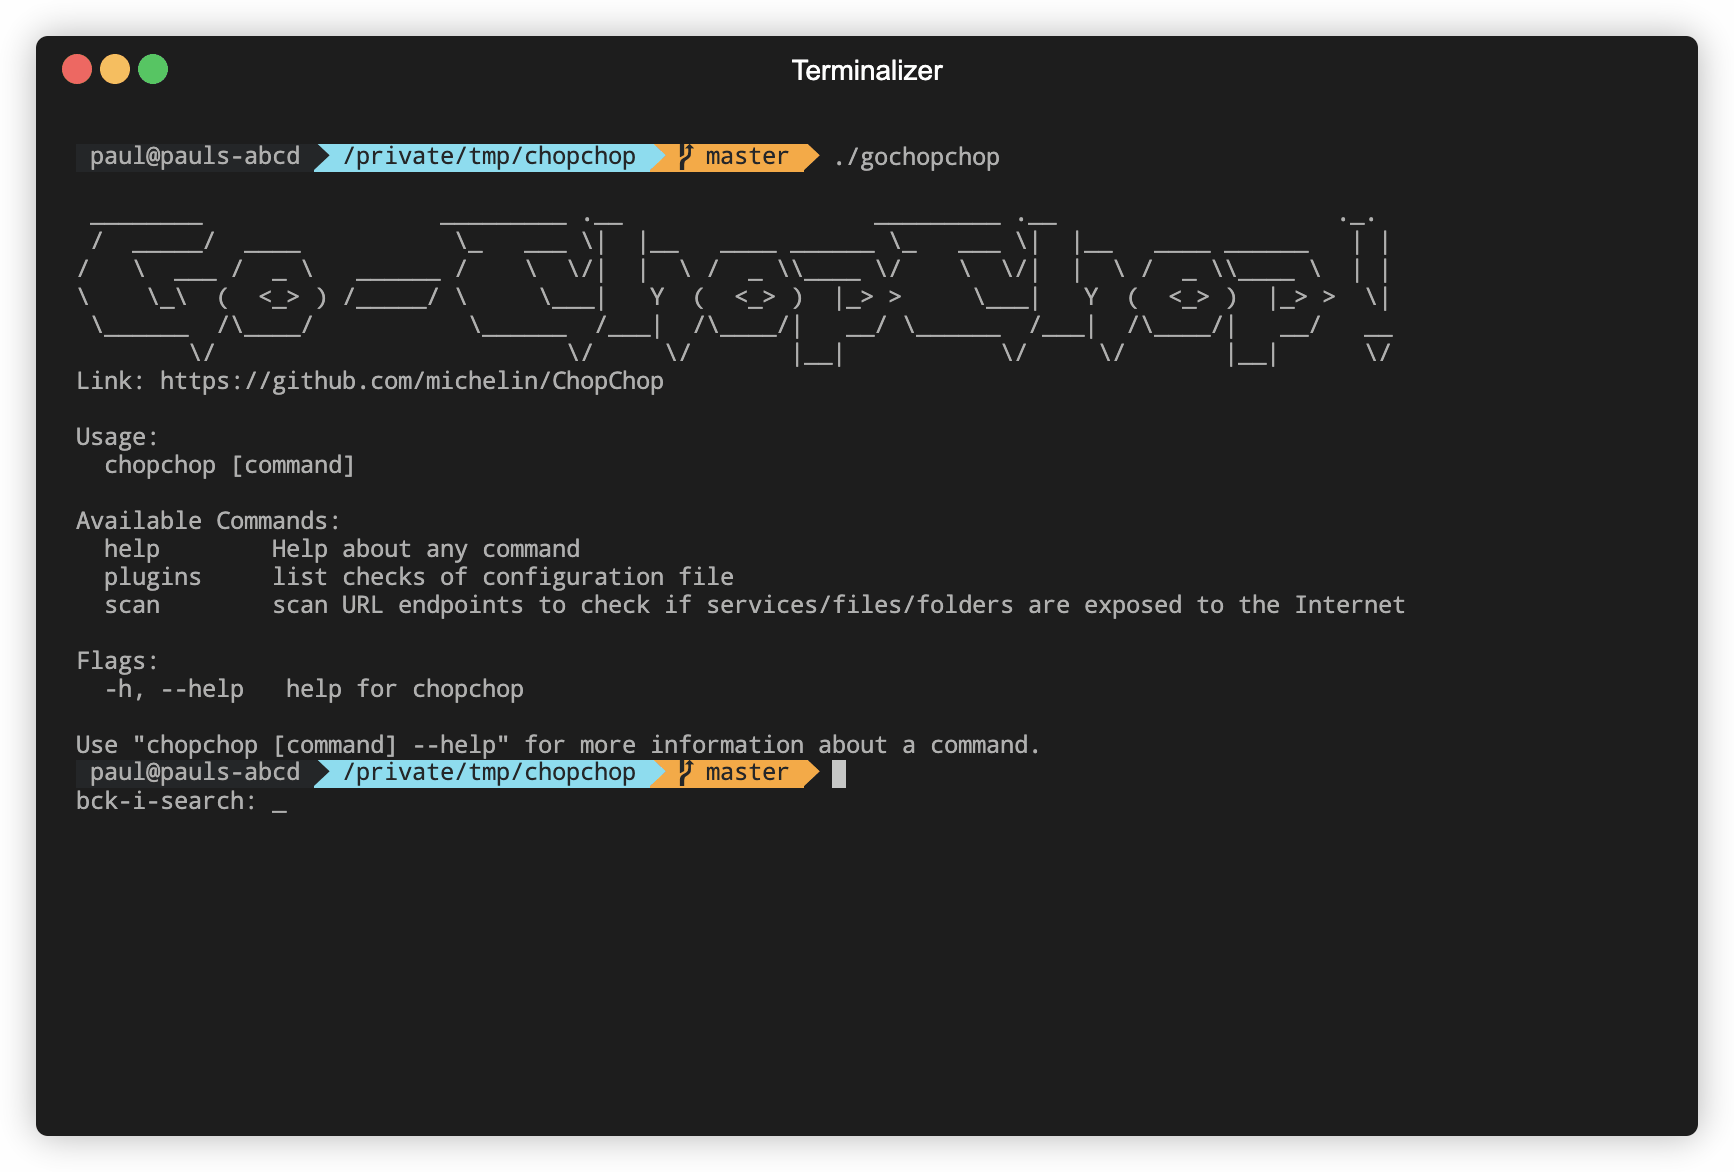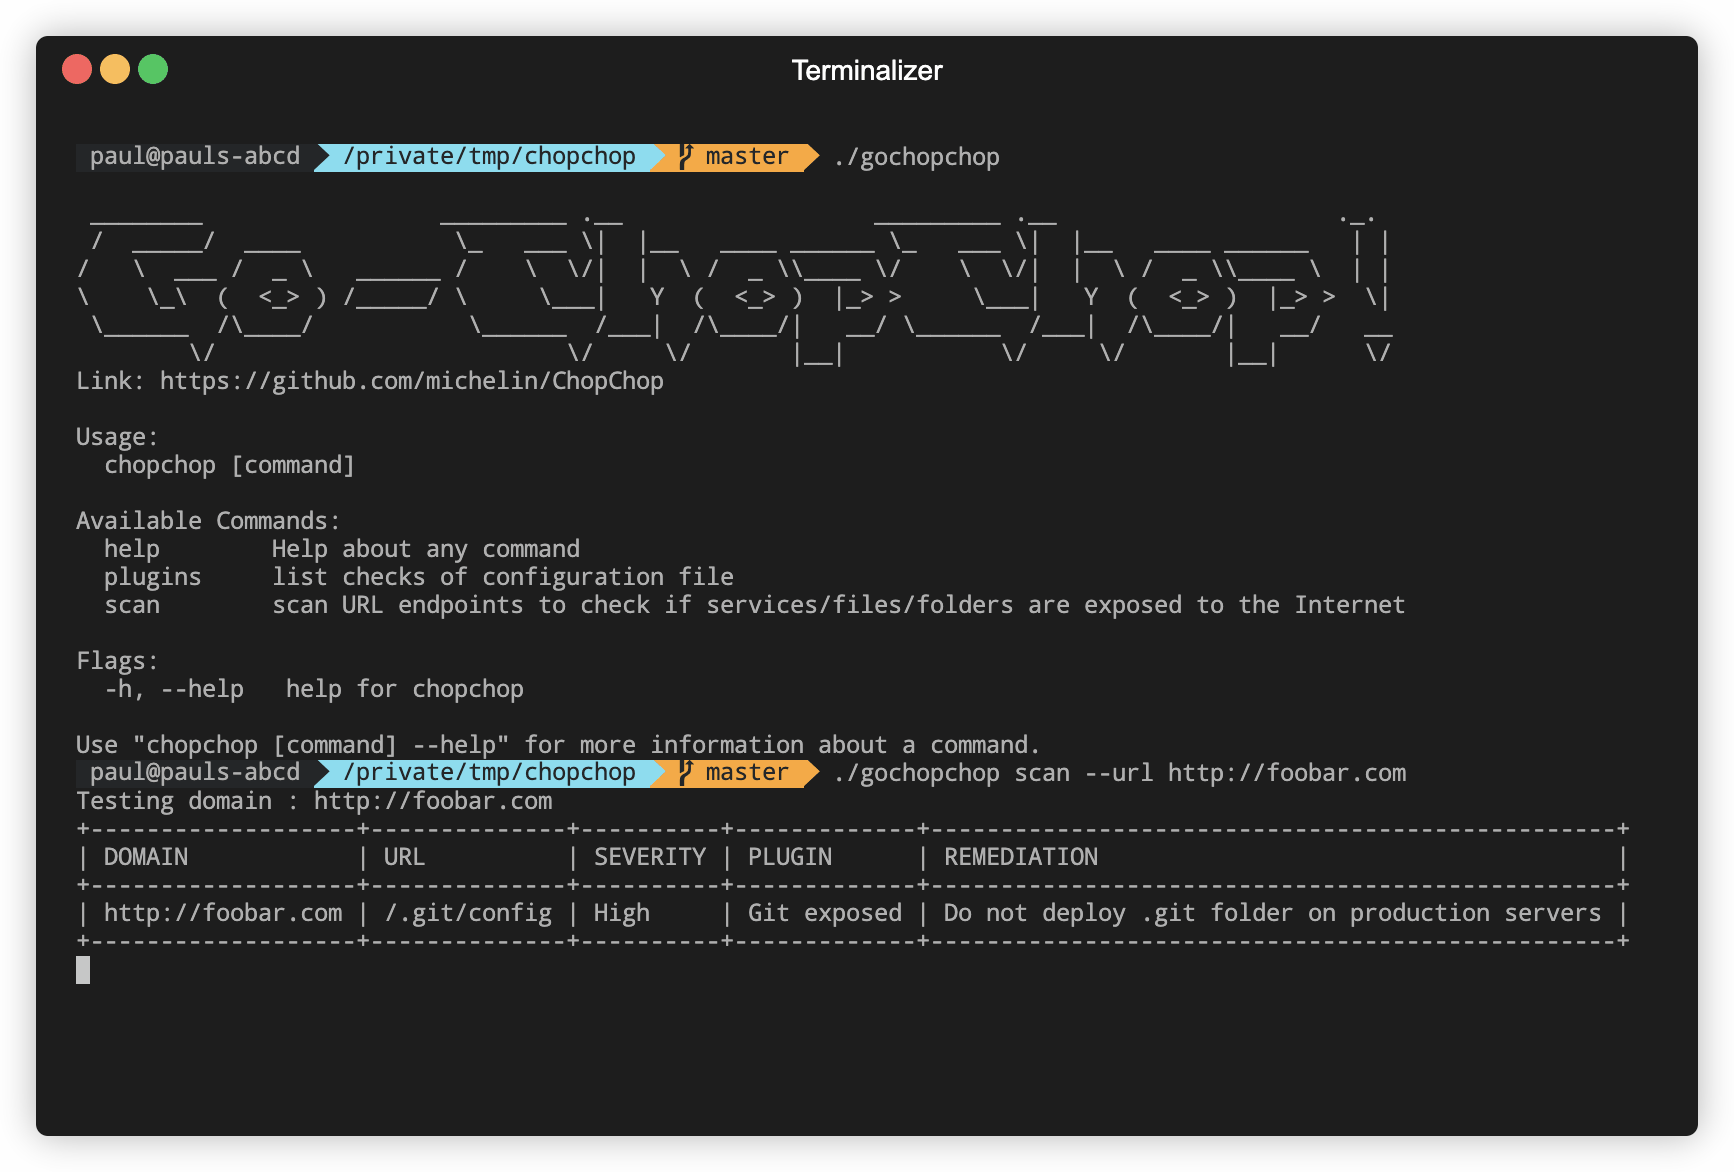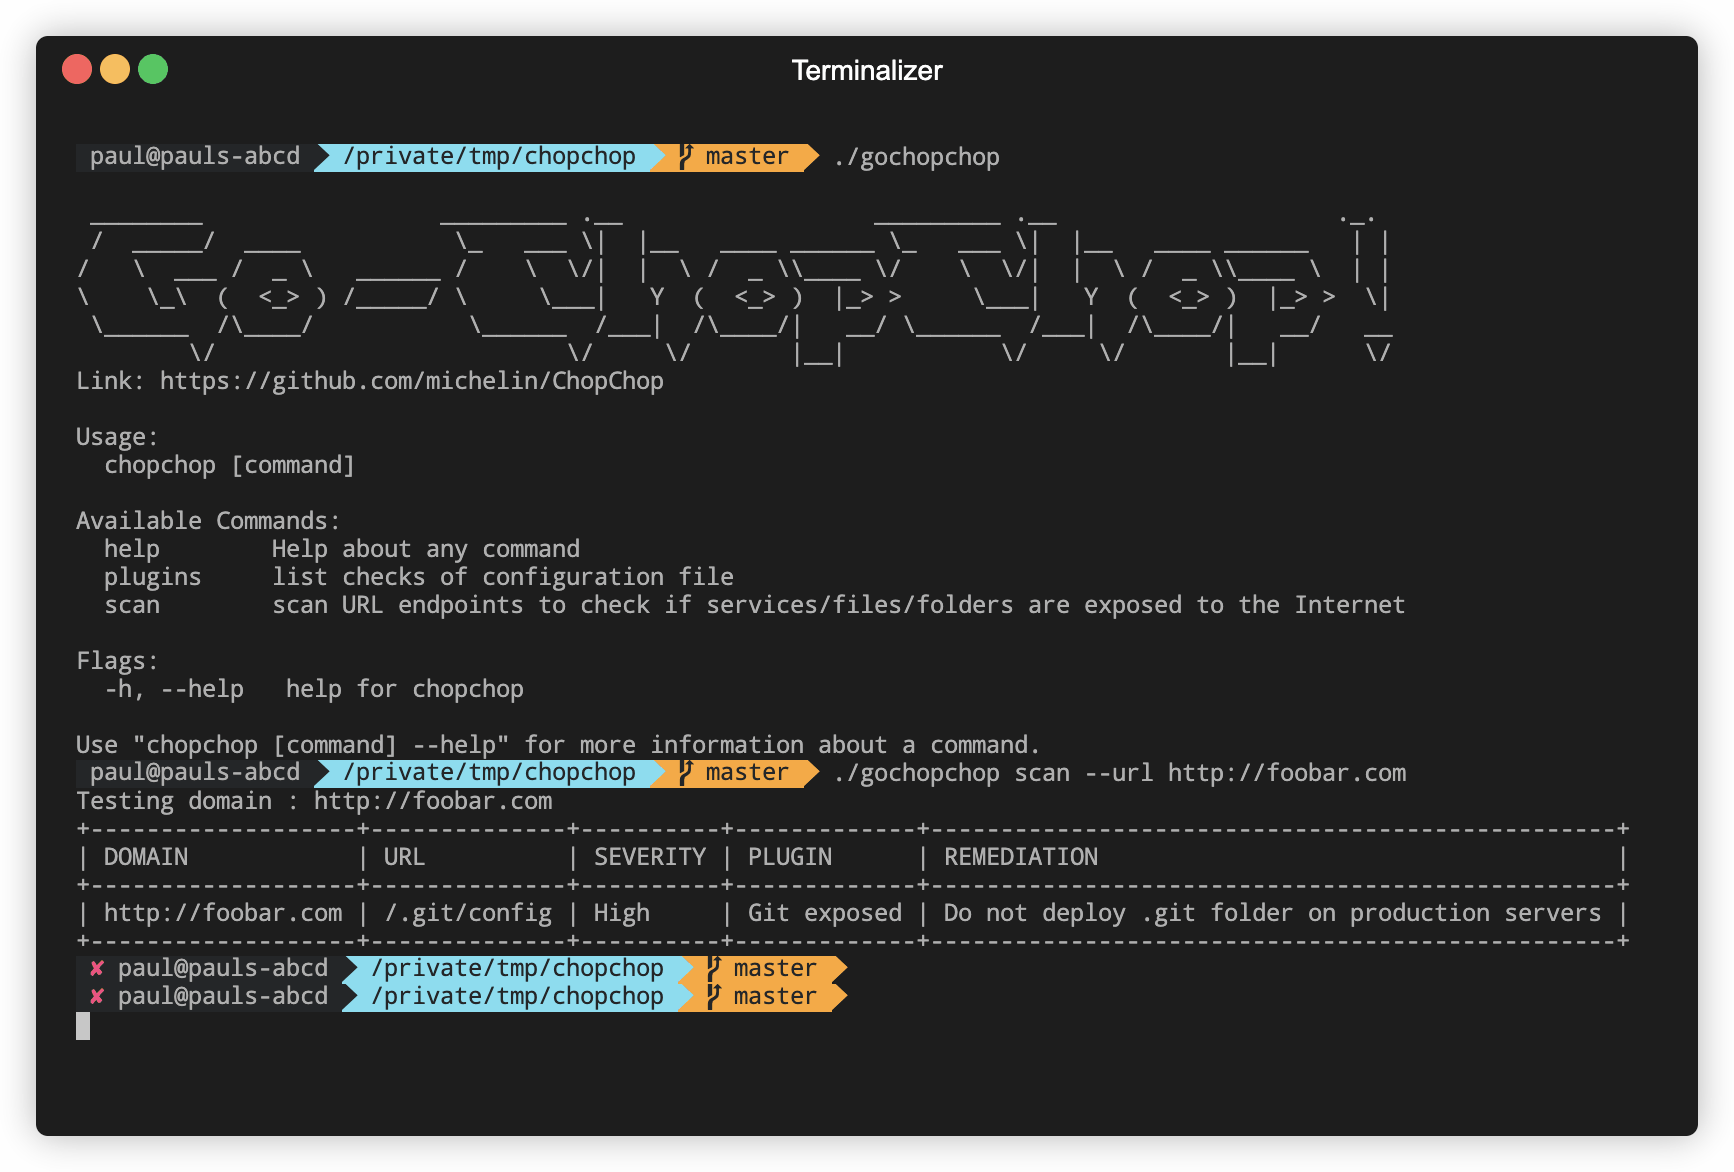 michelin/chopchop
أداة مسح ضوئي تعتمد على YAML من سطر الأوامر، تكتشف الخدمات والملفات والمجلدات المكشوفة على نقاط النهاية الويب. مصممة للمطورين لدمج الفحوصات الأمنية…
 optiopay/klar
دمج Clair و Docker Registry