
 #1

 kfallahi/underlaycopy
مجموعة أدوات PowerShell تستخرج ملفات Windows المقفلة (SAM, SYSTEM, NTDS, ...) باستخدام تحليل MFT وقراءات القرص الخام.
 ishannaik/agent-sweep
البحث عن الأسرار وتحريرها في سجلات وكلاء الترميز الذكيين (Claude Code، والمزيد).
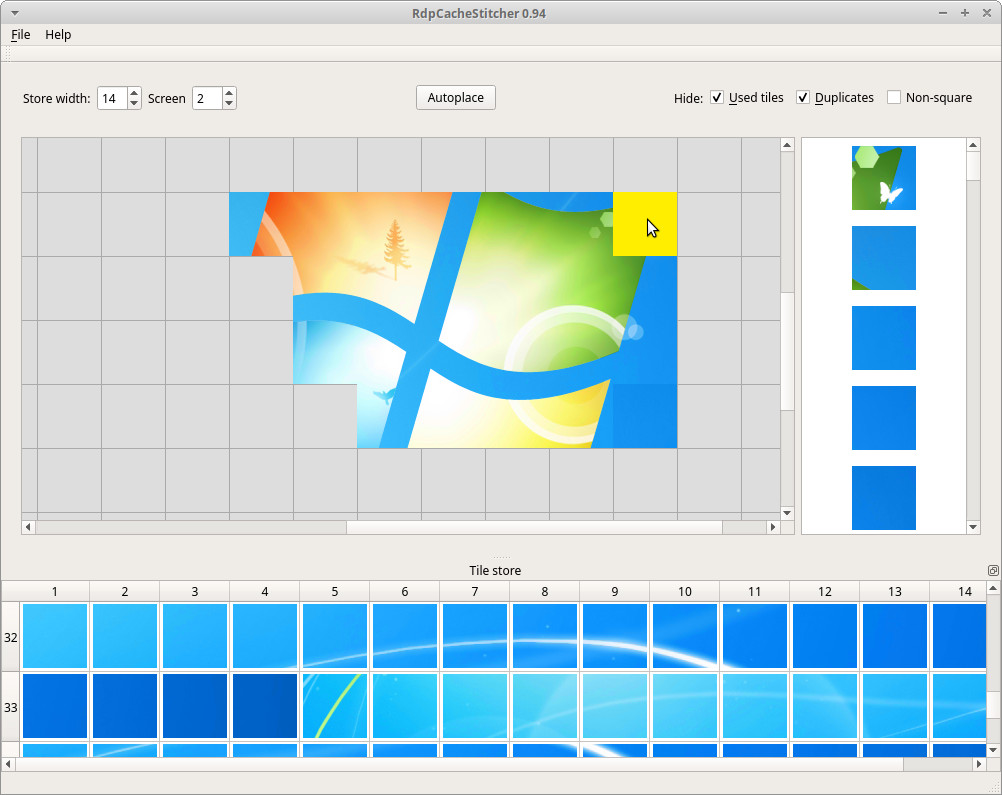 bsi-bund/rdpcachestitcher
RdpCacheStitcher هي أداة تدعم المحللين الجنائيين في إعادة بناء صور مفيدة من البيانات النقطية لذاكرة التخزين المؤقت لـ RDP.

 redrum0381/ataboy
ATAboy هو جسر سهل الاستخدام يسمح بتوصيل محركات الأقراص الصلبة IDE (PATA) القديمة من نوع CHS فقط بجهاز كمبيوتر حديث كجهاز تخزين USB قياسي.
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' هي أداة تبحث وتستخرج الملفات من ملفات التقاط الحزم.
 trustedsec/tscopy
أداة Python تقوم بتحليل $MFT الخاص بنظام NTFS لنسخ الملفات المقفلة أثناء الاستجابة للحوادث، متجاوزة أقفال نظام التشغيل عبر قراءة مواقع القرص الخام.…
 dimareverse/nuitka-static-unpacker
أداة بحث تعتمد على التحليل الثابت أولاً لفك تجميع الملفات الثنائية المُجمَّعة بواسطة Nuitka: تستخرج الثوابت والوحدات، وتستعيد ملفات .pyc، وتُنتج…
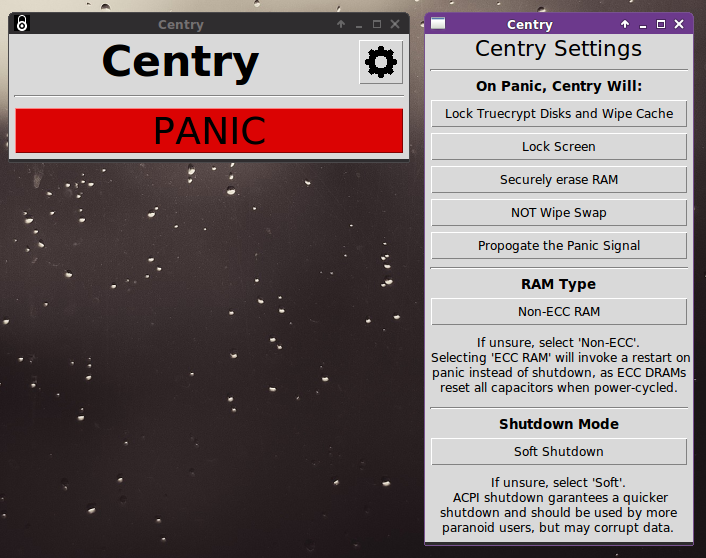 0xpoly/centry
زر طوارئ للحماية من هجمات الإقلاع البارد
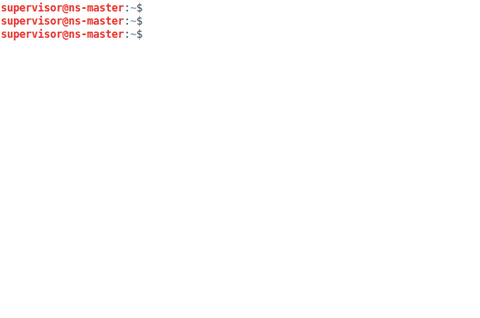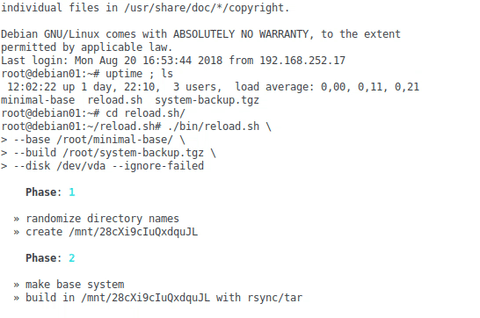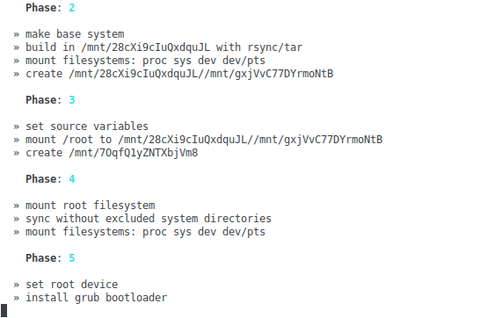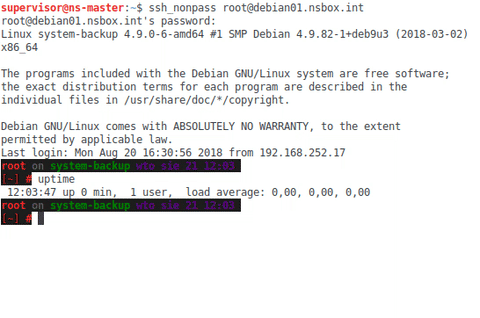 trimstray/reload.sh
امسح، أعد تثبيت أو استعد نظامك من توزيعة GNU/Linux قيد التشغيل. عبر SSH، دون إعادة تشغيل.
 packetlss/android-locdump
مُفَرِّغ ذاكرة التخزين المؤقت لخدمة الموقع في أندرويد
 patrickdw123/paranoidf
ParanoiDF - حزمة تحليل PDF مبنية على PeePDF من إعداد Jose Miguel Esparza (http://peepdf.eternal-todo.com/). الأدوات المضافة: كسر كلمات المرور،…
 libyal/libfwsi
مكتبة للوصول إلى تنسيق عناصر Windows Shell
 dmtrkovalenko/ffs
F*ck file system - أداة بحث عن الملفات من سطر الأوامر تتجاوز نواة نظام التشغيل وتقرأ القرص الخاص بك مباشرة
 piat0n/baremetal-ram-dumper
أداة x86 تعمل على المعدن العاري لتفريغ الذاكرة الفعلية (RAM) مباشرةً إلى القرص. تم بناؤها واختبارها لتجارب هجوم الإقلاع البارد (Cold Boot Attack) على…
 jschicht/extractusnjrnl
أداة لاستخراج $UsnJrnl من وحدة تخزين NTFS








