 ishannaik/agent-sweep
البحث عن الأسرار وتحريرها في سجلات وكلاء الترميز الذكيين (Claude Code، والمزيد).

ابحث عن الأسرار وامسحها من السجل المحلي لوكيل البرمجة بالذكاء الاصطناعي الخاص بك. يعمل دون اتصال بالإنترنت بالكامل.





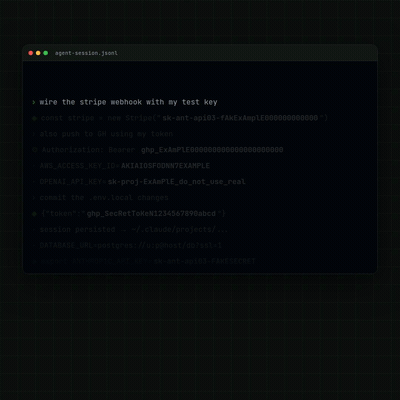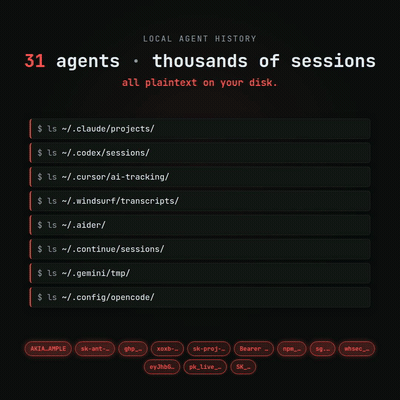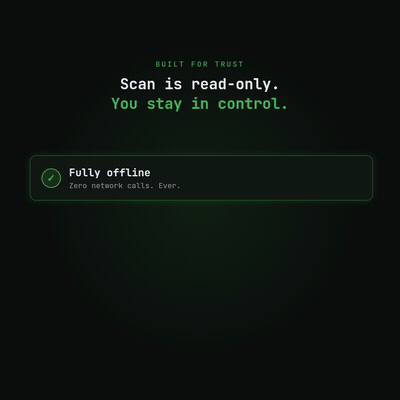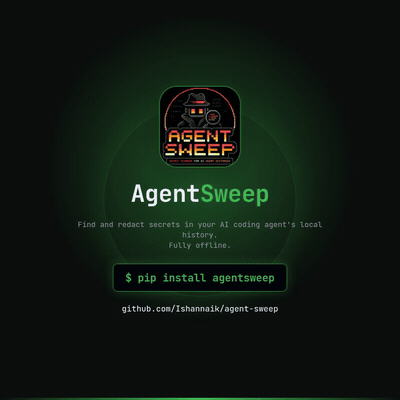
الوقاية: لا تلصق مفاتيح API في وكلاء الذكاء الاصطناعي المدعومين بالسحابة على الإطلاق. يمر المفتاح عبر خوادم المزوّد قبل أن يصل إلى قرصك.
إذا كنت قد فعلت ذلك بالفعل: يزيل agentsweep ناقل الهجوم المحلي المتبقي: البرمجيات الخبيثة في سلسلة التوريد والحزم المخترقة التي تفحص قرصك بحثًا عن بيانات الاعتماد. ملفاتك لا تغادر جهازك أبدًا.
32 وكيلًا مدعومًا: Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
مصادر تجريبية (Warp، Crush، Kiro CLI، Zed، Codebuff، Plandex، Qwen Code، PearAI، Trae، Void، Junie، Mentat، JetBrains AI) لديها مسارات/تنسيقات تخزين مستمدة من البحث ولكن لم يتم التحقق منها بعد مقابل تثبيت حقيقي. الفحص آمن: المسار الخاطئ لا يجد شيئًا. قد تُبلّغ بأقل من الواقع حتى يتم تأكيدها. يتم وسمها بـ
(experimental)في أداة الاختيار وتطبع إشعارًا عند الفحص.Grok Build (xAI) تم التحقق منه مقابل تثبيت حقيقي على Windows: نصوص JSONL في
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl،updates.jsonl،events.jsonl؛ تجاوز$GROK_HOME). Grok CLI هو superagent-ai/grok-cli، تم التحقق منه باستخدام grok-dev 1.1.7: SQLite في~/.grok/grok.db، مع المطالبات فيmessages.message_json. إنه منتج مختلف. يتشاركان~/.grokلكنهما يفحصان ملفات مختلفة؛ لا يتم فتحauth.jsonأبدًا.
207 قاعدة regex + كشف عبارات الاسترداد: AWS، GitHub، Stripe، OpenAI، Anthropic، Google، Slack، Discord، HuggingFace، رموز Supabase الحساسة، JWT، مفاتيح PEM، عناوين URL لقواعد البيانات، عبارات استرداد BIP-39، والمزيد
ألفا: كل خطوة تدميرية محكومة، ومسنوخة احتياطيًا، وقابلة للتراجع بأمر واحد
يخزّن Claude Code (وكل واجهة سطر أوامر أخرى للبرمجة بالذكاء الاصطناعي) سجل محادثتك الكامل كنص عادي بصيغة JSONL على القرص، تحت ~/.claude/projects/ لـ Claude Code و~/.codex/sessions/ لـ OpenAI Codex. أي شيء تلصقه، سواء كان مفتاح AWS أو ملف .env أو عنوان URL لقاعدة بيانات، يبقى كنص واضح إلى أجل غير مسمى. سجل مطوّر نموذجي يتراكم فيه العشرات من الأسرار على مدى أشهر، عادةً دون أن يلاحظ أحد.
يفحص agentsweep ذلك السجل، ويخبرك بما تسرّب، ويمكنه مسح قيم الأسرار في مكانها مع الحفاظ على بنية JSONL بايتًا ببايت. كما يخبرك بالمفاتيح التي يجب تدويرها، مع عنوان URL الصحيح للإبطال لكل مزوّد.
نطاق الحماية: agentsweep محلي بالكامل ويعمل دون اتصال. يقرأ ويكتب فقط الملفات الموجودة على جهازك ولا يقوم بأي اتصالات شبكية. يزيل ناقل هجوم واحد: الأسرار الموجودة في ملفات السجل المحلية. لا يؤثر على ما تلقاه مزوّد الذكاء الاصطناعي الخاص بك بالفعل. عندما تلصق مفتاحًا في Claude Code أو Cursor أو أي وكيل مدعوم بالسحابة، فقد مرّ ذلك المفتاح عبر خوادم المزوّد قبل أن يصل إلى القرص. إذا كان ذلك يقلقك، فكّر في نموذج مستضاف محليًا (Ollama، LM Studio، OpenCode) حيث لا يغادر شيء جهازك، وهو ما يتكامل جيدًا مع agentsweep.
هجمات سلسلة التوريد تتسارع. في عامي 2024 و2025، تم اكتشاف موجة من حزم npm وPyPI الخبيثة (sha256-universal، shailulid، مئات من عمليات انتحال الأسماء) وهي تسرّب بيانات اعتماد المطورين من الجهاز الذي ثبّتها. تستهدف متغيرات البيئة، وملفات .env، وسجل الصدفة، ومفاتيح SSH، والآن ملفات سجل وكلاء الذكاء الاصطناعي.
أنشأت مساعدات البرمجة بالذكاء الاصطناعي فئة جديدة من تعرّض بيانات الاعتماد لم تكن موجودة قبل عامين:
~/.claude/projects/*/conversations/*.jsonl إلى الأبدpostinstall → تفحص المسارات الشائعة → تجد سجل JSONL الخاص بك → تسرّب 50 مفتاح API في طلب واحد.env طلبت من الذكاء الاصطناعي المساعدة فيه، وكل عنوان URL لقاعدة بيانات شاركته لتصحيح الأخطاء، وكل رمز لصقته لسطر واحديحتفظ سجل وكيل الذكاء الاصطناعي بالسياق الكامل، وليس فقط الأوامر التي يحتفظ بها سجل الصدفة. المهاجمون يفحصون عنه بالفعل. يقوم agentsweep بتنظيفه قبل حدوث ذلك.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
لا حاجة لتفعيل virtualenv ولا للعبث بـ PATH. يمنح uv tool install الأمر بيئته المعزولة الخاصة.
يشغّل agentsweep خط أنابيب ثابتًا من 5 مراحل. يتوقف scan بعد المرحلة 3؛ ويستمر fix عبر التنقيح.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")

    style A fill:#1e3a5f,color:#fff,stroke:#2d5986
    style B fill:#1e3a5f,color:#fff,stroke:#2d5986
    style C fill:#4a3728,color:#fff,stroke:#7a5c3f
    style D fill:#1a4731,color:#fff,stroke:#2d7a52
    style E fill:#4a3a1e,color:#fff,stroke:#7a6030
    style F fill:#4a2020,color:#fff,stroke:#8b3a3a
    style G fill:#1e3a5f,color:#fff,stroke:#2d5986
    style H fill:#2d1e4a,color:#fff,stroke:#5a3a8b
ثمانية ثوابت أمان تحمي كل عملية كتابة: الاستبدال الذري، نسخة احتياطية إلزامية بامتداد .bak، رفض الروابط الرمزية، بوابات mtime والعملية، والتحقق من صحة JSONL بعد الكتابة. يستعيد agentsweep undo من النسخ الاحتياطية.
agentsweep أداة سطر أوامر، لذا ثبّتها في بيئتها المعزولة الخاصة. كلا الخيارين الموصى بهما يهيّئان ذلك.
uv (موصى به):
uv tool install agentsweep      # install
uv tool upgrade agentsweep      # update
uvx agentsweep@latest           # or run once without installing
التثبيت الافتراضي محمول ويستخدم محرك re المدمج في Python. على
المنصات التي تتوفر فيها حزمة google-re2، ثبّت الإضافة الاختيارية fast لاستخدام
المحرك المختلط:
uv tool install 'agentsweep[fast]'
# or, in a virtual environment:
pip install 'agentsweep[fast]'
