Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
استعادة البيانات | Kitploit
الفئات

استعادة البيانات

أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6kمنذ شهر واحد
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 4 أشهر
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 9 ساعات
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 29 أيام
foremost preview#5

foremost

GitHubkorczis/foremost
380منذ 9 سنوات
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690منذ 5 سنوات
libewf preview#7

libewf

GitHublibyal/libewf
317منذ 5 أيام
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238منذ 6 أيام
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119منذ 6 أيام
libqcow preview#10

libqcow

GitHublibyal/libqcow
62منذ 2 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
155 نتائج
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 محرر سداسي عشر لمهندسي الهندسة العكسية، والمبرمجين، والأشخاص الذين يهتمون بشبكية أعينهم أثناء العمل في الساعة 3 صباحًا.

static-analysismemory-forensicshash-analysis+10
54.4kمنذ يوم واحد
restic preview

restic

GitHubrestic/restic

برنامج نسخ احتياطي سريع وآمن وفعال

general-purpose-utilitiesencryption-decryption-toolsdata-recovery+3
35.5kمنذ 4 أيام
binwalk preview

binwalk

GitHubrefirmlabs/binwalk

أداة تحليل البرامج الثابتة
embedded-systems-securityiot-securityreverse-engineering+8
14.2kمنذ شهر واحد
age preview

age

GitHubfilosottile/age

أداة تشفير بسيطة وحديثة وآمنة (ومكتبة Go) بمفاتيح واضحة وصغيرة، بدون خيارات تهيئة، وقابلية للتركيب على نمط يونكس.

encryption-decryption-toolsdata-recoverycryptography+2
23.2kمنذ شهر واحد
BlueTeam-Tools preview

BlueTeam-Tools

GitHuba-poc/blueteam-tools

أدوات وتقنيات للفريق الأزرق / الاستجابة للحوادث

defensive-toolsvulnerability-scannersnetwork-mapping+8
4.4kمنذ شهر واحد
velociraptor preview

velociraptor

GitHubvelocidex/velociraptor

التعمق أكثر....

defensive-toolsdisk-forensicsmemory-forensics+8
4.2kمنذ يوم واحد
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

مكتبة تحقيق جنائي رقمي ومجموعة أدوات لسطر الأوامر لتحليل صور الأقراص وأنظمة الملفات، واستعادة البيانات المحذوفة، وإنشاء خطوط زمنية، والتحقق من الأدلة…

disk-forensicshash-analysisforensics+3
3.2kمنذ 9 ساعات
timesketch preview

timesketch

GitHubgoogle/timesketch

منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
disk-forensicsioc-managementmemory-forensics+7
3.4kمنذ 5 أيام
remove-ai-watermarks preview

remove-ai-watermarks

GitHubwiltodelta/remove-ai-watermarks

Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…

general-purpose-utilitiesosintforensics+6
4.5kمنذ 15س 36د
IPED preview

IPED

GitHubsepinf-inc/iped

أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
disk-forensicsioc-managementosint+9
2.7kمنذ 16س 38د
pgbackrest preview

pgbackrest

GitHubpgbackrest/pgbackrest

حل نسخ احتياطي واستعادة متوازٍ لـ PostgreSQL مع تشفير، واستعادة تفاضلية، ودعم تخزين كائنات متعدد السحابات للتعافي من الكوارث على مستوى المؤسسات.

encryption-decryption-toolsconfiguration-auditingdata-recovery+3
4.3kمنذ يوم واحد
plaso preview

plaso

GitHublog2timeline/plaso

محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
disk-forensicsioc-managementforensics+5
2.2kمنذ يوم واحد
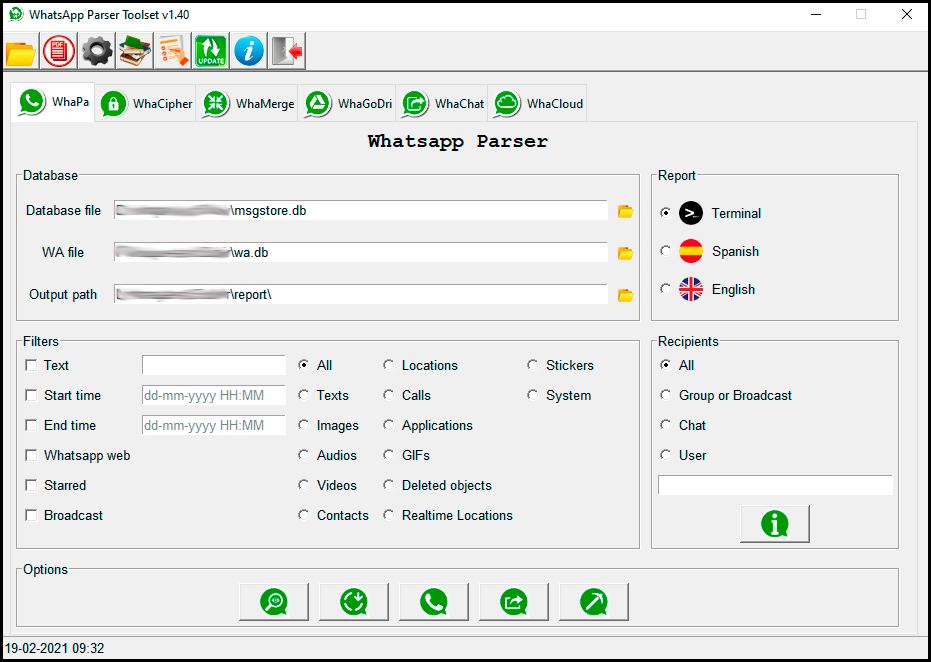
whapa preview

whapa

GitHubb16f00t/whapa

أداة طب شرعي رسومية لتحليل وفك تشفير واستخراج بيانات واتساب من أجهزة أندرويد وiOS، بما في ذلك النسخ الاحتياطية من Google Drive وiCloud، مع إنشاء…

android-securityencryption-decryption-toolsios-security+5
1.5kمنذ شهر واحد
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® هي منصة للطب الشرعي الرقمي وواجهة رسومية لـ The Sleuth Kit® وأدوات أخرى للطب الشرعي الرقمي. يمكن استخدامها من قبل جهات إنفاذ القانون،…
disk-forensicsforensicsmobile-forensics+3
3.3kمنذ 4 أشهر
unblob preview

unblob

GitHubonekey-sec/unblob

استخراج الملفات من أي نوع من تنسيقات الحاويات

embedded-systems-securityreverse-engineeringforensics+3
2.5kمنذ يوم واحد
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

استخراج وإعادة تعبئة نسخ ADB الاحتياطية لأندرويد (ICS+). يدعم الأرشيفات المشفرة، وتحويل tar، والإدخال/الإخراج القياسي للتحليل الجنائي أو استعادة…

android-securityforensicsdata-recovery+1
2.6kمنذ 2 أشهر
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

هذه هي شجرة التطوير. التنزيلات الإنتاجية متاحة على:

disk-forensicsosintmemory-forensics+9
1.4kمنذ 29 أيام
testdisk preview

testdisk

GitHubcgsecurity/testdisk

يستعيد الأقسام المفقودة ويصلح قطاعات الإقلاع؛ ويستخرج أكثر من 480 صيغة ملف من الأقراص وأنظمة الملفات التالفة لاستعادة البيانات وللاستخدام الجنائي.


disk-forensicsforensicsdata-recovery+1
2.6kمنذ شهر واحد
السابق12…9التالي