

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
RdpCacheStitcher — RdpCacheStitcher هي أداة تدعم المحللين الجنائيين في إعادة بناء صور مفيدة من البيانات النقطية لذاكرة التخزين المؤقت لـ RDP. | Kitploit
أدوات/GitHubGitHub/bsi-bund/rdpcachestitcher
التحقيق الجنائي الرقمياستعادة البياناتالتحاليل الرقمية الجنائيةالاستجابة للحوادث
GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher

RdpCacheStitcher هي أداة تدعم المحللين الجنائيين في إعادة بناء صور مفيدة من البيانات النقطية لذاكرة التخزين المؤقت لـ RDP.

عرض المستودع
3312645منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RdpCacheStitcher

أداة RdpCacheStitcher تدعم محللي الطب الشرعي في إعادة بناء الصور المفيدة من خرائط البت لذاكرة التخزين المؤقت لـ RDP. باستخدام خرائط البت الخام لبلاط ذاكرة التخزين المؤقت لـ RDP المستخرجة بواسطة أدوات مثل أداة BMC-Tools من ANSSI (https://github.com/ANSSI-FR/bmc-tools) كمدخلات، توفر واجهة مستخدم رسومية وعدة إرشادات وضع لتجميع البلاط معًا بحيث يمكن إعادة بناء الصور ذات المعنى أو حتى لقطات الشاشة الكاملة.
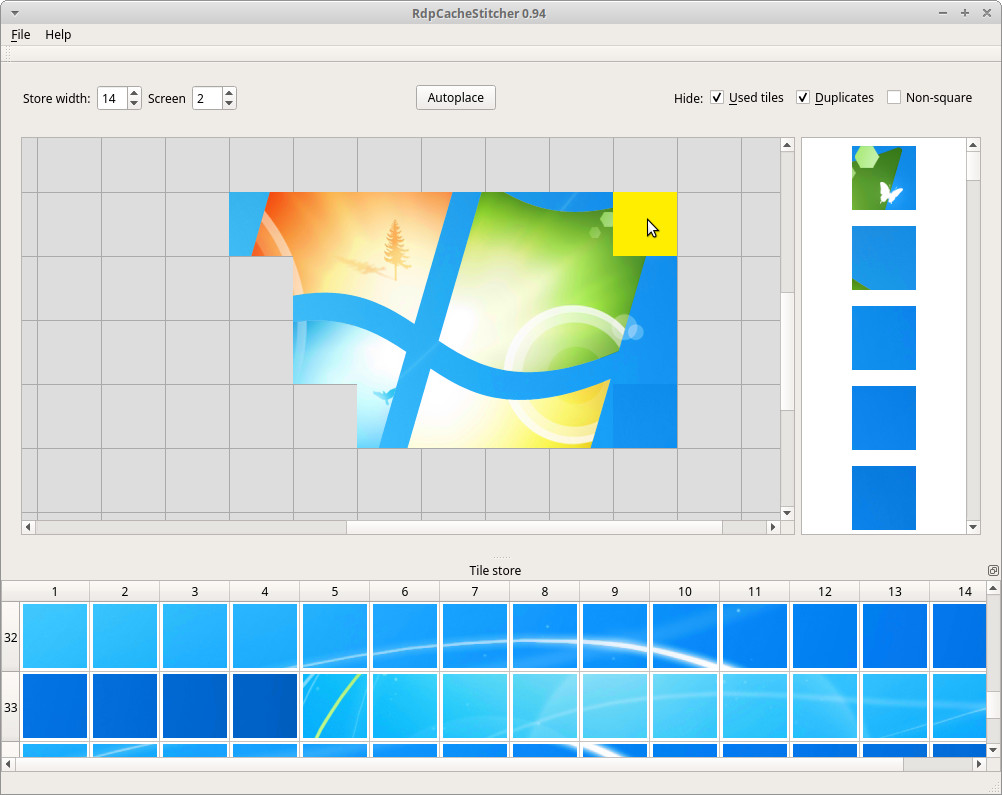
واجهة RdpCacheStitcher الرسومية

الميزات

  • إظهار تلميحات حول المكان الذي قد يناسب فيه البلاط المحدد بصريًا
  • توفير قائمة مرتبة من البلاط التي يمكن وضعها بصريًا بأفضل شكل لخلية فارغة محددة
  • عند التمرير فوق البلاط، معاينة كيف قد يبدو عند وضعه
  • العمل مع شاشات متعددة لكل حالة
  • خيارات لاستبعاد البلاط المستخدم بالفعل، أو غير المربع، أو المكرر
  • قص وتصدير جميع الصور المُعاد بناؤها التابعة لحالة كملفات PNG
  • النافذة الفرعية التي تحتوي على جميع البلاط المتاحة قابلة للإرساء، أي يمكن أن تكون نافذة مستقلة والانتقال إلى شاشة مختلفة
  • الاحتفاظ بملاحظات فردية لكل شاشة

الدليل

يمكن العثور على دليل كامل مع وصف لجميع الميزات وسير العمل لحالة استخدام نموذجية في المستند RdpCacheStitcher_manual.pdf.

تثبيت المتطلبات الأساسية وتشغيل RdpCacheStitcher

يمكنك تنزيل الملفات الثنائية المبنية مسبقًا لـ RdpCacheStitcher لأنظمة Linux 64 بت وWindows من https://github.com/BSI-Bund/RdpCacheStitcher/releases/. لكل نظام، عليك أولاً تثبيت متطلب أساسي واحد ضروري.

Ubuntu

  • تثبيت الحزمة libqt5widgets5: sudo apt install libqt5widgets5
  • تشغيل RdpCacheStitcher

Windows

  • تثبيت حزمة Microsoft Visual C++ 2017 Redistributable (64 بت) على جهاز Windows الخاص بك (https://aka.ms/vs/16/release/vc_redist.x64.exe)
  • فك ضغط أرشيف RdpCacheStitcher في أي مكان على نظامك
  • تشغيل RdpCacheStitcher.exe

البناء من المصدر

إذا كنت ترغب في بناء RdpCacheStitcher من المصدر، فأنت بحاجة أولاً إلى تثبيت إطار عمل Qt للتطوير. بعد ذلك، ما عليك سوى فتح الملف RdpCacheStitcher.pro في Qt Creator وبناء المشروع من هناك.


الترخيص

حقوق الطبع لـ RdpCacheStitcher محفوظة لعام 2020 للمكتب الاتحادي لأمن تكنولوجيا المعلومات (BSI)

RdpCacheStitcher هو برنامج مجاني: يمكنك إعادة توزيعه و/أو تعديله بموجب شروط رخصة جنو العمومية الصغرى كما نشرتها مؤسسة البرمجيات الحرة، إصدار 3 من الترخيص أو (حسب اختيارك) أي إصدار لاحق.

يتم توزيع RdpCacheStitcher على أمل أن يكون مفيدًا، ولكن دون أي ضمان؛ حتى دون الضمان الضمني لقابلية التسويق أو الملاءمة لغرض معين. راجع رخصة جنو العمومية الصغرى لمزيد من التفاصيل.

يجب أن تكون قد تلقيت نسخة من رخصة جنو العمومية الصغرى مع RdpCacheStitcher. إذا لم تكن قد تلقتها، فانظر https://www.gnu.org/licenses/.

يستخدم RdpCacheStitcher إصدار (L)GPL v3 مفتوح المصدر من Qt، والذي يمكنك تنزيله من http://download.qt.io/archive/qt/.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




