
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
استعادة البيانات | Kitploit
الفئات

استعادة البيانات

أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.

موصى به من Kitploit

أفضل الأدوات

10 محدد
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6kمنذ 18 أيام
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ يوم واحد
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 9 أيام
foremost preview#5

foremost

GitHubkorczis/foremost
382منذ 9 سنوات
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690منذ 5 سنوات
libewf preview#7

libewf

GitHublibyal/libewf
318منذ 9 أيام
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238منذ 10 أيام
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119منذ 10 أيام
libqcow preview#10

libqcow

GitHublibyal/libqcow
62منذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
155 نتائج
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
27منذ 9 أيام
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة

password-crackingmemory-forensicshash-analysis+7
71منذ سنة واحدة
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
ioc-managementosintforensics+6
5منذ 21 أيام
security-baseline-ubuntu preview

security-baseline-ubuntu

GitHubeugexo/security-baseline-ubuntu

دليل أمني وإحكام أساسي بمستوى الإنتاج لـ Ubuntu 24.04/26.04 LTS. عزل النواة، زر الذعر الطارئ، AppArmor/Firejail 0.9.80 وBubblewrap المخصصان، Docker…
vulnerability-scannersencryption-decryption-toolsconfiguration-auditing+6
9منذ شهر واحد
psa-2026-00043-recovery preview

psa-2026-00043-recovery

GitHubdisqualifier/psa-2026-00043-recovery

ملاحظات الاسترداد لاستشارة proxmox بالمعرّف: PSA-2026-00043-1 (CVE-2023-54391)
cloud-infrastructure-securityvulnerability-analysisforensics+3
منذ شهر واحد
Total-Commander-FTP-Password-Recovery-Tool-Python preview

Total-Commander-FTP-Password-Recovery-Tool-Python

GitHubpelock/total-commander-ftp-password-recovery-tool-python

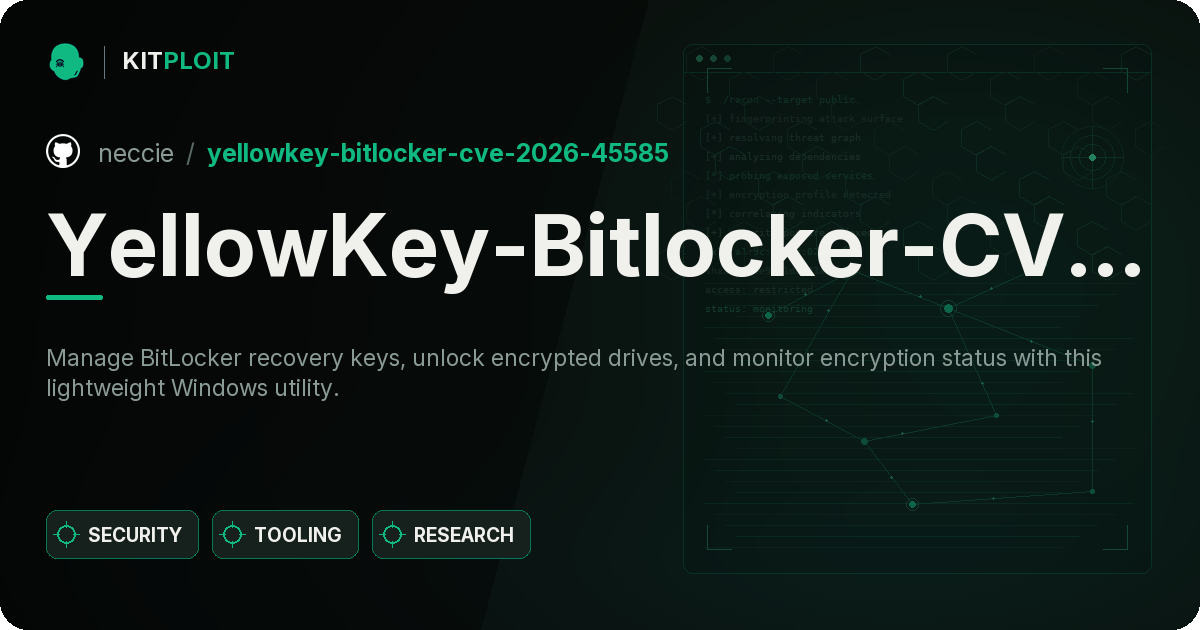
أداة استعادة كلمة مرور FTP الخاصة بـ Total Commander بلغة Python تتيح لك فك تشفير معلومات كلمة مرور حساب FTP لجميع إصدارات Total Commander التي تحتوي…
password-crackingencryption-decryption-toolsreverse-engineering+2
1منذ 5 أشهر
YellowKey-Bitlocker-CVE-2026-45585 preview

YellowKey-Bitlocker-CVE-2026-45585

GitHubneccie/yellowkey-bitlocker-cve-2026-45585

إدارة مفاتيح استرداد BitLocker، وفتح الأقراص المشفرة، ومراقبة حالة التشفير باستخدام هذه الأداة الخفيفة لنظام Windows.
encryption-decryption-toolsvulnerability-analysisdata-recovery+1
منذ 2 أشهر
walletool preview

walletool

GitHubqg5casz/walletool

يستخرج المفاتيح الخاصة والعناوين الخاصة بالعملات المشفرة من ملفات wallet.dat الخاصة ببيتكوين ولايتكوين، مما يتيح استعادة المحفظة والتحليل الجنائي.
password-crackingforensicsdata-recovery+2
524منذ شهر واحد
walletool preview

walletool

GitHubs4larie/walletool

أداة لاستخراج بيانات محافظ العملات الرقمية من ملفات wallet.dat.

password-crackingforensicsdata-recovery+2
17منذ 11 أشهر
foremost preview

foremost

GitHubkorczis/foremost

أداة استخراج ملفات تستعيد الملفات المحذوفة من صور الأقراص ومحركات الأقراص الأولية عبر مطابقة الرؤوس والتذييلات والبنى الداخلية باستخدام قواعد قابلة…

disk-forensicsforensicssteganography+2
382منذ 9 سنوات
scalpel preview

scalpel

GitHubsleuthkit/scalpel

أداة لنحت الملفات وفهرستها للتحليل الجنائي الرقمي، تستعيد الملفات من صور الأقراص استنادًا إلى مطابقة أنماط الترويسة/التذييل، والتعبيرات النمطية،…

disk-forensicssteganographydata-recovery+1
690منذ 5 سنوات
libewf preview

libewf

GitHublibyal/libewf

مكتبة C ومجموعة أدوات سطر أوامر للتعامل مع صور EWF الجنائية: التقاط، تصدير، تحقق، استرداد، وتركيب ملفات الأدلة بصيغتَي EnCase وSMART.

disk-forensicsforensicsdata-recovery+1
318منذ 9 أيام
libvshadow preview

libvshadow

GitHublibyal/libvshadow

مكتبة وأدوات للوصول إلى تنسيق Volume Shadow Snapshot (VSS)

disk-forensicsforensicsdata-recovery+2
119منذ 10 أيام
libqcow preview

libqcow

GitHublibyal/libqcow

مكتبة وأدوات للوصول إلى تنسيق صورة QEMU Copy-On-Write (QCOW)

disk-forensicsencryption-decryption-toolsdata-recovery+2
62منذ 3 أشهر
libvhdi preview

libvhdi

GitHublibyal/libvhdi

مكتبة وأدوات للوصول إلى تنسيق صورة القرص الثابت الافتراضي (VHD)

disk-forensicsforensicsdata-recovery+1
149منذ 27 أيام
libvmdk preview

libvmdk

GitHublibyal/libvmdk

مكتبة وأدوات للوصول إلى تنسيق VMware Virtual Disk (VMDK)

disk-forensicsdata-recoverydigital-forensics
187منذ 9 أيام
plaso preview

plaso

GitHublog2timeline/plaso

محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.

disk-forensicsioc-managementforensics+5
2.2kمنذ يوم واحد
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

مكتبة وأدوات للوصول إلى نظام ملفات التقنية الجديدة (NTFS) في ويندوز

disk-forensicsforensicsdata-recovery+1
238منذ 10 أيام
السابق12…9التالي


