Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

استعادة البيانات

أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.

موصى به من Kitploit
أفضل الأدوات

10 محدد
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6kمنذ 17 أيام
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 18س 6د
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 8 أيام
foremost preview#5

foremost

GitHubkorczis/foremost
382منذ 9 سنوات
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690منذ 5 سنوات
libewf preview#7

libewf

GitHublibyal/libewf
318منذ 8 أيام
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238منذ 9 أيام
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119منذ 9 أيام
libqcow preview#10

libqcow

GitHublibyal/libqcow
62منذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
155 نتائج
Zydra preview

Zydra

GitHubhameda2/zydra

أداة استرجاع كلمات المرور متعددة الخيوط لملفات RAR وZIP وPDF وملفات shadow في لينكس، باستخدام أساليب القاموس والقوة العمياء مع مجموعات أحرف قابلة…

password-crackingpassword-attacksdata-recovery
435منذ 6 سنوات
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

مستودع GIT الرسمي لـ wxHexEditor

disk-forensicsreverse-engineeringforensics+2
618منذ 2 سنوات
Disk-Arbitrator preview

Disk-Arbitrator

GitHubaburgh/disk-arbitrator

أداة مساعدة للفحص الجنائي الرقمي لنظام Mac OS X، تدير تركيب نظام الملفات لدعم إجراءات التحقيق الجنائي الرقمي.
disk-forensicsforensicsdata-recovery+2
714منذ سنة واحدة
usbsas preview

usbsas

GitHubcea-sec/usbsas

أداة وإطار عمل لقراءة أجهزة تخزين USB غير الموثوقة بشكل آمن.

defensive-toolsdata-recoverydigital-forensics+1
373منذ 5 أيام
analyzeMFT preview

analyzeMFT

GitHubrowingdude/analyzemft

تم تصميم analyzeMFT.py لتحليل ملف MFT بالكامل من نظام ملفات NTFS وعرض النتائج بأكبر قدر ممكن من الدقة في صيغ متعددة.

disk-forensicsforensicsdata-recovery+1
532منذ سنة واحدة
libfsntfs preview

libfsntfs

GitHublibyal/libfsntfs

مكتبة وأدوات للوصول إلى نظام ملفات التقنية الجديدة (NTFS) في ويندوز
disk-forensicsforensicsdata-recovery+1
238منذ 9 أيام
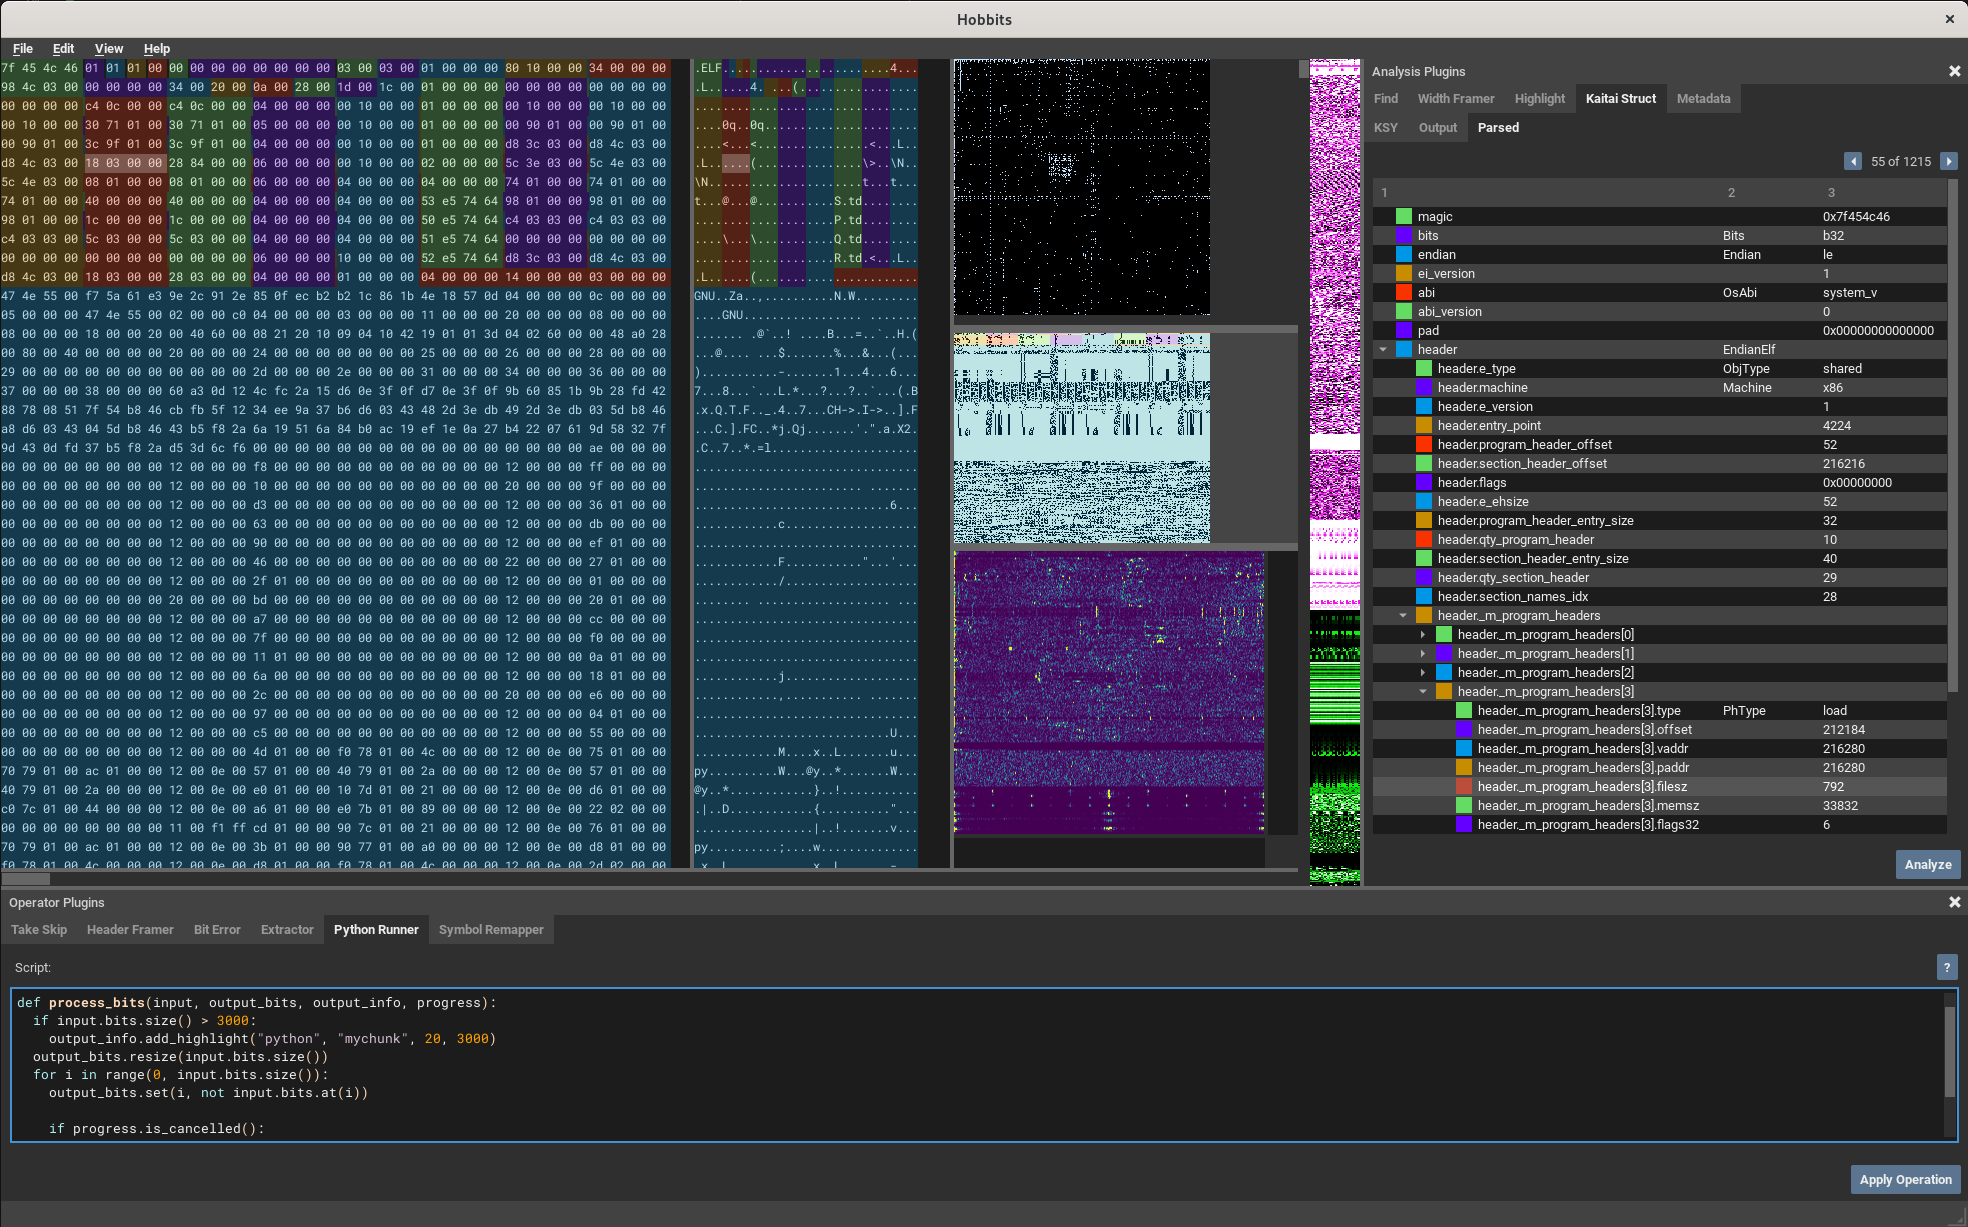
hobbits preview

hobbits

GitHubmahlet-inc/hobbits

واجهة مستخدم رسومية متعددة المنصات لتحليل ومعالجة وتصور البيانات القائم على البتات
reverse-engineeringforensicsdata-recovery+1
747منذ سنة واحدة
filekey preview

filekey

GitHubrockwellshah/filekey

تطبيق ويب مفتوح المصدر يعمل دون اتصال بالإنترنت لتشفير الملفات ومشاركتها عبر مفاتيح المرور (Passkeys). AES-256-GCM/HPKE، بدون سحابة، بدون حسابات؛…
encryption-decryption-toolsdata-recoverycryptography+2
486منذ 2 أشهر
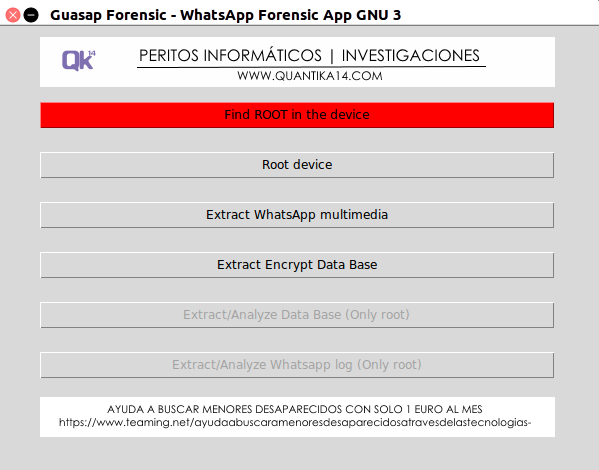
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

أداة الطب الشرعي لـ WhatsApp
forensicsmobile-forensicsdata-recovery+1
176منذ 3 أشهر
Kvasir preview

Kvasir

GitHubkvasirsecurity/kvasir

Kvasir: إدارة بيانات اختبار الاختراق

penetration-testing-frameworksvulnerability-analysisinformation-gathering+3
427منذ 9 سنوات
libvmdk preview

libvmdk

GitHublibyal/libvmdk

مكتبة وأدوات للوصول إلى تنسيق VMware Virtual Disk (VMDK)
disk-forensicsdata-recoverydigital-forensics
187منذ 8 أيام
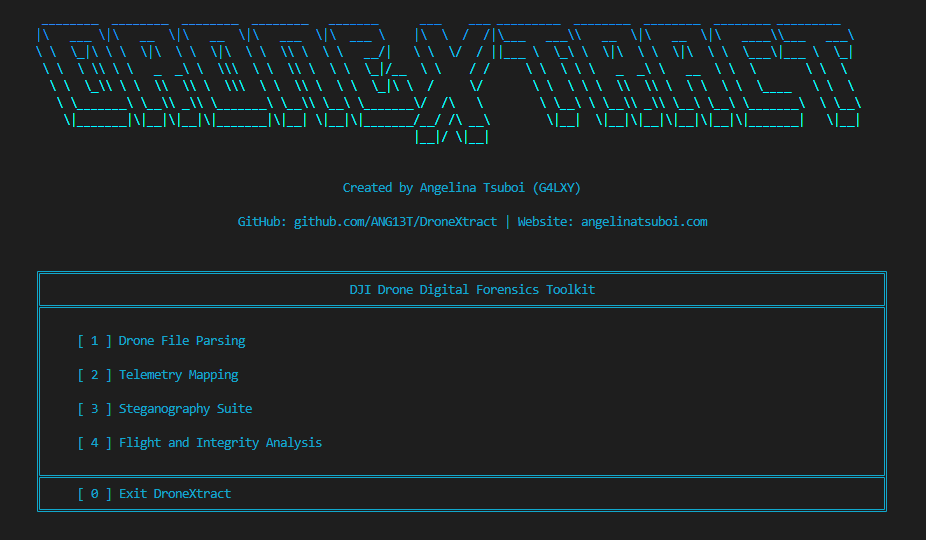
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

مجموعة أدوات التحقيق الرقمي لطائرات DJI، تقوم بتحليل ملفات القياس عن بُعد، واستخراج البيانات المخفية عبر إخفاء المعلومات، وتصور مسارات الطيران،…

forensicssteganographydata-recovery+3
363منذ 3 سنوات
libvhdi preview

libvhdi

GitHublibyal/libvhdi

مكتبة وأدوات للوصول إلى تنسيق صورة القرص الثابت الافتراضي (VHD)

disk-forensicsforensicsdata-recovery+1
149منذ 26 أيام
ADEL preview

ADEL

GitHubmspreitz/adel

Android Data Extractor Lite

android-securityforensicsmobile-forensics+4
130منذ 11 سنوات
tools preview

tools

GitHubthreatlabz/tools

أدوات طورها فريق استخبارات التهديدات Zscaler ThreatLabz

encryption-decryption-toolsreverse-engineeringdata-recovery+4
102منذ 20 أيام
foremost preview

foremost

GitHubkorczis/foremost

أداة استخراج ملفات تستعيد الملفات المحذوفة من صور الأقراص ومحركات الأقراص الأولية عبر مطابقة الرؤوس والتذييلات والبنى الداخلية باستخدام قواعد قابلة…

disk-forensicsforensicssteganography+2
382منذ 9 سنوات
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

أداة استخراج ملفات منخفضة المستوى تعمل عبر سطر الأوامر لنظام NTFS

disk-forensicsforensicsdata-recovery+1
318منذ 7 سنوات
fatcat preview

fatcat

GitHubgregwar/fatcat

أداة لاستكشاف، استخراج، إصلاح، وتحليل جنائي لأنظمة ملفات FAT

disk-forensicsforensicsdata-recovery+1
325منذ سنة واحدة
السابق1234…9التالي
استعادة البيانات — الصفحة 3 | Kitploit