
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Centry — زر طوارئ للحماية من هجمات الإقلاع البارد | Kitploit

أدوات/GitHubGitHub/0xpoly/centry
أدوات دفاعيةأدوات التشفير/فك التشفيرتحليل الذاكرة الجنائياستعادة البياناتأمن الأجهزةالاستجابة للحوادث
GitHub0xpoly/centry

Centry

زر طوارئ للحماية من هجمات الإقلاع البارد

عرض المستودع
1452444منذ 12 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Centry

تحذير: هذا برنامج تجريبي. من المحتمل أن يحتوي على أخطاء برمجية.

التحديثات

إذا كنت قد قمت بتثبيت Centry بالفعل، فيرجى تشغيل git pull للتحديث إلى أحدث إصدار. التحديثات الأخيرة تجعله أكثر أمانًا بشكل كبير ضد هجمات إعادة الإرسال.

مقدمة

Centry هو زر طوارئ مصمم لحماية المستخدمين من هجمات الإقلاع البارد، وهجمات الوصول المباشر إلى الذاكرة وغيرها من تهديدات الأنظمة الحية. يكون Centry أكثر فعالية عند نشره على أنظمة تستخدم تشفير القرص الكامل وبدون ملف مبادلة/صفحة (swap/page file). يمكن تفعيل وظيفة الطوارئ عبر الواجهة الرسومية أو عبر طلب شبكة (من خلال المتصفح، الهاتف الذكي، إلخ). عند استلام أمر الطوارئ، سيحاول Centry إزالة المفاتيح الحساسة من الذاكرة، والكتابة فوق ذاكرة الوصول العشوائي (RAM) بشكل آمن، ثم فرض إيقاف التشغيل.
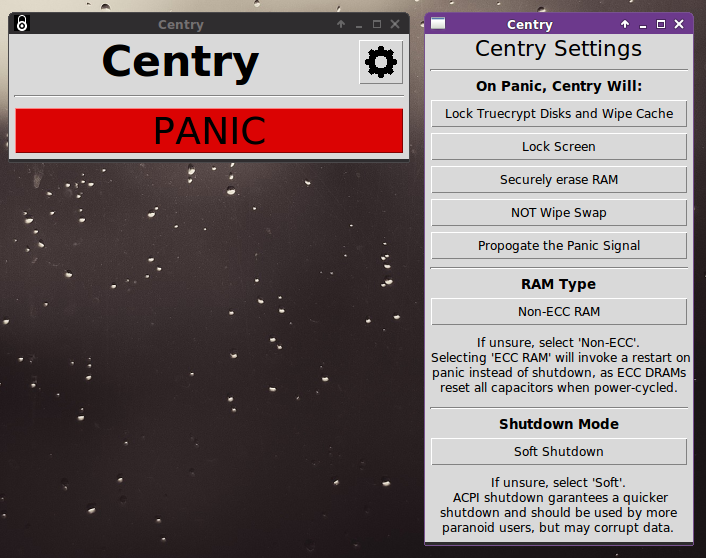
screenshot

الميزات

  • واجهة رسومية (GUI) سهلة الاستخدام
  • في وضع الطوارئ، يمكن لـ Centry:
    • قفل الشاشة
    • فك تركيب جميع أقراص Truecrypt ومسح ذاكرة التخزين المؤقت لكلمة المرور/ملف المفتاح
    • كتابة أصفار إلى ذاكرة الوصول العشوائي باستخدام sdmem (على الأنظمة الشبيهة بـ UNIX)
    • فرض إيقاف تشغيل ACPI (يعادل الضغط باستمرار على زر الطاقة)
    • نشر إشارة الطوارئ إلى جميع العقد الأخرى في الشبكة
  • إعدادات لتحسين الأمان على الأنظمة المزودة بتقنية ECC
  • قابل للتخصيص بشكل واسع
  • متوافق مع Linux و Mac OS؛ مع أمان أكبر بشكل ملحوظ في Linux.

التثبيت

####Linux#### لتحسين الأمان بشكل ملحوظ، قم بتثبيت حزمة secure-delete. على Ubuntu/Debian:

 sudo apt-get install secure-delete

ثم قم بتنزيل وتشغيل Centry بصلاحيات الجذر (root):

 git clone https://github.com/0xPoly/Centry.git
 sudo python centry.py "password"

المساهمون والترخيص

  • 0xPoly - تويتر

هذا برنامج مجاني مفتوح المصدر يُوزَّع بموجب رخصة GNU العامة. التعليقات والاقتراحات وطلبات السحب (pull requests) نرحب بها جميعًا بحرارة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




