
 #1
أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.
موصى به من Kitploit

 mvt-project/androidqf
androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…

 log2timeline/plaso
محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.
 sleuthkit/sleuthkit
مكتبة تحقيق جنائي رقمي ومجموعة أدوات لسطر الأوامر لتحليل صور الأقراص وأنظمة الملفات، واستعادة البيانات المحذوفة، وإنشاء خطوط زمنية، والتحقق من الأدلة…
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks from images and video, and AI provenance metadata from images, video, and audio. Python library, CLI, and…
 onekey-sec/unblob
استخراج الملفات من أي نوع من تنسيقات الحاويات
 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 restic/restic
برنامج نسخ احتياطي سريع وآمن وفعال
 pgbackrest/pgbackrest
Parallel backup and restore solution for PostgreSQL with encryption, delta restore, and multi-cloud object store support for enterprise disaster…

 o7-machinehum/phantomdrive
محرك أقراص USB يبدو عاديًا مع ميزة أمان مخفية
 piotr-kniaz/eslockdecryptor
Tool for recovering and decrypting ES File Explorer encrypted files (.eslock)
 sepinf-inc/iped
أداة IPED للطب الشرعي الرقمي. إنها برنامج مفتوح المصدر يمكن استخدامه لمعالجة وتحليل الأدلة الرقمية، التي غالبًا ما يتم ضبطها في مسارح الجريمة من قبل…
 cea-sec/usbsas
أداة وإطار عمل لقراءة أجهزة تخزين USB غير الموثوقة بشكل آمن.
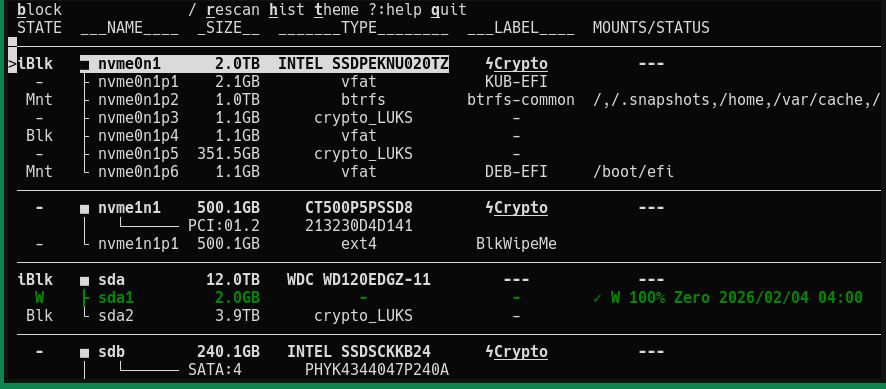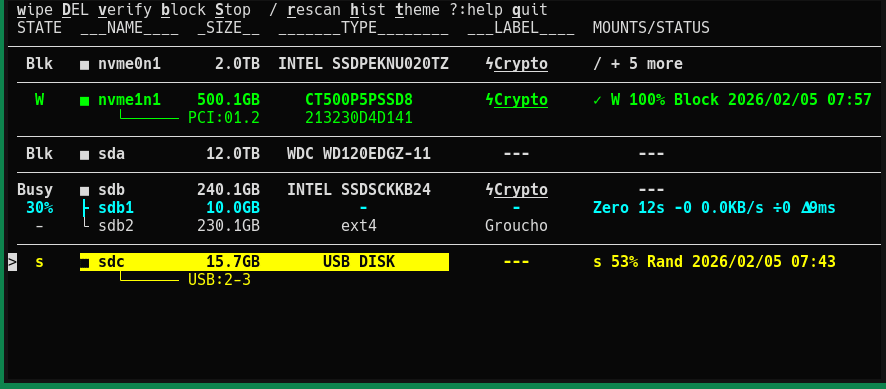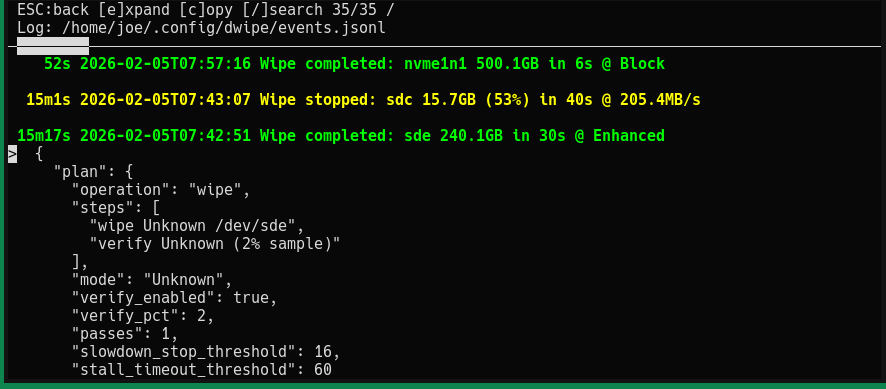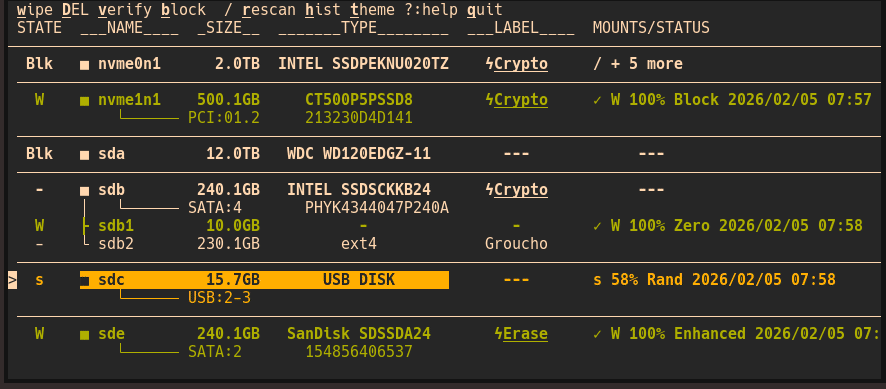 joedefen/dwipe
أداة لمسح الأجهزة والأقسام بأمان وكفاءة لنظام لينكس
 google/timesketch
منصة تعاونية لتحليل الخط الزمني الجنائي، لاستيعاب سجلات الأحداث والبحث فيها والتعليق عليها، لدعم الاستجابة للحوادث وتحقيقات DFIR.
 radkawar/aws-firmware-dump
يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…
 libyal/libvmdk
مكتبة وأدوات للوصول إلى تنسيق VMware Virtual Disk (VMDK)







