
prowler
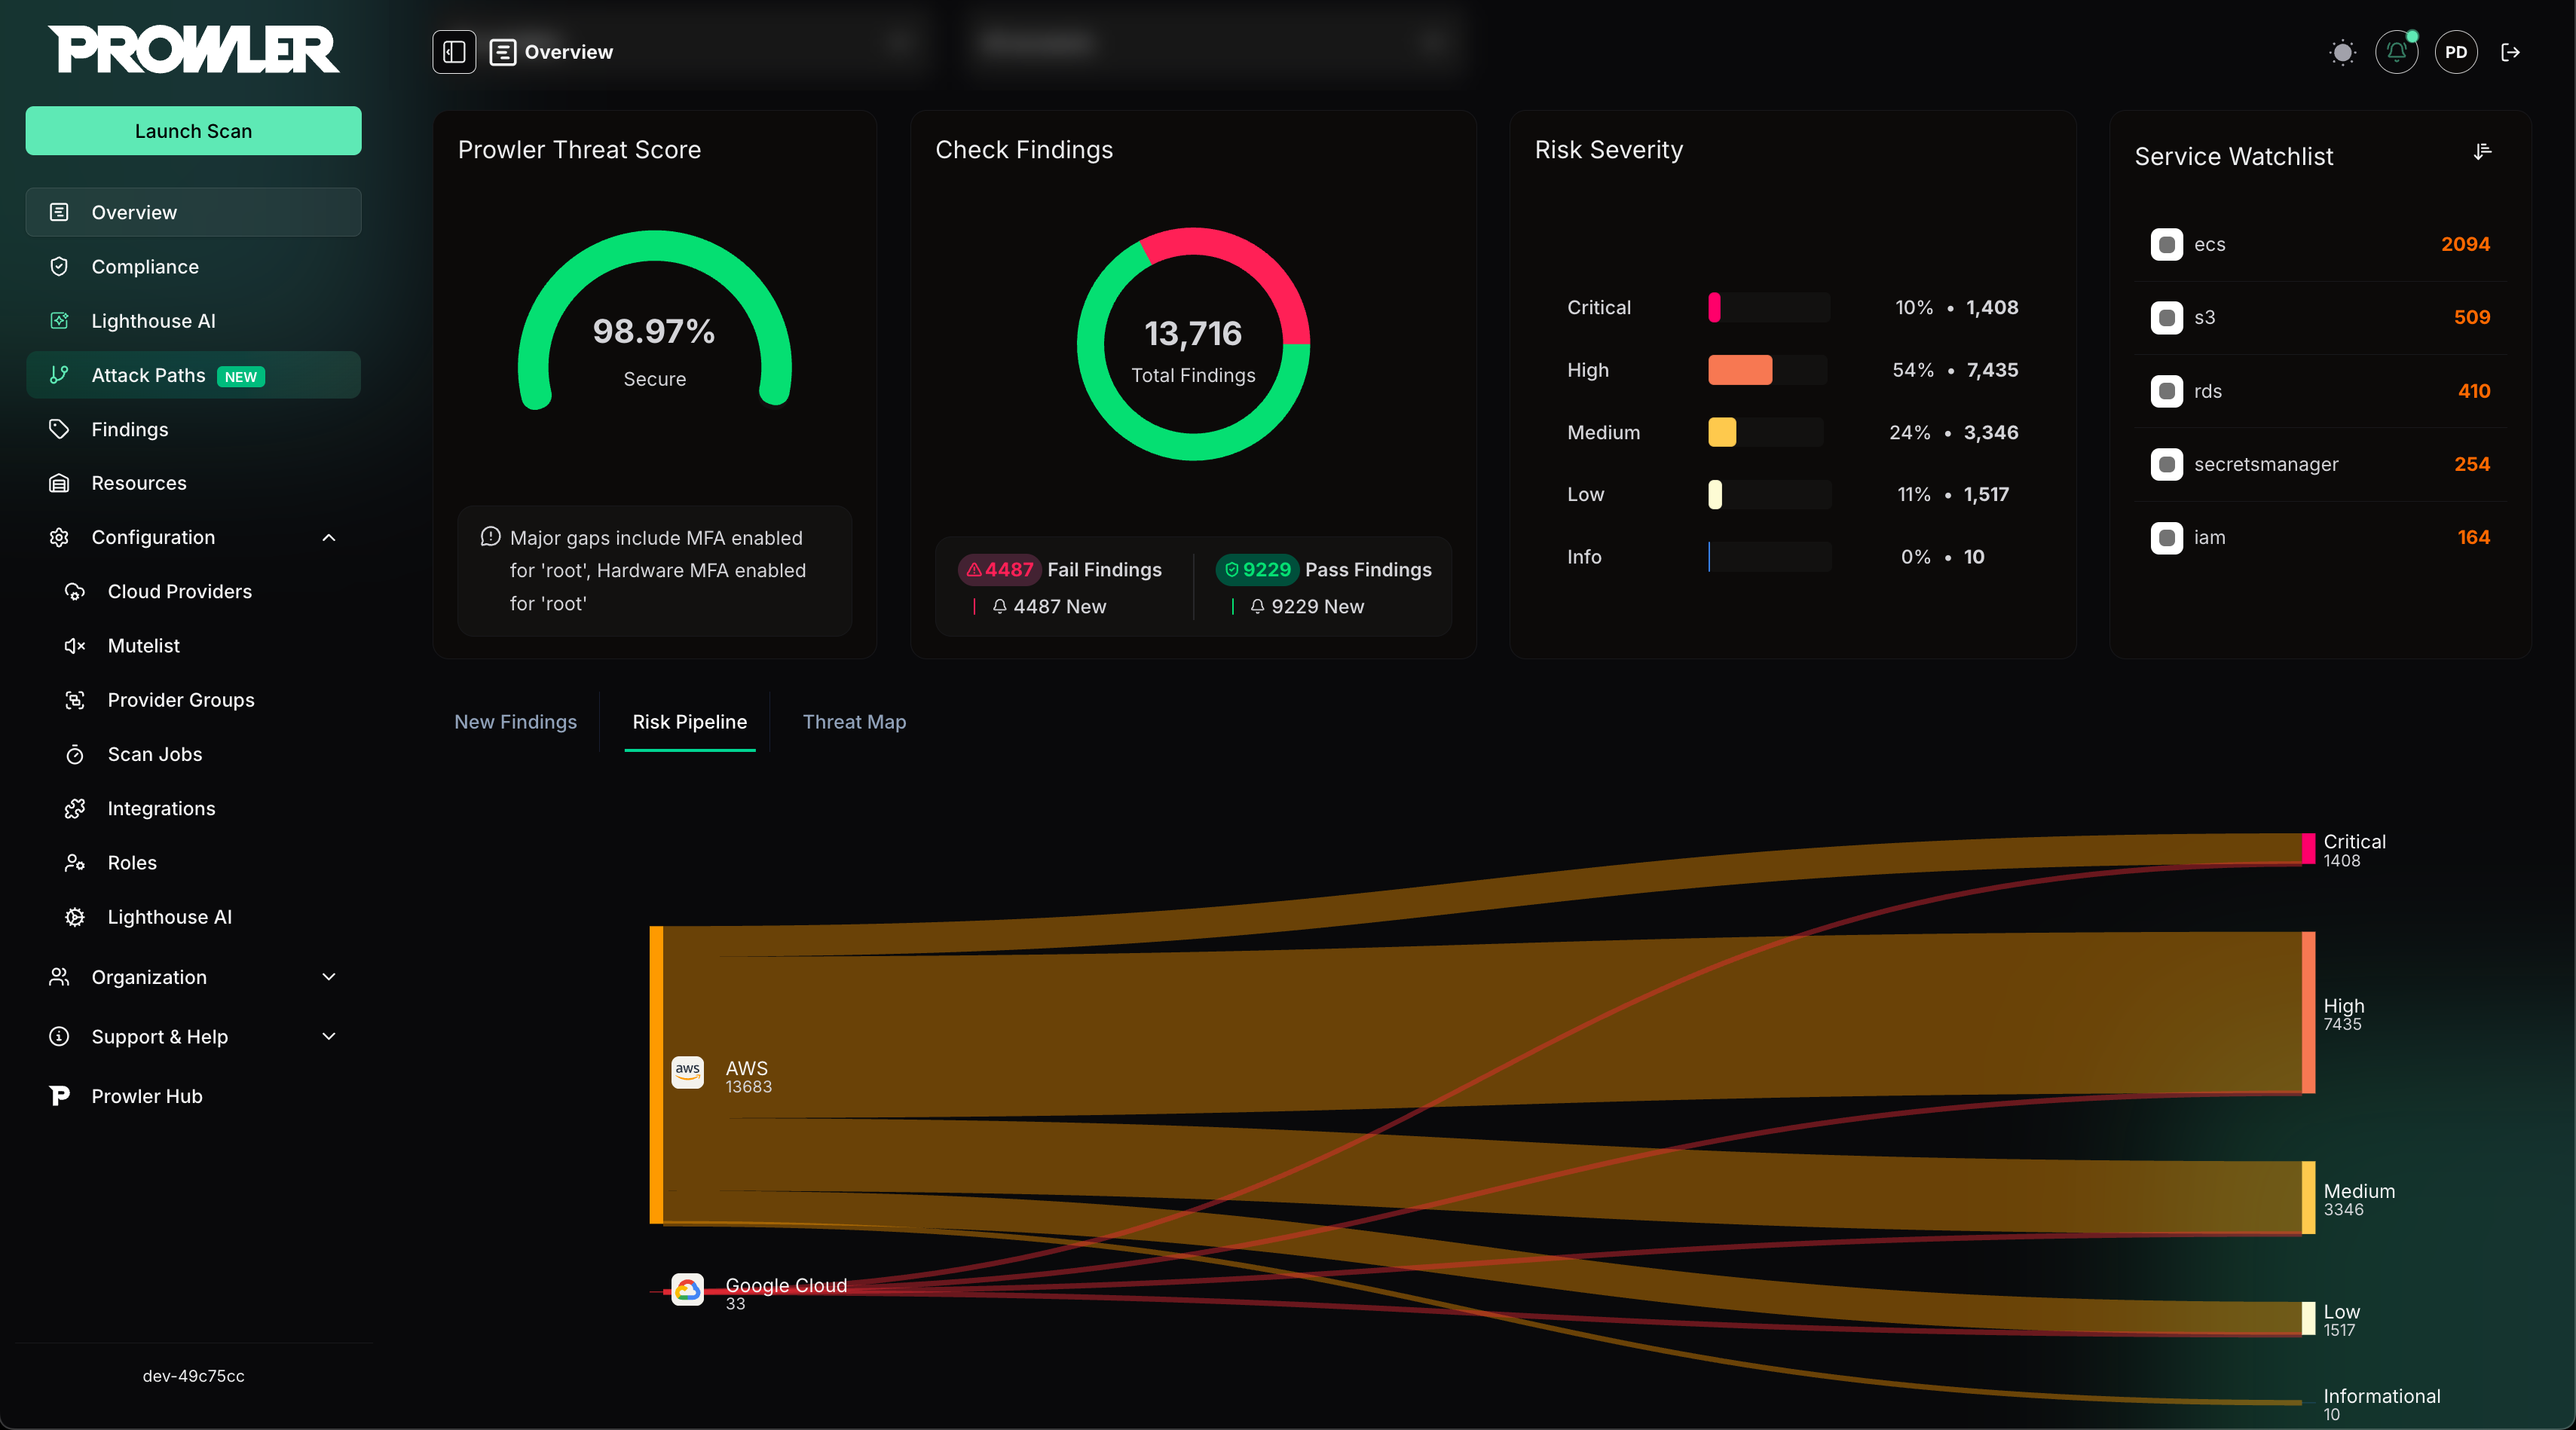
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…

基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。

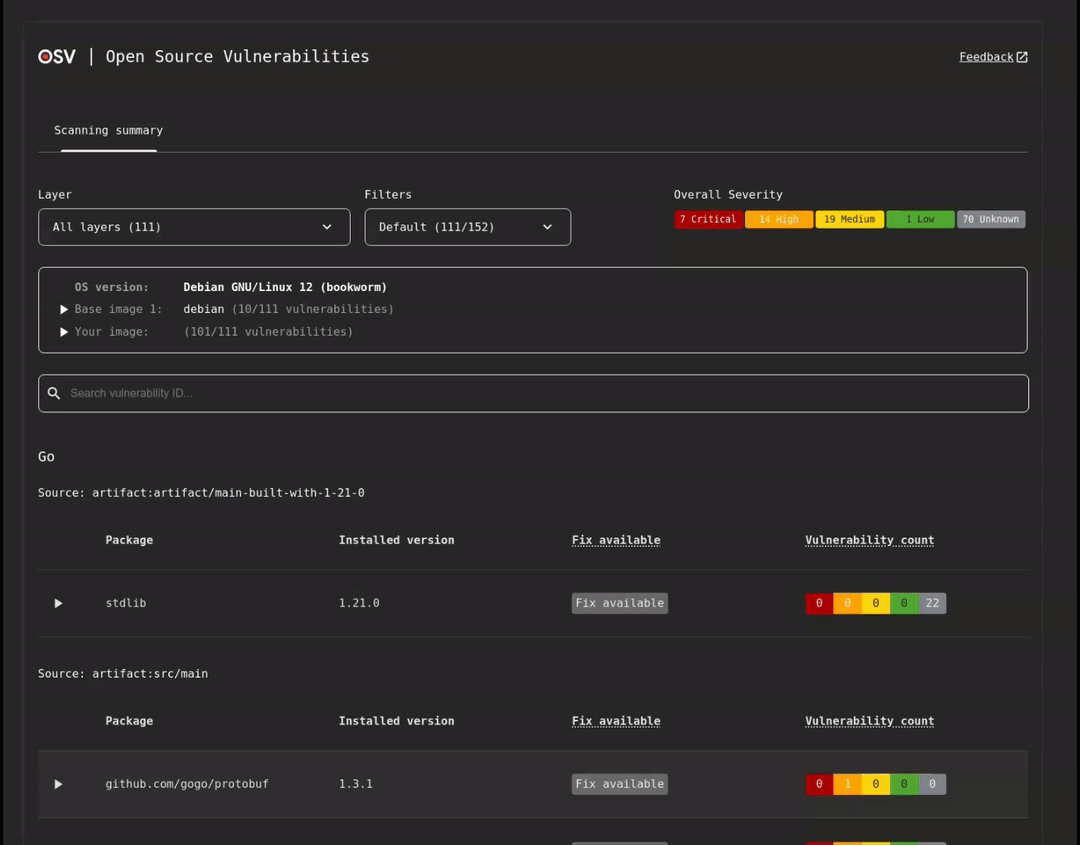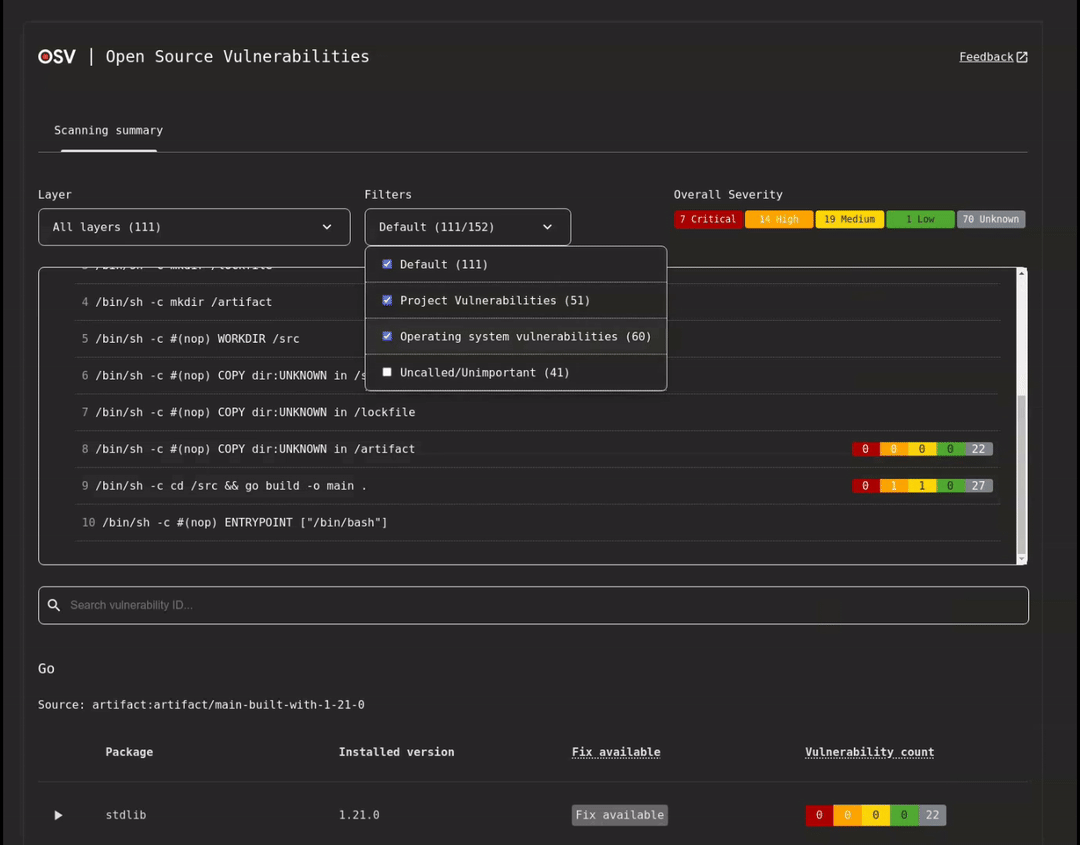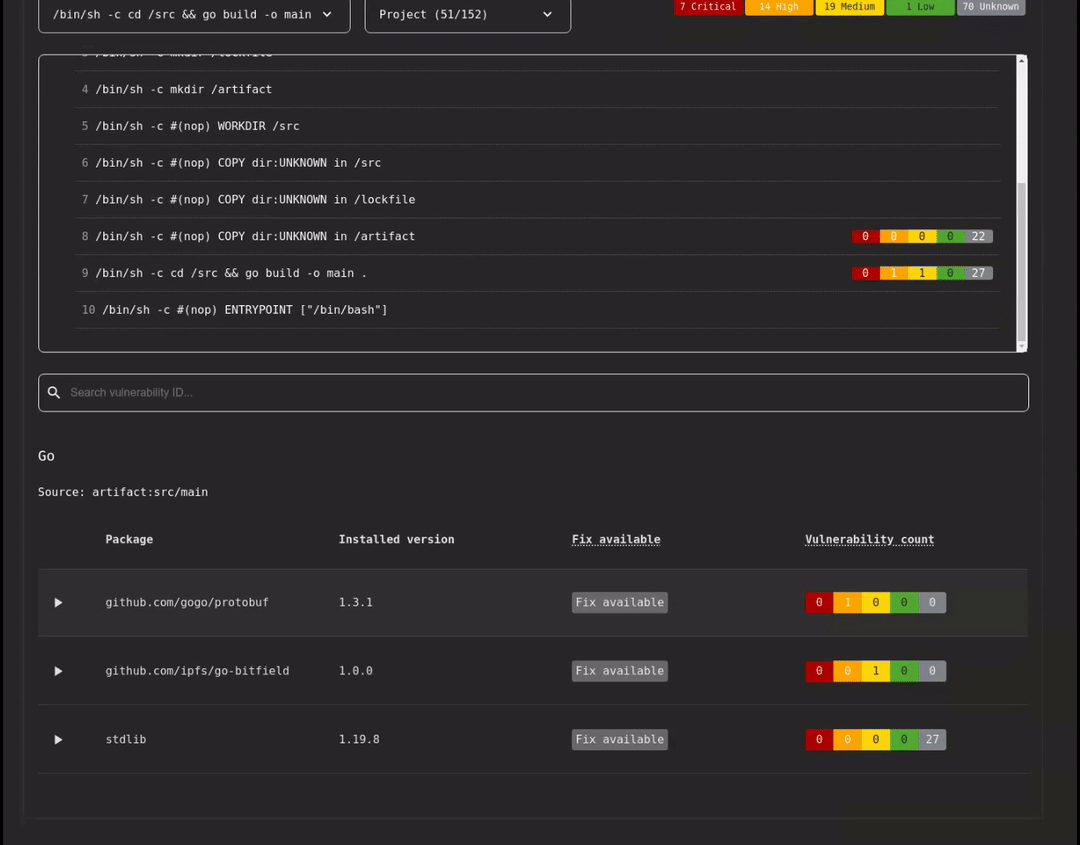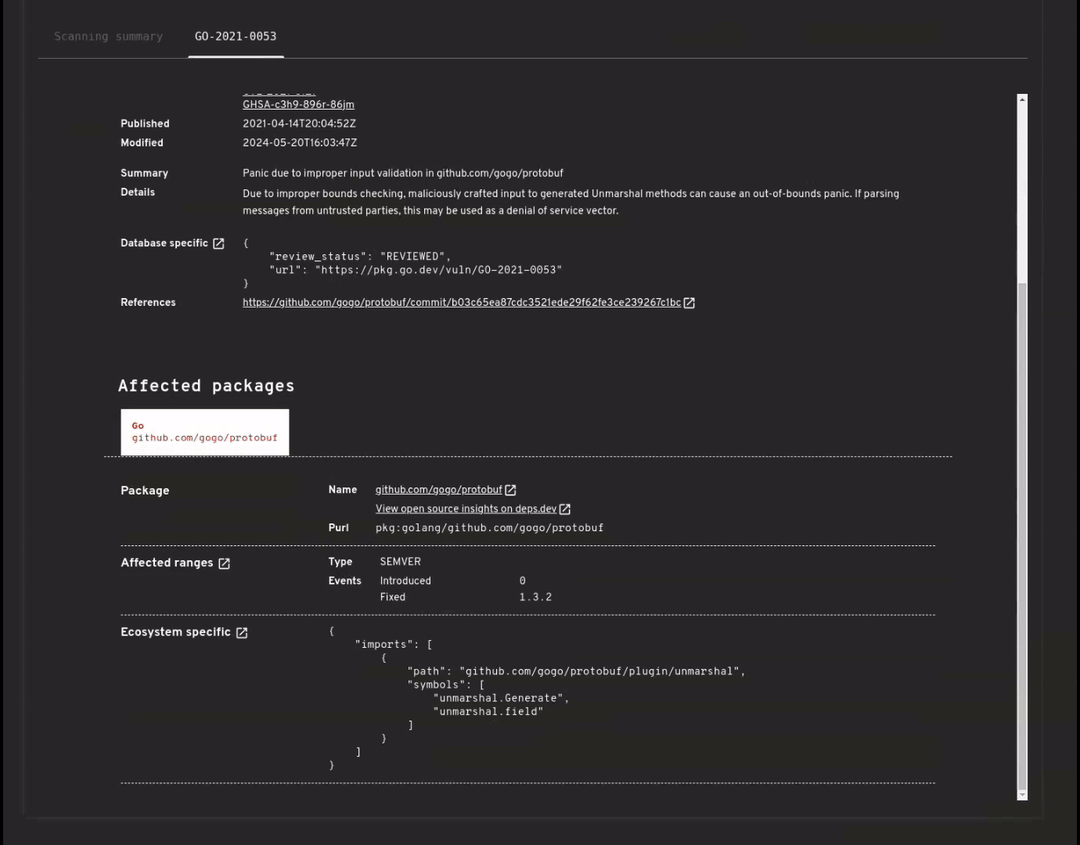
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据

面向攻击性安全、漏洞管理和自主渗透测试的开源及AI驱动的网络安全工具。由拉丁美洲的黑客构建,供全球使用。

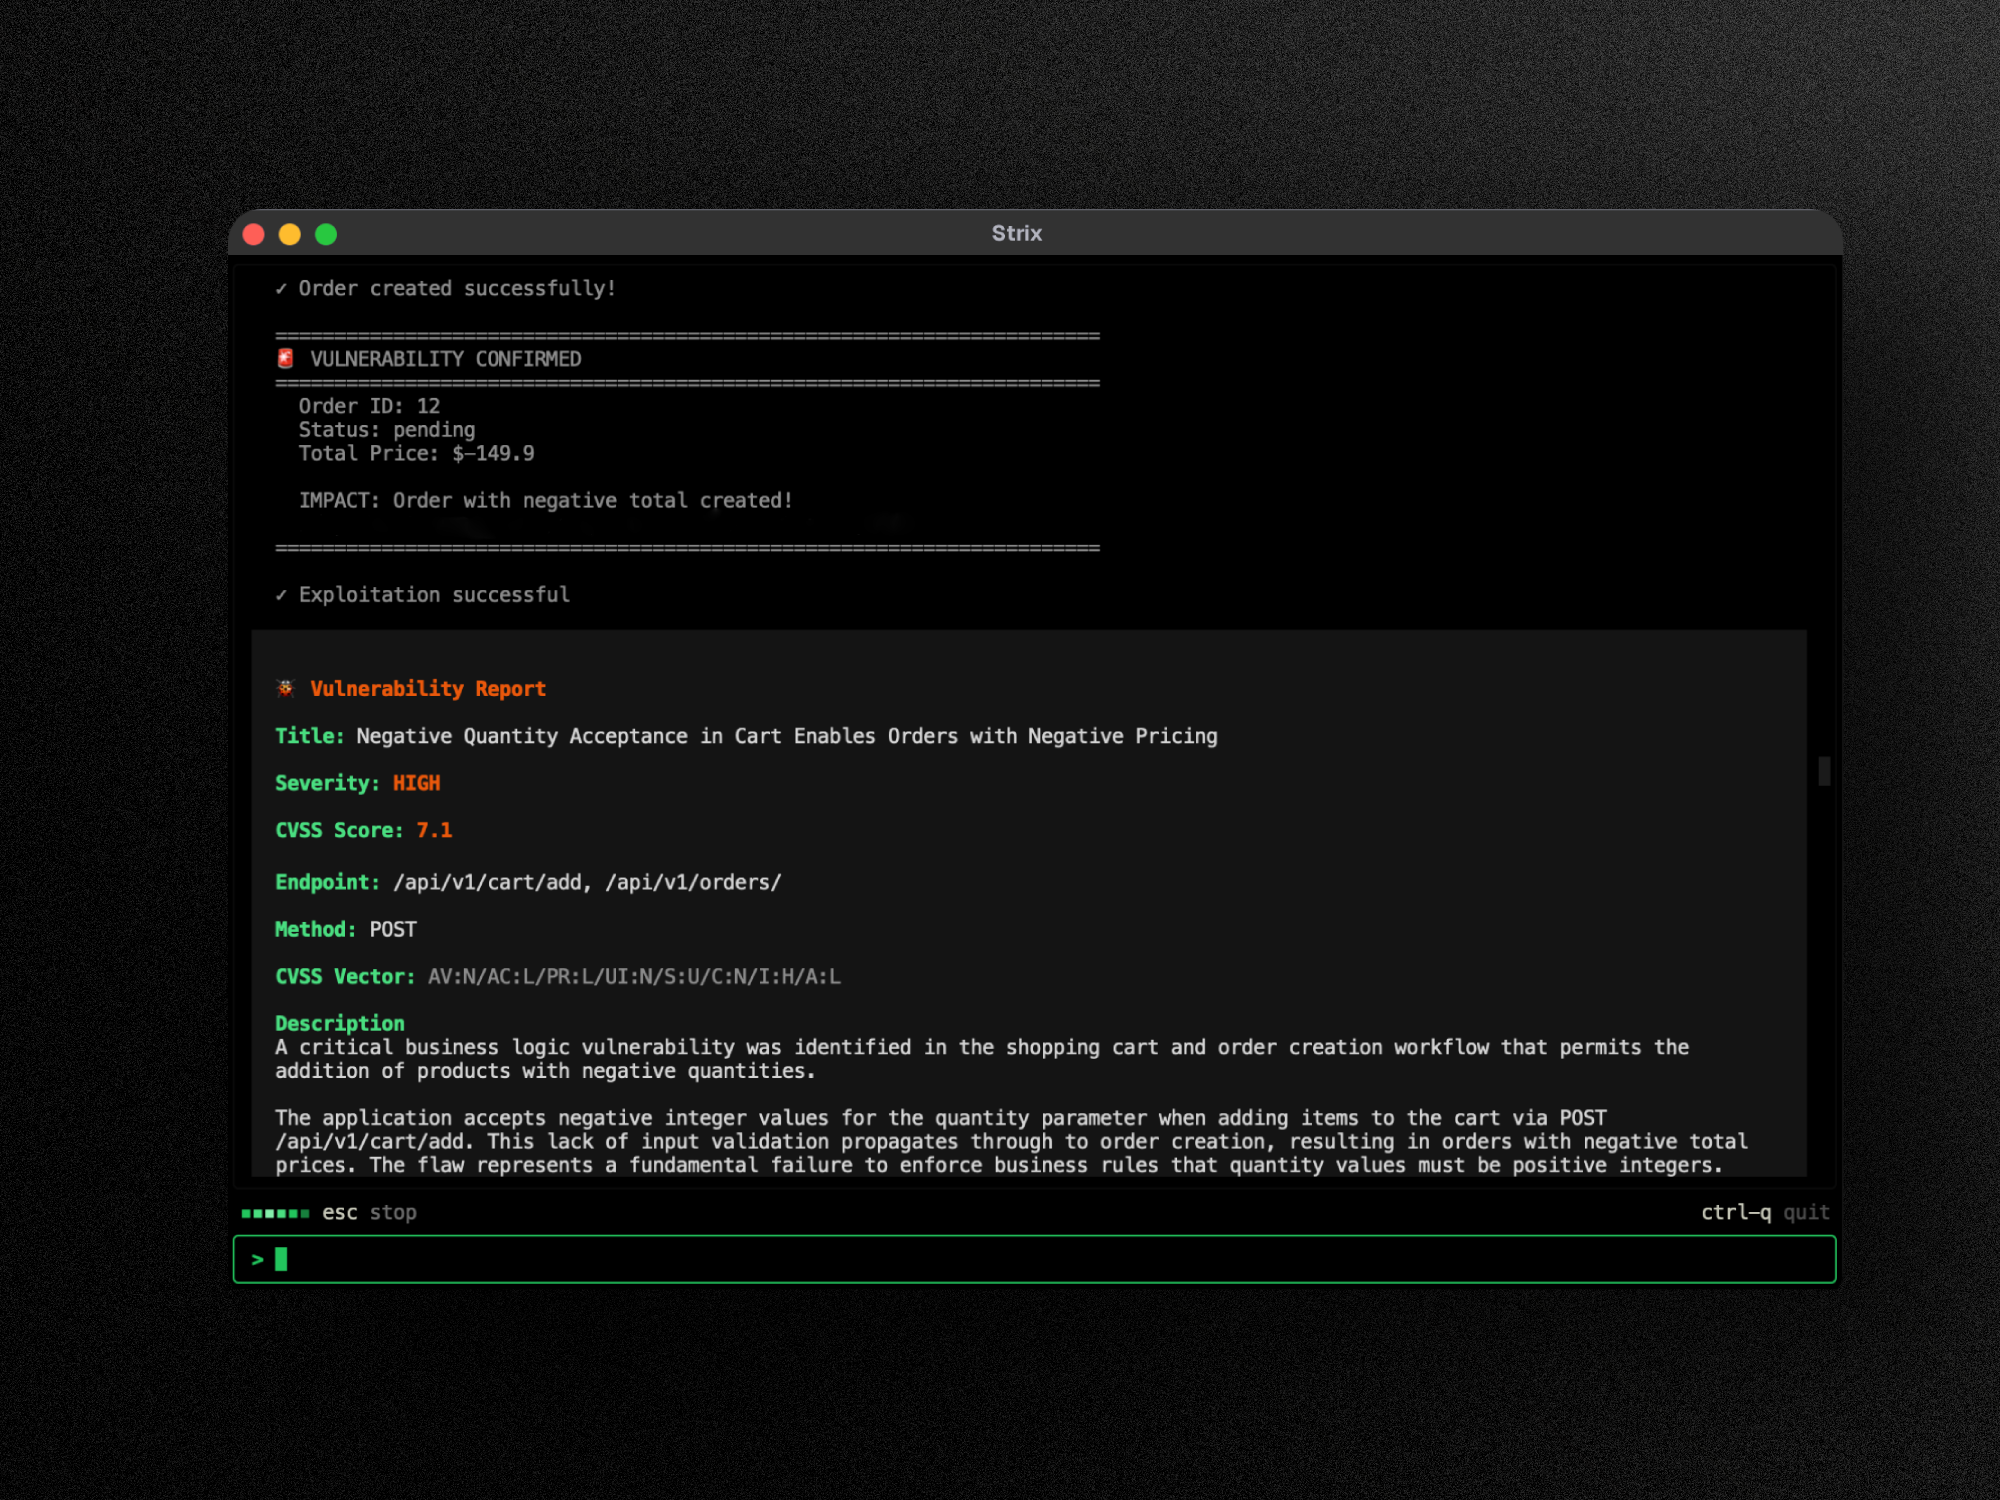
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.

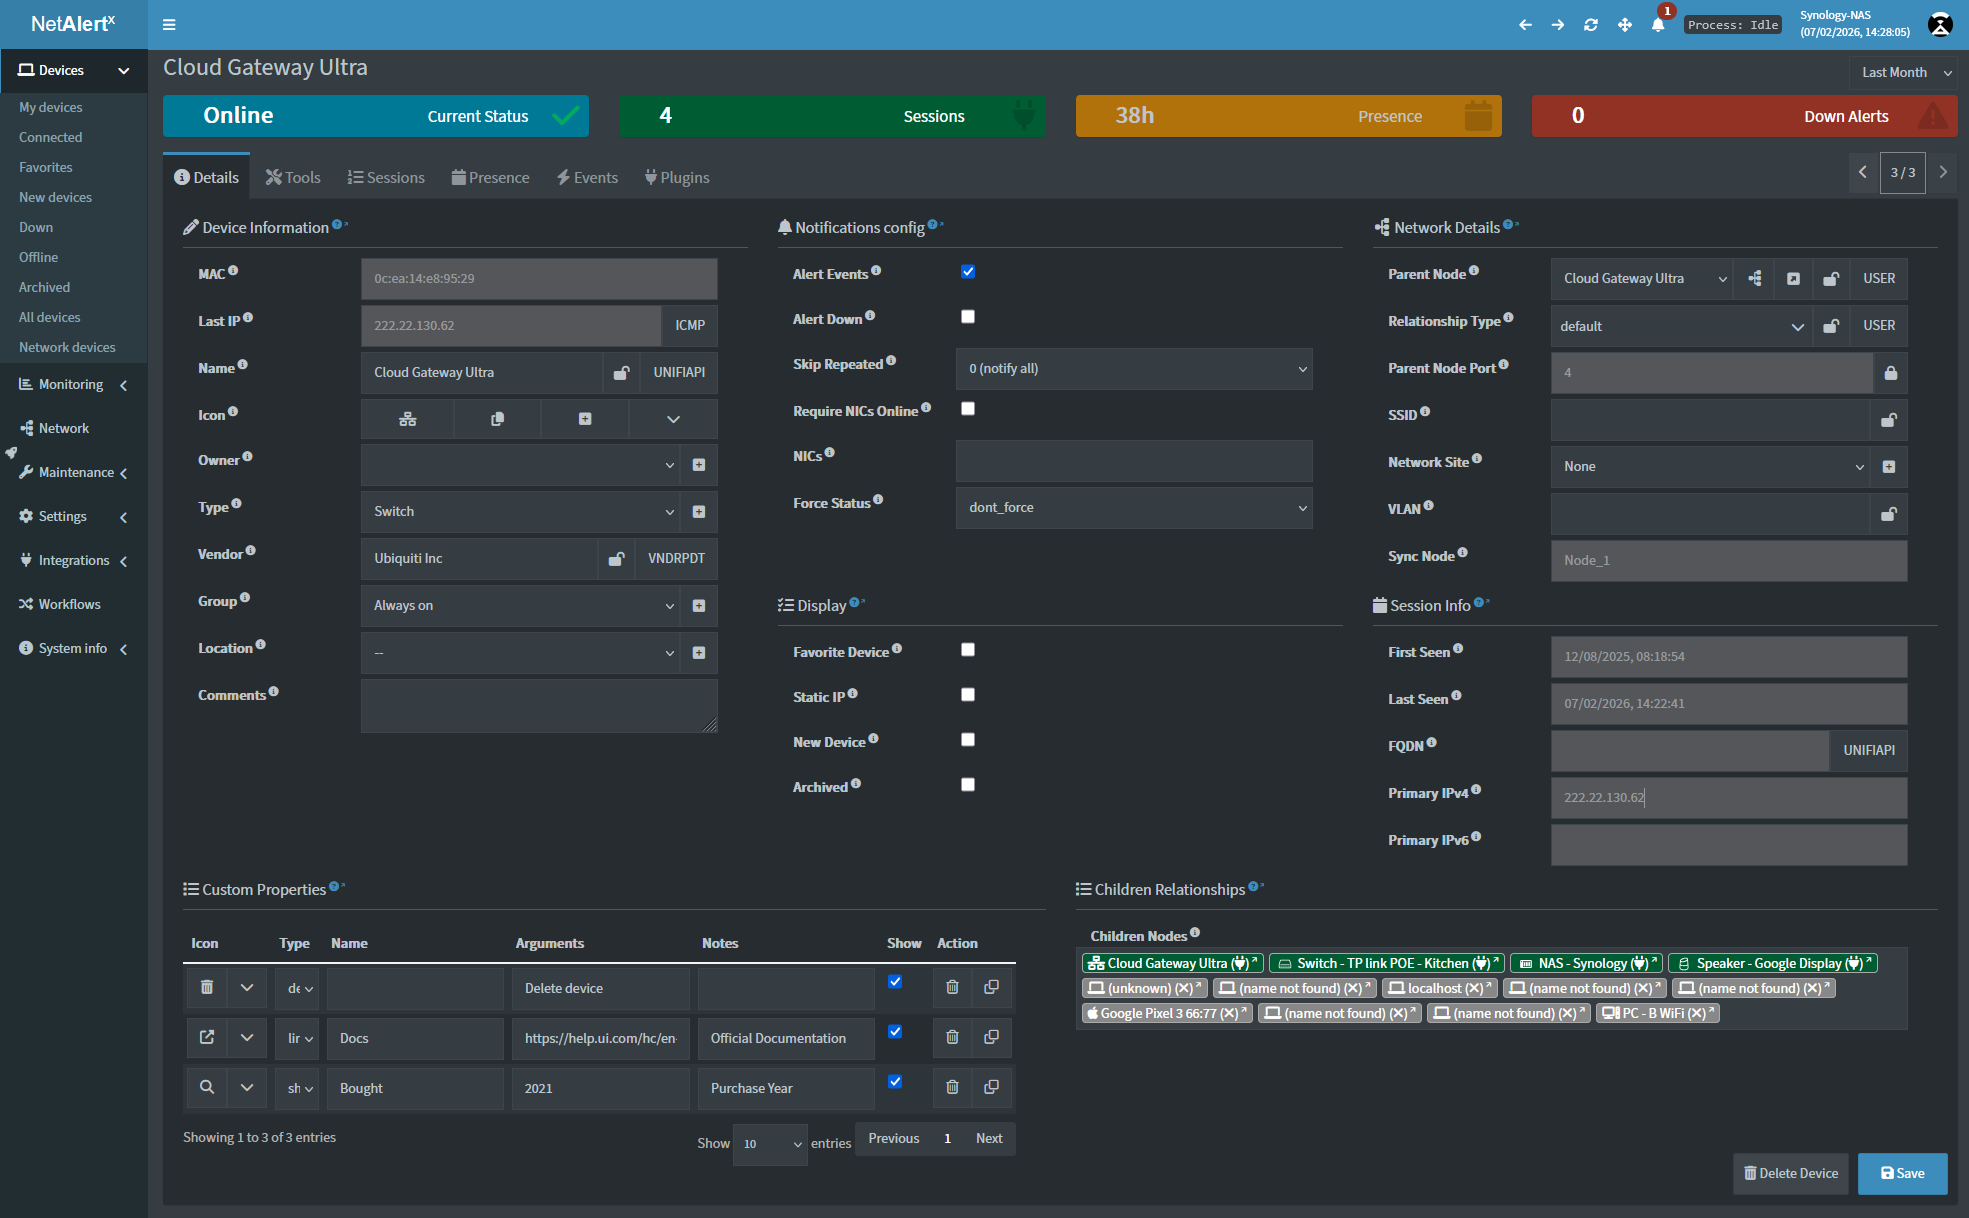
集中式网络可见性和持续的资产发现。监控设备,检测变化,并在分布式网络中保持感知。

面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。

通过准入控制、资源变更、后台扫描和容器镜像签名验证,在 Kubernetes 集群上强制执行安全与合规。

A Modern Orchestration Engine for Security

Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…


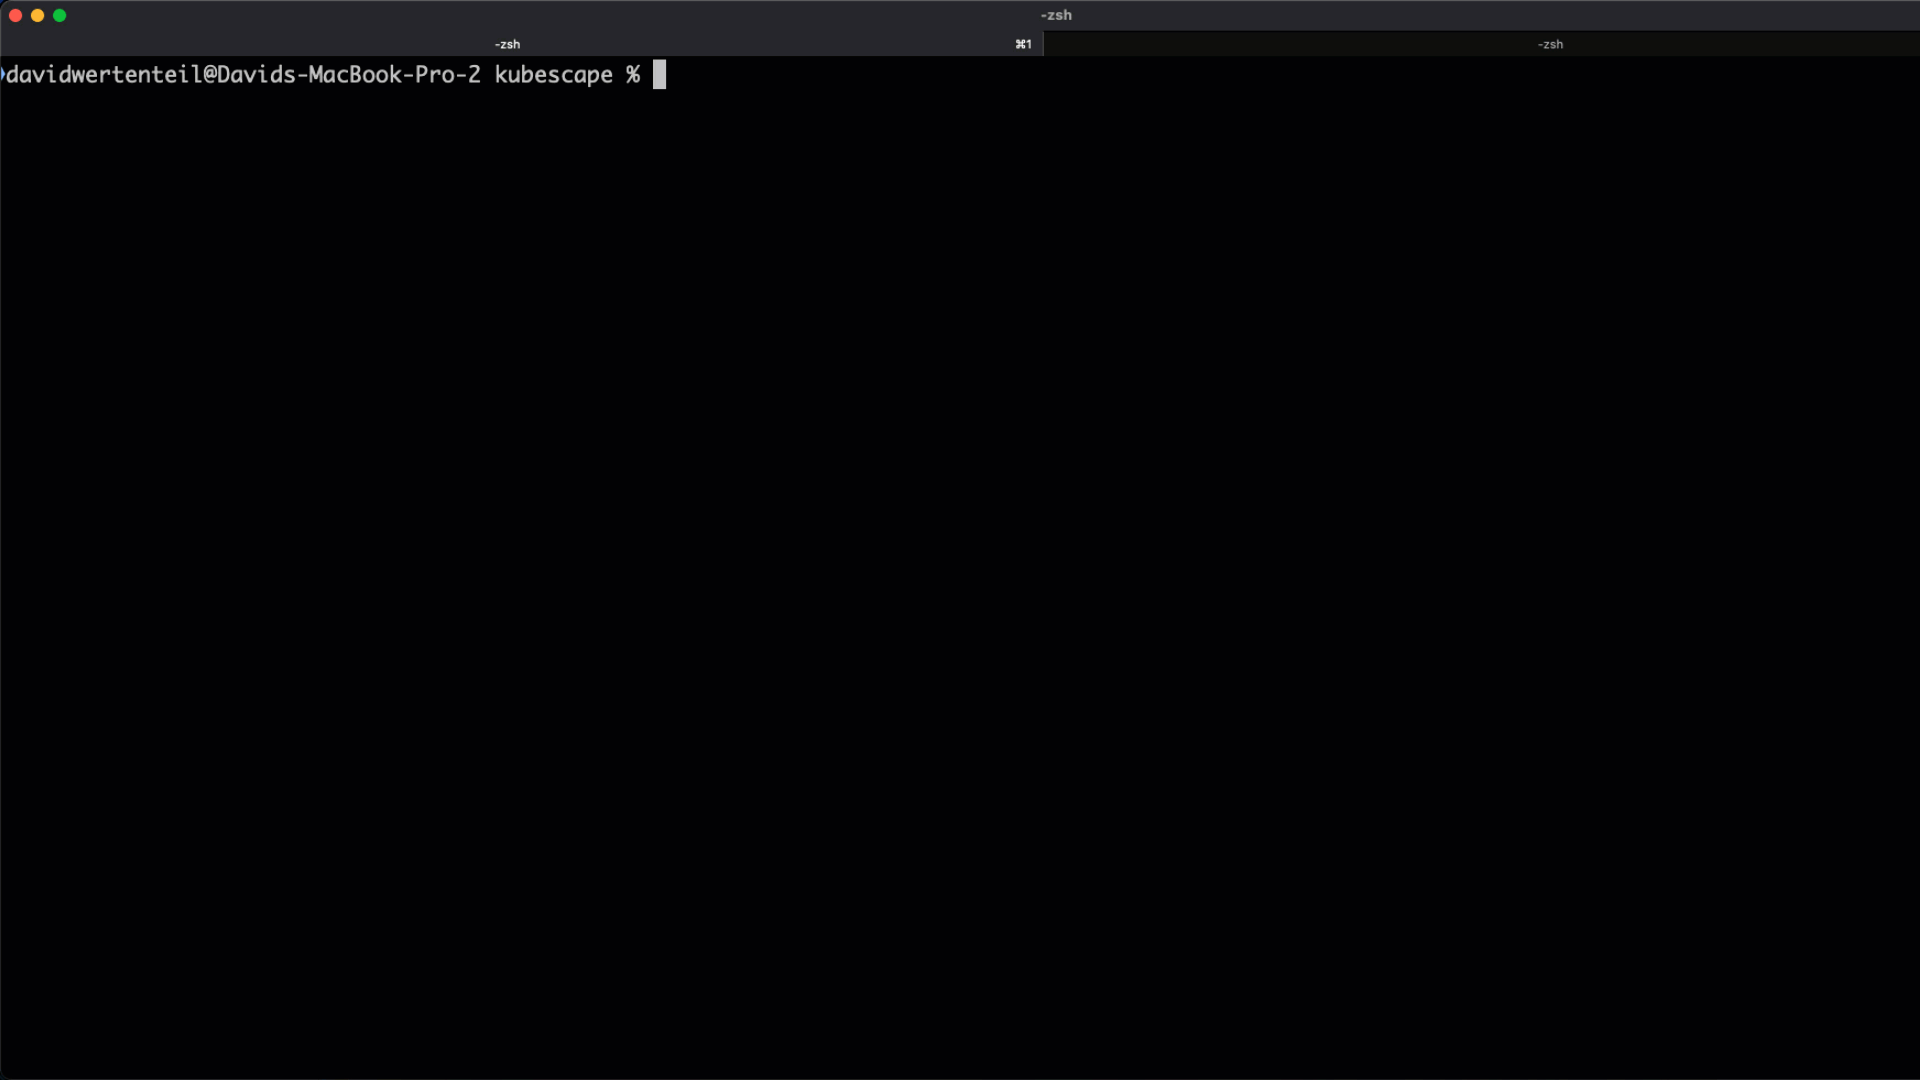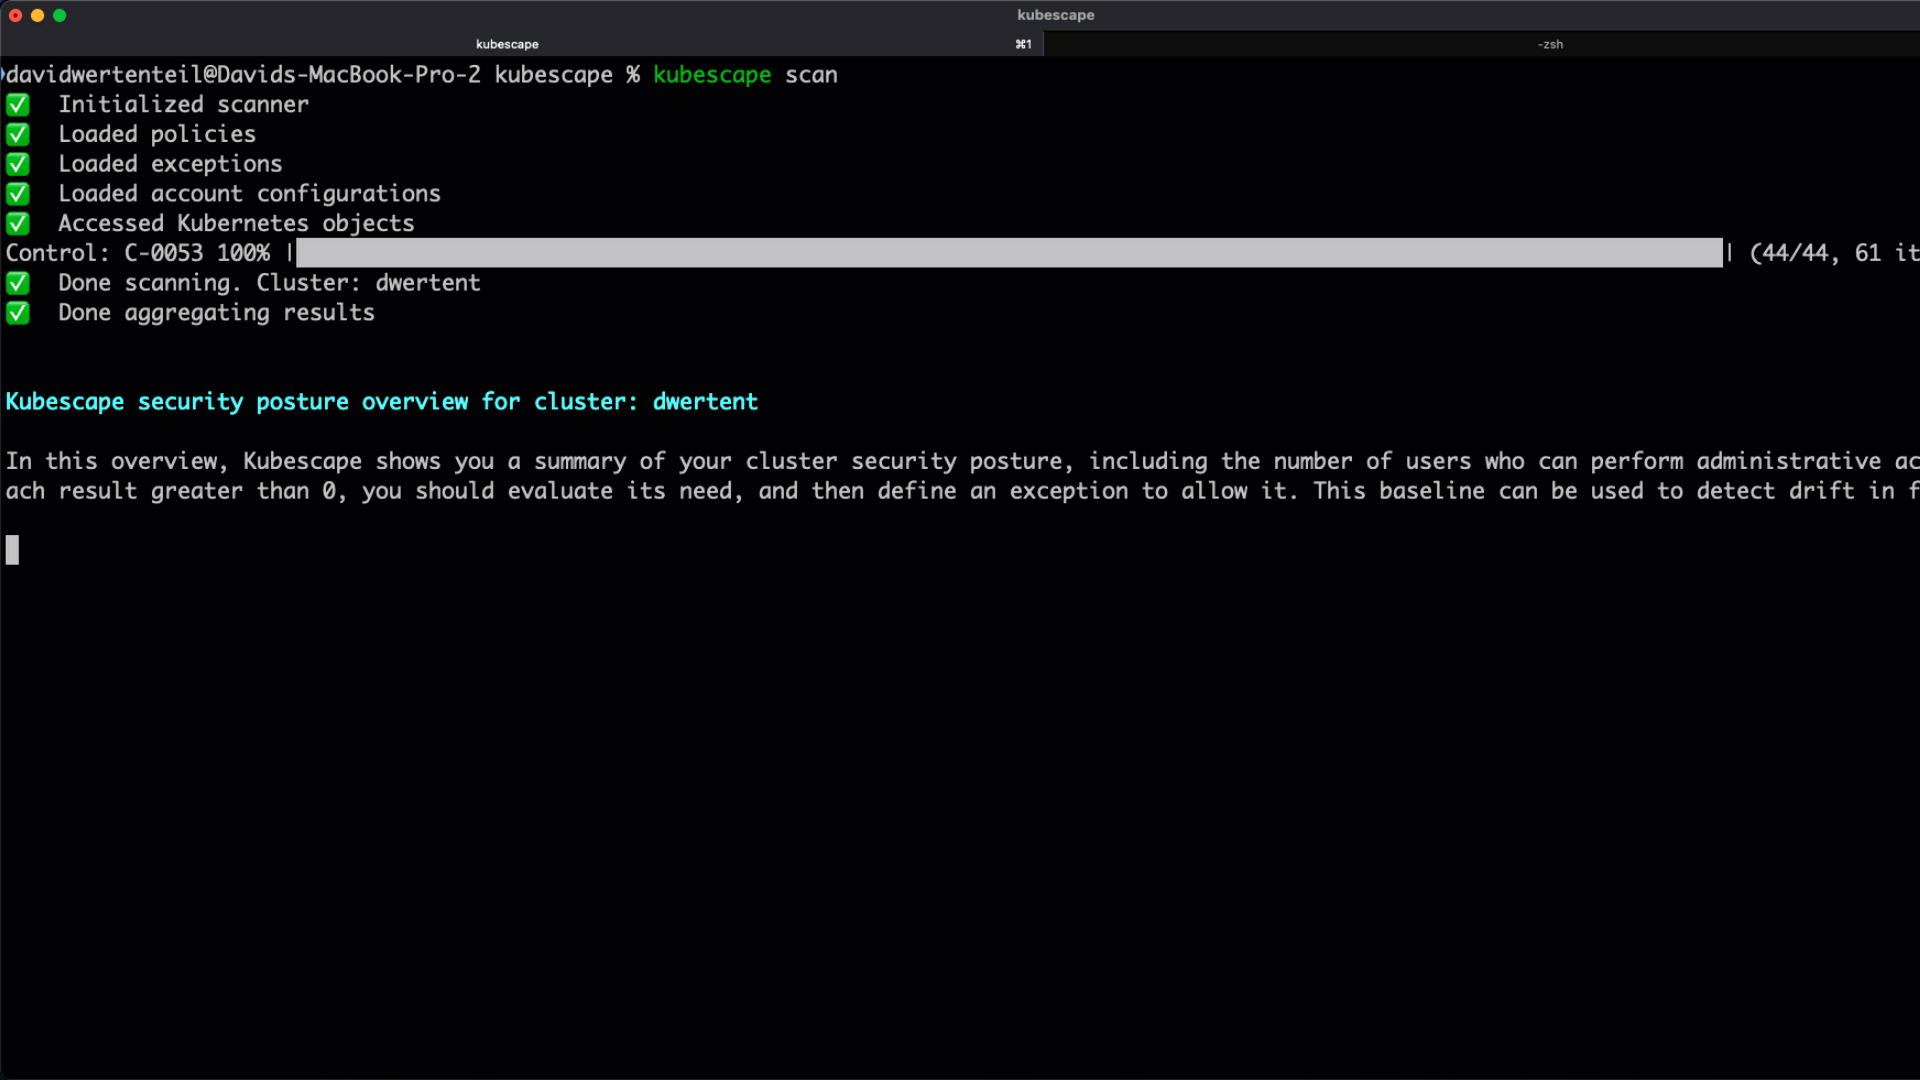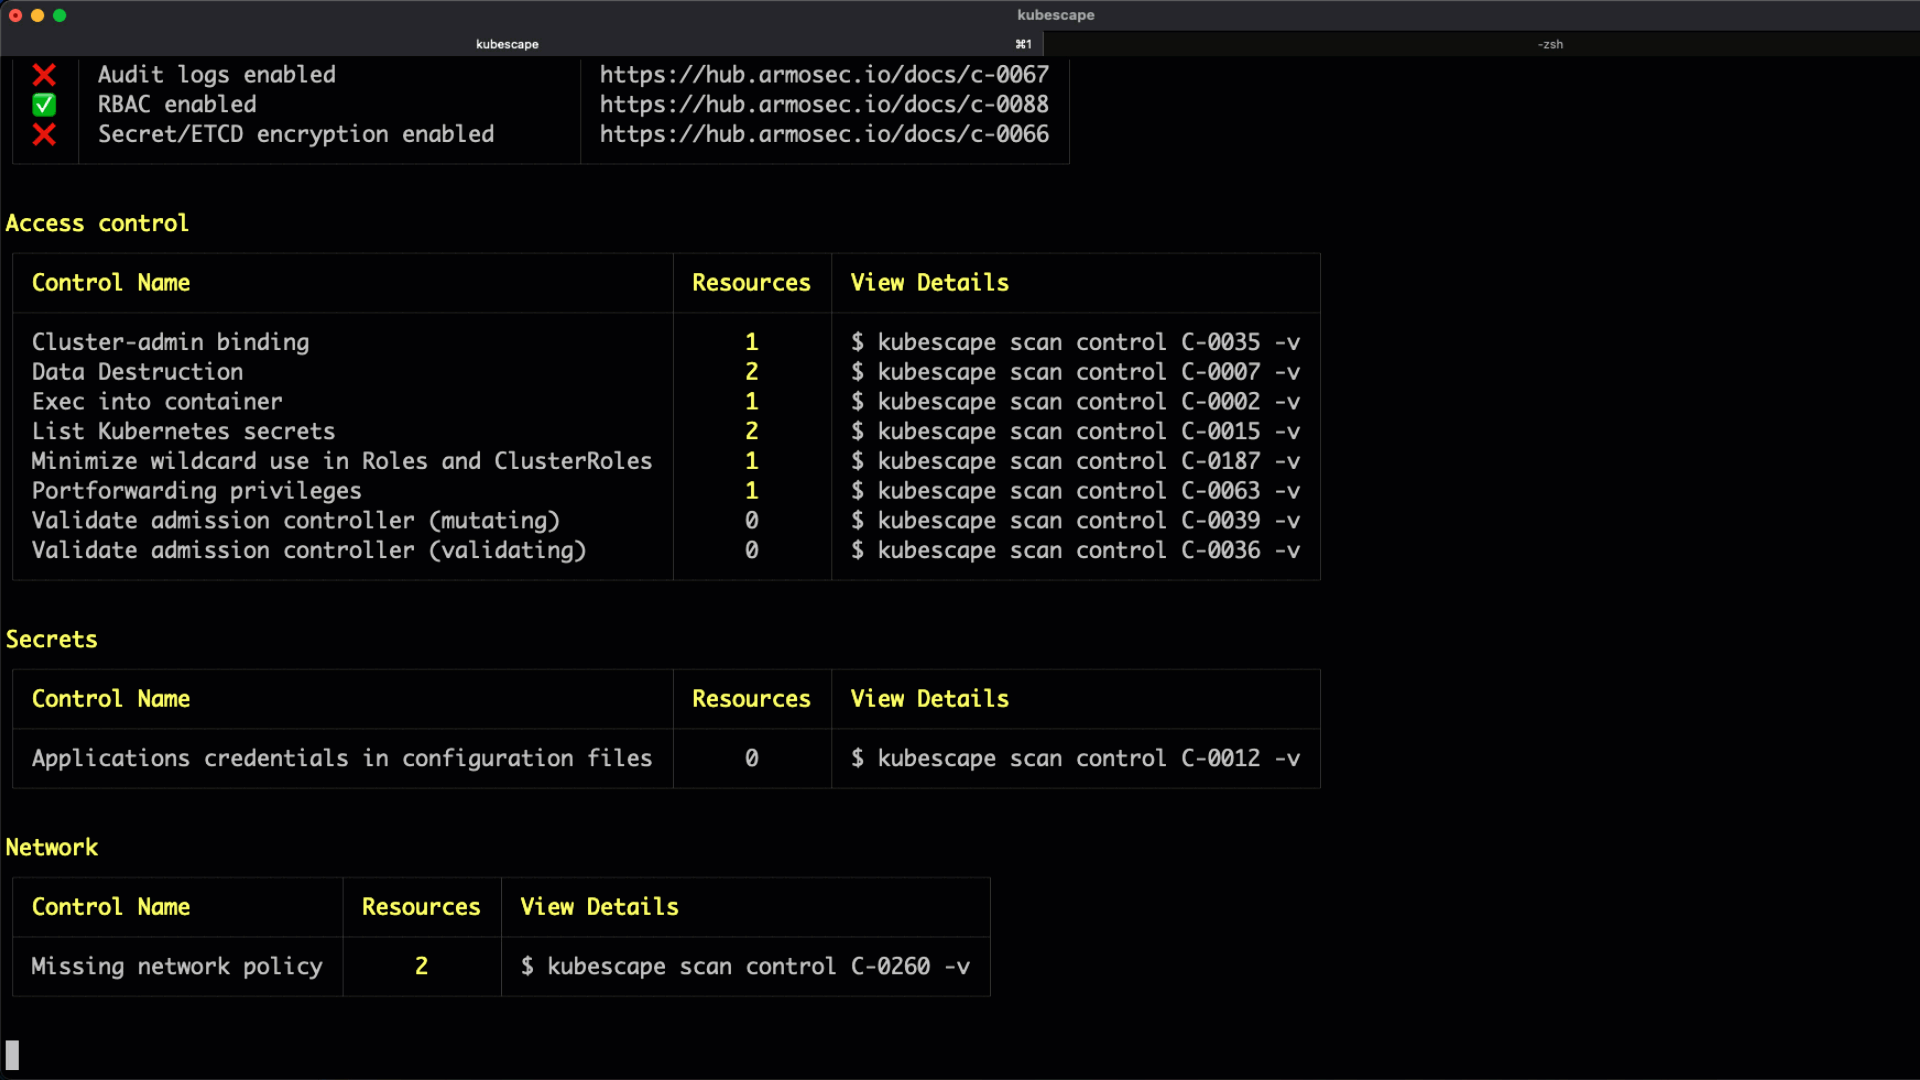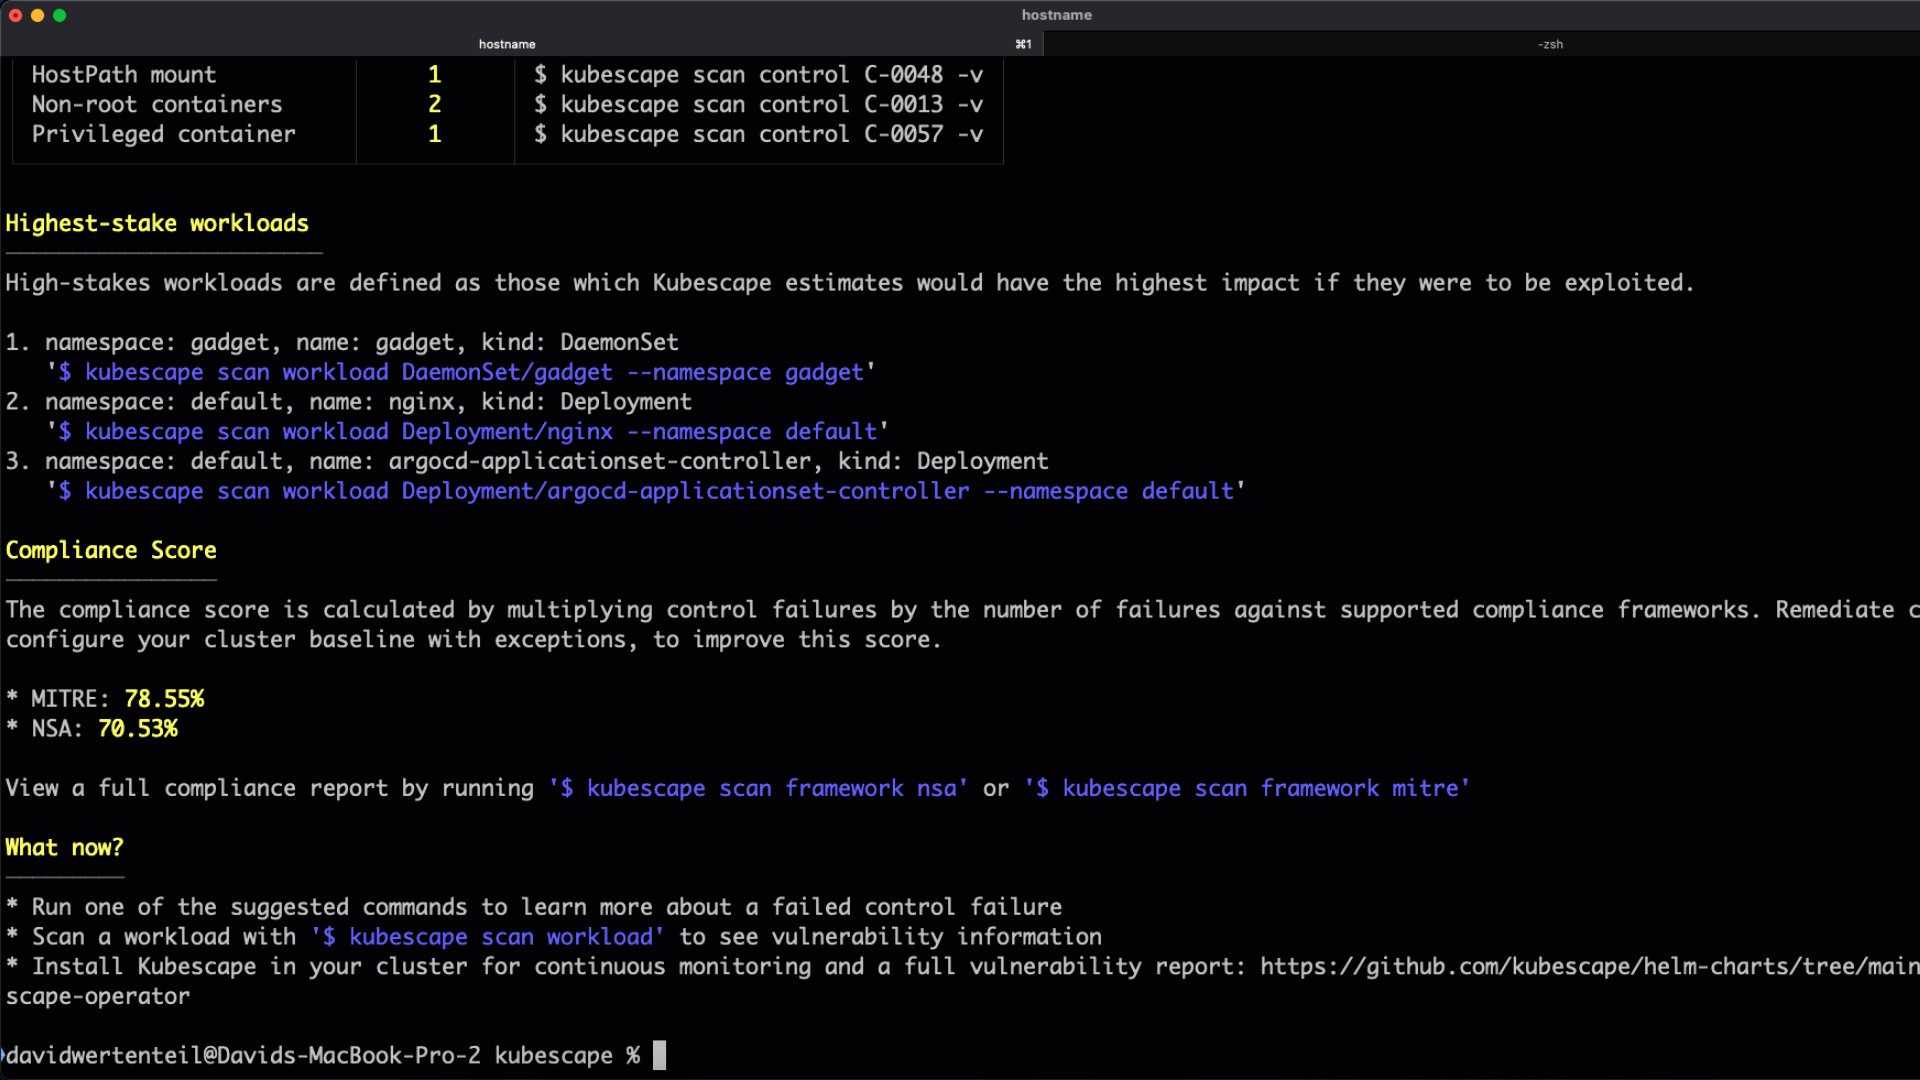
开源Kubernetes安全平台,扫描集群、清单和镜像,查找错误配置、漏洞,并依据NSA、MITRE和CIS基准进行合规性检查,覆盖整个开发生命周期。

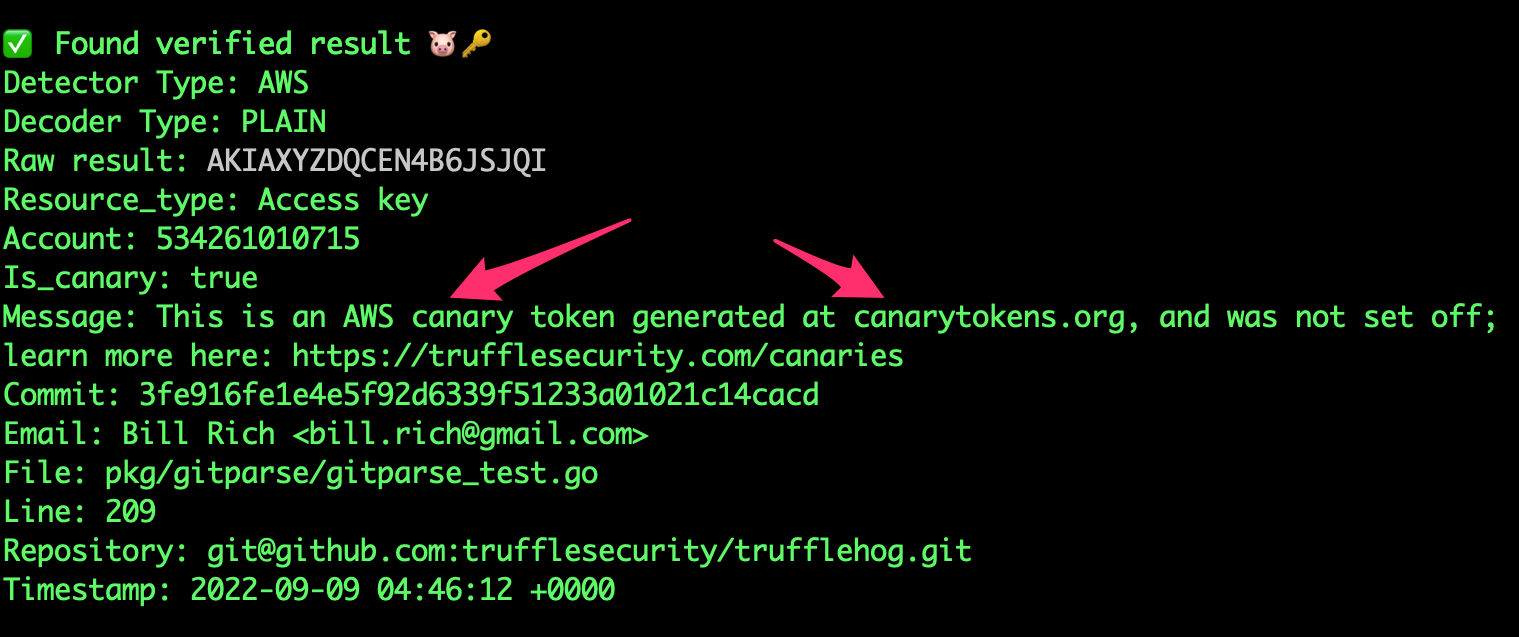
Find, verify, and analyze leaked credentials

使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。

用于 AI 编码代理的沙箱。在 kernel-level 沙箱内运行 Copilot CLI、Claude Code、OpenCode、Gemini CLI、Antigravity、Pi、goose 或普通 shell,并带有 git 和 gh 防护,且沙箱策略已提交到仓库中。

Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…

Agentic AI 安全扫描器,能够像攻击者一样对源代码进行推理,通过可执行的 PoC 确认可利用漏洞,并通过 hunt、fix 和 verify 技能推动测试优先的修复。

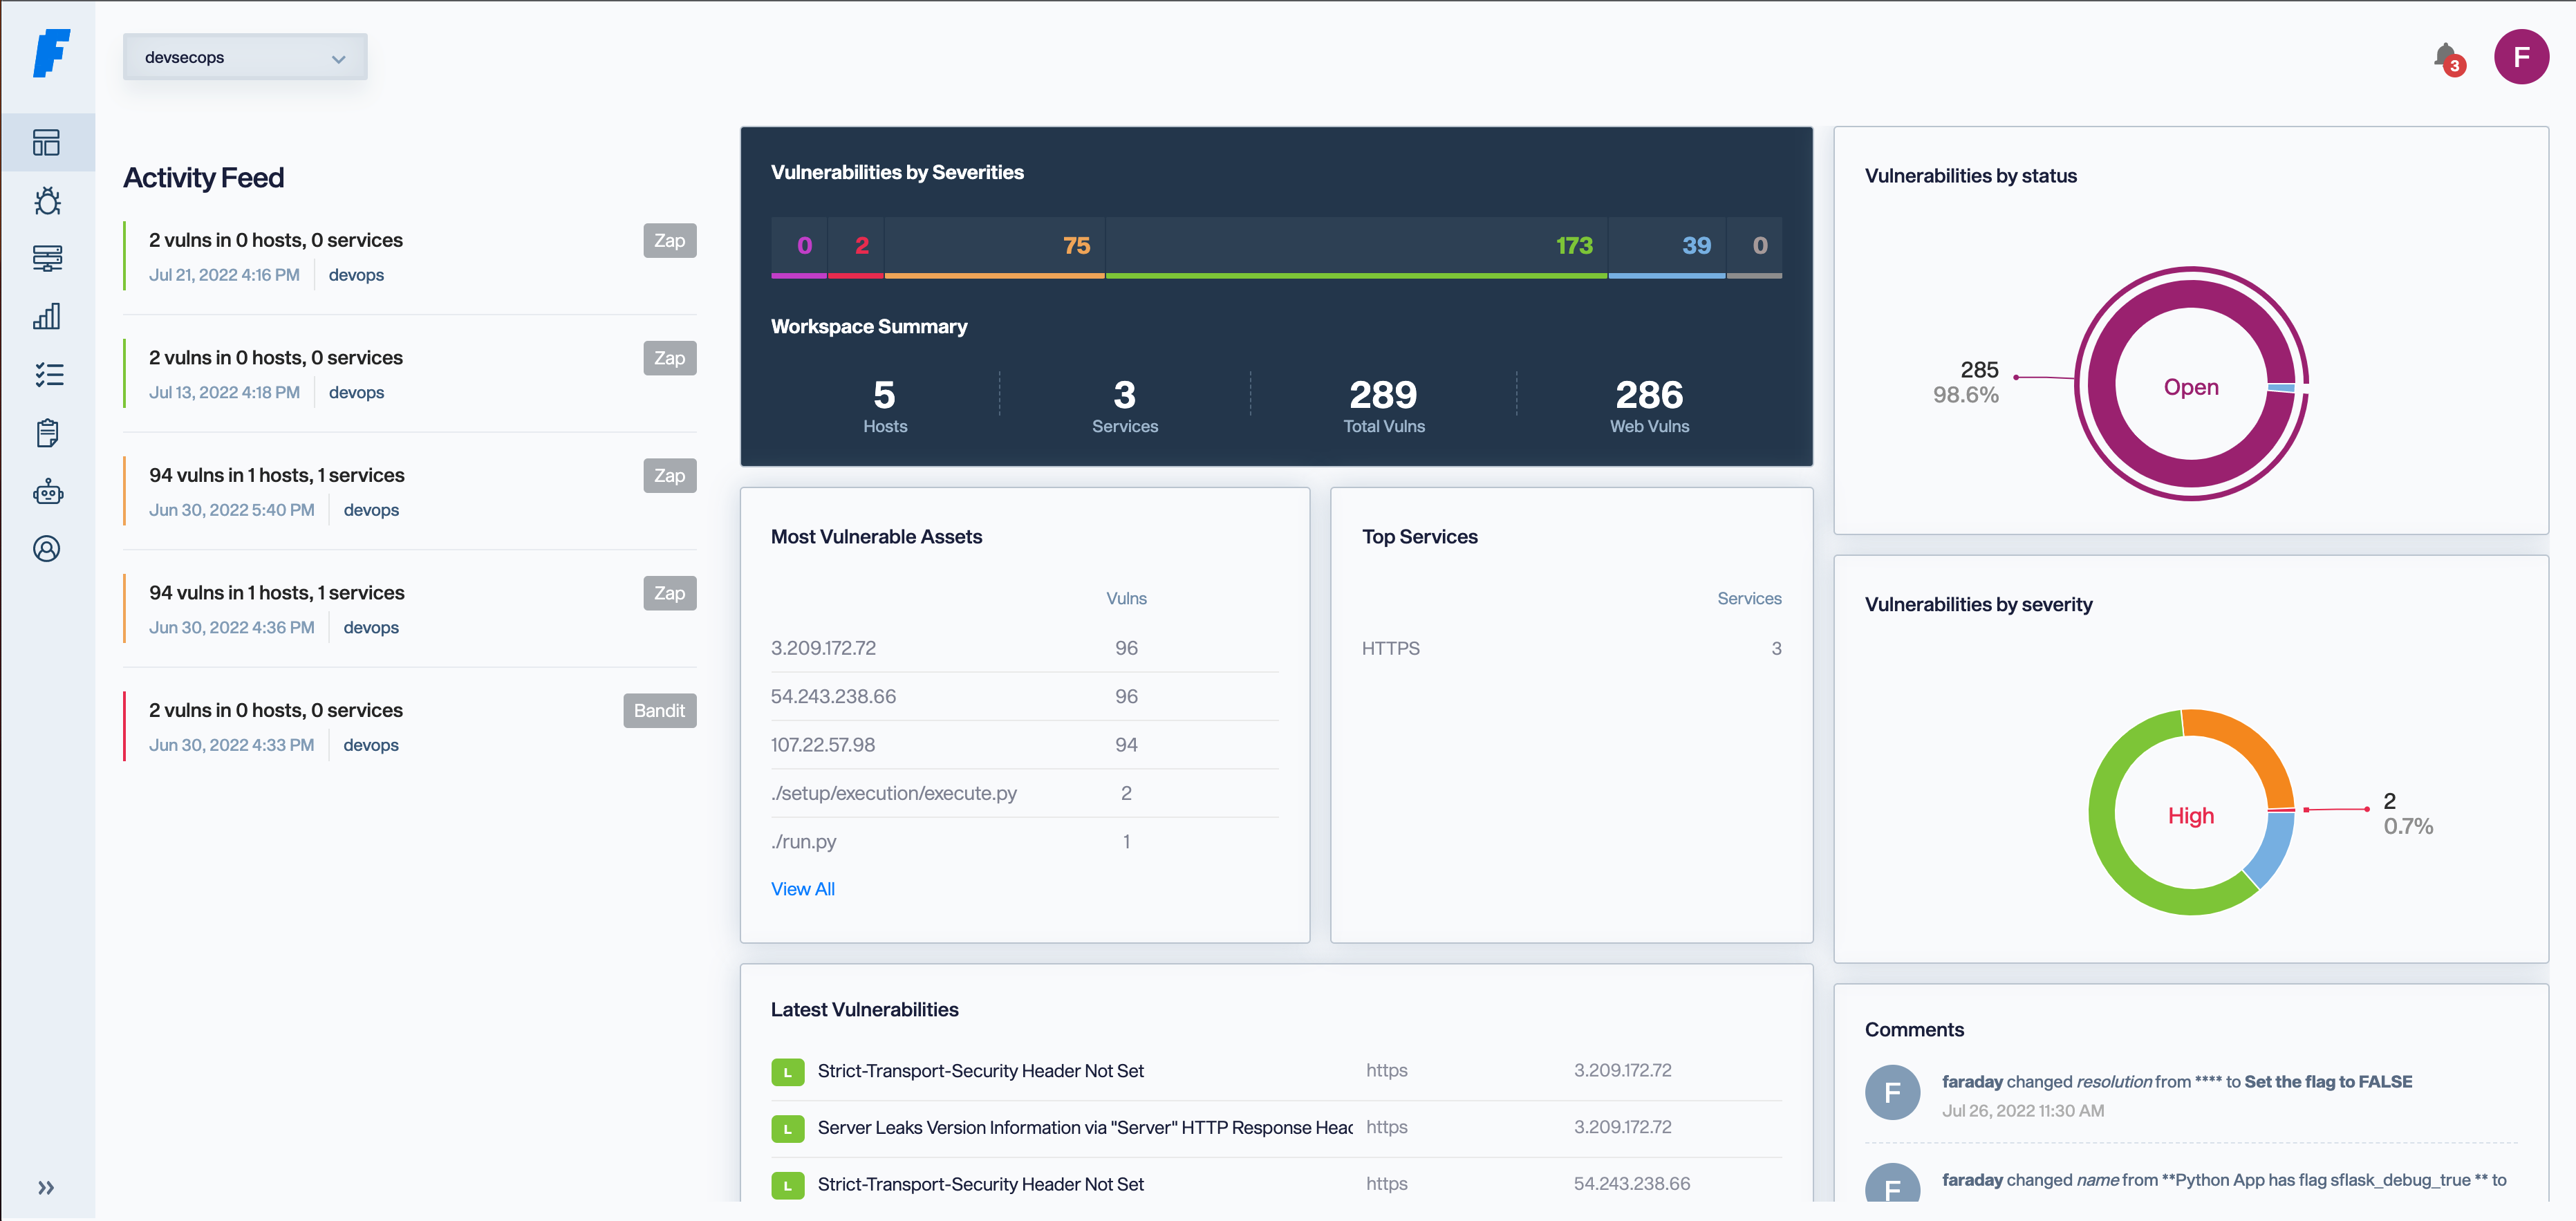
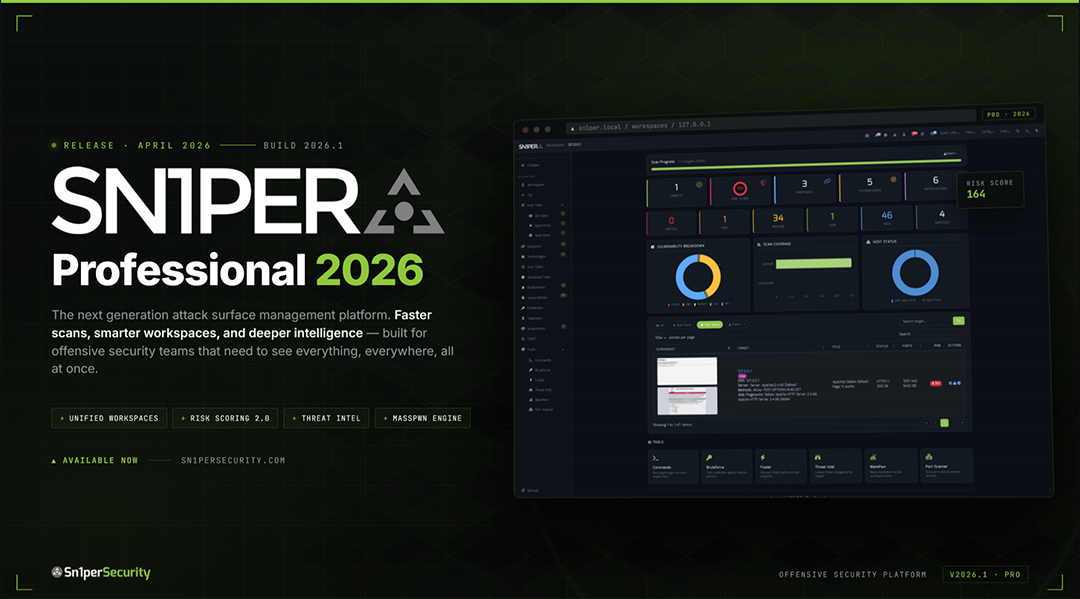
自动化渗透测试与攻击面管理平台。侦察、扫描、利用、报告——600+ 漏洞利用、90+ 集成、10K+ 检测。