自动化渗透测试与攻击面管理平台。侦察、扫描、利用、报告——600+ 漏洞利用、90+ 集成、10K+ 检测。


[产品] [攻击面管理] [关于 Sn1per] [新闻] [联系我们] [演示] [价格] [商店]
侦察、扫描、利用与报告,尽在单一工作空间——无论你是独立渗透测试人员,还是全球 SOC。
Sn1per Professional 2026 现已发布
这是自 v10.0 以来规模最大的版本——Docker 优先部署、Bootstrap 5 / Tabler UI、工作空间导航器、支持 CSV / Excel / PDF 导出的工作空间与主机报告、JSON API v1.0、包含 13 个面板的 Offcanvas 快捷命令侧边栏,以及针对 ReverseAPK、MassPwn、威胁情报、Nessus 和 Burp 的扩展模块。
Sn1per 是一个攻防安全平台,将侦察、漏洞扫描、利用和报告整合到单一工作空间中。它由渗透测试人员自 2015 年起打造,提供三个版本——本仓库中的免费社区版(源码可用,采用自定义 EULA——参见 LICENSE.md)、面向个人操作人员和小型团队的付费专业版,以及面向全球 SOC 的企业版——三者均基于同一核心扫描引擎。
Sn1per 编排 90 多个第三方工具,内置 600 多个漏洞利用和 10,000 多项检测,被全球 500 多个团队使用。经社区实战检验。由渗透测试人员打造,服务于渗透测试人员。
500+ 团队 · 90+ 集成 · 10,000+ 检测 · 600+ 漏洞利用 · 自 2015 年起值得信赖
Sn1per 以单一平台的形式交付,覆盖了攻击性安全团队原本需要拼凑十几种工具才能完成的核心工作:
新增(2026 年 10 月): Sn1per MCP Server(测试版)允许 Claude Code 等 AI 助手启动 Sn1per 扫描并读取结果。详情见下文。
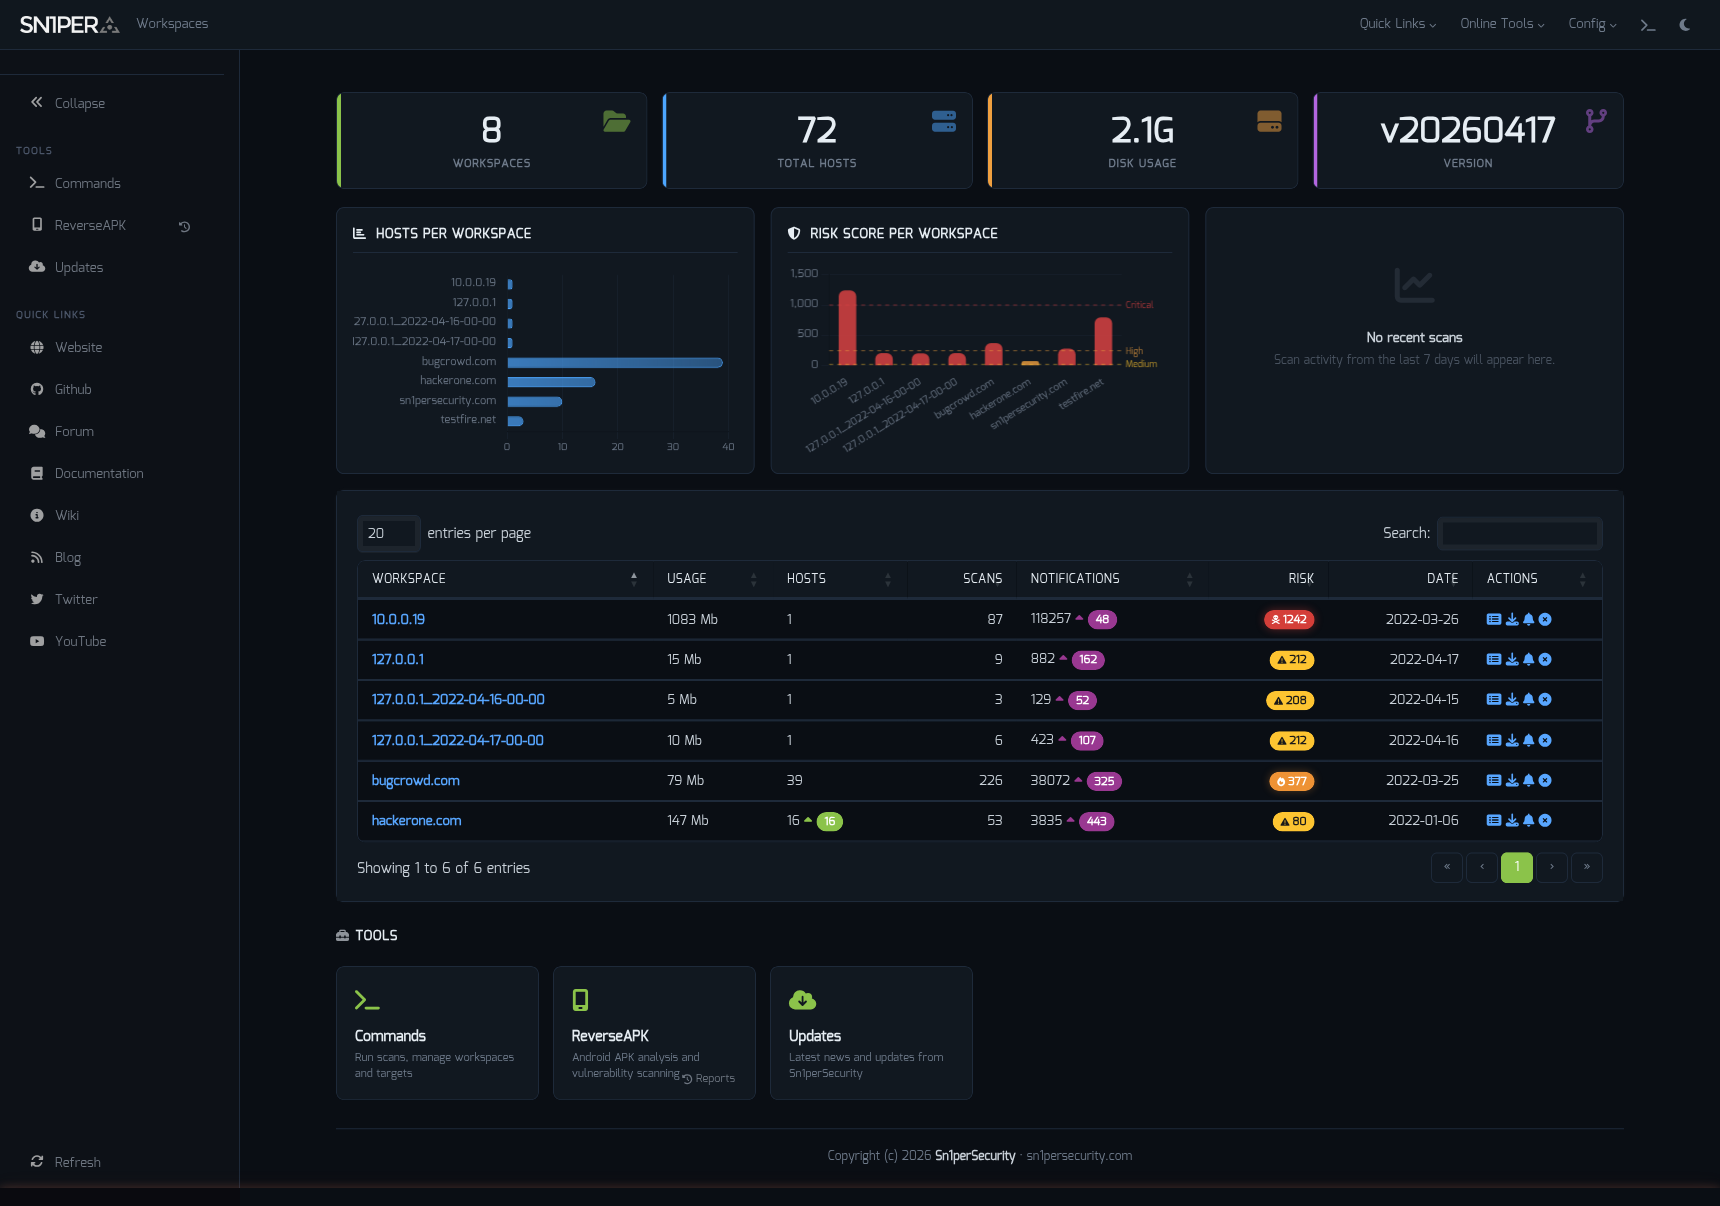
Workspace Navigator - 在主机、范围和项目之间切换上下文。
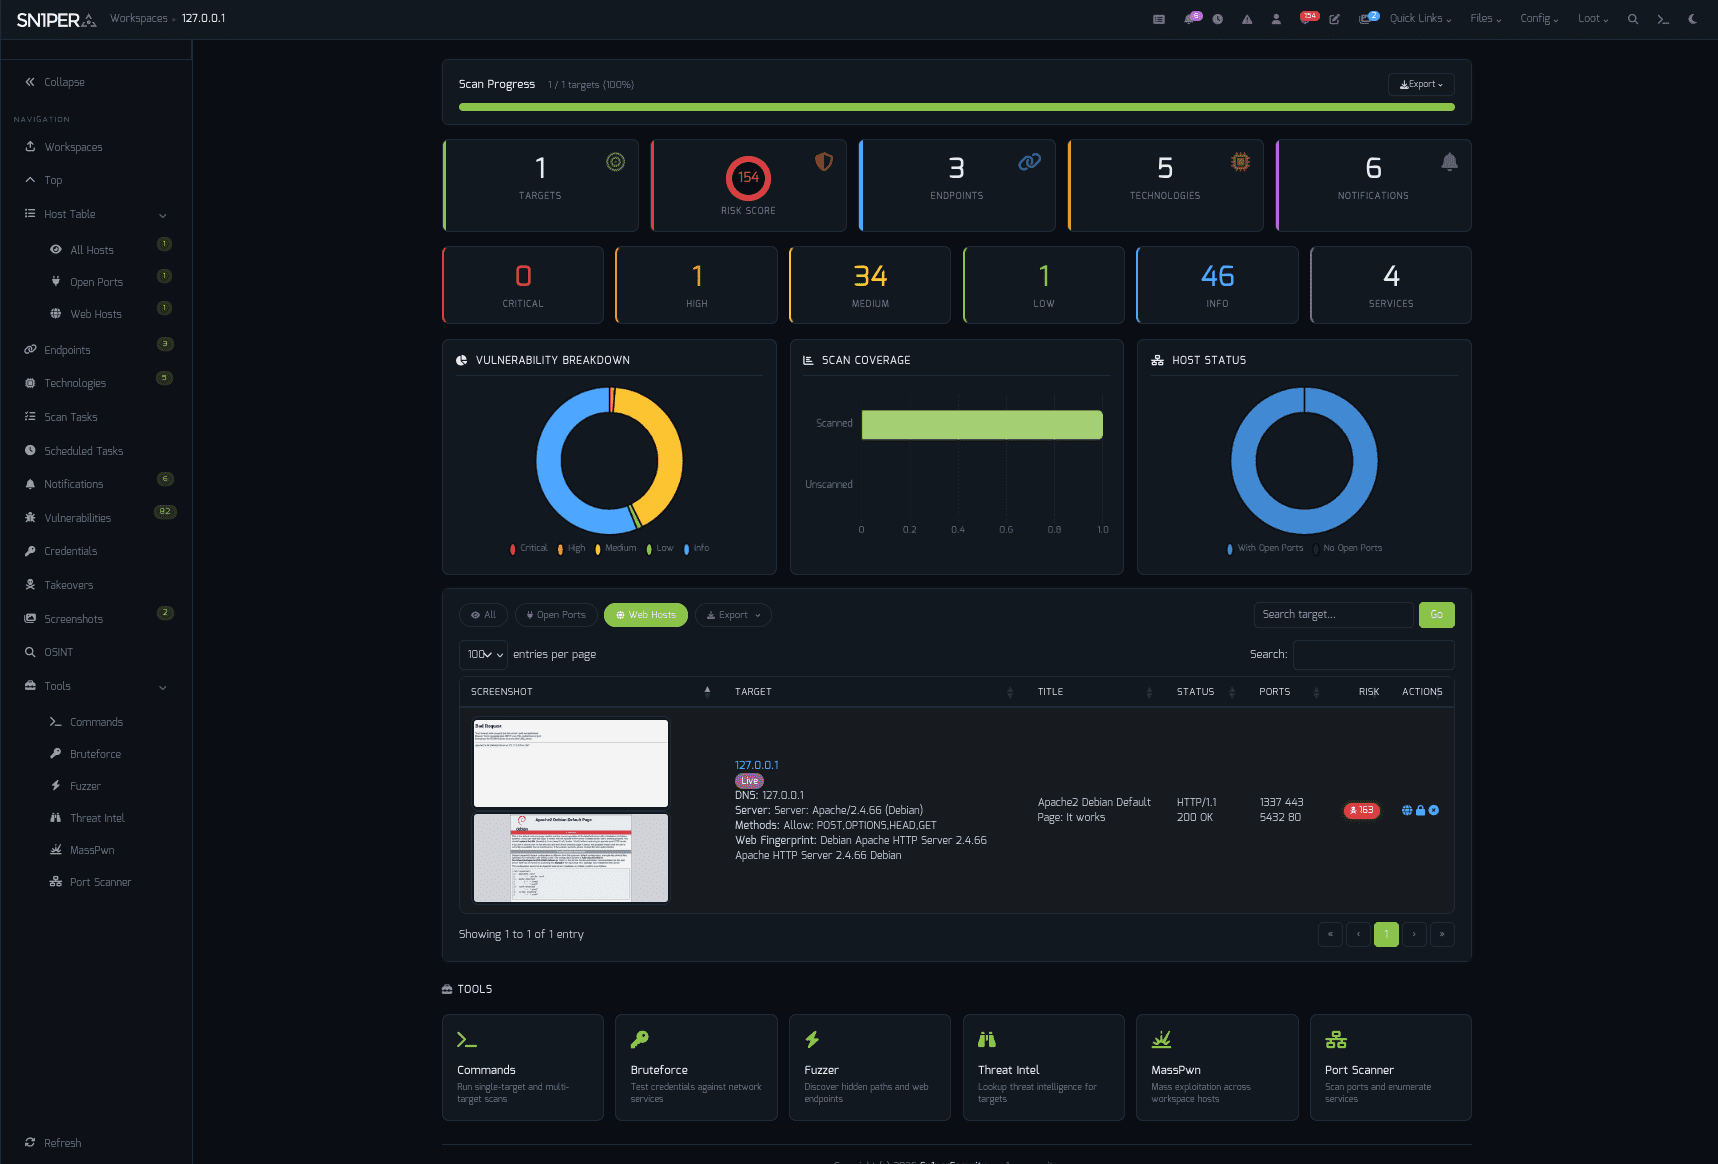
Dashboard - 一目了然的扫描态势、主要发现和可利用资产。
-v(详细输出)、-db(调试)、-rr(删除恢复文件)“Sn1per Professional 2026 是自 v10.0 系列以来规模最大的版本。”
社区版免费,并托管在此仓库中。专业版和企业版增加了 Web UI、商业集成和电子邮件支持。
| Sn1per Professional | Sn1per Enterprise | |
|---|---|---|
| 价格 | $984 / 年(每席位) | 获取报价 |
| 订阅 | 1 年 | 1 年 |
| - 包含 - | ||
| Web UI | 专业版 Web UI | 企业版 Web UI |
| 扫描引擎与 UI 更新 | ✓ | ✓ |
| 所有模块与集成 | ✓ | ✓ |
| 本地部署(自托管) | ✓ | ✓ |
| 电子邮件支持 | 1 年 | 1 年 |
| 改进的速度与可扩展性 | - | ✓ |
| 前沿特性 | - | ✓ |
| - 限制与配额 - | ||
| 最大扫描数 | 无限制 | 无限制 |
| 每工作区最大资产数 | 30 | 无限制 |
| 最大工作区数 | 5 | 无限制 |
| 总资产数 | 150 | 500+ |
| 授权系统数 | 1 | 1 |
购买 Sn1per Professional 许可证 → · 获取企业版报价 →
git clone https://github.com/1N3/Sn1per.git
cd Sn1per
sudo bash install.sh
Sn1per 安装到
/usr/share/sniper,并且需要 root 权限。使用sudo bash install.sh force可跳过确认提示。
sudo docker compose up
sudo docker run --privileged -it sn1per-kali-linux /bin/bash
sudo docker compose -f docker-compose-blackarch.yml up
sudo docker run --privileged -it sn1per-blackarch /bin/bash
通过 AWS Marketplace 订阅:
sudo bash install.sh
sniper -t example.com -m normal
结果保存在 /usr/share/sniper/loot/<workspace>/ 中。更多模式请参见用法。
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORKSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan



