#1
 nccgroup/requests-racer
小型 Python 库,可轻松利用使用 Requests 的 Web 应用中的竞态条件。
 sergiointel/wp2shell-poc
针对 wp2shell 的现成易受攻击 WordPress RCE 漏洞利用 PoC。
 yyhylh/apache-dubbo-cve-2023-23638-exp
Apache Dubbo (CVE-2023-23638)漏洞利用的工程化实践
 chipik/sap_eem_cve-2020-6207
PoC for CVE-2020-6207 (SAP Solution Manager 缺少身份验证检查)
 h4x0r-dz/cve-2021-26855
CVE-2021-26855 (Exchange 服务器 SSRF) 的 PoC 漏洞利用,支持用户枚举、邮件头读取和漏洞检测。支持未经身份验证的内部资源访问,并与 CVE-2021-27065 链式利用实现 RCE。
 occamsec/cve-2023-2825
GitLab CVE-2023-2825 PoC。此 PoC 利用路径遍历漏洞从运行 GitLab 16.0.0 的系统检索 /etc/passwd 文件。
 cpandya2909/cve-2020-15778
CVE-2020-15778 的技术文章与概念验证(PoC),这是 OpenSSH scp(<=8.3p1)中的一个经过身份验证的命令注入漏洞,可通过文件路径中的反引号载荷实现远程代码执行。
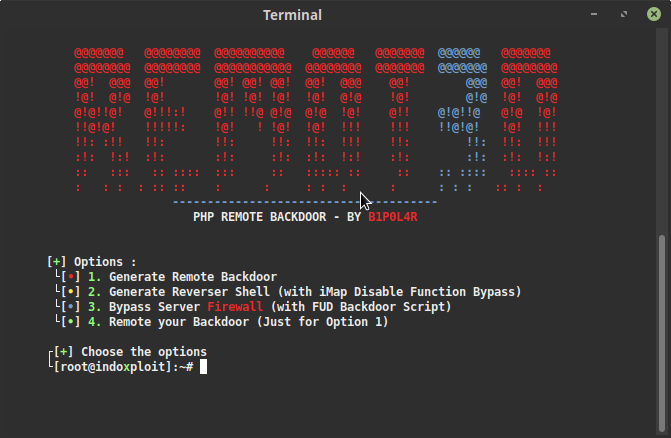 keepwannabe/remot3d
Remot3d:是一款为大型渗透测试人员以及仅为篡改者提供通过后门控制服务器的乐趣而创建的简单工具。
 hoshinolina/agx-exploit
CVE-2022-32947演练和演示
 saferman/cve-2020-7471
django 漏洞:CVE-2020-7471 通过 StringAgg(delimiter) 进行潜在 SQL 注入的漏洞环境和 POC
 portswigger/http-terminator
AI辅助研究流水线,提取HTTP desync技术,生成畸形请求测试用例,通过Burp进行验证,并确认请求走私漏洞利用。
 mzer0one/cve-2020-7961-poc
针对 CVE-2020-7961 的概念验证利用,这是 Liferay Portal 中的反序列化漏洞,可实现未认证的远程代码执行。用于安全测试和教育用途。
 horizon3ai/cve-2022-22972
针对CVE-2022-22972的概念验证利用代码,通过Host头操纵绕过VMware Workspace ONE、vIDM和vRealize Automation 7.6中的身份验证。
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 有效载荷利用 PoC python3,
 0xdezzy/cve-2019-11539
针对 Pulse Secure Connect 认证后 RCE 漏洞的利用工具
 mrcl0wnlab/shellshockhunter
这是一个用于测试 Shellshock 漏洞的简单工具。
 cyb0r9/dvr-exploiter
Bash 脚本利用 CVE-2018-9995 通过 Web 界面从易受攻击的 DVR 中提取凭据,支持多种 DVR 品牌,用于自动化安全测试。