
 #1

 deathshotxd/comment2shell
零点击预认证 WordPress CVE-2026-93485 漏洞利用链:wpautop() 中的存储型 XSS 升级为管理员会话插件上传和自删除 webshell,附带扫描器、shell 和 Nuclei 模板。
 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
 dxask88ma/weblogic-cve-2023-21839
基于Java的针对CVE-2023-21839的利用工具,通过LDAP注入对Oracle WebLogic Server版本12.2.1.3.0和12.2.1.4.0进行远程代码执行。
 koadt/oss-oopssec-store
Security training for the apps you actually ship. Open your browser and start hacking.
 g0rx/cve-2018-7600-drupal-rce
PoC 漏洞利用集合,针对 CVE-2018-7600 Drupal 远程代码执行漏洞,包含多个针对 Drupal 7 和 8 的脚本,以及批量利用变体。
 dhmosfunk/7-zip-cve-2025-0411-poc
该仓库包含作为CVE-2025-0411 MotW绕过的一部分的POC场景。
 hktalent/cve-2020-2551
如何检测CVE-2020-2551的PoC利用python Weblogic通过IIOP的RCE
 traceforce/mcp-xray
统一的MCP服务器安全扫描器,支持配置、渗透测试和仓库扫描模式。生成SARIF报告用于CI/CD集成,通过token和LLM分析器检测秘密、漏洞和配置错误。
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski 报告的漏洞 | 漏洞赏金总额:$5.000 | CVE-2021-21123 及另外 5 个...
 jas502n/cve-2019-11581
Atlassian JIRA 模板注入漏洞 RCE
 h4x0r-dz/cve-2024-21762
Fortinet FortiOS 中的 CVE-2024-21762 越界写入漏洞
 duc-nt/cve-2020-6287-exploit
CVE-2020-6287的PoC 仅用于添加用户的Python PoC,未设置管理员权限。灵感来自metasploit的@zeroSteiner。原始Metasploit PR模块:https://github.com/rapid7/metasploit-framework/pull/13852…
 cyberxml/log4j-poc
基于 Docker 的 LDAP RCE 漏洞利用演示,针对 CVE-2021-44228 Log4Shell
 redteampentesting/cve-2020-13935
针对 Apache Tomcat WebSocket 漏洞的 Exploit
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
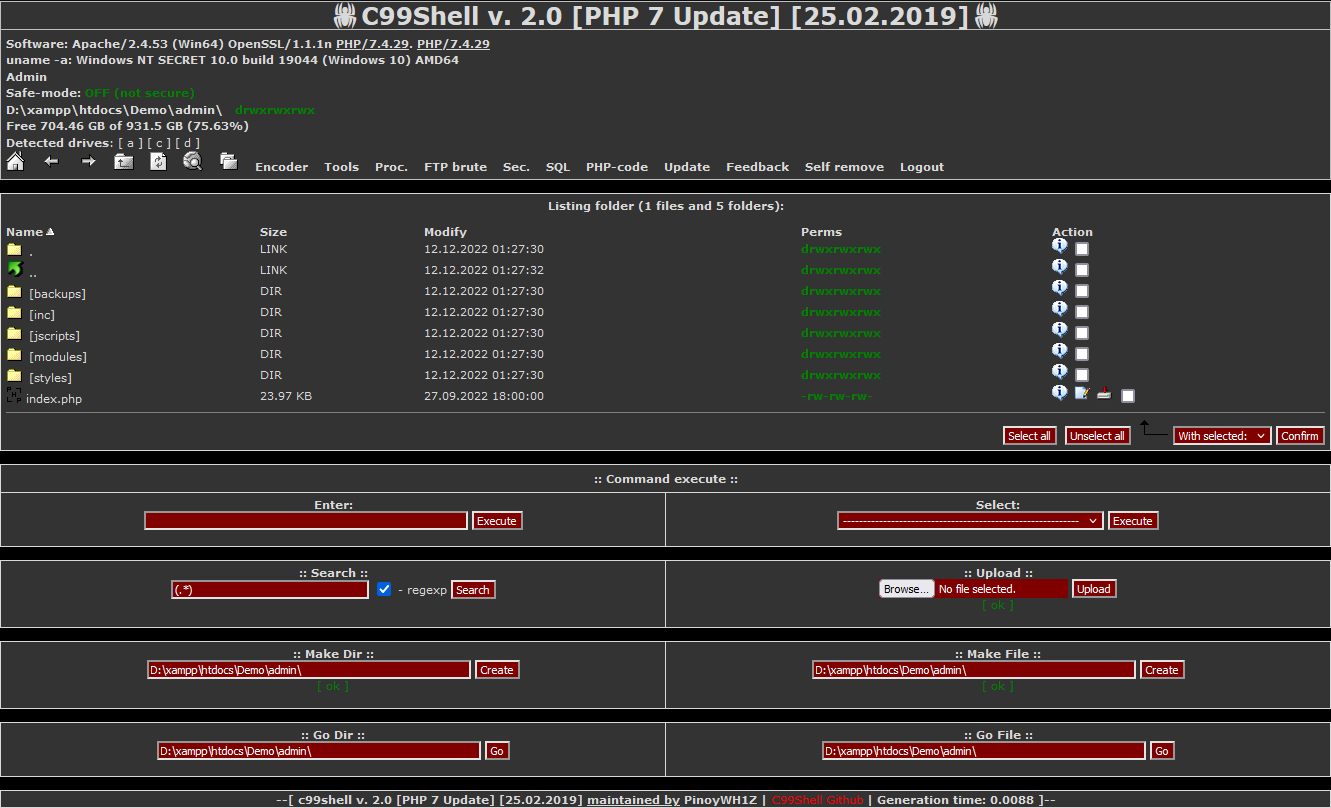 pinoywh1z/c99shell-php7
PHP 7 和安全构建更新版的流行 C99 变体 PHP Shell。
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework 是一个渗透测试辅助工具和漏洞利用框架。它倡导“以网攻网”的原则,并通过其响应式界面实现随时随地的渗透测试。









