Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-4357-Chrome-XXE — [漏洞复现] 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP,实现对访客者本地文件窃取。Chrome XXE 漏洞 EXP,允许攻击者获取访客的本地文件。 | Kitploit
工具/GitHubGitHub/xcanwin/cve-2023-4357-chrome-xxe
漏洞分析漏洞利用Web应用程序漏洞利用CTF学习与教育精选资源
GitHubxcanwin/cve-2023-4357-chrome-xxe

CVE-2023-4357-Chrome-XXE

[漏洞复现] 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP,实现对访客者本地文件窃取。Chrome XXE 漏洞 EXP,允许攻击者获取访客的本地文件。

分享
查看仓库
23037471年前Kitploit 审核通过

工具简介

  • 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP,实现对访客者本地文件窃取。
  • The world's first single file exploits the CVE-2023-4357 Chrome XXE vulnerability EXP, allowing attackers to obtain local files of visitors.
文件名说明利用场景为何能单文件/单payload实现漏洞利用?
d.svg单文件利用,无需依赖其他文件1. 可XSS时,在iframe嵌套svg链接。
2. 点按钮时,弹出svg图片新窗口。
自我包含。第一次实体声明引用外部实体是被拦截的,于是想到通过将自身作为外部XML文档进行自我包含后,再进行第二次实体声明引用外部实体,并且要求两次的引用的格式能相互兼容不报错,即可绕过拦截,读取本地文件。
xss.html单payload利用,无需依赖其他文件可XSS且不想在任何网站上传svg文件时,复制xss.html的内容作为payload。object元素、data:image/svg+xml;base64、data:text/xsl;base64

有趣分享

  • 此单文件EXP被 TPCTF 2023 信息安全比赛 作为出题思路来源(比赛由 TP-Link、清华大学、北京大学 联合举办)。
  • 题目:Xssbot 和 Xssbot but not Internet
  • 聪明的选手留意到了我备注的 //You can send p.innerHTML by POST.:cn-sec、xmcve、jbnrz
  • 能为信息安全新人贡献有趣的学习资源是本开源项目存在意义之一

漏洞简介

信息内容
漏洞名称Chromium XXE
漏洞编号CVE-2023-4357
风险等级高危
漏洞类型XXE
利用难度低

漏洞描述

  • 漏洞根源在于libxslt。默认情况下,Chromium 会严格校验XML文档的实体声明所引用的外部实体URL是否跨域,但是,如果 Chromium 是先解析为XSL样式表,再调用document()包含外部XML文档,则此时的 Chromium 不对这个外部XML文档URL进行跨域校验,造成访问者本地文件泄露。

影响版本

  • Chrome 版本 < 116.0.5845.96
  • Chromium 版本 < 116.0.5845.96
  • Electron 版本 < 26.1.0
  • 微信Mac版 版本 < 3.8.5.17

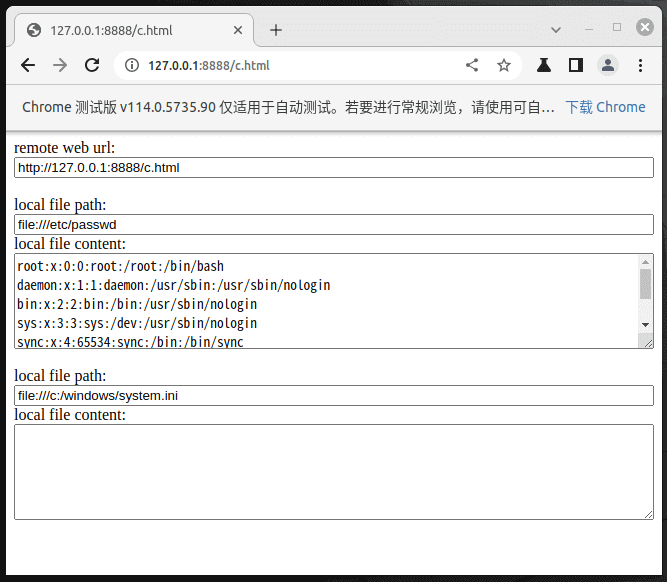
复现截图

访问者环境截图
Linux + Chromium
Windows + Chromium
MacOS + 微信Mac版

复现1

  1. 访问者环境:
Linux + Chromium
  1. 下载并运行 Chrome
wget https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/linux64/chrome-linux64.zip
unzip chrome-linux64.zip
./chrome-linux64/chrome --no-sandbox
  1. 启动 Web 服务
wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. 浏览器访问
http://127.0.0.1:8888/d.svg

复现2

  1. 访问者环境:
Windows + Chromium
  1. 下载并运行 Chrome
https://edgedl.me.gvt1.com/edgedl/chrome/chrome-for-testing/114.0.5735.90/win64/chrome-win64.zip

./chrome-win64/chrome --no-sandbox
  1. 启动 Web 服务
https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main

python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. 浏览器访问
http://127.0.0.1:8888/d.svg

复现3

  1. 访问者环境:
MacOS + 微信Mac版
  1. 下载并运行 微信Mac版

  2. 启动 Web 服务

wget https://codeload.github.com/xcanwin/CVE-2023-4357-Chrome-XXE/zip/refs/heads/main -O CVE-2023-4357-Chrome-XXE.zip
unzip CVE-2023-4357-Chrome-XXE.zip
python3 -m http.server 8888 -d CVE-2023-4357-Chrome-XXE-main
  1. 向文件传输助手发送并访问
http://127.0.0.1:8888/d.svg
下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →