如果本项目对您的工作有所帮助,请支持后续维护和新功能的开发。
ETH 捐赠钱包
0x11282eE5726B3370c8B480e321b3B2aA13686582

扫描二维码或复制上方的钱包地址。


一个 Burp Suite 扩展,可在 Web 应用测试过程中检测 WordPress 站点(被动检测 + 主动验证),执行全面的安全评估,包括通过 WPScan API 进行 WordPress 核心、插件和主题漏洞扫描,测试 XML-RPC/REST API 暴露情况,枚举用户,检查插件版本,并生成可直接用于 AI 的渗透测试报告。
兼容 Burp Suite 社区版和专业版。
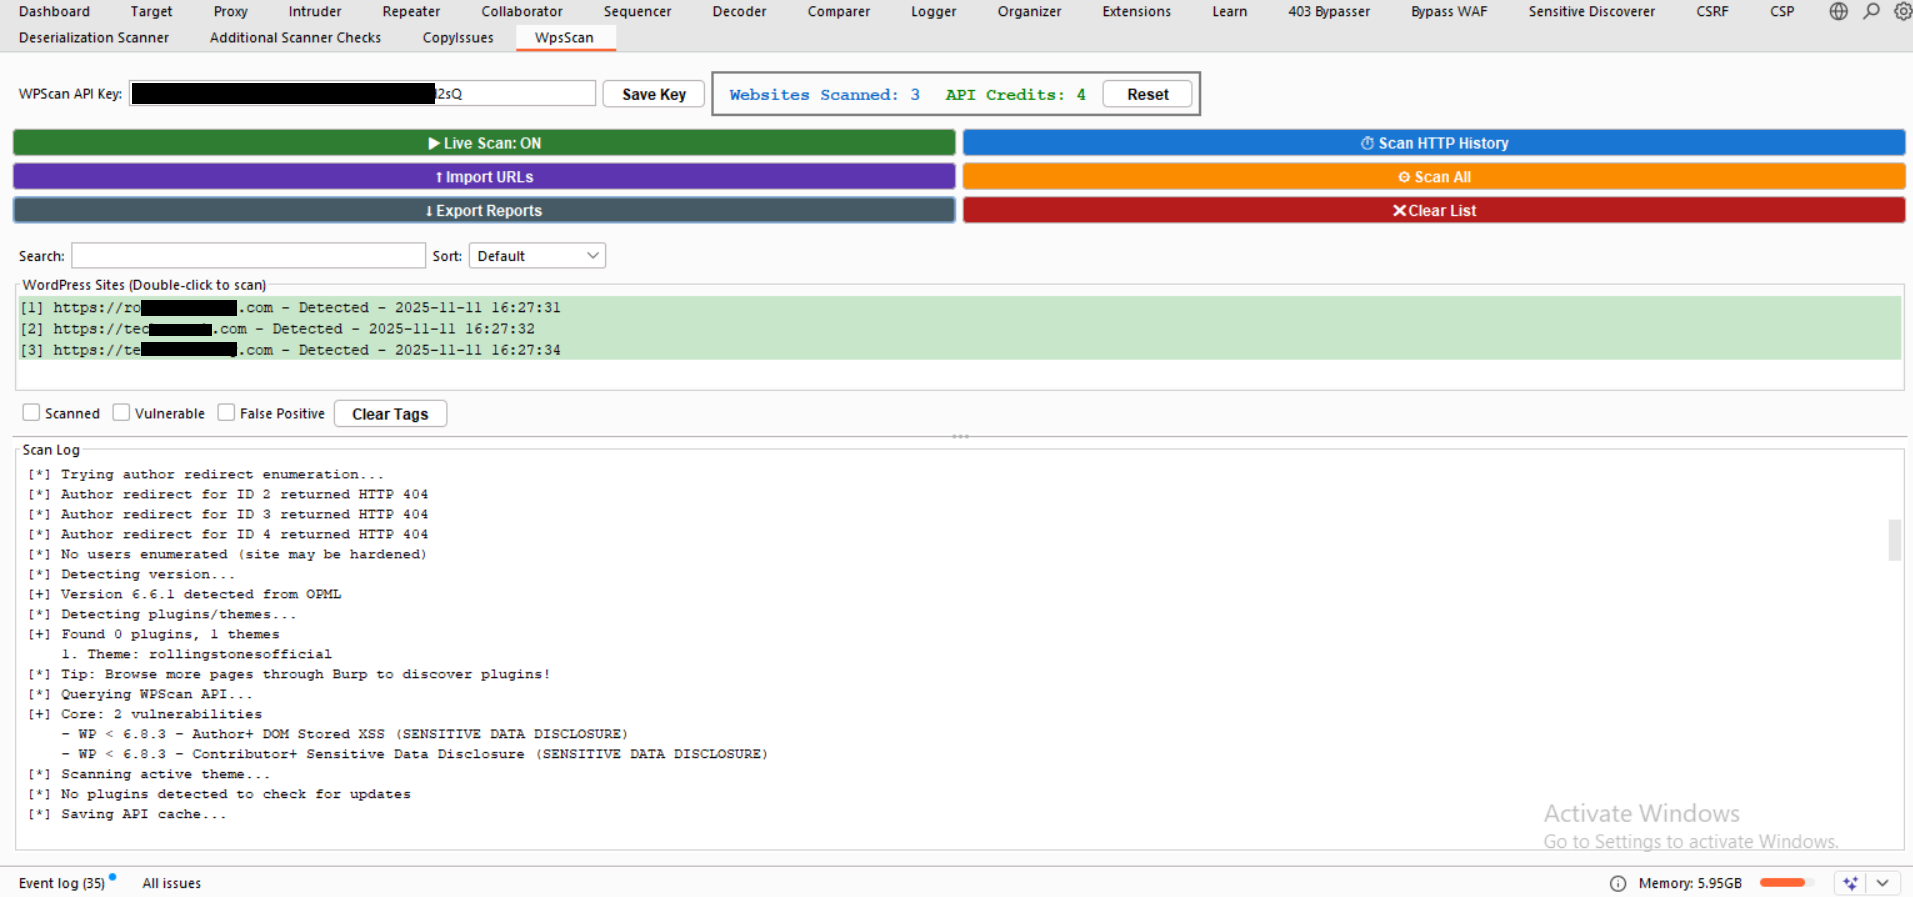
WpsScan 主界面,显示检测到的 WordPress 站点及其状态指示器和扫描控制项
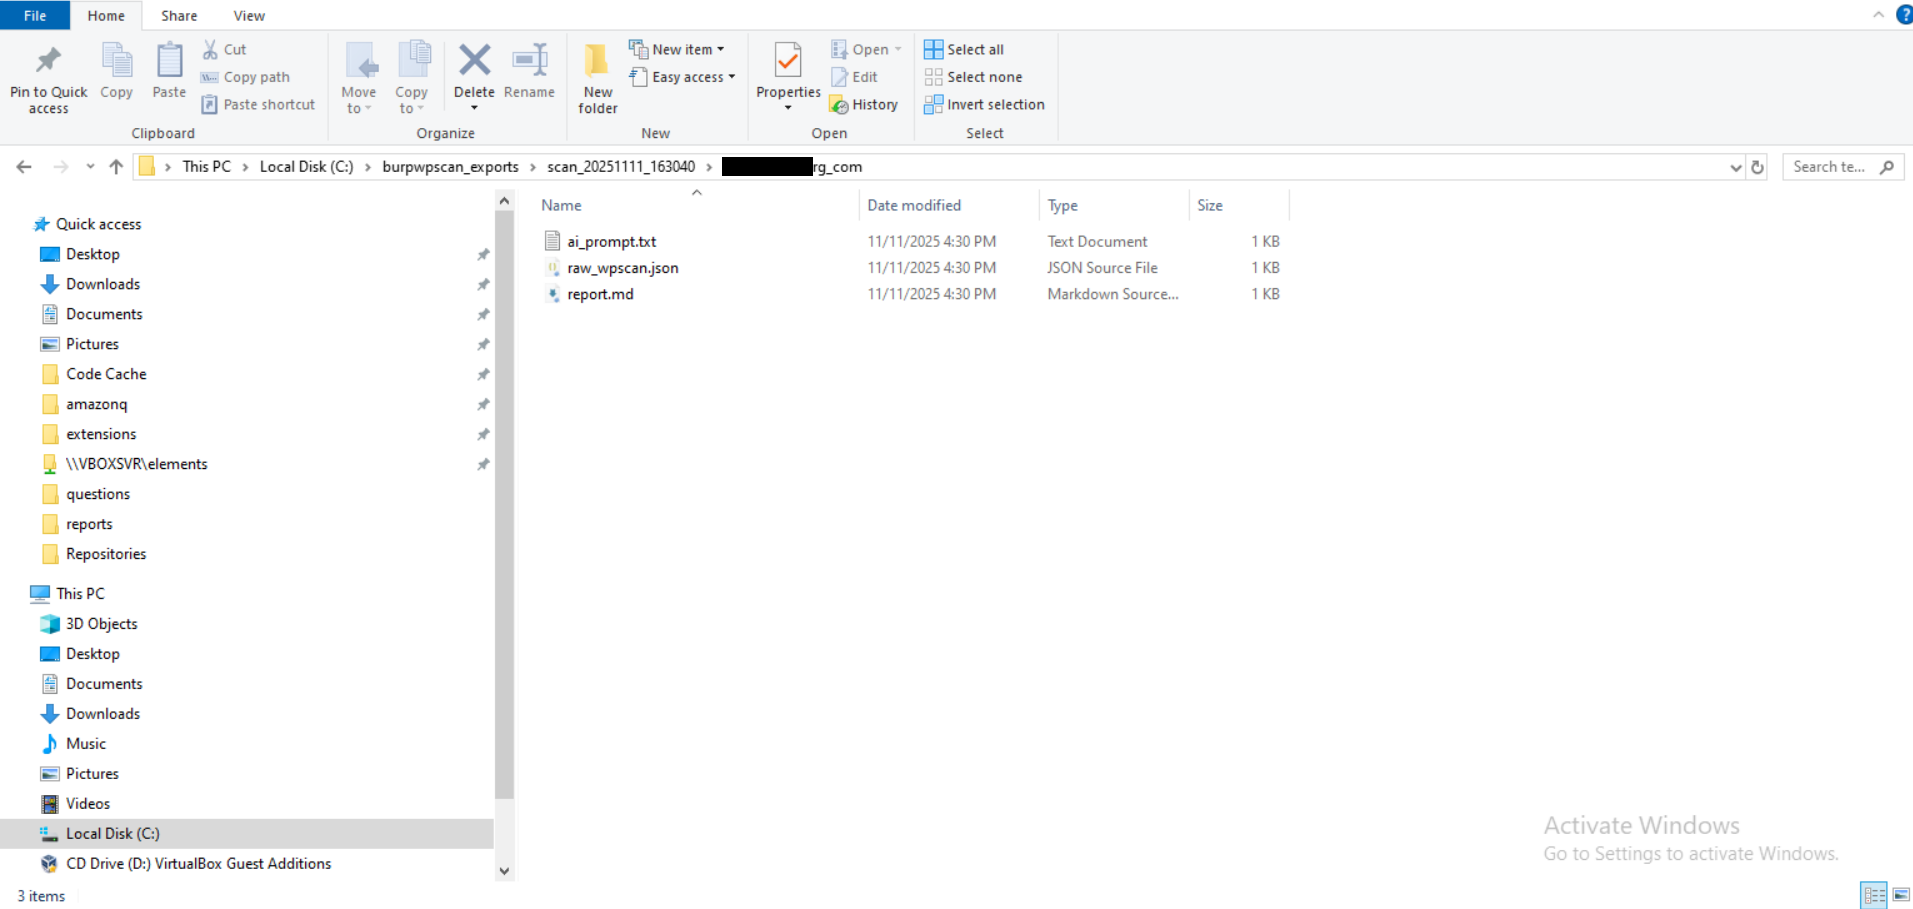
有条理的导出结构,为每个扫描的站点提供 JSON、Markdown 和可直接用于 AI 的报告
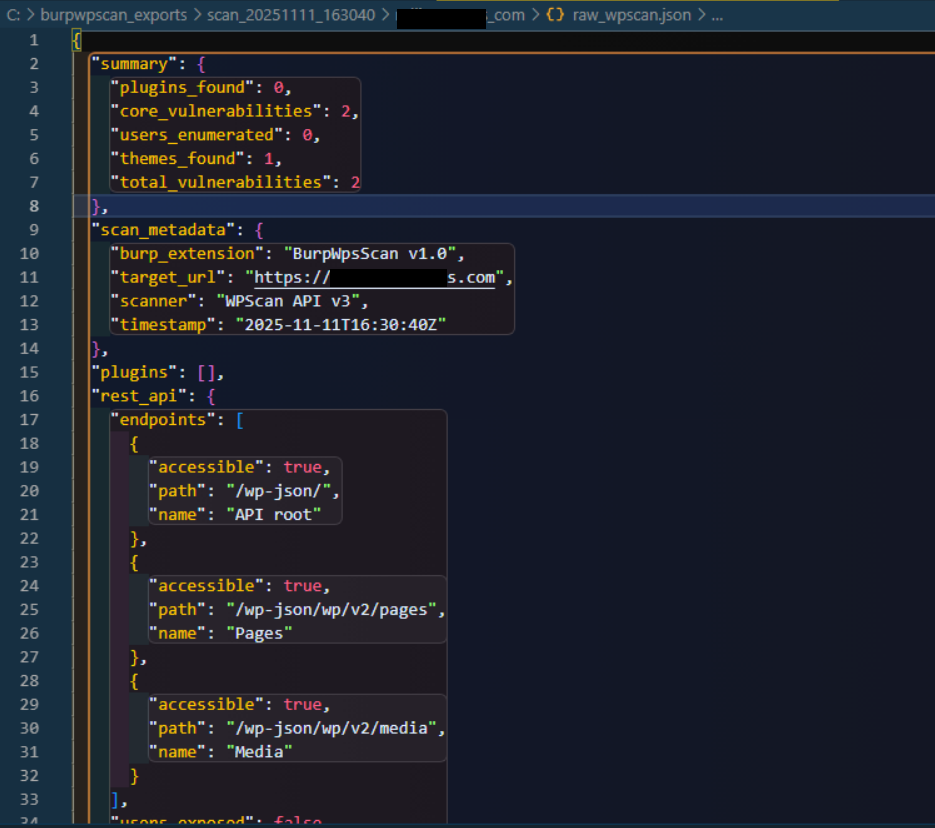
详细的 JSON 输出,包含完整的漏洞数据和扫描元数据
xxx.yyy.io 保持为 xxx.yyy.io)https://xxx.yyy.io/blog、https://xxx.yyy.io:8443/blog)克隆或下载此仓库:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
在 Burp Suite 中加载扩展:
Extensions → InstalledAddPythonWpsScan.pyNext配置 API 密钥:
C:\burpwpscan_exports\wpsscan_config.txt(Windows 会尝试 C-Z 盘)或 /tmp/burpwpscan_exports/wpsscan_config.txt(Linux/Mac)验证安装:
Extensions → Output 中查找成功消息HTTP 历史记录扫描为何强大:
contact-form-7,但商店页面加载 woocommerce,结账页面加载 stripe,博客页面加载 yoast-seoxxx.yyy.io),因此子域名 WordPress 站点能被正确检测example.com/blog)何时使用上下文菜单:
blog.example.com)而根域名不是 WordPress 时注意:扩展会发送 HTTP 请求以验证 WordPress 特征(wp-content、wp-includes 等)后再添加 URL。非 WordPress 站点会被自动过滤掉。
选项 1 - 双击:
选项 2 - 按钮界面:
扩展在扫描期间提供详细的实时反馈:
安全测试:
[+] XML-RPC enabled
    [!] Pingback available (DDoS risk)
    [!] Multicall available (brute force amplification)
[+] REST endpoint accessible: Users
[+] REST endpoint accessible: Posts
核心漏洞:
[+] Core: 2 vulnerabilities
    - WP < 6.8.3 - Author+ DOM Stored XSS (SENSITIVE DATA DISCLOSURE)
    - WP < 6.8.3 - Contributor+ Sensitive Data Disclosure (SENSITIVE DATA DISCLOSURE)
插件漏洞:
[+] Plugin 'searchwp': 1 vulnerabilities
    - SearchWP < 4.2.6 - Subscriber+ Settings Update (NO AUTHORISATION)
[+] Plugin 'wp-parsely': 0 vulnerabilities (clean)
[*] Plugin 'contact-form-7': latest version 5.8.4
主题漏洞:
[+] Theme 'rollingstonesofficial': 0 vulnerabilities (clean)
C:\burpwpscan_exports\scan_YYYYMMDD_HHMMSS\(尝试驱动器 C-Z)/tmp/burpwpsscan_exports/scan_YYYYMMDD_HHMMSS/raw_wpscan.json - 原始 API 响应report.md - 格式化的 markdown 报告ai_prompt.txt - 可直接用于 AI 分析report.md)人类可读的漏洞报告,包含:
ai_prompt.txt)用于 AI 分析的结构化提示,包含:
raw_wpscan.json)机器可读格式,包含:









