
 #1

 gotr00t0day/cve-2024-4577
基于Python的CVE-2024-4577 PHP参数注入漏洞利用工具,支持单目标和批量扫描。
 whenx/cve-2026-0776
针对影响 Discord Desktop Client 的 CVE-2026-0776 的安全研究与概念验证。
 technion/erlvulnscan
CVE-2015-1635的并发网络扫描器
 misakamikato/cve-2017-7921-golang
海康威视IP摄像机访问绕过漏洞利用工具,使用Golang开发。
 trya9ain/cve-2026-24061
批量扫描器,用于 CVE-2026-24061,可扫描多个 IP/CIDR 以发现易受攻击的服务,支持可配置端口、超时和线程,以实现高效的大规模漏洞检测。
 keyuan15/cve-2023-23752
针对CVE-2023-23752的Python利用脚本,针对Joomla 4.0.0–4.2.7中的未授权REST API访问,支持单次和批量扫描并支持代理。
 infobyte/faraday_templates
Faraday 安全平台的模板仓库,为自动化渗透测试工作流提供可复用的漏洞扫描与利用模板。
 yutusec/apisix_crack
Apisix系列漏洞:未授权漏洞(CVE-2021-45232)、默认秘钥(CVE-2020-13945)批量探测。
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite插件,用于自动化执行blind-xss盲搜索。它能够执行主动和被动检查。
 teycir/skillsguard
静态安全扫描器,用于AI代理技能包。在运行前检测恶意的SKILL.md文件和捆绑脚本。
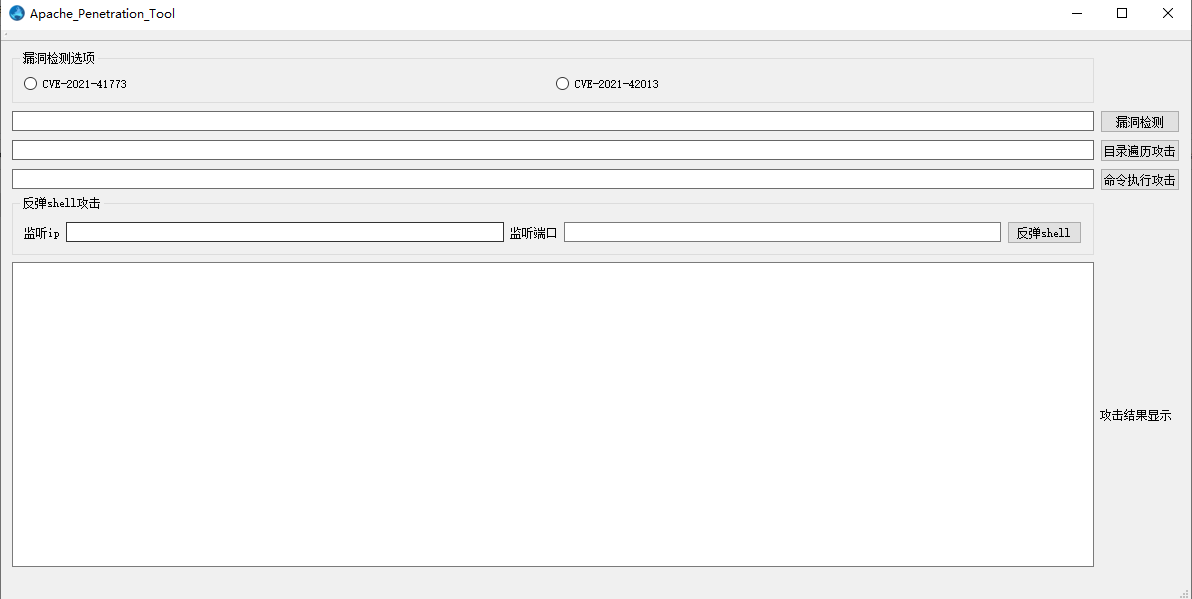 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013图形化漏洞检测利用工具
 mf-labs/witcher
大规模管理GitHub Advanced Security(GHAS)控制
 blazz3/cve2018-13379-nmap-script
用于 Nmap NSE 的 CVE-2018-13379 脚本。
 piratesshield/arise-xti
AI 驱动外部攻击面管理流水线:28 个模块,用于侦察、子域名/DNS 枚举、Web/API/云漏洞扫描、OSINT 情报补充以及 CAPEC 攻击路径串联。
 imbas007/cve-2026-67401
CVE-2026-67401 的概念验证,该漏洞是 cPanel/WHM EmailTrack 中的 SQL 注入,可实现任意文件写入和 root RCE,附带 SQLi 检测探针和一个自包含的易受攻击实验环境。
 bughuntar/cve-2022-37122-exploit
CVE-2022-37122 路径遍历扫描器
 xuemian168/cve-2025-3248
用于扫描 Langflow 应用中 CVE-2025-3248 漏洞的漏洞扫描器。









