#1

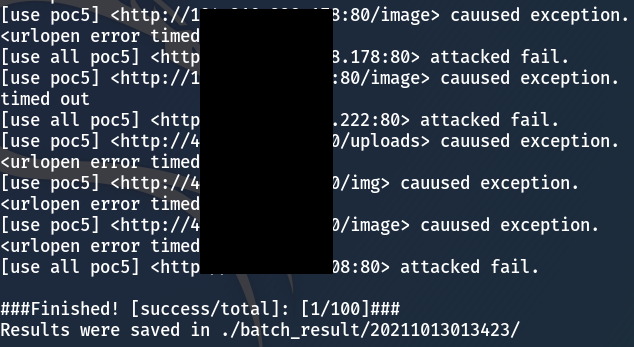
 b1anda0/cve-2020-10148
SolarWinds Orion API 远程代码执行漏洞批量检测脚本
 tam-k592/cve-2024-6387
近日,OpenSSH 维护者发布了安全更新,修复了一个可能导致以 root 权限进行未认证远程代码执行(RCE)的严重漏洞。该漏洞编号为 CVE-2024-6387,存在于 OpenSSH 服务器组件(sshd)中,该组件负责监听来自客户端应用程序的连接。
 thelsa/apache-httpd-path-traversal-checker
apache httpd path traversal checker(CVE-2021-41773 / CVE-2021-42013)
 fatal0/tomcat-cve-2020-1938-check
基于 Go 的扫描器,用于检测 Apache Tomcat AJP 文件读取/包含漏洞(CVE-2020-1938)。可检测并利用 Ghostcat 读取任意文件或执行命令。
 morpheuslord/cloudg
通过一个 CLI 对 AWS、Azure 和 GCP 进行映射、绘制图表和审计。构建拓扑图,运行 Prowler/Checkov/Trivy,将发现结果标记到 28 个合规框架,并导出 HTML 报告、RDF 本体、RAG 分块和 Terraform 重建文件。
 nanitor/log4fix
检测并修复 log4j log4shell 漏洞 (CVE-2021-44228)
 h0ffayyy/cve-2019-15043
概念验证扫描器,通过验证 Grafana 服务器版本并测试未认证的快照 API 访问,来检查其是否存在 CVE-2019-15043 漏洞。
 gibran-abdillah/cve-2023-23752
针对CVE-2023-23752的批量漏洞扫描器,可从易受攻击的Joomla实例中提取配置数据。
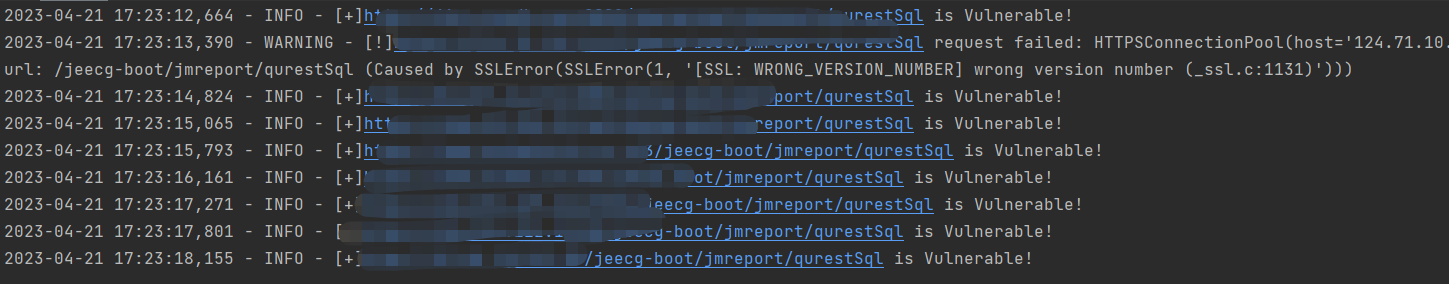 padbergpete47/cve-2023-1454
CVE-2023-1454,Jeecg-Boot 前台 SQL 注入,CVE-2023-1454 批量检测
 calfcrusher/path-traversal-rce-apache-2.4.49-2.4.50-exploit
Apache 2.4.49-2.4.50 路径遍历与 RCE 漏洞利用工具(CVE-2021-41773、CVE-2021-42013)。可扫描 URL 列表,支持 CGI 与非 CGI 环境,并自动化漏洞利用。

 components/dependency-scanning
生成CycloneDX SBOM和依赖扫描报告,以识别GitLab CI/CD流水线中的项目依赖、许可证和漏洞。
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
该仓库包含一个Python脚本,用于检查WordPress网站是否存在CVE-2022-3590漏洞,该漏洞利用WordPress pingback功能中的未认证盲服务器端请求伪造(SSRF)。
 revoltsecurities/cve-2023-22527
CVE-2023-22527 的利用工具,针对 Confluence 服务器,支持远程代码执行,具备多目标、并发及代理集成能力。
 c0brabaghdad1/cve-2020-14179
基于Perl的扫描器,用于CVE-2020-14179(Jira信息泄露)。可扫描单个URL或URL列表以检测该漏洞,帮助进行安全评估和渗透测试。
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
用于发现和模糊测试 Log4J RCE CVE-2021-44228 漏洞的开源检测与扫描工具
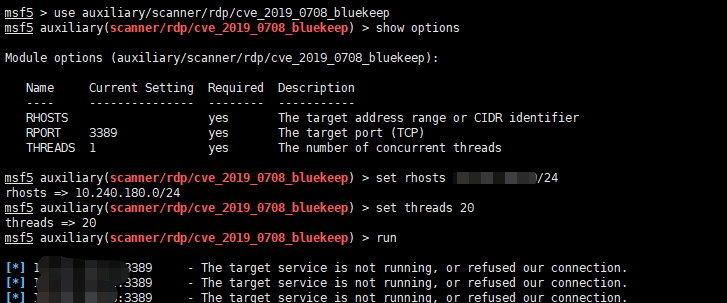 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 3a7/cve-2025-53770
CVE-2025-53770 批量扫描器