
 #1

 lijiejie/log4j2_vul_local_scanner
Log4j 漏洞本地检测脚本。扫描主机上的所有 Java 进程,以检查其是否受 log4j2 远程代码执行漏洞(CVE-2021-45046)影响。

 duriantaco/ravage
基于证据的自主网络安全测试,针对受控且授权的目标。提供可复现的实验环境、审计追踪、报告以及 XBEN 基准测试。
 gh1mau/masta-cve-2026-48907
CVE-2026-48907(Joomla JCE Editor RCE)的单文件Python扫描器。检测Joomla/JCE,执行侵入性的数学验证载荷测试,支持批量线程扫描、WAF检测,并生成样式化的Excel报告。
 black-scorp10/email-vulnerability-checker
自动化的 SPF 和 DMARC 配置检查器,通过 DNS 查询识别单个或批量域名中的电子邮件欺骗漏洞。
 yehia-mamdouh/xssya-v-2.0
Python XSS 扫描器,可确认反射型和编码载荷注入,执行载荷以捕获 cookie,检测 WAF,并使用包含 44 个载荷的 HTML5 库测试 XST。
 dmdhrumilmistry/security-harness
面向 AI 编码代理的多代理静态应用安全审查框架:映射代码库、搜寻漏洞类别、串联并验证发现结果,并输出 SARIF、JSON 和 PDF 报告。
 fatguru/cve-2025-55182-scanner
针对 CVE-2025-55182(React 服务端组件远程代码执行)的非侵入式表面扫描器。检测 React 19 和 Next.js 应用中暴露的 RSC 端点。
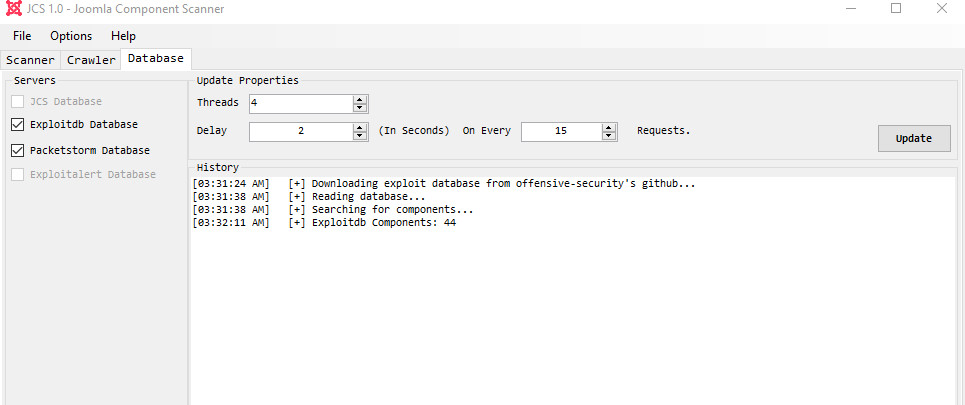
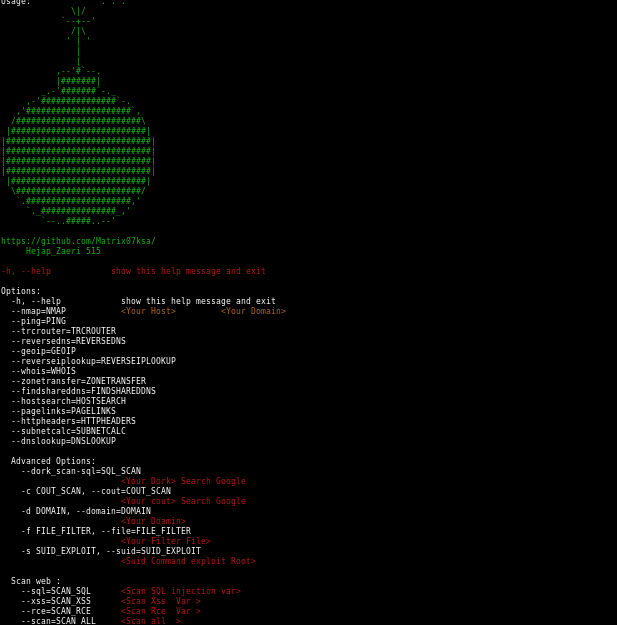 matrix07ksa/hackerinfo
Hackerinfo 收集 Web 应用安全信息
 steved3/kit_hunter
一个用于专用和半专用主机的基本钓鱼工具包扫描器。
 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway 信息泄露]
 momenbasel/vulnhawk
AI驱动的SAST扫描器,能发现Semgrep/CodeQL遗漏的身份验证绕过、IDOR和逻辑漏洞。免费的GitHub Action。支持Python、JS/TS、Go、PHP、Ruby。
 dinotools/sslscan
SSLScan测试SSL/TLS启用的服务,以发现支持的密码套件
 azizaltuntas/pymap-scanner
基于 Python 的图形界面封装 Nmap,提供快速扫描、自定义服务检测以及用户可控参数,用于网络侦察和漏洞评估。
 preflightsh/preflight
基于 Go 的 CLI 工具,可扫描代码库以评估上线就绪状态,在生产部署之前检测缺失配置、安全卫生问题、密钥泄露和集成缺口。
 ytisf/birduster
一个多线程的Python脚本,用于对Web服务器上的目录和文件名进行暴力破解。









