
 #1

 bishopfox/bigip-scanner
确定远程 F5 BIG-IP 管理接口正在运行的软件版本。
 scottjpack/shellshock_scanner
用于检测 "ShellShock"(CVE-2014-6271)的 Python 扫描器
 kpomin57/waf-tester
用于测试WAF功能的程序
 hahwul/s3reverse
将各种S3桶的格式转换为一种格式,用于漏洞赏金和安全测试。
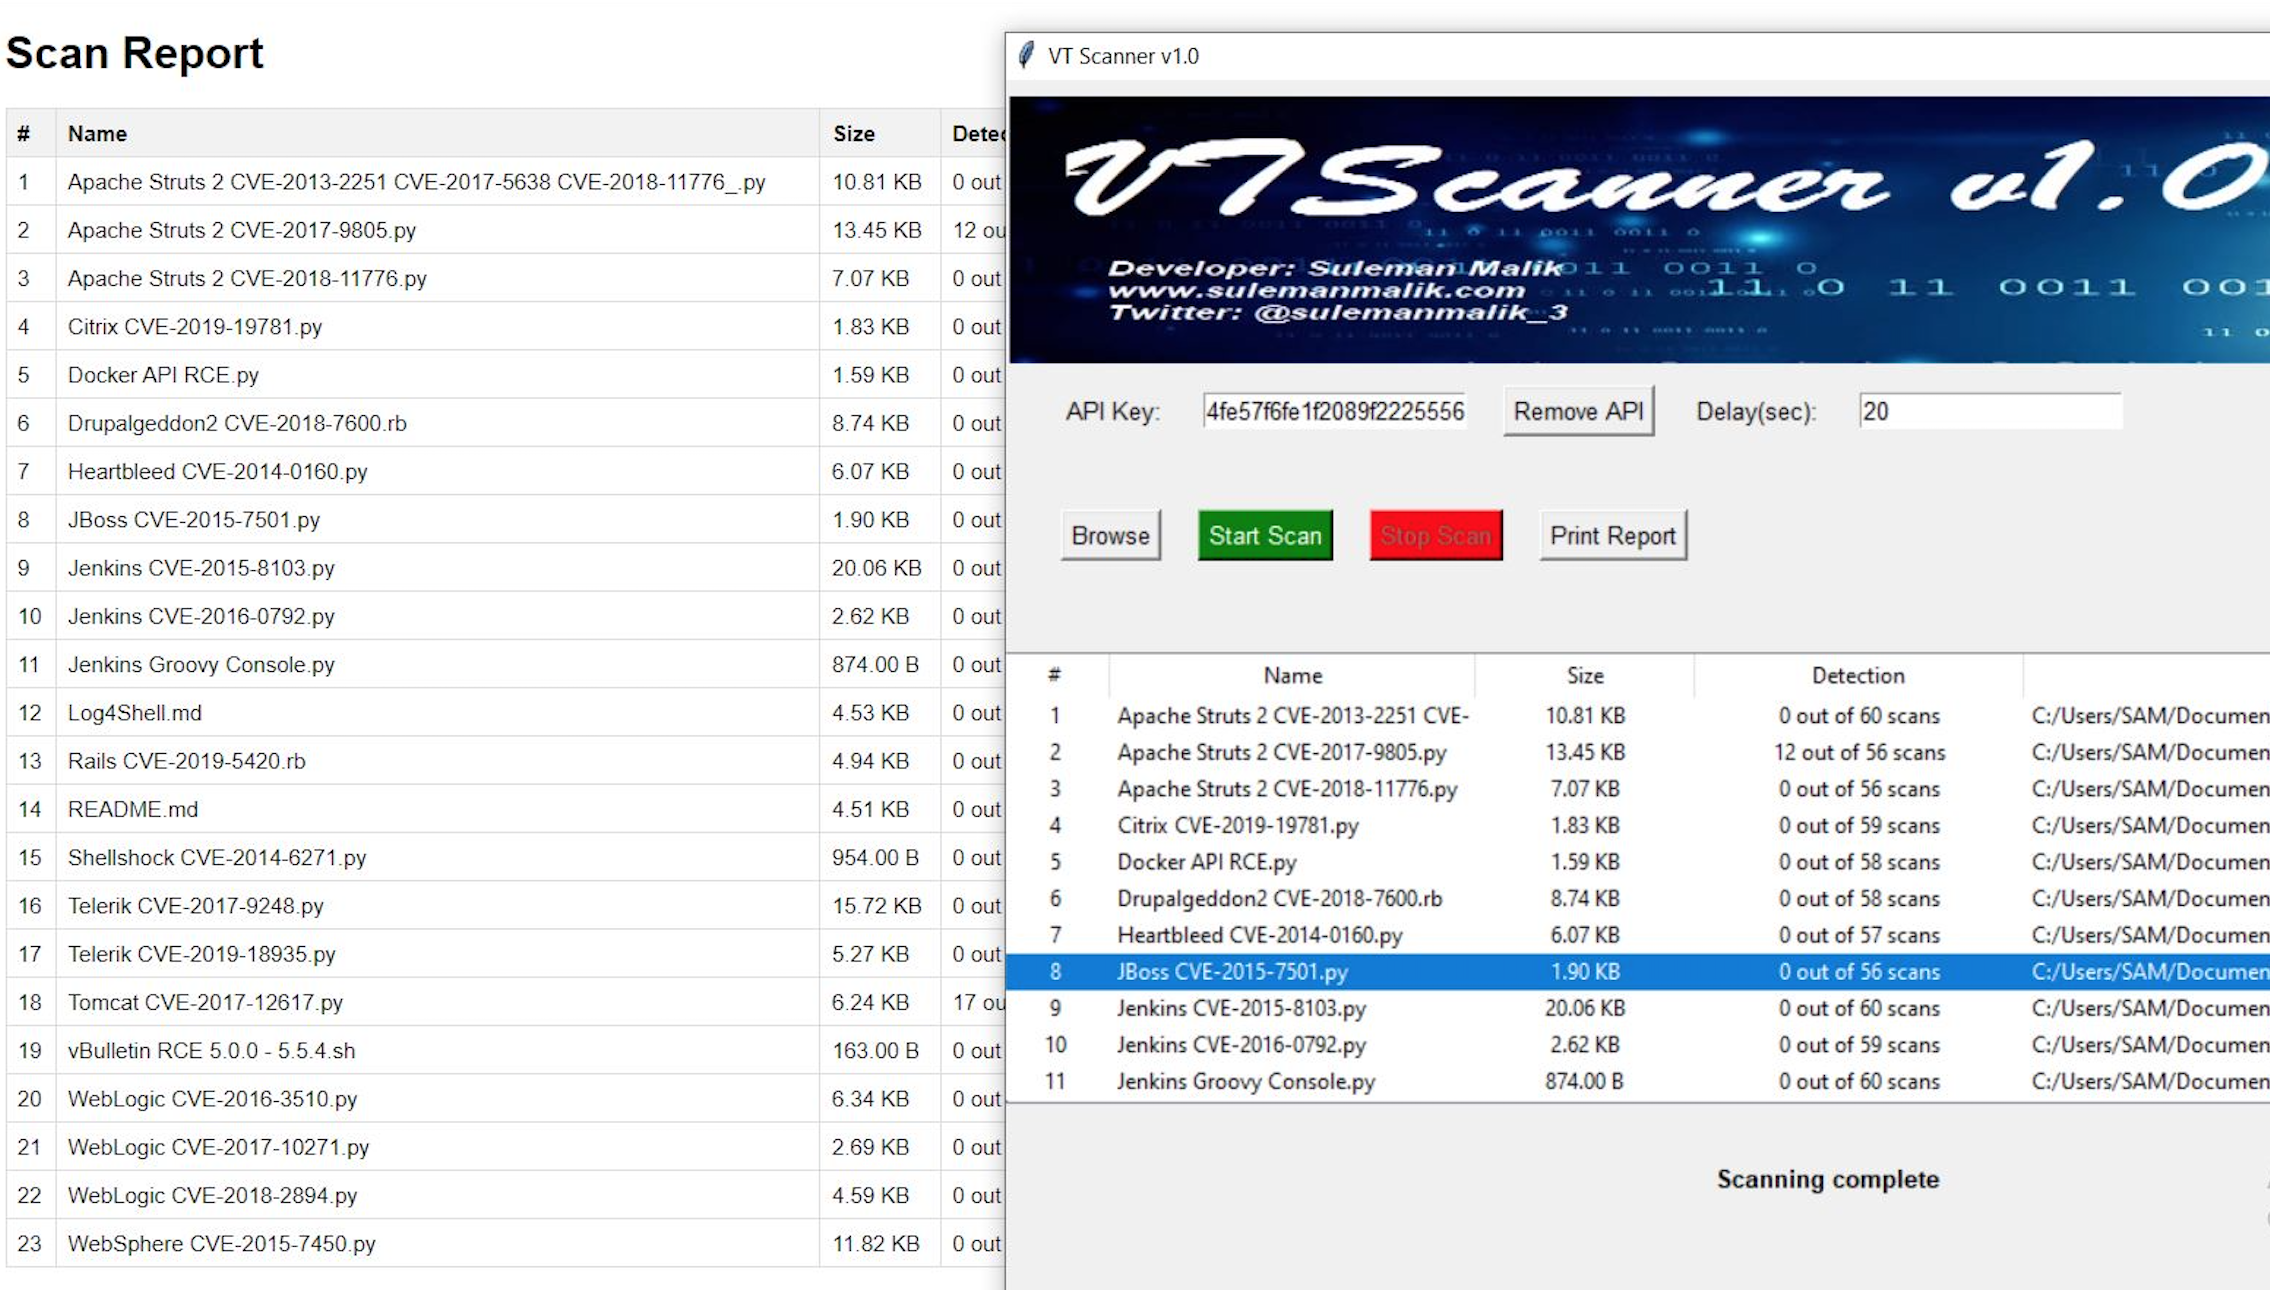 samhaxr/vtscanner
一款基于Python的综合安全工具,用于在日益变化的网络环境中进行文件扫描、恶意软件检测与分析。
 securelayer7/cve-2024-38856_scanner
Apache OFBiz 远程代码执行扫描器和漏洞利用(CVE-2024-38856)
 tpt11fb/springvulscan
burpsuite 的Spring漏洞扫描插件。SpringVulScan:支持检测:路由泄露|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 evilashz/pigadvulnscanner
检测域内常见一把梭漏洞,包括:NoPac、ZeroLogon、CVE-2022-26923、PrintNightMare
 tripwire/openssl-ccs-inject-test
该脚本旨在检测一系列配置中易受攻击的服务器(CVE-2014-0224)。它尝试使用每个受影响的协议版本(SSLv3、TLSv1、TLSv1.1和TLSv1.2)进行协商,并公布一套全面的密码套件。
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool 图形化综合利用工具,基于 Go 开发,一款针对 CVE-2025-55182 的独立安全评估工具。
 hightechsec/scarce-apache2
一个用于针对存在CVE-2021-41773漏洞的公开网站进行漏洞挖掘或渗透测试的框架。
 stahlz/jqshell
自动化利用工具,针对CVE-2018-9206(jQuery File Upload),支持单/多目标扫描、Tor代理和输出日志,用于渗透测试和教育用途。
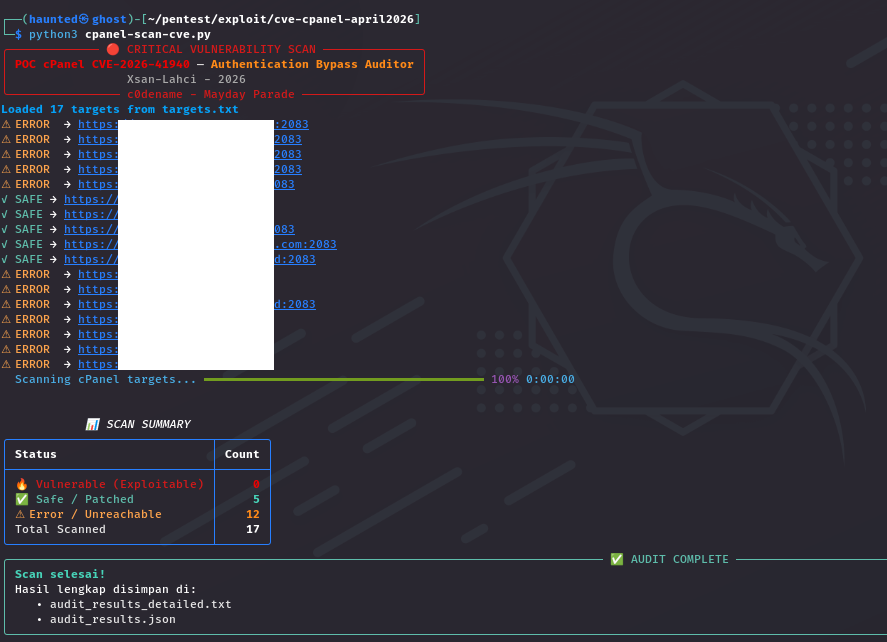 xsanflip/poc-cpanel-cve-2026-41940
多线程安全审计工具,利用CRLF注入和动态端口发现技术检测cPanel/WHM中的CVE-2026-41940身份验证绕过漏洞,适用于授权渗透测试。
 macmod/goblob
一个用于快速枚举公开暴露的Azure存储blob的工具。
 coffinxp/google-api-key-scanner
针对 21 个端点验证 Google Maps API 密钥,揭示暴露的服务及其 PoC URL,支持代理,并提供安静模式以进行聚焦审计。
 owasp/apicheck
模块化DevSecOps工具集,用于REST API安全测试,专为开发者、系统管理员和渗透测试人员设计,可在开发生命周期中自动化安全检测。
 smxlabs/lamma-beta
适用于所有加密实现的漏洞评估与审计框架









