
 #1
 sigploiter/m3uascan
用于检测支持Sigtran节点的M3UA协议扫描器
 alexbakker/log4shell-tools
用于运行测试以检查您的某个应用程序是否受到 log4j 中近期漏洞影响的工具:CVE-2021-44228 和 CVE-2021-45046
 deadjakk/reg1c1de
用 C# 编写的注册表权限扫描器,用于发现注册表中的潜在权限提升途径。
 danialhalo/acuautomate
非官方 Acunetix CLI 工具,用于跨大型范围的自动化渗透测试和漏洞挖掘。
 takito1812/firestorepwn
fsp - 使用APK文件的Firestore数据库漏洞扫描器
 0xdexter0us/log4j-scanner
Burp扩展,用于在身份验证前后扫描Log4Shell(CVE-2021-44228)漏洞。
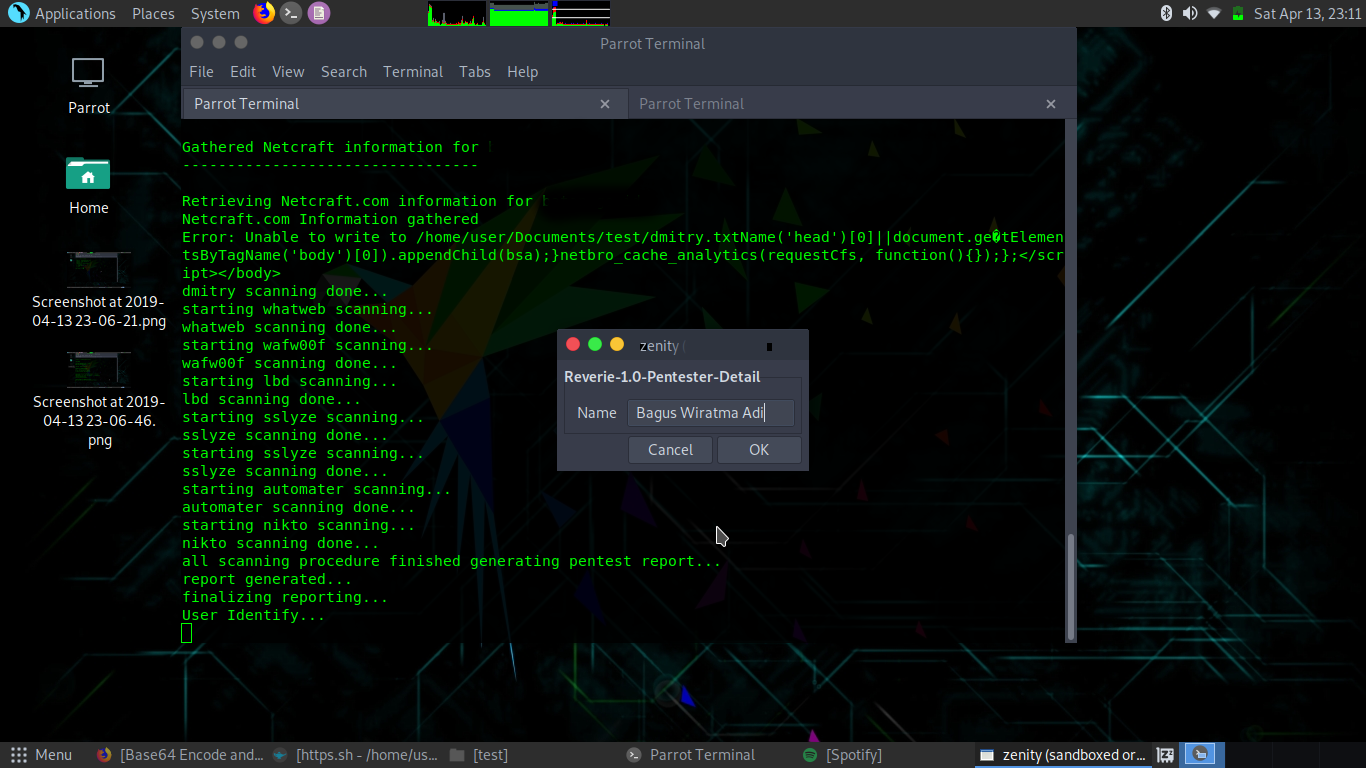 baguswiratmaadi/reverie
为 Parrot Linux 设计的自动化渗透测试工具
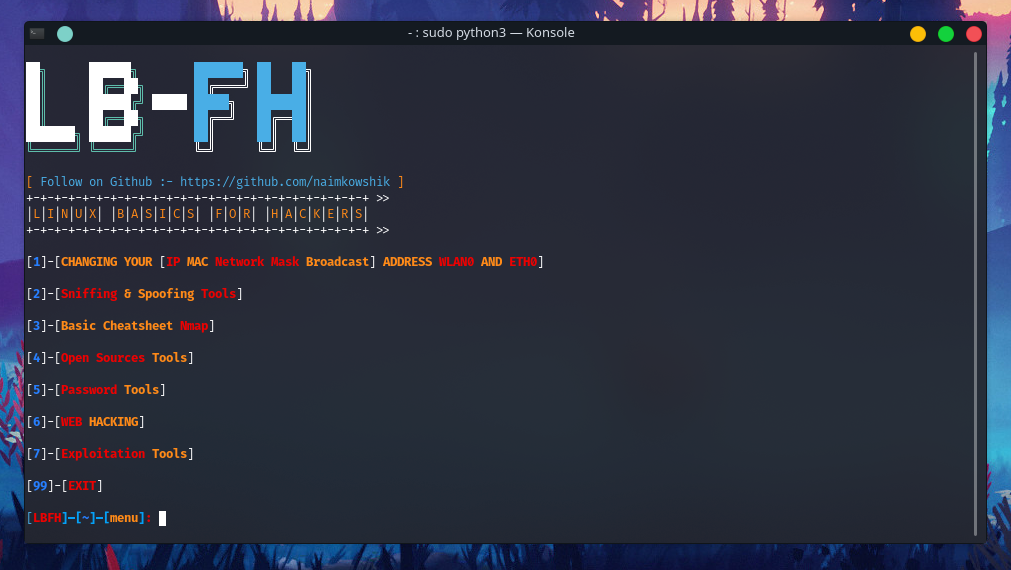 naimkowshik/lbfh
一款集信息收集、漏洞扫描和爬取于一体的全能工具。所有渗透测试人员必备的工具
 password123456/malwarescanner
基于哈希的恶意软件扫描器,用于应急响应。递归扫描文件,使用已知恶意软件哈希,支持多线程、扩展名过滤,并输出结构化日志用于SIEM集成。
 initroot/wodat
Windows Oracle 数据库攻击工具包
 clidey/deptrust
可跨 14+ 个生态系统(包括 npm、PyPI、crates.io、Go modules 和 GitHub Actions)检查包版本已知漏洞的 CLI 和 MCP 服务器。可通过 hooks 和 skills 与 AI 智能体集成。
 mfmokbel/crawlector
Crawlector 是一个威胁狩猎框架,旨在扫描网站中的恶意对象。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。
 knightswd/nopacscan
扫描Active Directory域控制器,通过查询DNS获取所有DC并分析PAC结构中0x10类型,检测CVE-2021-42287和CVE-2021-42278,相比LDAP/SAMR方法提高了检测准确性。
 polaris64/web_exploit_detector
Web Exploit Detector 是一个 Node.js 应用程序,用于检测 Web 托管环境中可能存在的感染、恶意代码和可疑文件。
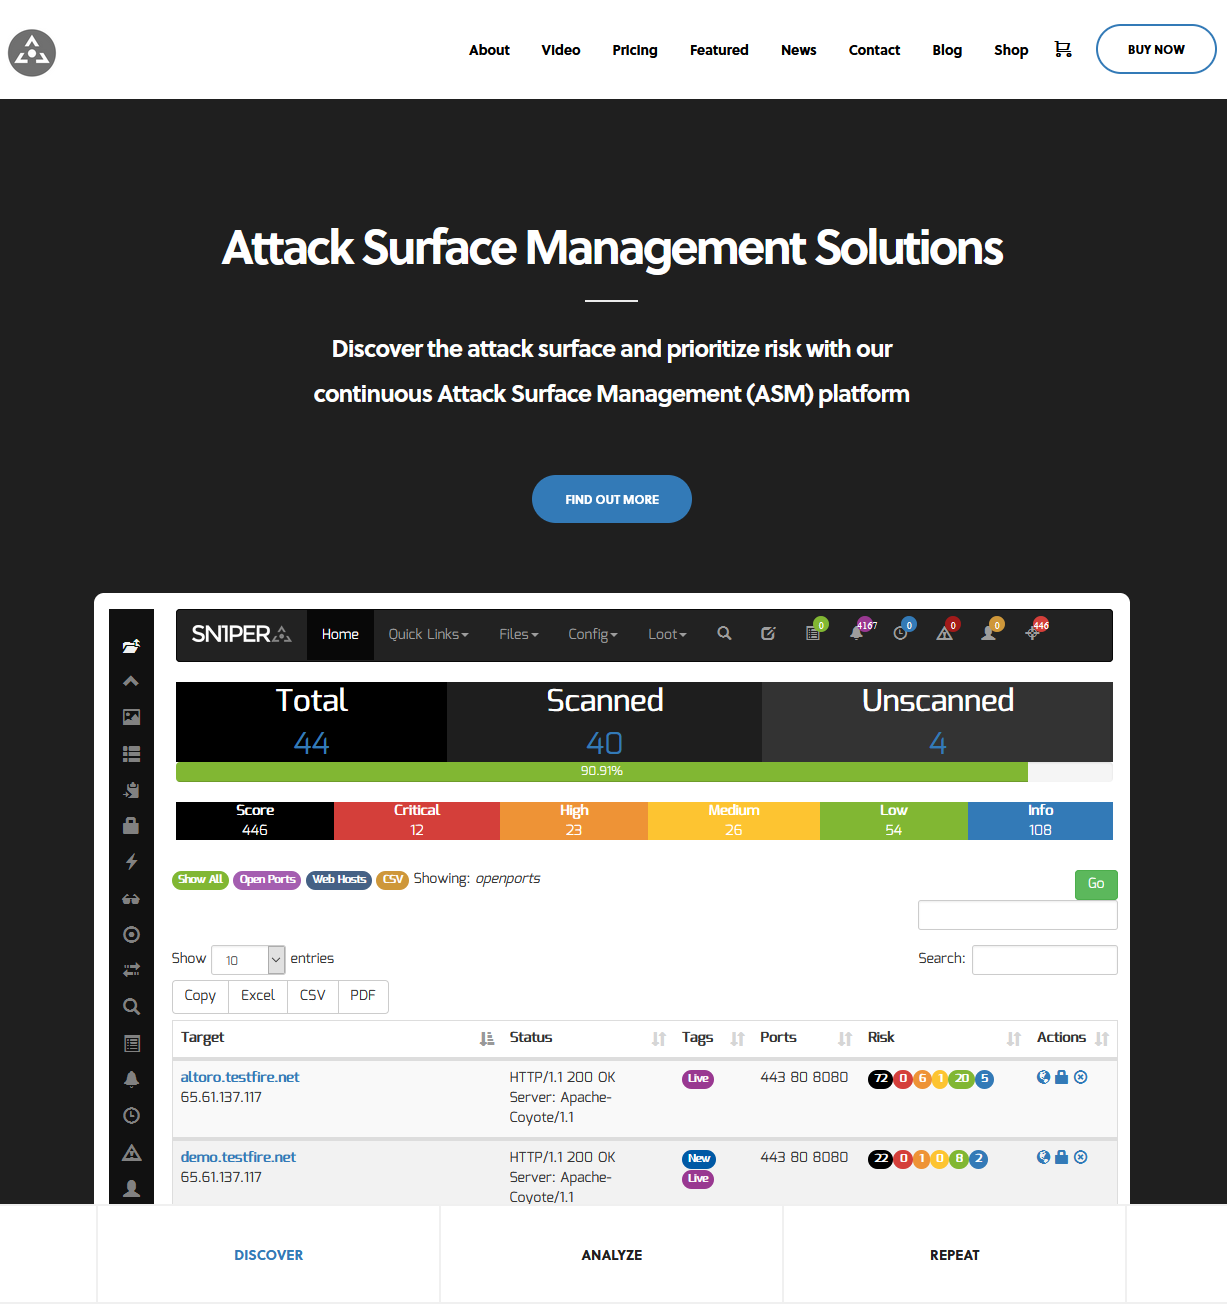 1n3/attacksurfacemanagement
借助我们持续的攻击面管理 (ASM) 平台 - Sn1per Professional,发现攻击面并确定风险的优先级 #pentest #redteam #bugbounty









