
 #1

 coreruleset/ftw
基于YAML驱动的框架,用于使用OWASP核心规则集基线测试Web应用防火墙(WAF)规则。通过可重复的HTTP攻击模拟,实现回归检测自动化并验证自定义WAF规则。


 tkcert/mail-security-tester
一个用于邮件安全和过滤解决方案的测试框架。
 ostesayed/oste-meta-scan
多引擎DAST扫描器,整合Nikto、ZAP、Nuclei、SkipFish和Wapiti,用于自动化Web注入漏洞检测,并提供合并的JSON和HTML报告。
 ethicalhackingplayground/bxss
Blind XSS Scanner 是一款可用于扫描 Web 应用程序中盲 XSS 漏洞的工具。
 shinthink/blitzstrike
MCP 服务器,封装三层渗透测试方法论:攻击面侦察、源到汇静态分析,以及带升级链的实时发现验证。
 softrams/bulwark
一个组织资产和漏洞管理工具,集成Jira,用于生成应用安全报告。
 noxxi/p5-ssl-tools
Perl 脚本,用于 SSL/TLS 分析:检查协议和密码套件支持、验证证书、测试 OCSP,并在 SMTP、HTTPS 和 STARTTLS 端点上检测 Heartbleed 漏洞。
 node9-ai/node9-proxy
AI 代理的访问控制。设定 Claude Code、Codex、Gemini、Cursor 以及任何 MCP 服务器被允许执行的操作,在风险操作运行前进行审查,并记录每一项操作。
 joasasantos/php2shell-scanner
针对 CVE-2026-109618 / CVE-2026-109619(PHP 核心 RCE)的非破坏性扫描器。通过 crt.sh + subfinder 进行子域名侦察,稳健的 banner 抓取,基于版本的检测。
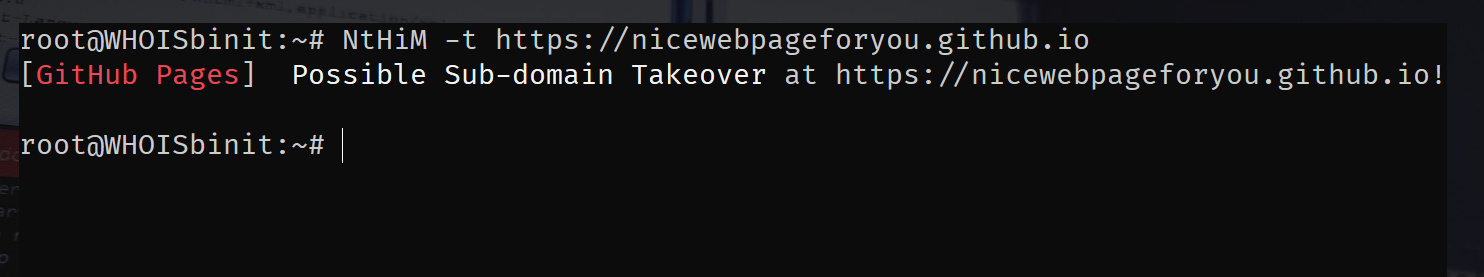 thebinitghimire/nthim
现在,主机是我的! - 超快的子域名接管检测!
 0xinfection/logmepwn
一款完全自动化、可靠、超快速的Log4J RCE漏洞(CVE-2021-44228)扫描与验证工具包。
 praetorian-inc/trajan
一个多平台的CI/CD漏洞检测与攻击自动化工具,用于识别管道配置中的安全弱点。
 ntoskernel/deepsecrets
离线密钥扫描器,结合正则规则、基于词法分析器的语义分析和哈希值匹配,通过 SARIF 输出检测代码中暴露的凭据。
 mhmdiaa/second-order
爬取web应用程序,通过收集URL并匹配可配置规则来检测非200响应的二阶子域名接管漏洞。









