
Bucky 会在你浏览网页时被动发现 AWS S3 存储桶,并检查它们是否存在配置错误。它由两部分组成:一个浏览器插件和一个后端引擎。
该插件会监视页面向 *.amazonaws.com 发出的请求,同时扫描页面标记,因此它能发现那些 URL 仅出现在 JavaScript 打包文件中、或在页面加载后才被插入的存储桶。这正是选择在浏览器中而非用爬虫来做这件事的原因:它能访问到需要认证的页面、单页应用内容以及按租户划分的资源,而外部扫描器永远无法触及这些内容。
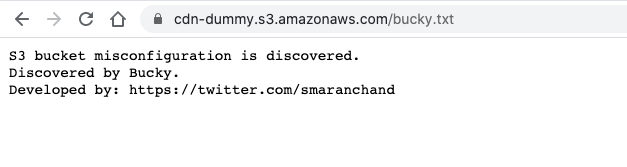
后端会先对每个存储桶进行只读探测——它是否存在、其内容是否可公开列出、对象是否可公开读取、它是否反射任意 CORS 来源,以及它是否是一个可能被接管的悬空引用。随后,它会对任何存在的存储桶自动尝试写入概念验证,上传 bucky.txt 作为证据。
只读探测先运行,因为它能确定存储桶的区域以及它是否真实存在——这两项都是写入测试所需要的——并且因为它能对拒绝写入的存储桶产生发现结果。
自动写入默认开启。 Bucky 会向你浏览时发现的存储桶上传文件,其中会包含不属于你当前测试范围的宿主。在
.env中设置BUCKY_AUTO_WRITE=false,即可改为只读探测,并从仪表盘手动触发写入。
查看视频:https://vimeo.com/444442588
git clone https://github.com/smaranchand/bucky.git
cd bucky
make install
编辑 .env,填入你的 AWS 凭据和认证设置:
AWS_ACCESS_KEY_ID=YOUR_AWS_KEY
AWS_SECRET_ACCESS_KEY=YOUR_SECRET
AWS_REGION=us-east-1
BUCKY_AUTH_USER=admin
BUCKY_AUTH_PASS=changeme
BUCKY_API_TOKEN=changeme
初始化数据库:
make reset
启动后端引擎:
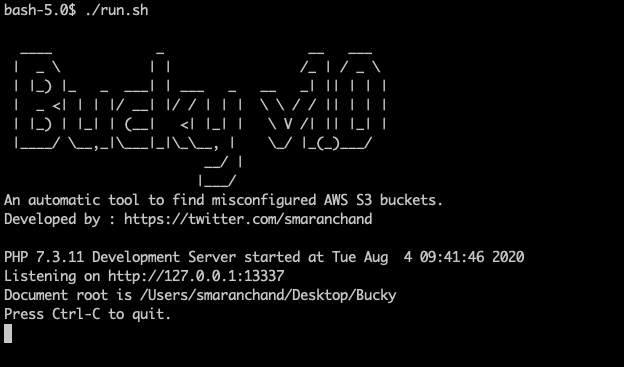
make serve
仪表盘运行于 http://127.0.0.1:13337(受 HTTP Basic Auth 保护)。
make service
安装一个 launchd 代理,在每次登录时启动 Bucky,并在其崩溃时重新启动。它仅绑定到 127.0.0.1,因此机器外部无法访问它。
make service-status    # is it installed and responding?
make service-stop      # stop it (survives until next login)
make service-remove    # uninstall the agent entirely
这是一个 LaunchAgent 而非 LaunchDaemon,这是有意为之:Bucky 从仓库读取 .env,并且必须以你的身份运行,而不是以 root 身份运行。这意味着它在登录时启动,而不是在真正的启动时启动。日志写入 logs/service.log。
请注意,当 BUCKY_AUTO_WRITE=true 时,这意味着 Bucky 正在运行,并在后台持续尝试向它发现的每个存储桶上传文件。这是预期的行为,但在将其安装为服务之前,值得慎重考虑。
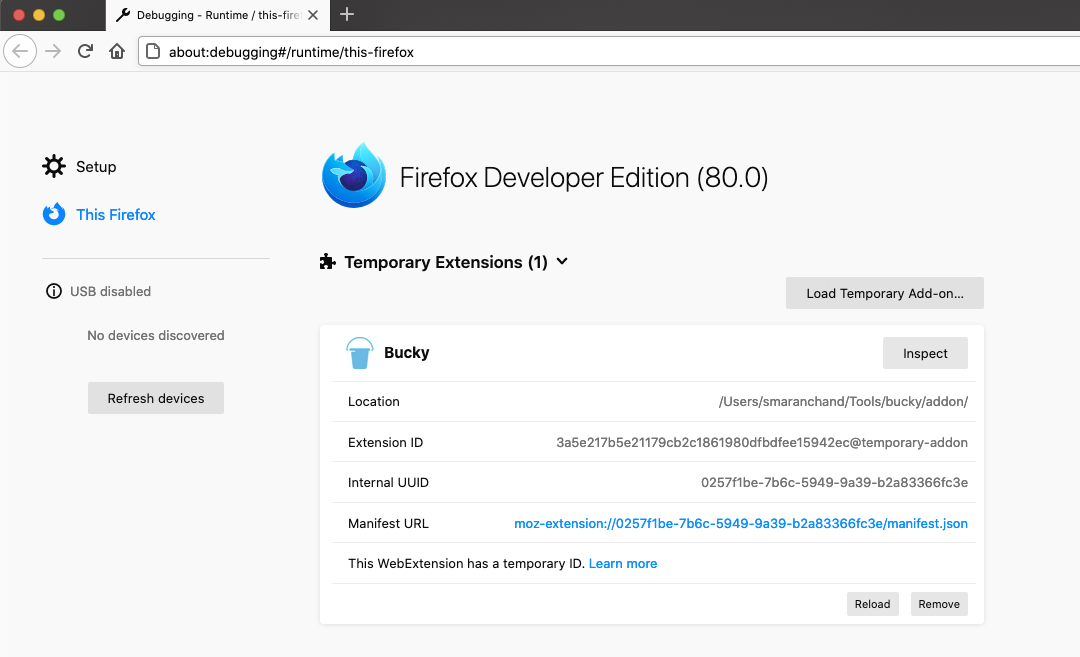
about:debuggingaddon/manifest.json.env 中的 BUCKY_API_TOKEN第 4 步是必需的。令牌保存在扩展存储中,而不是附加组件的源代码中,因此它永远不会被提交;在设置之前,附加组件不会发送任何内容,并向 service worker 控制台记录一条警告。
工具栏按钮还会一目了然地显示配置了哪个后端,以及附加组件是否真的能够连接到它。
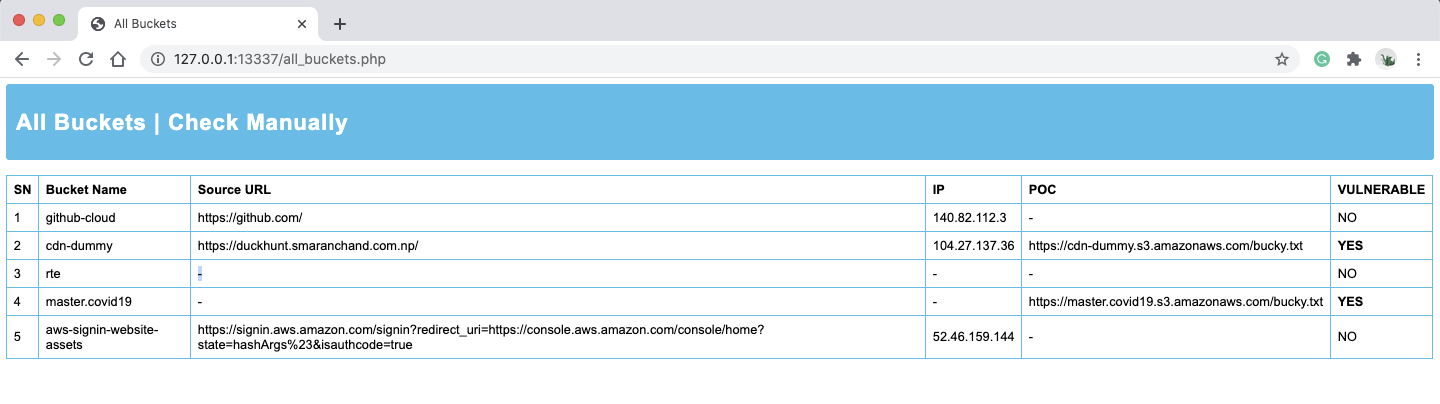
浏览网站——Bucky 会自动发现 S3 存储桶,结果显示在仪表板中。
端点可在设置中编辑,因此后端不必是本地部署。将 Backend endpoint 设置为你的服务器的 /process URL,例如 https://bucky.example.com/process,然后保存。
保存 localhost 以外的主机会触发浏览器权限提示。该提示是预期内的,必须接受——附加组件仅随附对 127.0.0.1 和 localhost 的权限,并在你保存时请求任何其他主机的权限。如果你拒绝,设置将不会被保存,因为附加组件无论如何都无法联系该主机。
远程后端请使用 HTTPS。 每个请求都携带你的 API 令牌以及你浏览时发现的每个 S3 存储桶的名称,这构成了一份持续的浏览记录。通过明文 HTTP,网络路径上的任何人都可以读取或篡改这些内容;当端点远程且未加密时,设置页面会发出警告。此外,请为部署设置强壮的 BUCKY_AUTH_PASS 和 BUCKY_API_TOKEN,因为任何发现云实例的人都可以访问它。
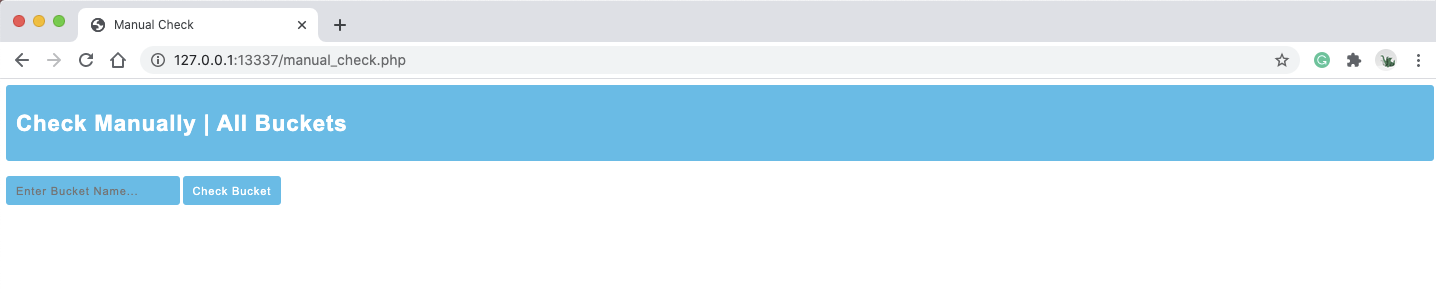
访问 http://127.0.0.1:13337/check 手动测试存储桶名称。
| 路径 | 描述 |
|---|---|
/ | 启动画面 |
/buckets | 仪表板——所有已发现的存储桶及其发现结果 |
/check | 手动存储桶检查表单 |
/process | 只读探测端点(POST)。由附加组件和手动表单使用 |
/write-poc | 按需对单个存储桶重新运行写入测试(POST)。仅限浏览器会话 + CSRF 令牌 |
| 发现结果 | 含义 |
|---|---|
LIST | 存储桶内容可被任何人枚举 |
READ | 对象无需凭据即可获取 |
CORS | 存储桶反射任意 Origin,或允许 * |
WRITE | 写入测试上传了 bucky.txt。除非 BUCKY_AUTO_WRITE=false,否则自动运行 |
TAKEOVER | 被活动页面引用,但存储桶不存在 |
带有 ? 的徽章表示该检查未能得出确定答案——请求失败,或某个前置条件从未满足。这有意区别于否定结果:将未运行的检查显示为“干净”的扫描器,是在声称它并不具备的覆盖范围。
Bucky 会报告你所浏览的任何网站所属的存储桶,其中会包含不在你测试范围内的主机。只读探测仅发出普通浏览器在加载页面时可能发出的请求。
写入测试则不然——它会向别人的存储桶上传文件,并且默认情况下会对发现的每个存储桶自动运行。请慎重决定这是否适合你的浏览方式,如果不适合,请设置 BUCKY_AUTO_WRITE=false。
运行 Bucky
加载附加组件
仪表盘
所有存储桶
手动检查
Bucky 的 POC
Bucky 并非一款完美的 S3 存储桶发现工具。在某些情况下,它可能无法检测到配置错误。欢迎提供反馈和贡献。
由 @smaranchand 开发









