
 #1

 capture0x/lfi-finder
通过分析URL并使用geckodriver测试payload,自动扫描web应用程序中的本地文件包含(LFI)漏洞。
 deepseasred/autonessus
此脚本与Nessus API通信,旨在帮助自动化扫描。根据脚本发出的标志,你可以列出所有扫描、列出所有策略、启动、停止、暂停和恢复扫描。
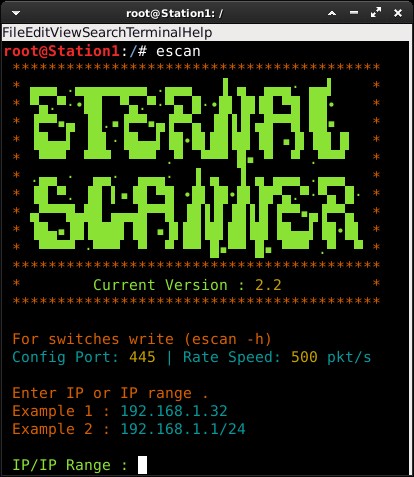 peterpt/eternal_scanner
一个用于利用CVE-2017-0144(Eternal Blue)和CVE-2017-0145(Eternal Romance)的互联网扫描器。
 madhavmehndiratta/dorkscanner
一个典型的搜索引擎Dork扫描器会使用你提供的Dork语法来抓取搜索引擎,以发现存在漏洞的URL。
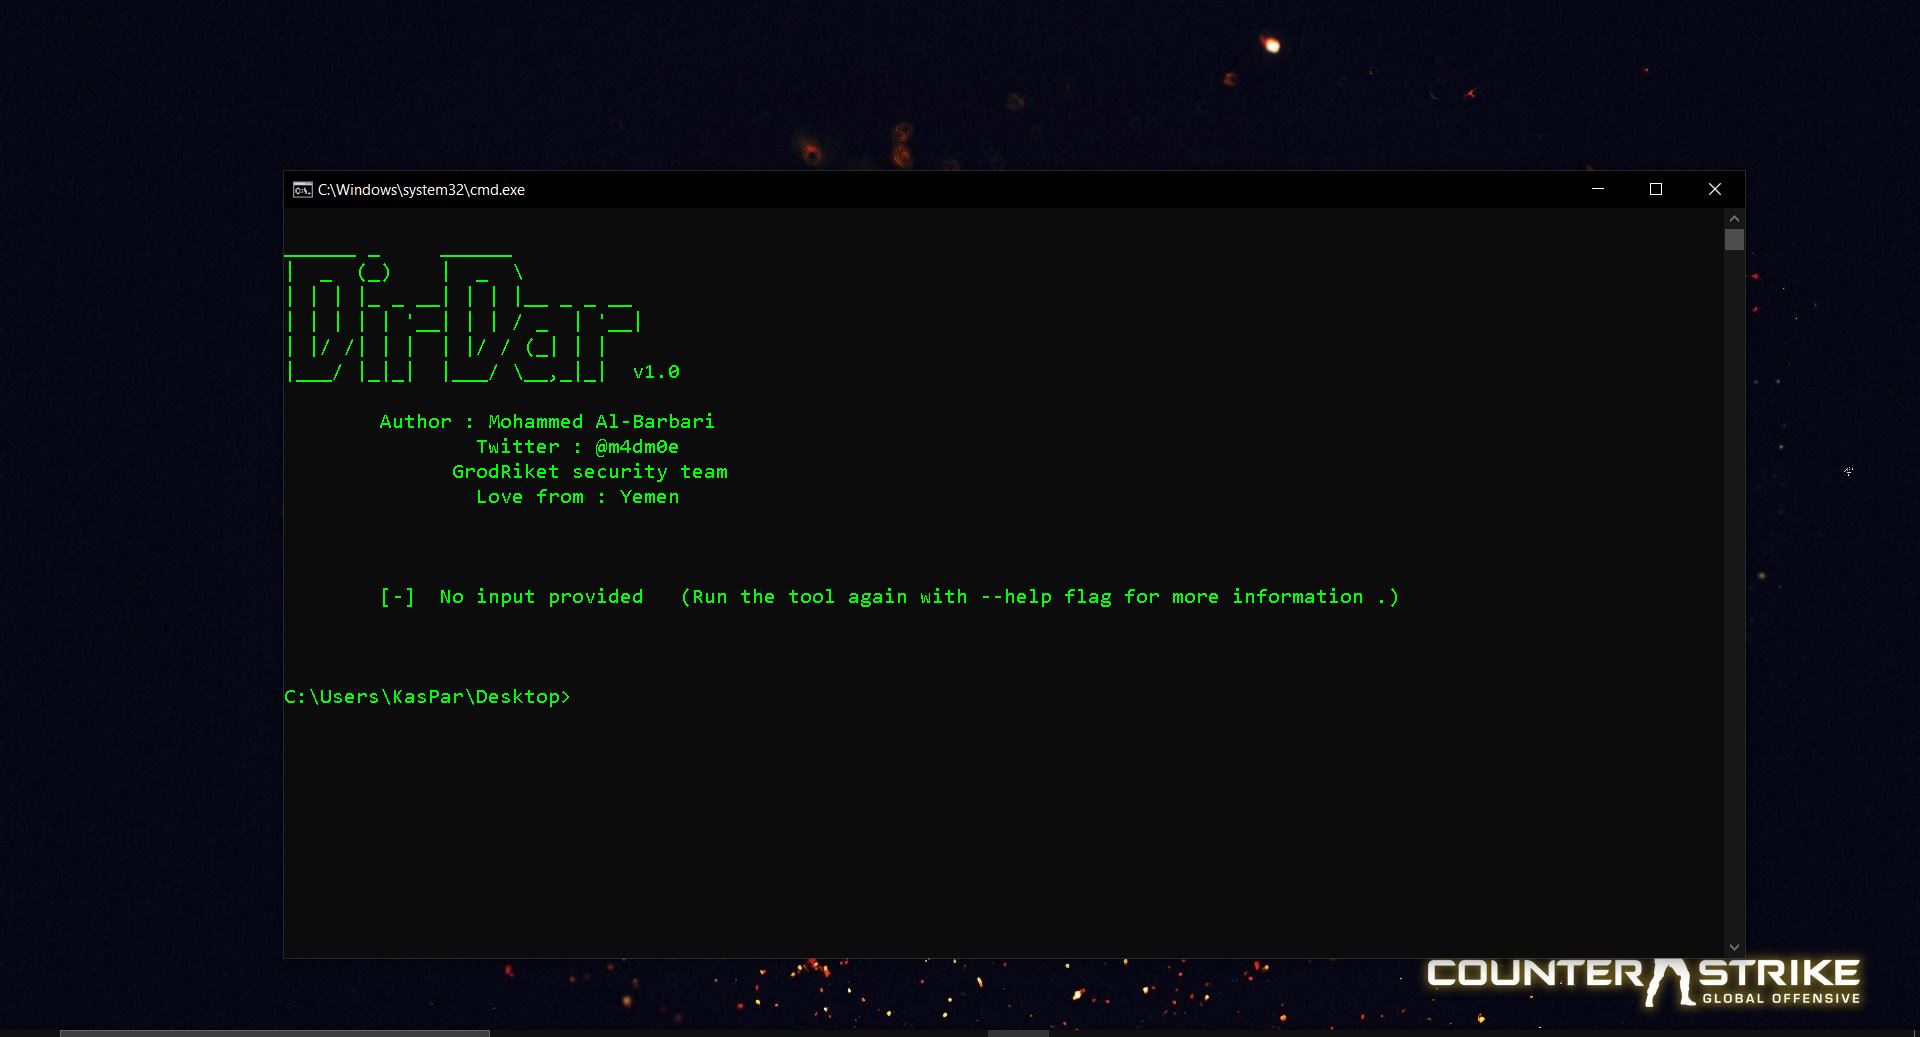 m4dm0e/dirdar
DirDar 是一个搜索目录的工具,旨在突破(403-禁止访问)的目录并获取其目录列表。
 gonzosint/whatcms
基于Shell的CMS检测与利用工具包,能够识别330多种内容管理系统,然后对检测到的目标启动自动化安全审计和利用工具。
 in3tinct/see-surf
安全工具,用于查找潜在易受攻击的服务器端请求伪造(SSRF)参数。
 lwzsoviet/noxss
更快的XSS扫描器,支持 reflected-xss 和 dom-xss
 jobroche/libssh-scanner
脚本用于识别易受 CVE-2018-10933 攻击的主机
 vercel-labs/fix-react2shell-next
一条命令即可修复你的 Next.js / React RSC 应用中的 CVE-2025-66478 (React 2 Shell RCE)。
 redhuntlabs/bucketloot
BucketLoot 是一款自动化兼容 S3 的存储桶检查器,能够帮助用户提取资产、标记秘密泄露,甚至通过扫描以纯文本形式存储数据的文件,在公开暴露的存储桶中搜索自定义关键词和正则表达式。
 designsecurity/progpilot
PHP静态应用安全测试(SAST)工具,通过执行污点分析,利用可自定义的规则和配置检测XSS、SQL注入及其他漏洞。
 fnk0c/cangibrina
一个快速且强大的后台管理面板(管理员)查找器
 assetnote/ghostbuster
通过分析你所有AWS账户中的资源,消除悬挂的弹性IP。
 dev-sec/puppet-os-hardening
此Puppet模块提供了众多与安全相关的配置,提供全方位的基线防护。
 capture0x/lfi-space
自动本地文件包含(LFI)漏洞扫描器,具有 Google Dork 搜索和定向 URL 扫描模式,用于 Web 应用安全测试。









