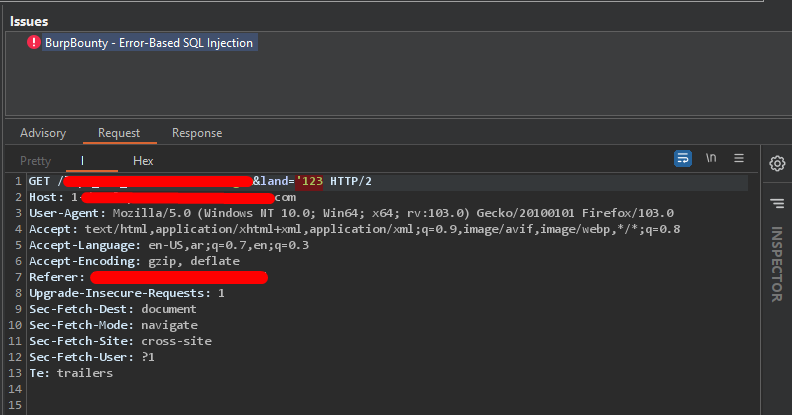
#1

 splx-ai/agentic-radar
用于你的 LLM 智能体工作流的安全扫描器
 skavngr/rapidscan
:new: 多工具 Web 漏洞扫描器。
 hahwul/mobilehackersweapons
移动黑客的武器 / 移动黑客使用的炫酷工具集合. 快乐黑客 , 快乐挖洞
 0xinfection/tidos-framework
进攻性手动Web应用程序渗透测试框架。
 cisco-ai-defense/defenseclaw
自主AI的安全治理
 anouarbensaad/vulnx
vulnx 🕷️ 一个智能机器人,Shell 可实现自动注入,并帮助研究人员检测 CMS 系统的安全漏洞。它可以快速进行 CMS 安全检测、信息收集(包括子域名、IP 地址、国家信息、组织信息和时区等)以及漏洞扫描。
 gamehunterkaan/autopwn-suite
AutoPWN Suite 是一个用于自动扫描漏洞和利用系统的项目。
 mongodb/kingfisher
检测密钥。实时验证。映射影响范围。快速撤销。运行 CLI 或嵌入 Rust、Python 或 Node.js。
 securityftw/cs-suite
Cloud Security Suite - 一站式工具,用于审计AWS/GCP/Azure基础设施的安全态势。
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 dionach/cmsmap
CMSmap 是一个 Python 开源 CMS 扫描器,可自动检测最流行 CMS 的安全漏洞。
 pikpikcu/airecon
AIRecon 是一个自主网络安全代理,它将自托管的 大型语言模型(Ollama)与 Kali Linux Docker 沙箱以及 Textual TUI 相结合。它旨在自动化安全评估、渗透测试和漏洞赏金侦察——无需任何 API 密钥或云依赖。
 kac89/vulnrepo
VULNRΞPO - 免费漏洞报告生成器和存储库,端到端加密!问题模板,支持CWE、CVE、MITRE ATT&CK、PCI DSS,导入Nmap/Nessus/Burp/OpenVAS/Bugcrowd/Trivy数据,导出为Jira、TXT/JSON/MARKDOWN/HTML/DOCX格式,支…
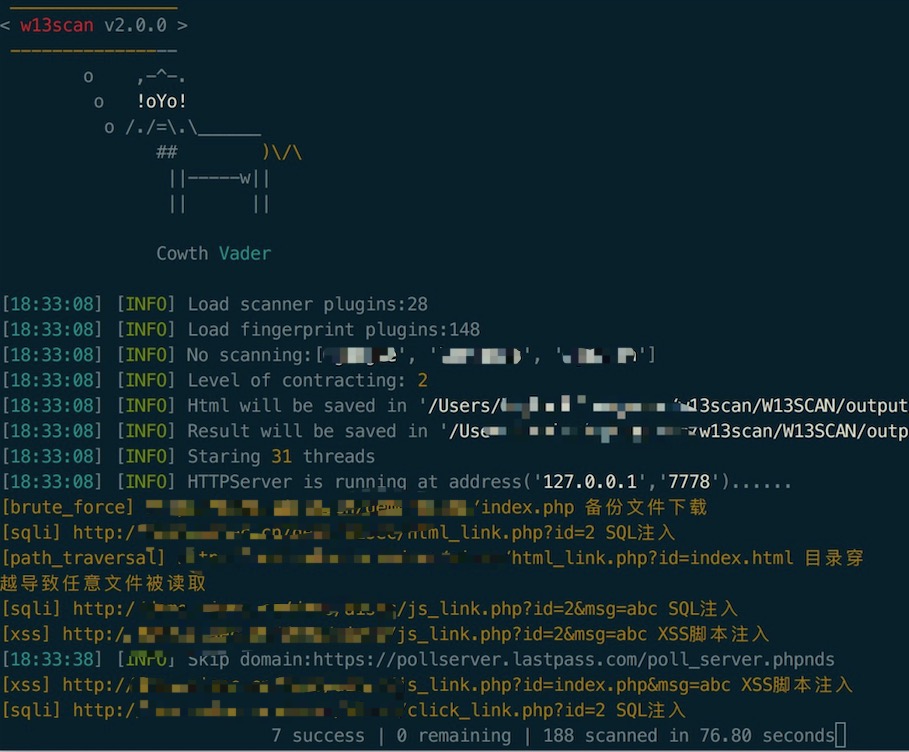 w-digital-scanner/w13scan
被动和主动的Web漏洞扫描器,基于插件的检测机制,支持XSS、SQL注入、命令注入和敏感文件泄露检测。支持代理模式和自动化爬虫集成。
 withsecurelabs/doublepulsar-detection-script
一个用于扫描网络以发现被DOUBLEPULSAR植入程序感染的Windows系统的Python2脚本。
 reconmap/reconmap
Reconmap 是一个以协作为先的安全运营平台,面向信息安全团队和 MSSP,支持从侦察到执行和报告的端到端项目管理。借助内置的命令自动化、输出解析和 AI 辅助摘要,它能够提供更快、更结构化、更高质量的安全评估。
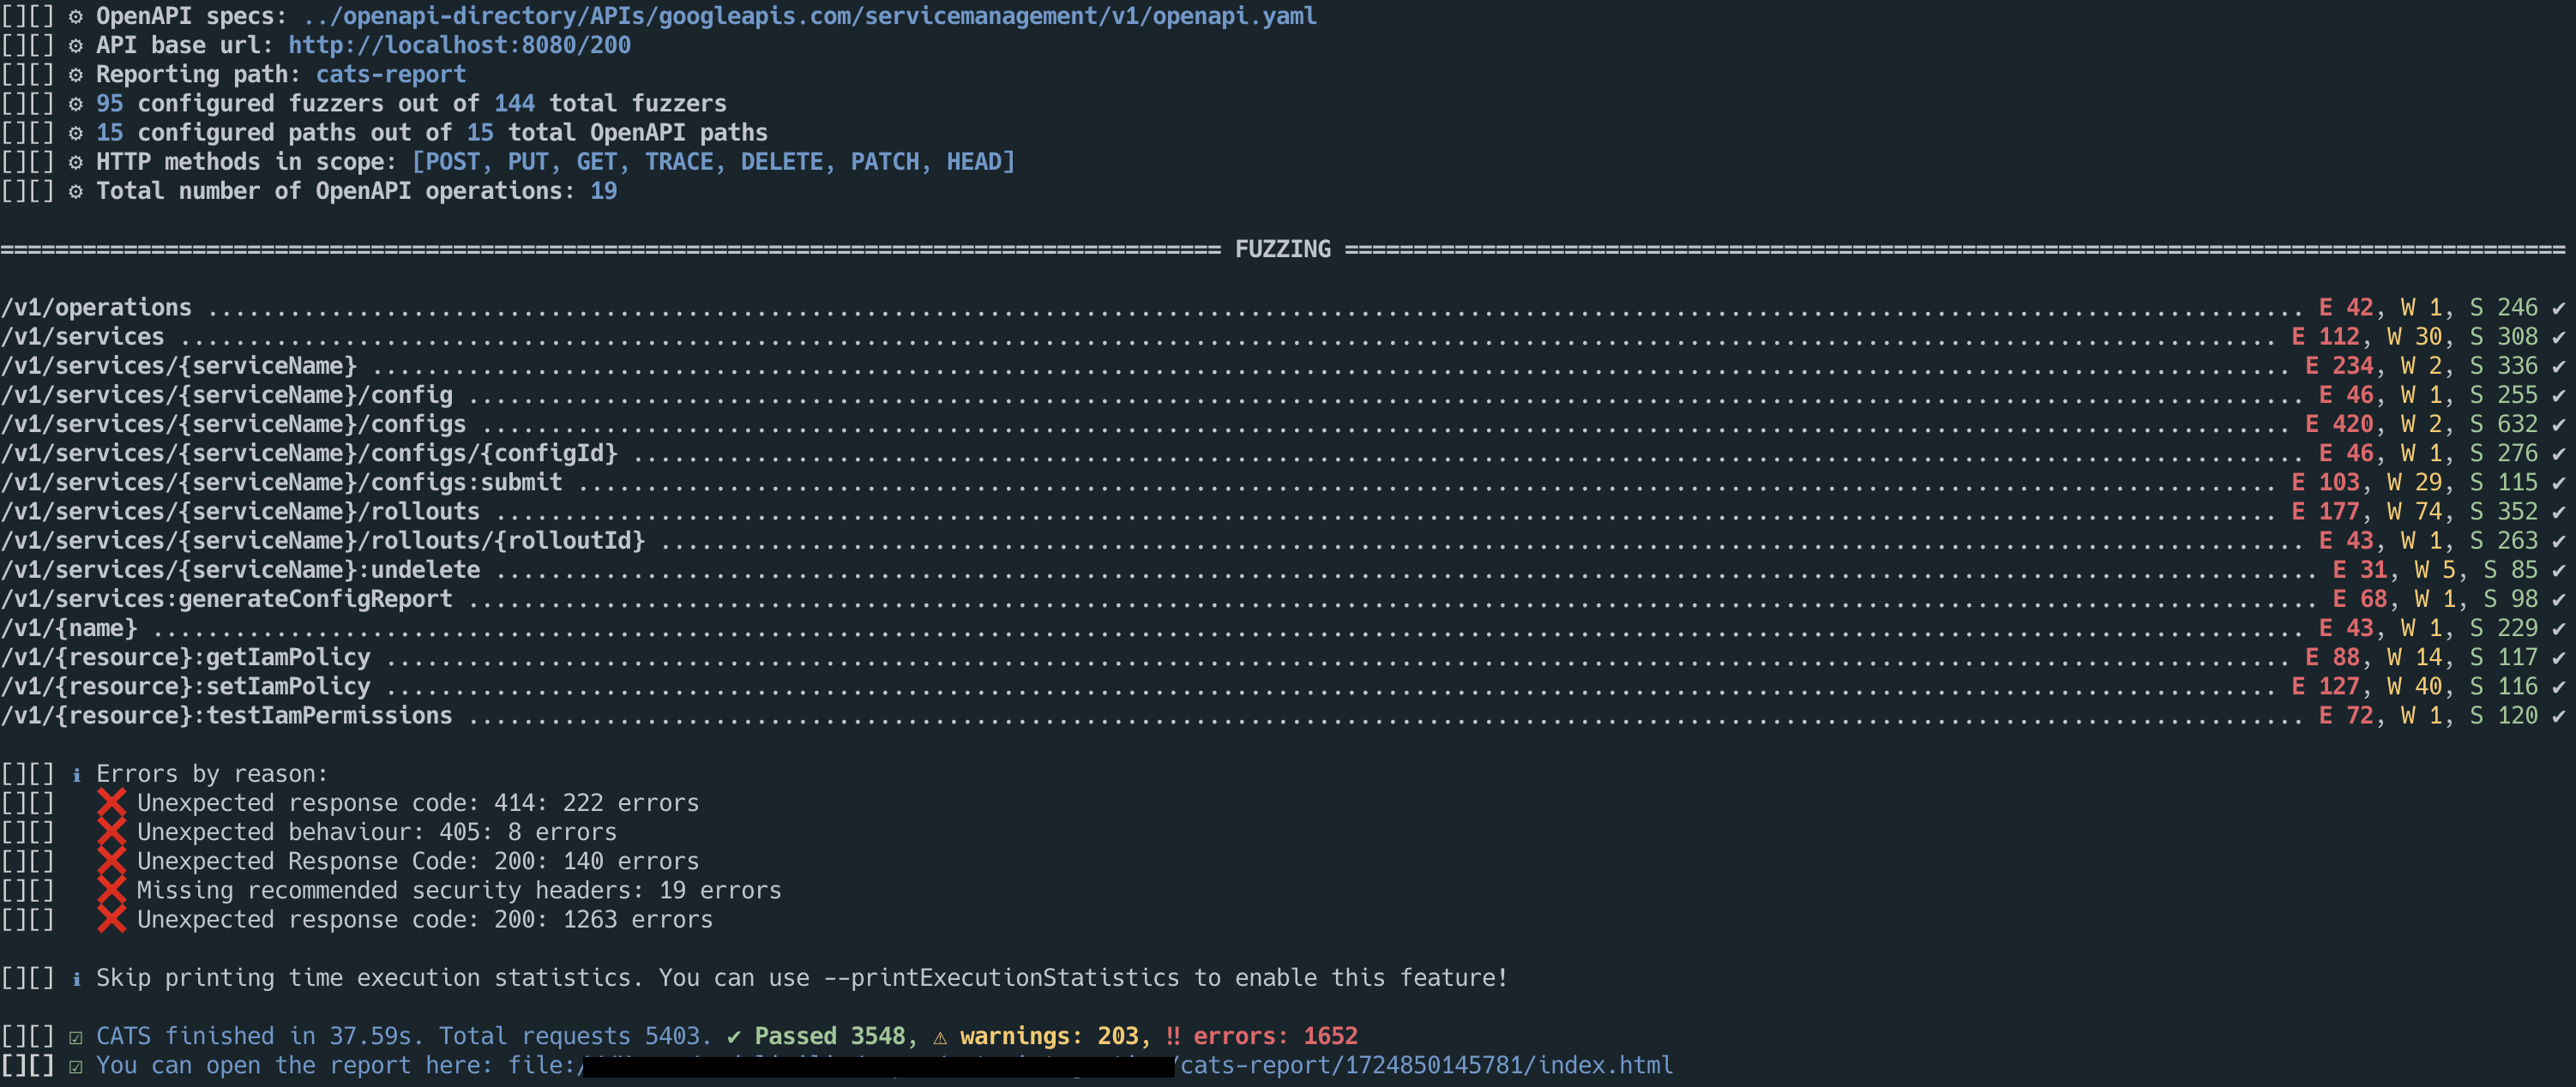 endava/cats
Automated REST API fuzzer and negative testing tool for OpenAPI endpoints. Generates, runs, and reports thousands of self-healing tests with no…