
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐

 koutto/jok3r
Jok3r v3 BETA 2 - 网络与Web渗透测试自动化框架
 d35m0nd142/lfisuite
全自动LFI利用工具(+反向Shell)与扫描器

 quentinhardy/odat
一款用于Oracle数据库的渗透测试工具,能够发现有效SID、暴力破解凭据、将权限提升至DBA、执行系统命令以及利用已知CVE漏洞。
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 runzeroinc/sshamble
研究工具,用于扫描 SSH 服务中的身份验证绕过、时序泄露、弱密钥和会话后暴露,并支持 JSON 输出与分析。

 hahwul/jwt-hack
JSON Web 令牌黑客工具包
 al0ne/linuxcheck
Linux应急处置/信息搜集/漏洞检测工具,支持基础配置/网络流量/任务计划/环境变量/用户信息/Services/bash/恶意文件/内核Rootkit/SSH/Webshell/挖矿文件/挖矿进程/供应链/服务器风险等13类70+项检查
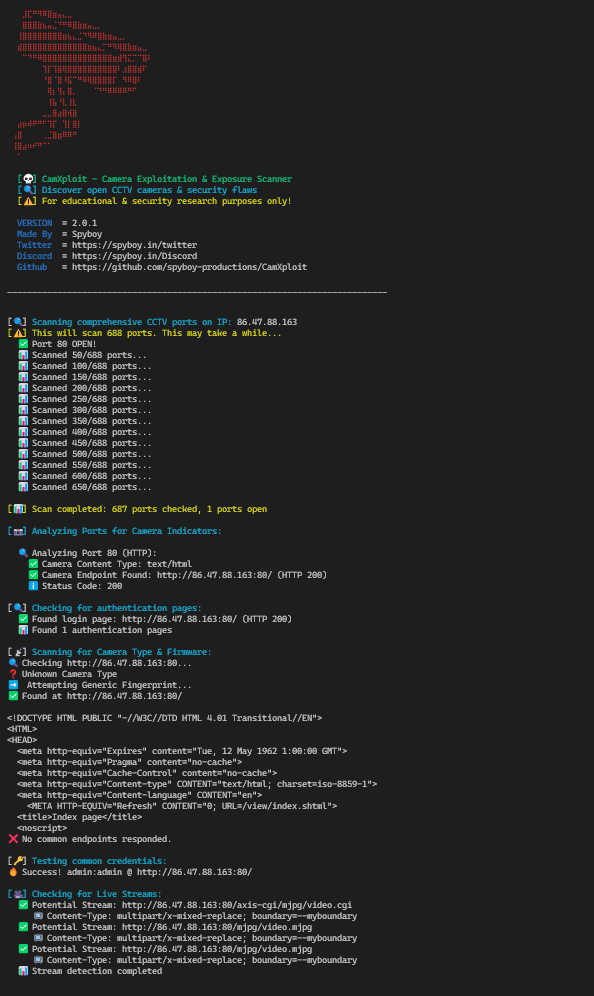 spyboy-productions/camxploit
安全侦察与评估工具,通过分析开放端口、服务配置和常见错误配置,识别可能暴露的IP摄像头。
 pentoo/pentoo-overlay
Gentoo overlay,用于安全工具,同时也是 Pentoo Livecd 的核心

 jvoisin/snuffleupagus
适用于 PHP7 和 PHP8 的安全模块 - 消灭漏洞类别并虚拟补丁其余部分!
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
 punk-security/dnsreaper
快速子域名接管扫描器,内置50+签名,支持云提供商集成(AWS、Azure、Cloudflare)及CI/CD流水线模式,适用于自动化安全测试。
 wagiro/burpbounty
Burp Bounty(BApp商店中的扫描检查生成器)是Burp Suite的一个扩展,它允许您通过非常直观的图形界面,以快速简单的方式,通过个性化规则来改进主动和被动扫描器。
 mukul975/cve-mcp-server
生产级MCP服务器,为Claude提供27种安全情报工具,涵盖21个API——包括CVE查询、EPSS评分、CISA KEV、MITRE ATT&CK、Shodan、VirusTotal等。
 v3n0m-scanner/v3n0m-scanner
流行的渗透测试扫描器,基于Python3.6,用于检测SQLi/XSS/LFI/RFI及其他漏洞。








