
 #1
用于检测系统和应用程序中已知漏洞的自动化工具。
Kitploit 推荐

 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点

 projectdiscovery/nuclei-burp-plugin
Burp Suite插件,用于直接从HTTP请求和响应生成并执行Nuclei漏洞模板,支持YAML自动补全和语法高亮。
 portswigger/http-request-smuggler
用于自动检测和利用HTTP请求走私漏洞的Burp Suite扩展,支持HTTP/1.1和HTTP/2降级反同步攻击,具备解析器差异检测功能。

 chainreactors/gogo
面向红队的, 高性能高度自由可拓展的自动化扫描引擎 | A highly controllable and extensionable automated scanning engine for red teams
 psiinon/open-source-web-scanners
精选的开源Web安全扫描器列表,涵盖通用扫描器、基础设施扫描器和模糊测试工具,按GitHub星标排序。
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 扫描器与利用工具。
 r00ts3c/ddos-rootsec
探索 RootSec 的 DDoS 档案库,其特色包括顶级扫描器、强大的僵尸网络(Mirai 与 QBot)及其他变种、高影响力漏洞利用、先进方法和高效嗅探器。非常适合网络安全专业人士和研究人员使用。
 stamparm/dsss
Damn Small SQLi Scanner
 thakur2309/pagasus-pro
基于 Python ADB 的 Android 设备管理与安全审计工具包,提供交互式菜单,用于 root 检测、权限转储、可调试应用扫描、日志与联系人提取。

 soteria-security/365inspect
一个用于自动化 Microsoft 365 环境安全评估的 PowerShell 脚本。
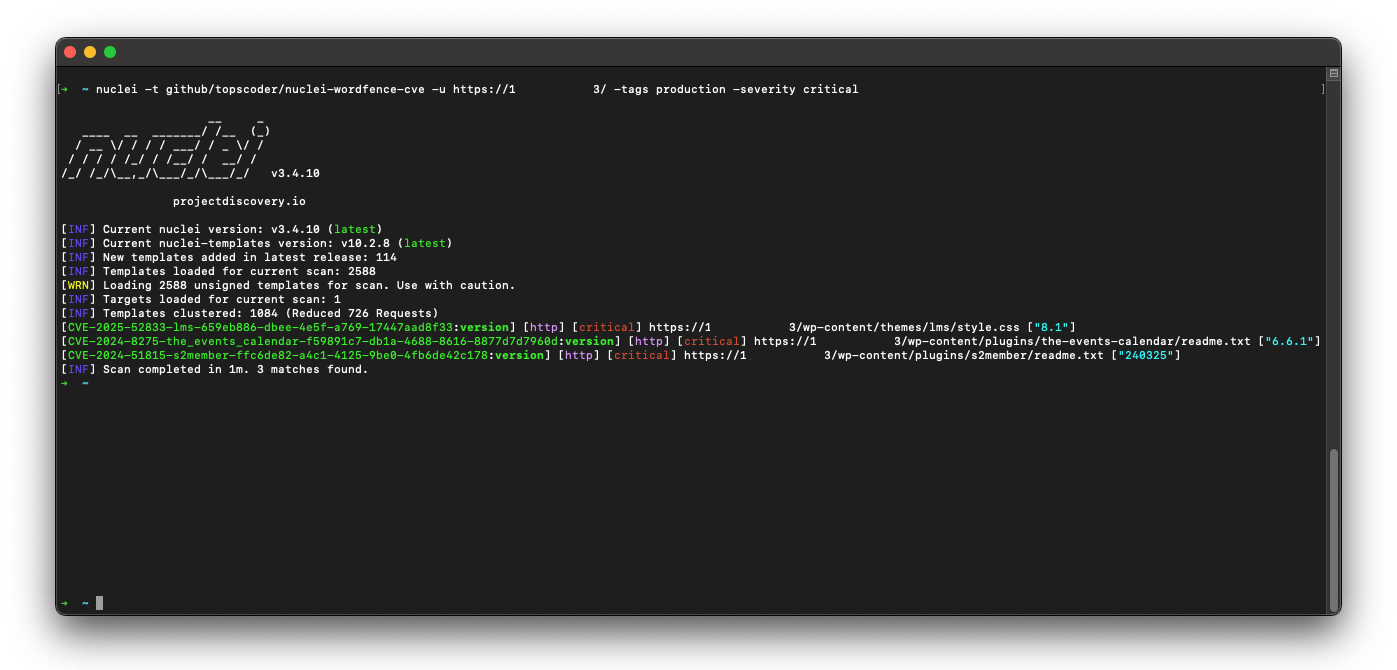 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒
 codingo/reconnoitre
一种用于多线程信息收集和服务枚举的安全工具,同时构建目录结构以存储结果,并编写进一步测试的建议。
 zakirkun/guardian-cli
Guardian 是一款生产就绪、由AI驱动的渗透测试自动化命令行工具,它利用Google Gemini和LangChain来编排智能、逐步的渗透测试工作流程,同时保持道德黑客标准。
 stanislav-web/opendoor
OWASP Web 侦察与目录发现平台
 emadshanab/nuclei-templates-collection
Nuclei 模板集合








