
 #1

 sqlmapproject/testenv
一个存在 SQL 注入漏洞的网页集合
 briskets/cve-2021-3493
Ubuntu OverlayFS 本地权限提升
 zer0condition/reversekit
x64 动态逆向工程工具包
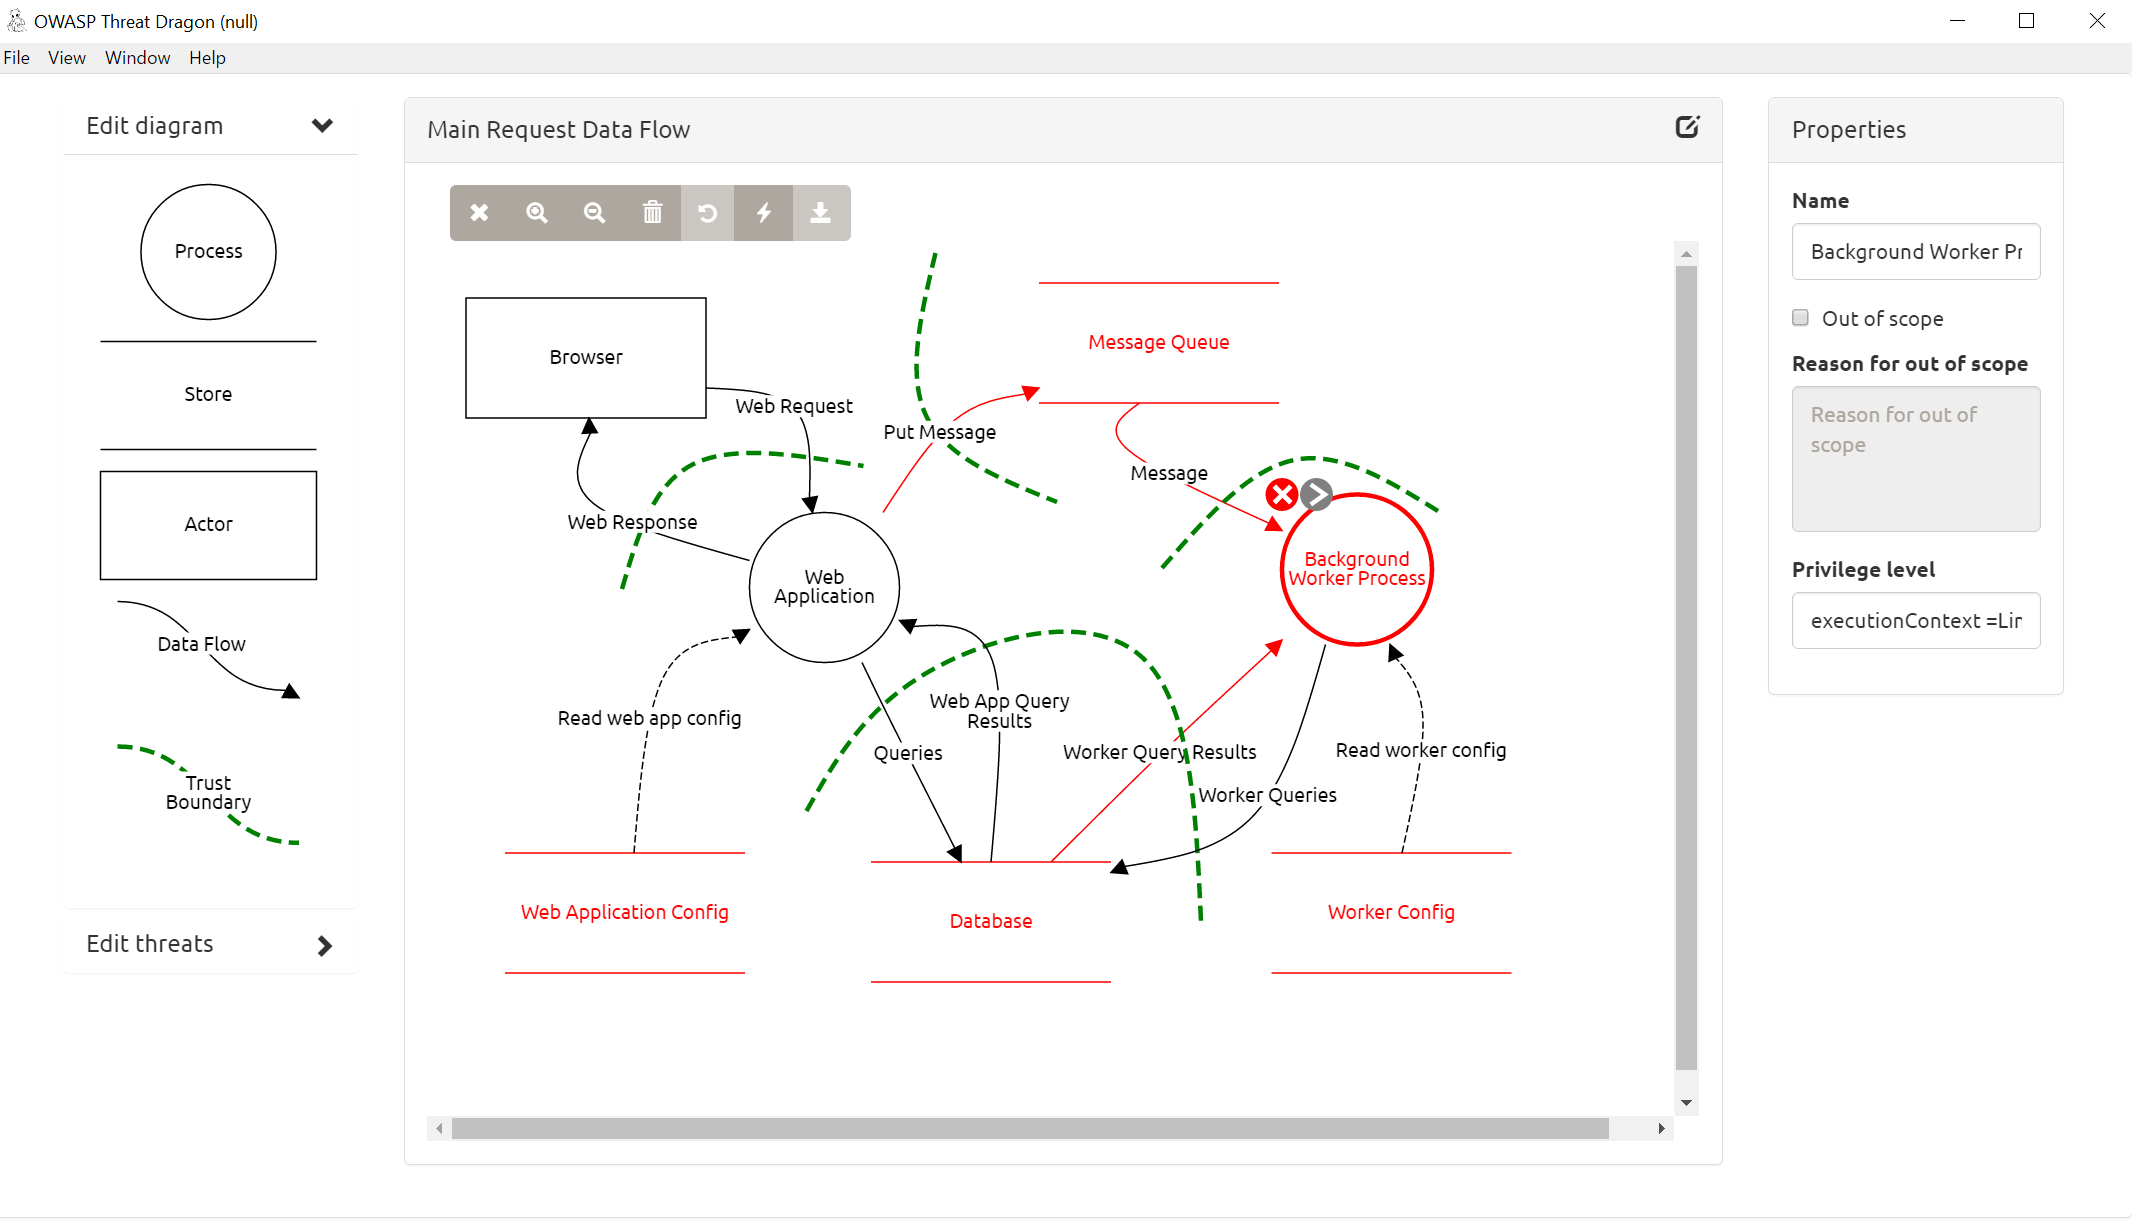 mike-goodwin/owasp-threat-dragon-desktop
OWASP Threat Dragon 的可安装桌面版本

 punk-security/smbeagle
SMBeagle - 文件共享审计工具。
 y4er/weblogic-shiro-shell
WebLogic利用CVE-2020-2883打Shiro rememberMe反序列化漏洞,一键注册蚁剑filter内存shell
 doyensec/regexploit
查找易受 ReDoS(正则表达式拒绝服务)攻击的正则表达式。
 al1ex/linuxeelvation
Linux 提权(持续更新)
 tothi/pwn-hisilicon-dvr
针对海思 hi3520d DVR/NVR 设备的 PoC 漏洞利用与漏洞披露。演示了通过 Web 界面实现的远程代码执行(RCE)、后门凭据以及缓冲区溢出分析。
 orleven/tentacle
Tentacle 是一个POC漏洞验证与利用框架。它支持自由扩展利用模块并使用POC脚本。它支持调用zoomeye、fofa、shodan等API,对多个目标进行批量漏洞验证。
 star-sg/cve
STAR Labs 团队编写的概念验证漏洞利用脚本合集,涵盖了他们自己发现或由他人发现的多个 CVE。
 elc0mpa/aws-doctor
强大的开源CLI,用于审计AWS的安全性、成本和最佳实践。🩺 ☁️
 bonfee/cve-2022-0995
CVE-2022-0995 漏洞利用
 soulghost/iblessing
iblessing是一个iOS安全利用工具包,主要包括应用信息收集、静态分析和动态分析。可用于逆向工程、二进制分析和漏洞挖掘。









