#1

 sighupio/permission-manager
Permission Manager 是一个为 Kubernetes RBAC 和用户管理带来秩序的项目,Web UI 无敌。
 ejpir/cve-2025-55182-research
CVE-2025-55182的技术概念验证与深度分析,这是React Flight协议中一个严重的RCE漏洞,涉及路径遍历、伪造chunk注入以及$B处理器滥用。
 ly4k/spoolfool
CVE-2022-21999 的漏洞利用 - Windows Print Spooler 权限提升漏洞 (LPE)
 nickvourd/windows-local-privilege-escalation-cookbook
Windows 本地权限提升手册
 grimm-co/notquite0dayfriday
这是一个记录真实软件中真实 Bug 的仓库,用于说明趋势,并学习如何更快地预防或发现它们。
 factionsecurity/faction
渗透测试报告生成与评估协作
 netflix/repokid
AWS 最小权限:面向分布式高速部署
 lithnet/ad-password-protection
Active Directory 密码过滤器,具备已泄露密码检查与自定义复杂度规则功能
 tugcantopaloglu/openclaw-dashboard
🔐 为OpenClaw AI代理提供的安全、实时监控仪表盘。包含身份验证、TOTP多因素认证、成本追踪、实时动态、内存浏览器等功能。
 bishopfox/h2csmuggler
基于HTTP/2明文(h2c)的HTTP请求走私
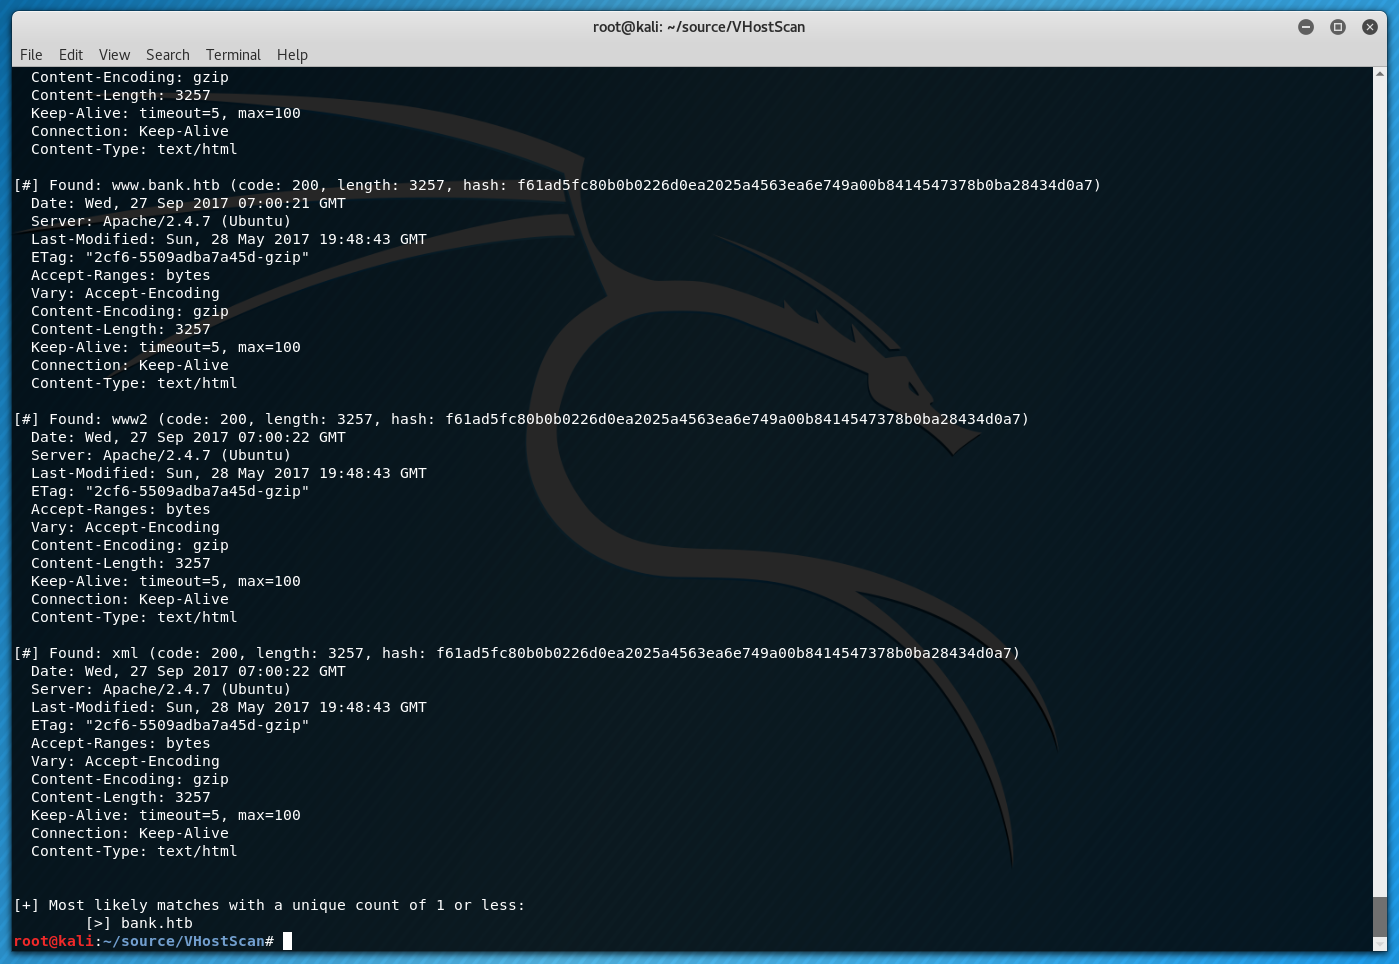 codingo/vhostscan
一个虚拟主机扫描器,可执行反向查询,能与跳板工具结合使用,检测全能捕获场景,绕过通配符、别名和动态默认页面。
 darylldoyle/svg-sanitizer
用于清理不可信 SVG/XML 的 PHP 库,通过过滤标签、属性和远程引用来防止上传或内联 SVG 文件中的 XSS 和脚本注入。
 meliht/mr.sip
SIP 安全评估框架,适用于 VoIP 渗透测试人员。曾在 DEFCON、BlackHat 和 Offzone 上展示。
 weaveworks/weave-gitops
Weave GitOps 正在过渡为一个社区驱动的项目!它提供对应用程序部署的洞察,并使基于 GitOps 的持续交付更容易被团队采用和扩展。
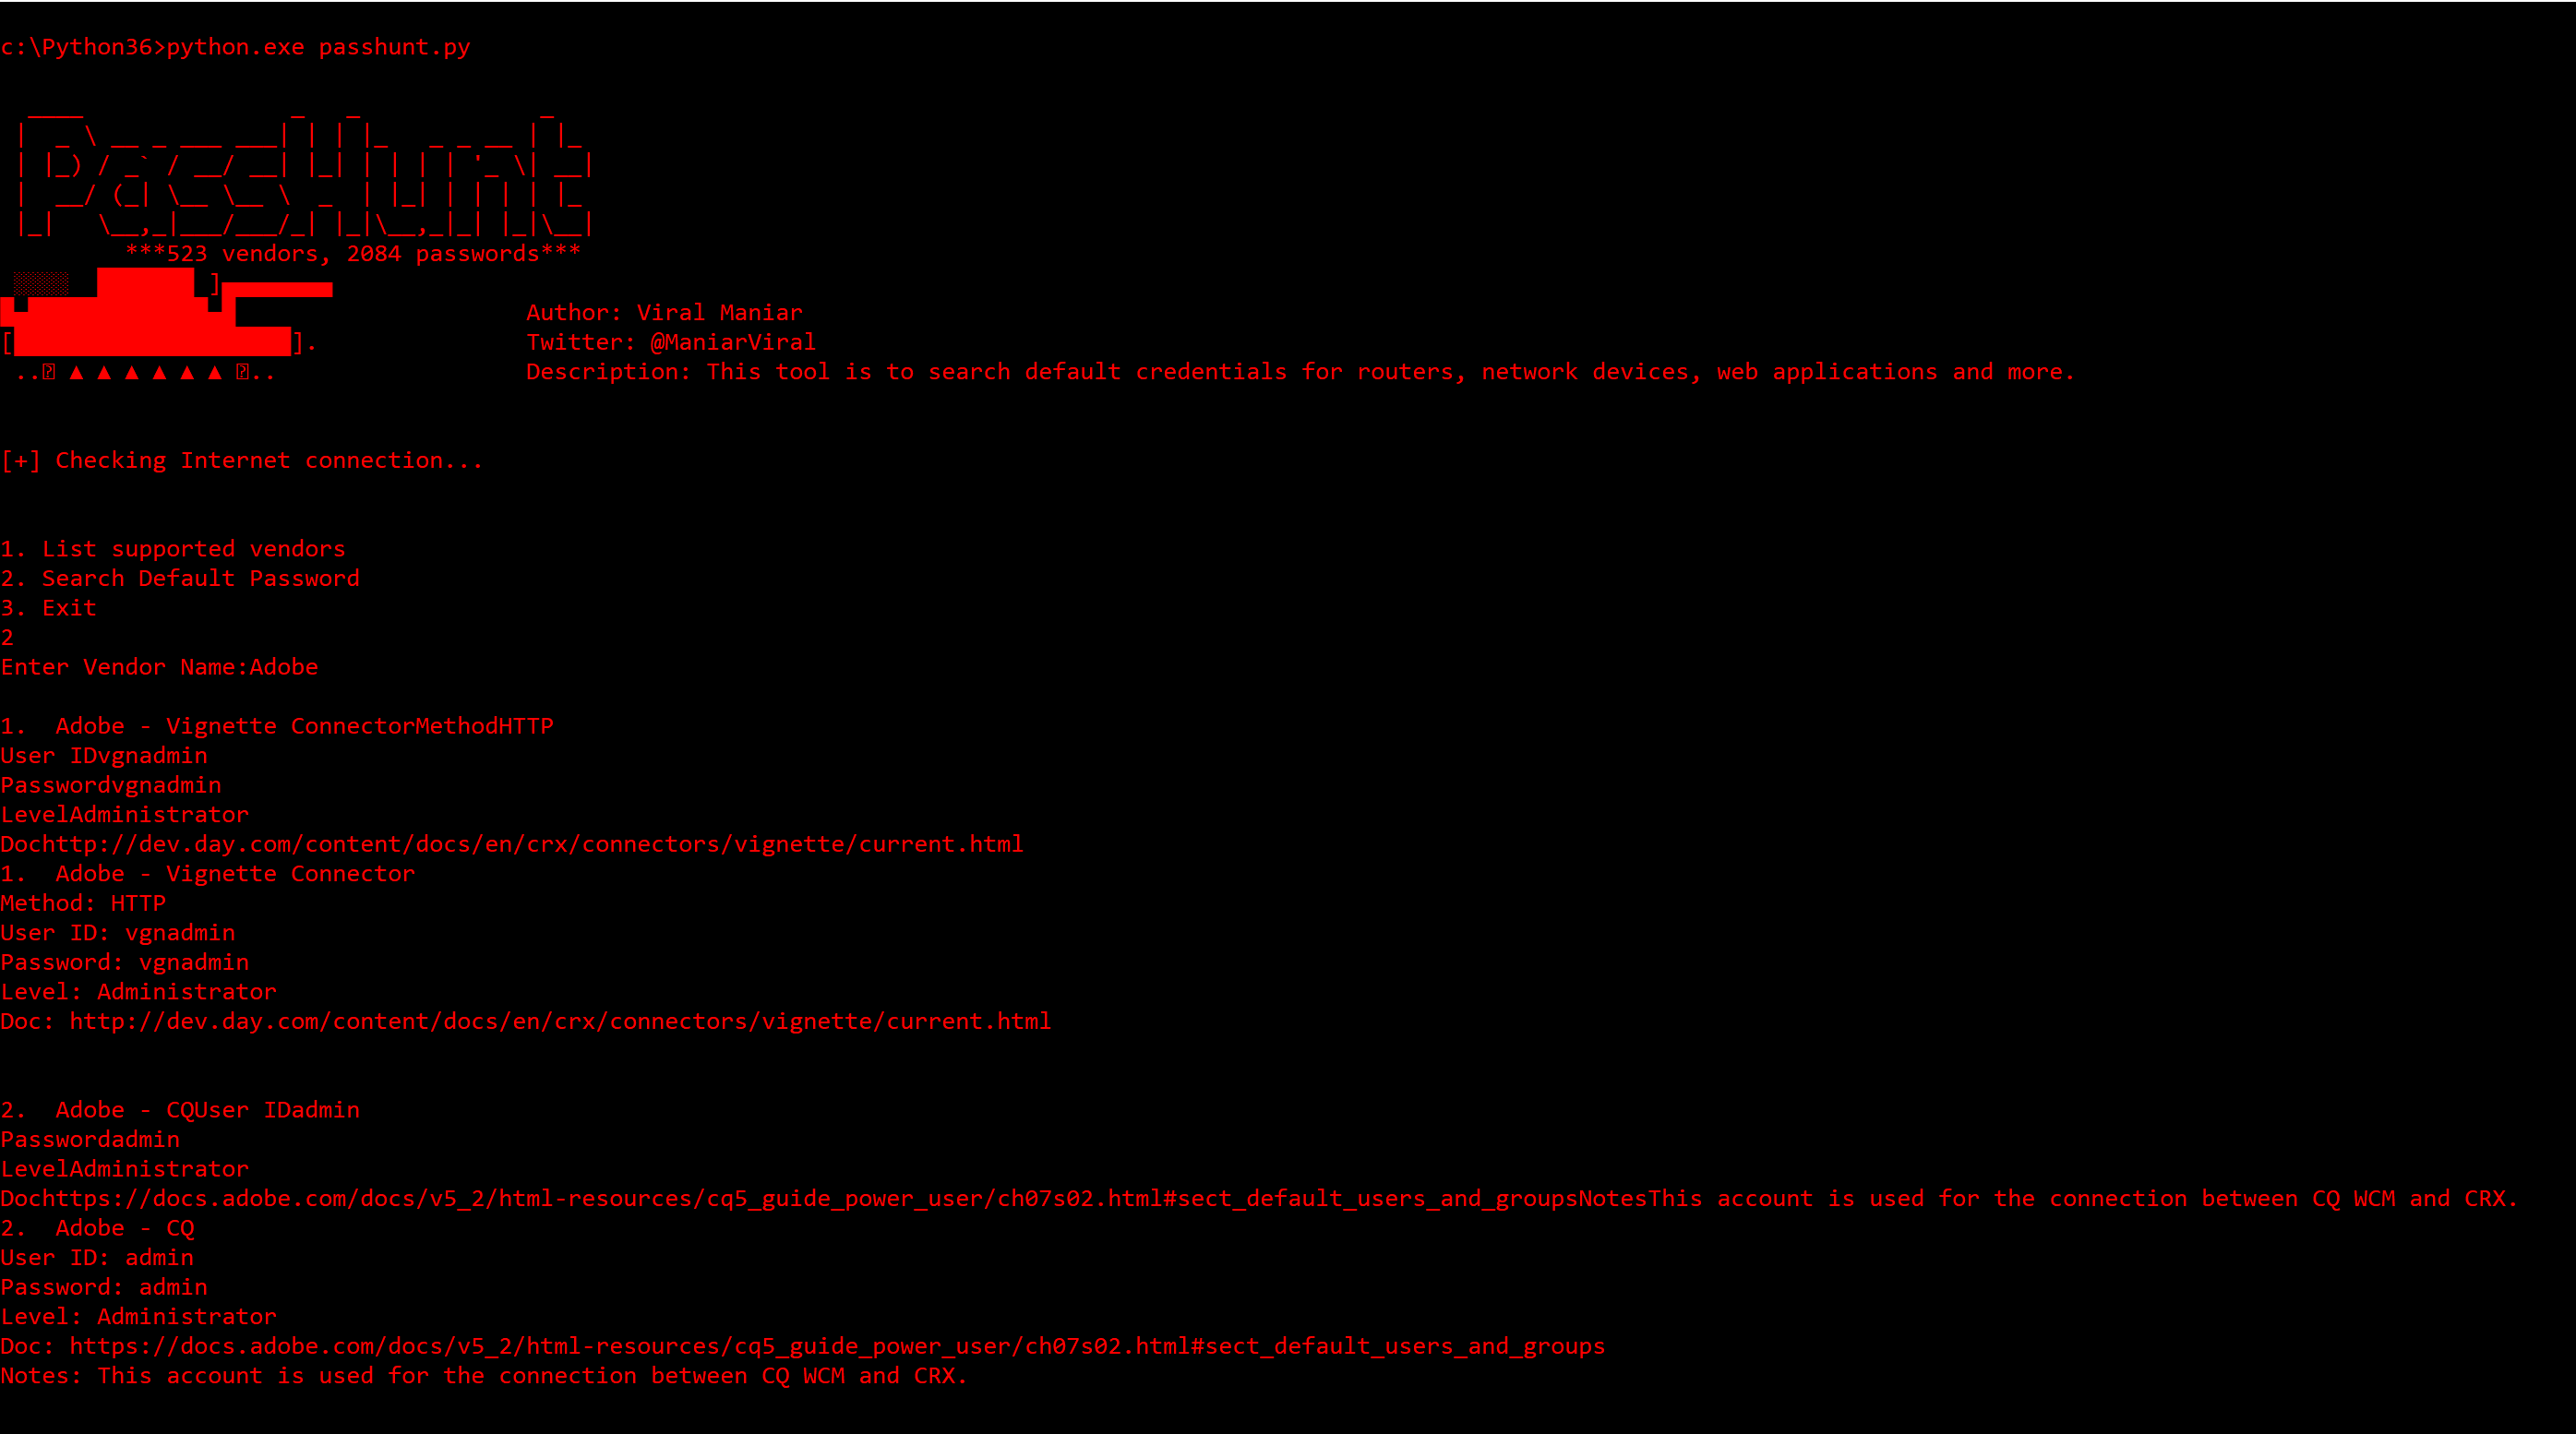 viralmaniar/passhunt
Passhunt 是一个用于搜索网络设备、Web应用等默认凭证的简单工具。可搜索523家供应商及其2084个默认密码。
 nfc-tools/mfcuk
利用 DarkSide 和 nested-auth 攻击从 MiFare Classic RFID 卡中恢复加密密钥,用于 NFC/RFID 系统的安全测试。