
 #1

 llnl/oghidra
OGhidra 通过 Ollama 将大语言模型(LLM)与 Ghidra 逆向工程平台连接起来,实现基于自然语言的 AI 驱动二进制分析。使用对话式查询与 Ghidra 交互,并自动化复杂的逆向工程工作流。
 tillson/git-hound
快速GitHub侦察工具。扫描整个GitHub上的泄露秘密,而不仅限于已知的仓库和组织。支持GitHub dorks。
 firefart/stunner
测试和利用STUN/TURN服务器的错误配置,通过SOCKS代理实现内网横向移动、内存泄漏攻击以及内网端口扫描。
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 本地权限提升漏洞利用 #SMBGhost

 owasp/offat
自动化API安全测试工具,可根据OpenAPI规范生成测试用例,对输入进行模糊测试,并检查OWASP API Top 10漏洞,包括SQL注入、BOLA和访问控制失效。
 stelligent/cfn_nag
CloudFormation 模板的 lint 检查工具
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java 漏洞利用 - WAF 绕过技巧
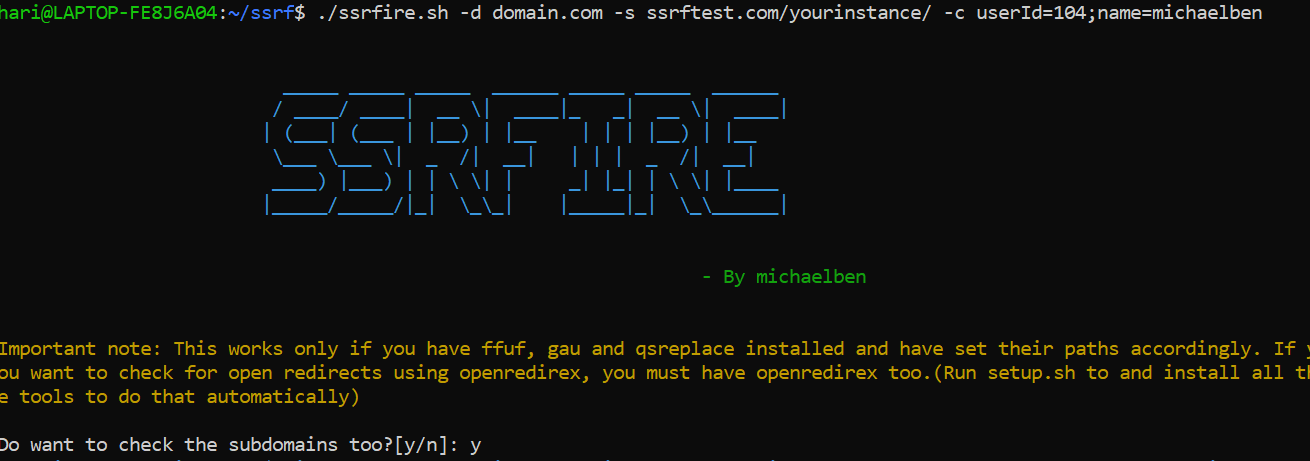 ksharinarayanan/ssrfire
一个自动化的SSRF查找工具。只需提供域名和你的服务器,然后放松!;) 此外,还可以查找XSS和开放重定向。
 hackerschoice/thc-archive
安全研究小组(又名黑客)The Hacker's Choice 的所有发布版本
 owasp/joomscan
基于Perl的Joomla CMS漏洞扫描器,自动化版本枚举、组件检测、漏洞利用匹配、防火墙识别和配置错误发现,支持文本/HTML报告。
 cisagov/untitledgoosetool
Untitled Goose Tool 是一款强大且灵活的搜寻与事件响应工具,它引入了新颖的身份验证和数据收集方法,以便针对客户的 Azure Active Directory (AzureAD)、Azure 和 M365 环境开展全面调查。

 bfuzzy/auditd-attack
一个映射到MITRE攻击框架的Linux Auditd规则集
 worawit/cve-2021-3156
Sudo Baron Samedit 漏洞利用










