
 #1

 trimstray/htrace.sh
我用于http/https故障排查和性能分析的简易瑞士军刀。
 erev0s/vampi
存在漏洞的REST API,包含OWASP十大漏洞,用于安全测试
 ron190/jsql-injection
用于提取 Web 应用程序数据库信息的自动化 SQL 注入检测与利用工具,支持多种注入技术和绕过脚本。
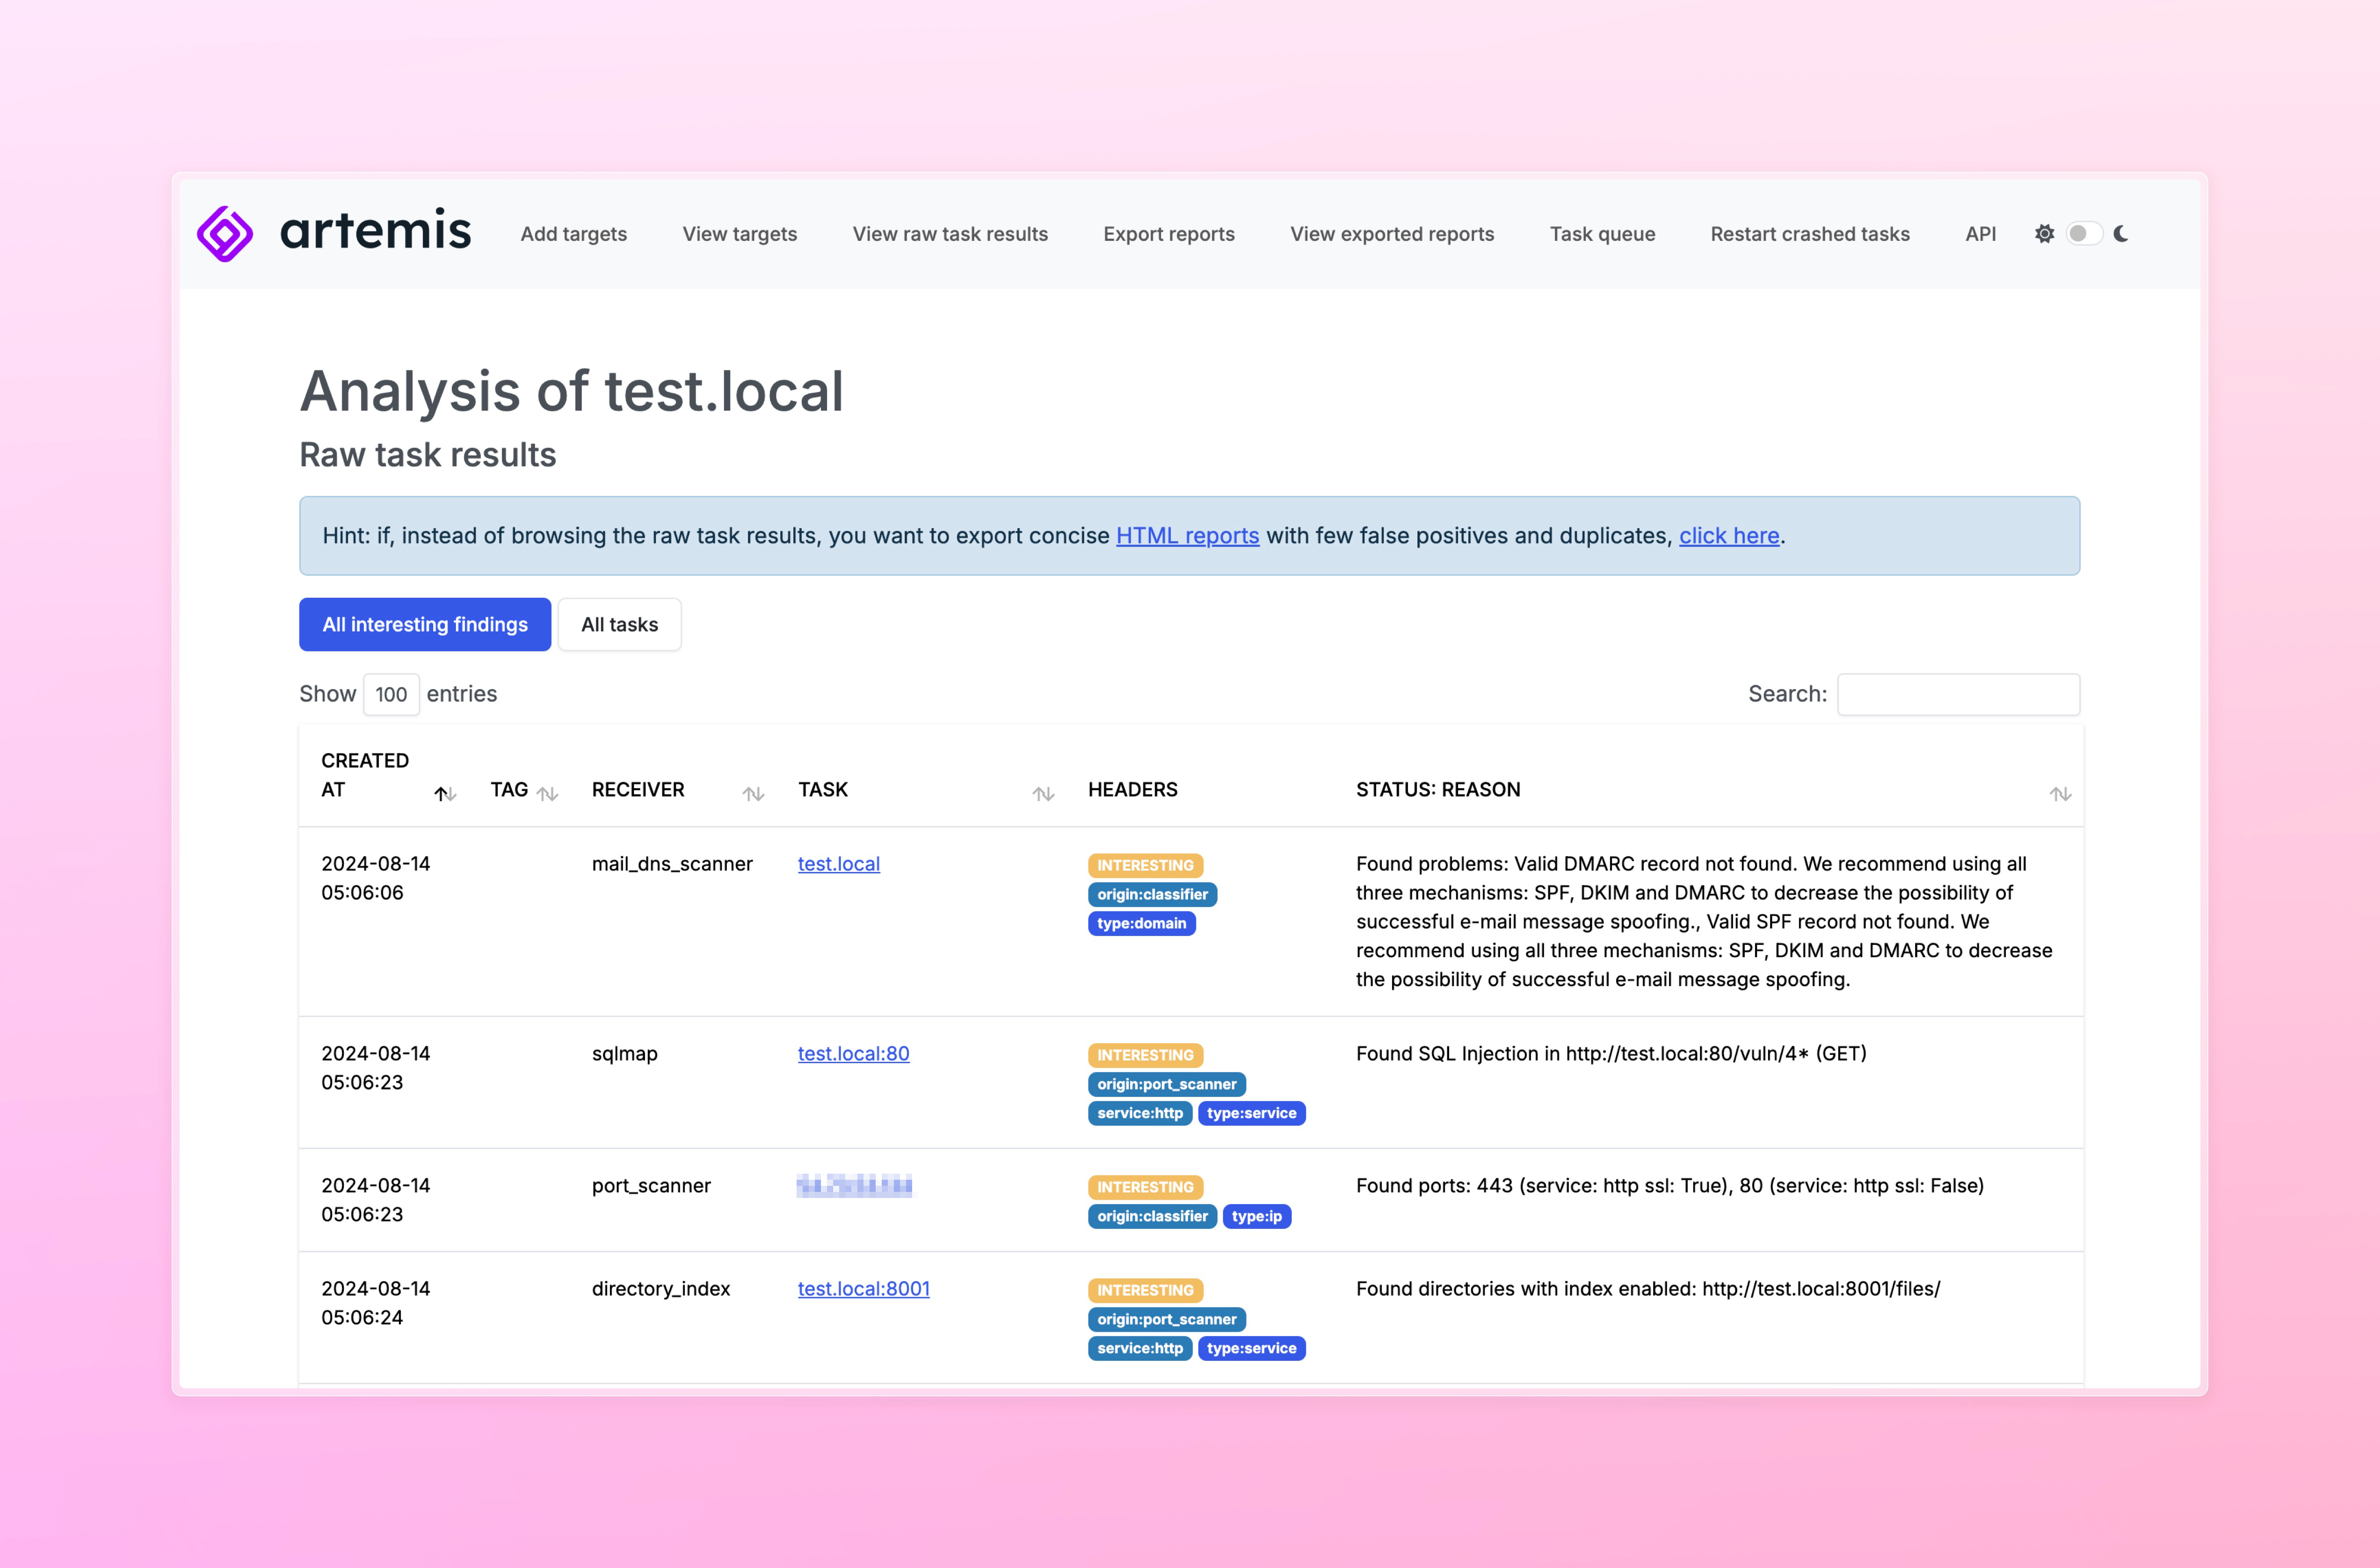 cert-polska/artemis
一个模块化漏洞扫描器,具备自动报告生成功能。
 rhinosecuritylabs/cves
Rhino Security Labs 团队发现的 CVE 的概念验证漏洞利用程序
 microcosm-cc/bluemonday
bluemonday:一种快速的 golang HTML 净化器(灵感来自 OWASP Java HTML Sanitizer),用于清除用户生成内容中的 XSS
 0xsteph/pentest-ai-agents
将 Claude Code 转变为你的攻击性安全研究助手。专门的 AI 子代理可用于:规划经授权的渗透测试任务、分析侦察结果、研究漏洞利用、构建检测规则、审计 STIG 以及编写报告。
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 ivanglinkin/fast-google-dorks-scan
OSINT项目,其主要思想是收集所有可能的Google dork搜索组合,并查找特定网站的信息:常见的管理员面板、广泛使用的文件类型和路径遍历。100%自动化。
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 subat0mik/misconfiguration-manager
Misconfiguration Manager 是一个集中式知识库,收录了所有已知的 Microsoft Configuration Manager 攻防技术与相关的防御及加固指南。
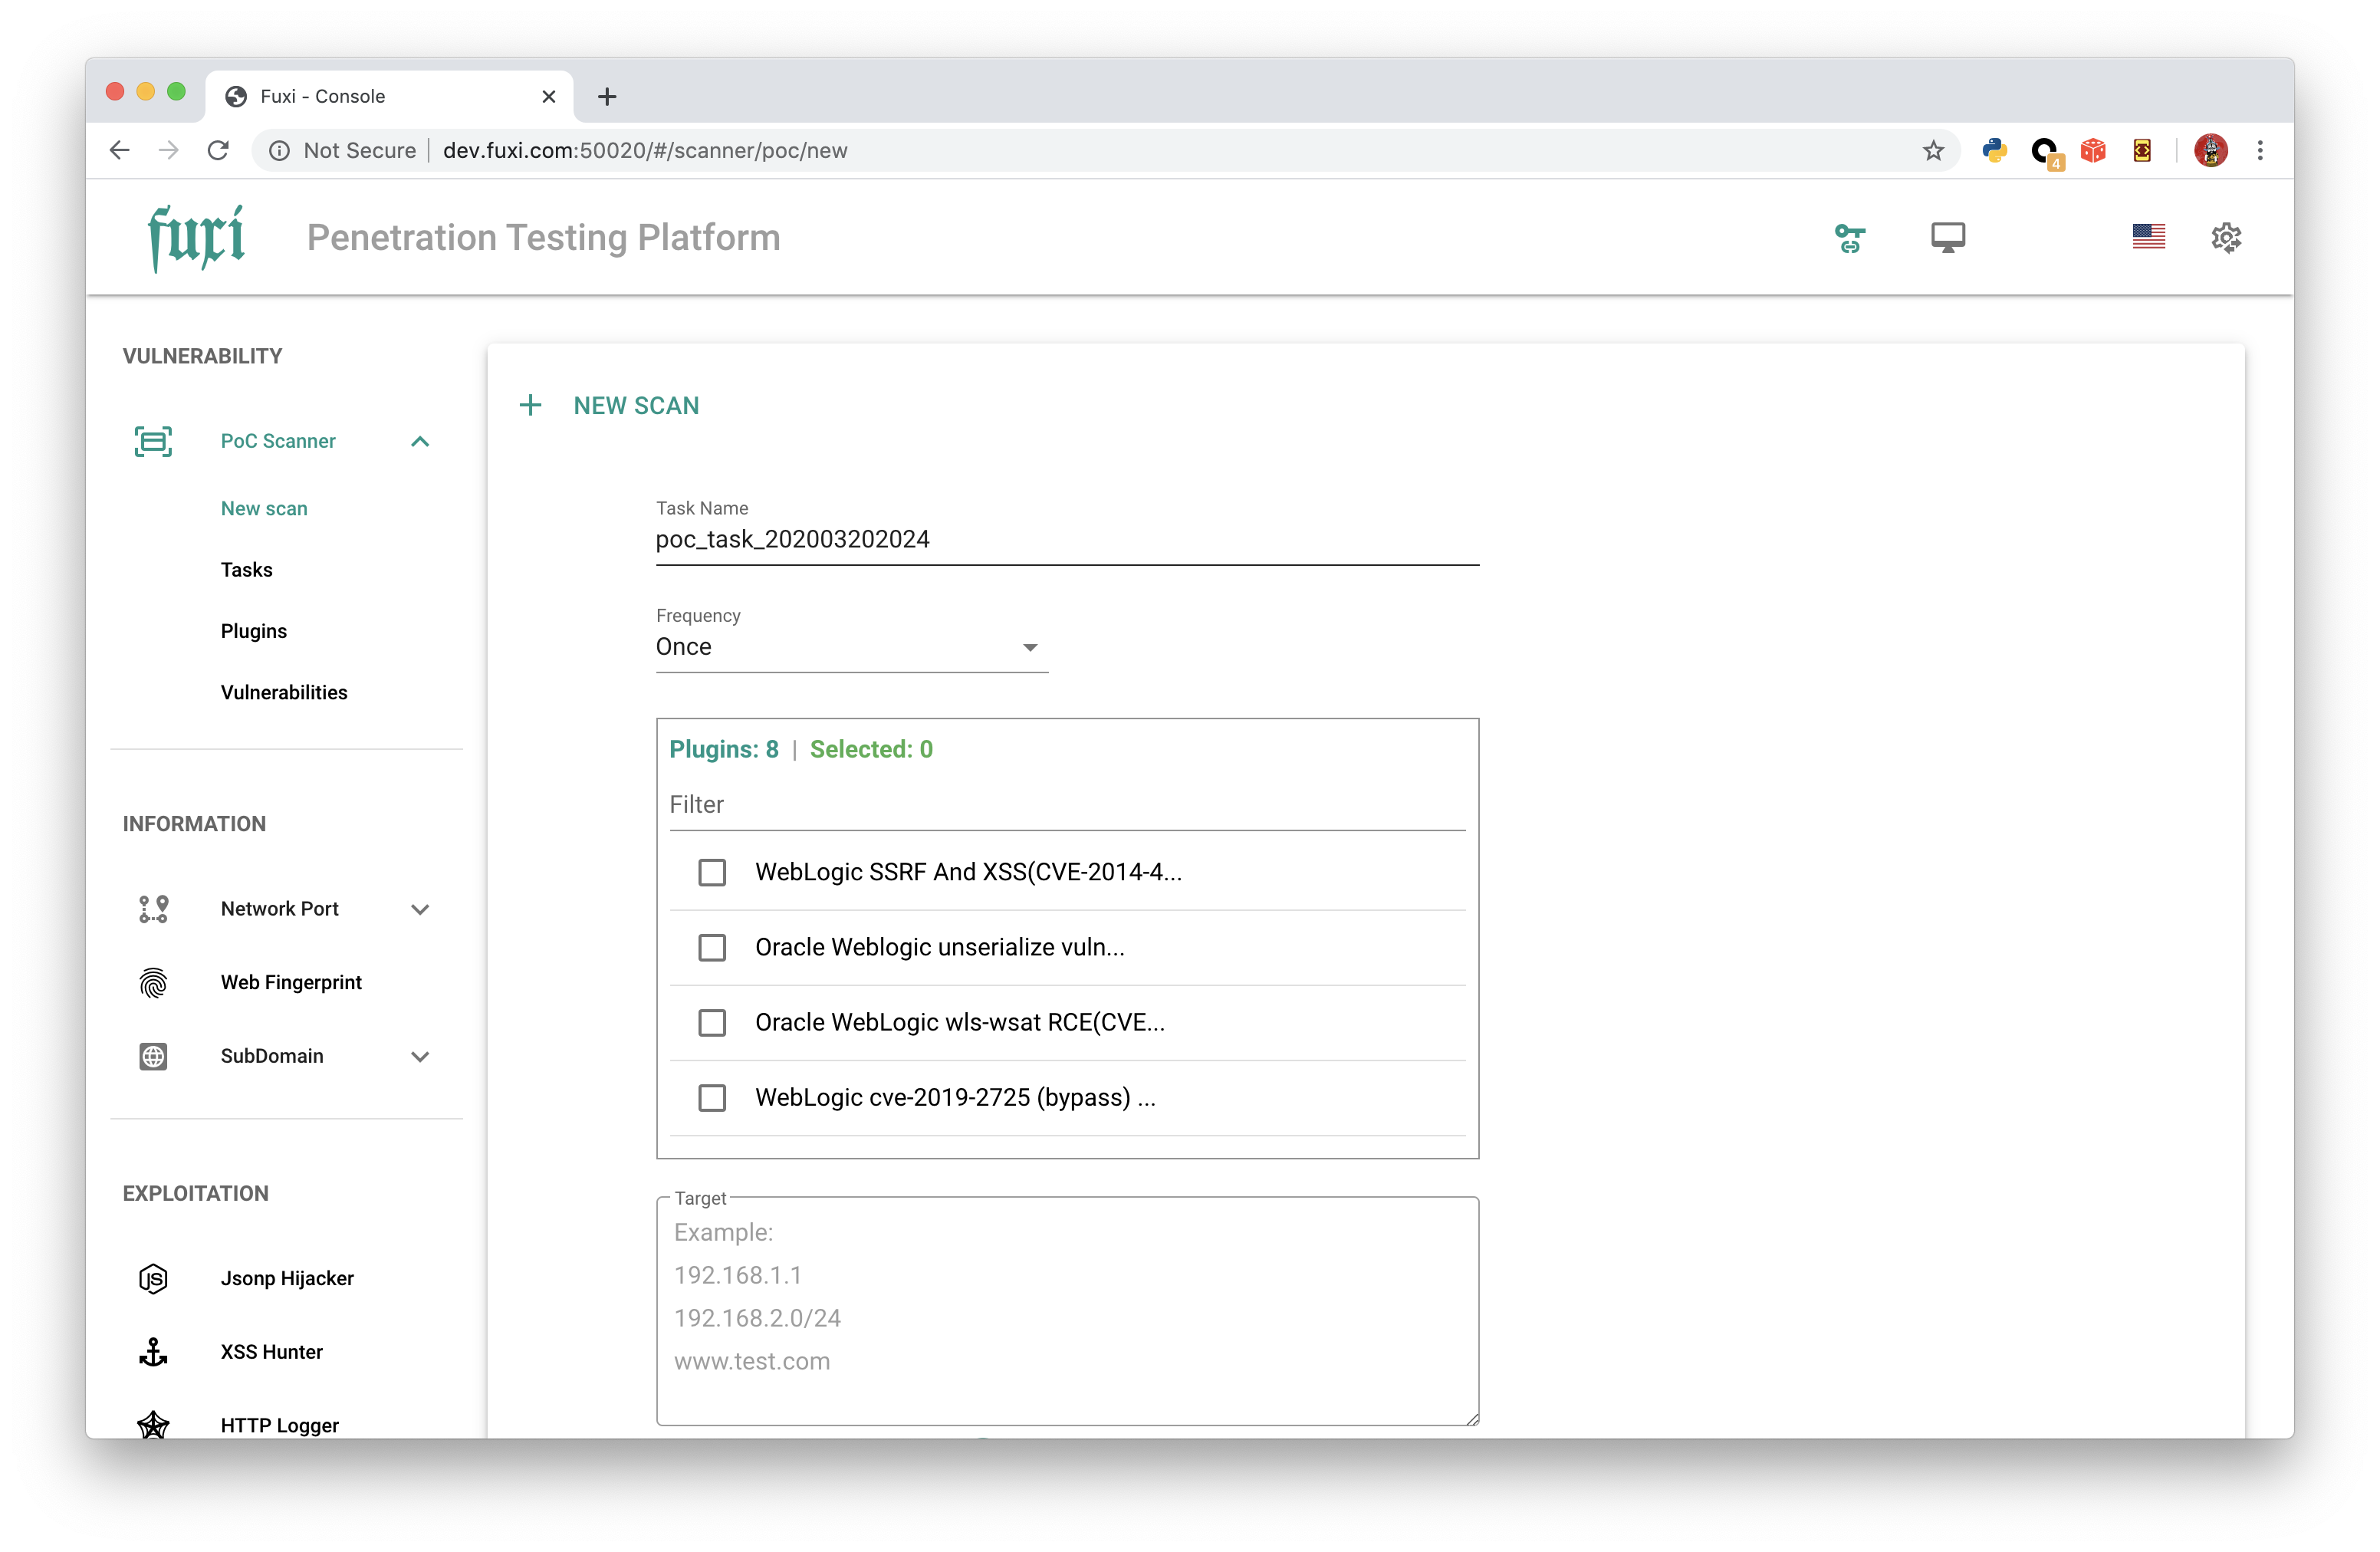 jeffzh3ng/fuxi
跨平台渗透测试平台,支持Docker、基于Web的界面以及用于自动化漏洞扫描和安全评估的API。

 dnsviz/dnsviz
通过探测解析器和权威服务器来分析 DNS 委派和 DNSSEC 安全性,然后验证、诊断并可视化区域行为,以评估部署就绪状态。
 arthepsy/ssh-audit
SSH服务器审计(横幅、密钥交换、加密、MAC、压缩、兼容性、安全性等)
 blacktop/ipsw-diffs
发布 iOS、iPadOS 和 macOS IPSW 固件版本的逐构建差异,支持跨版本和测试版对系统组件进行二进制级比较。
 xalgorix/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…









