
secator - 渗透测试者的瑞士军刀





功能 • 支持的命令 • 安装 • 用法 • 文档 • 加入我们的 Discord!
secator 是一个用于安全评估的任务和工作流运行器。它支持数十种知名安全工具,旨在提高渗透测试人员和安全研究人员的工作效率。
精选命令列表
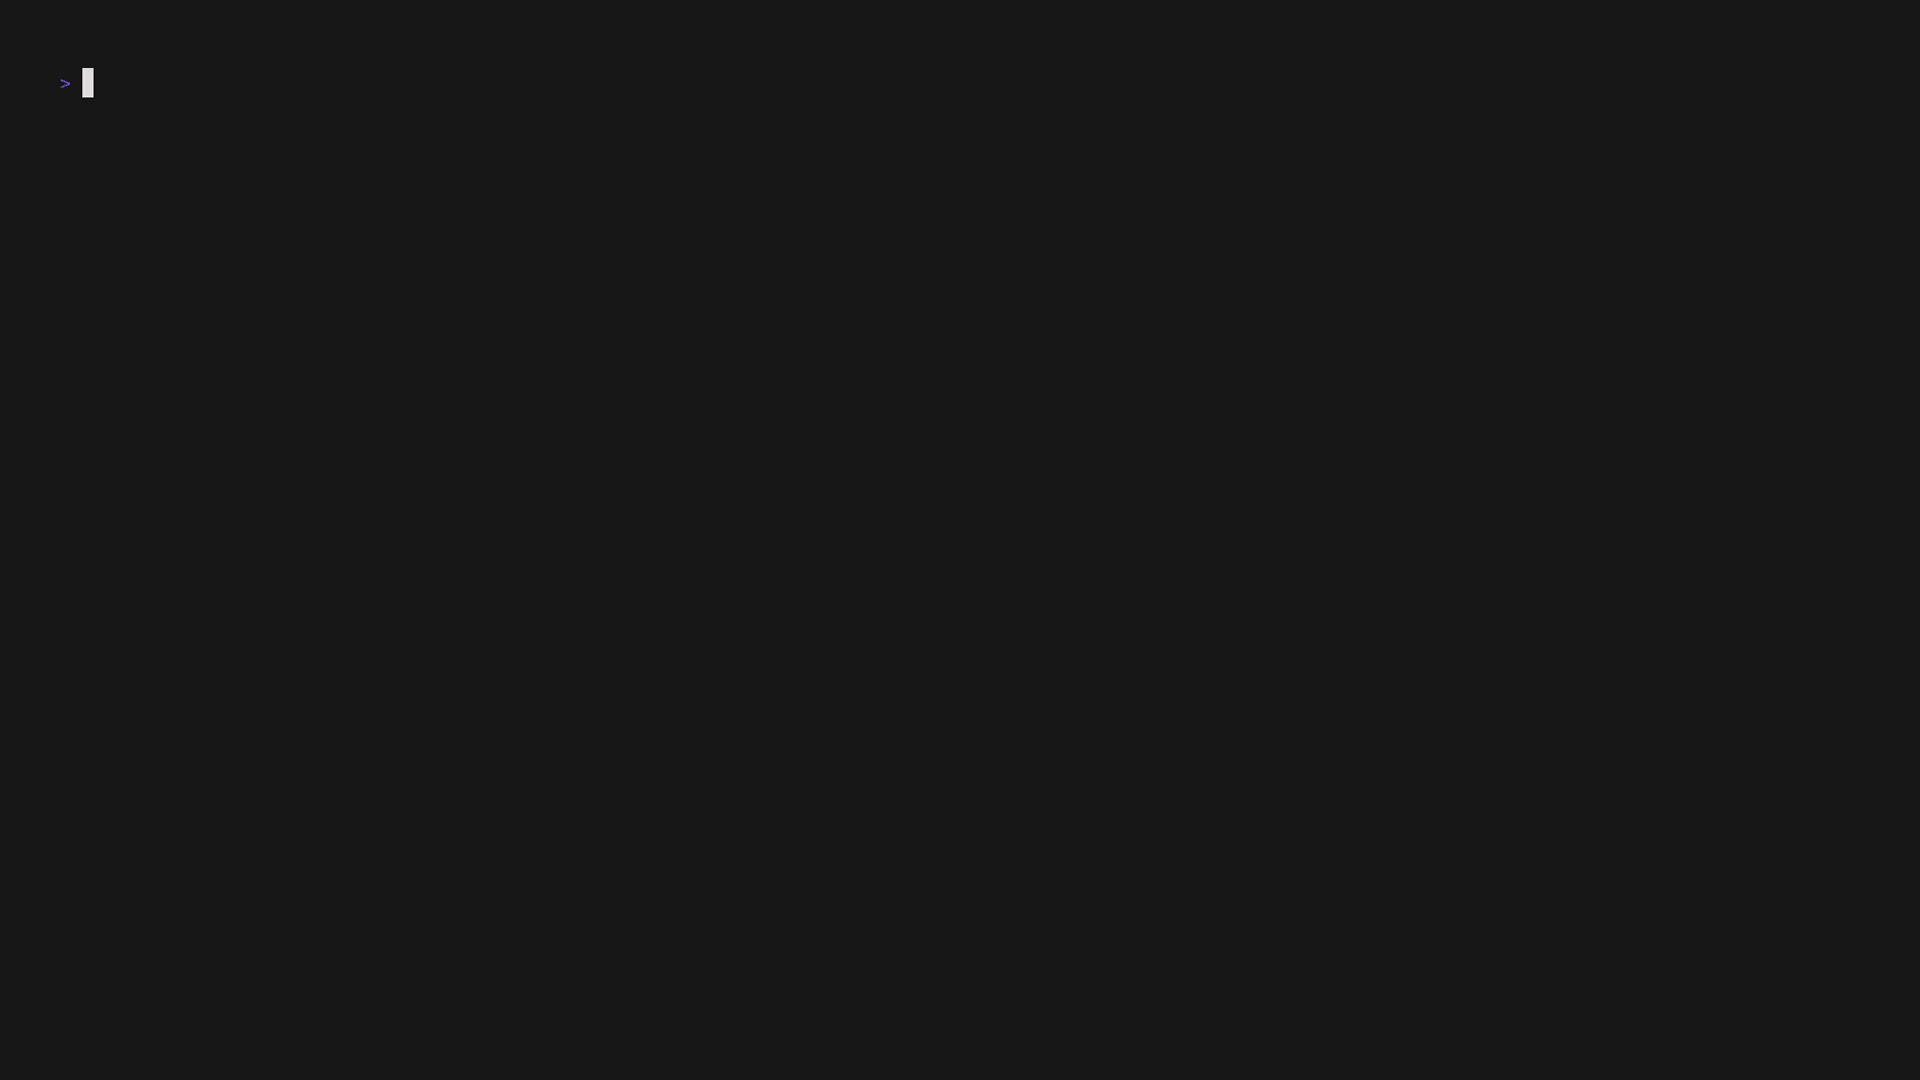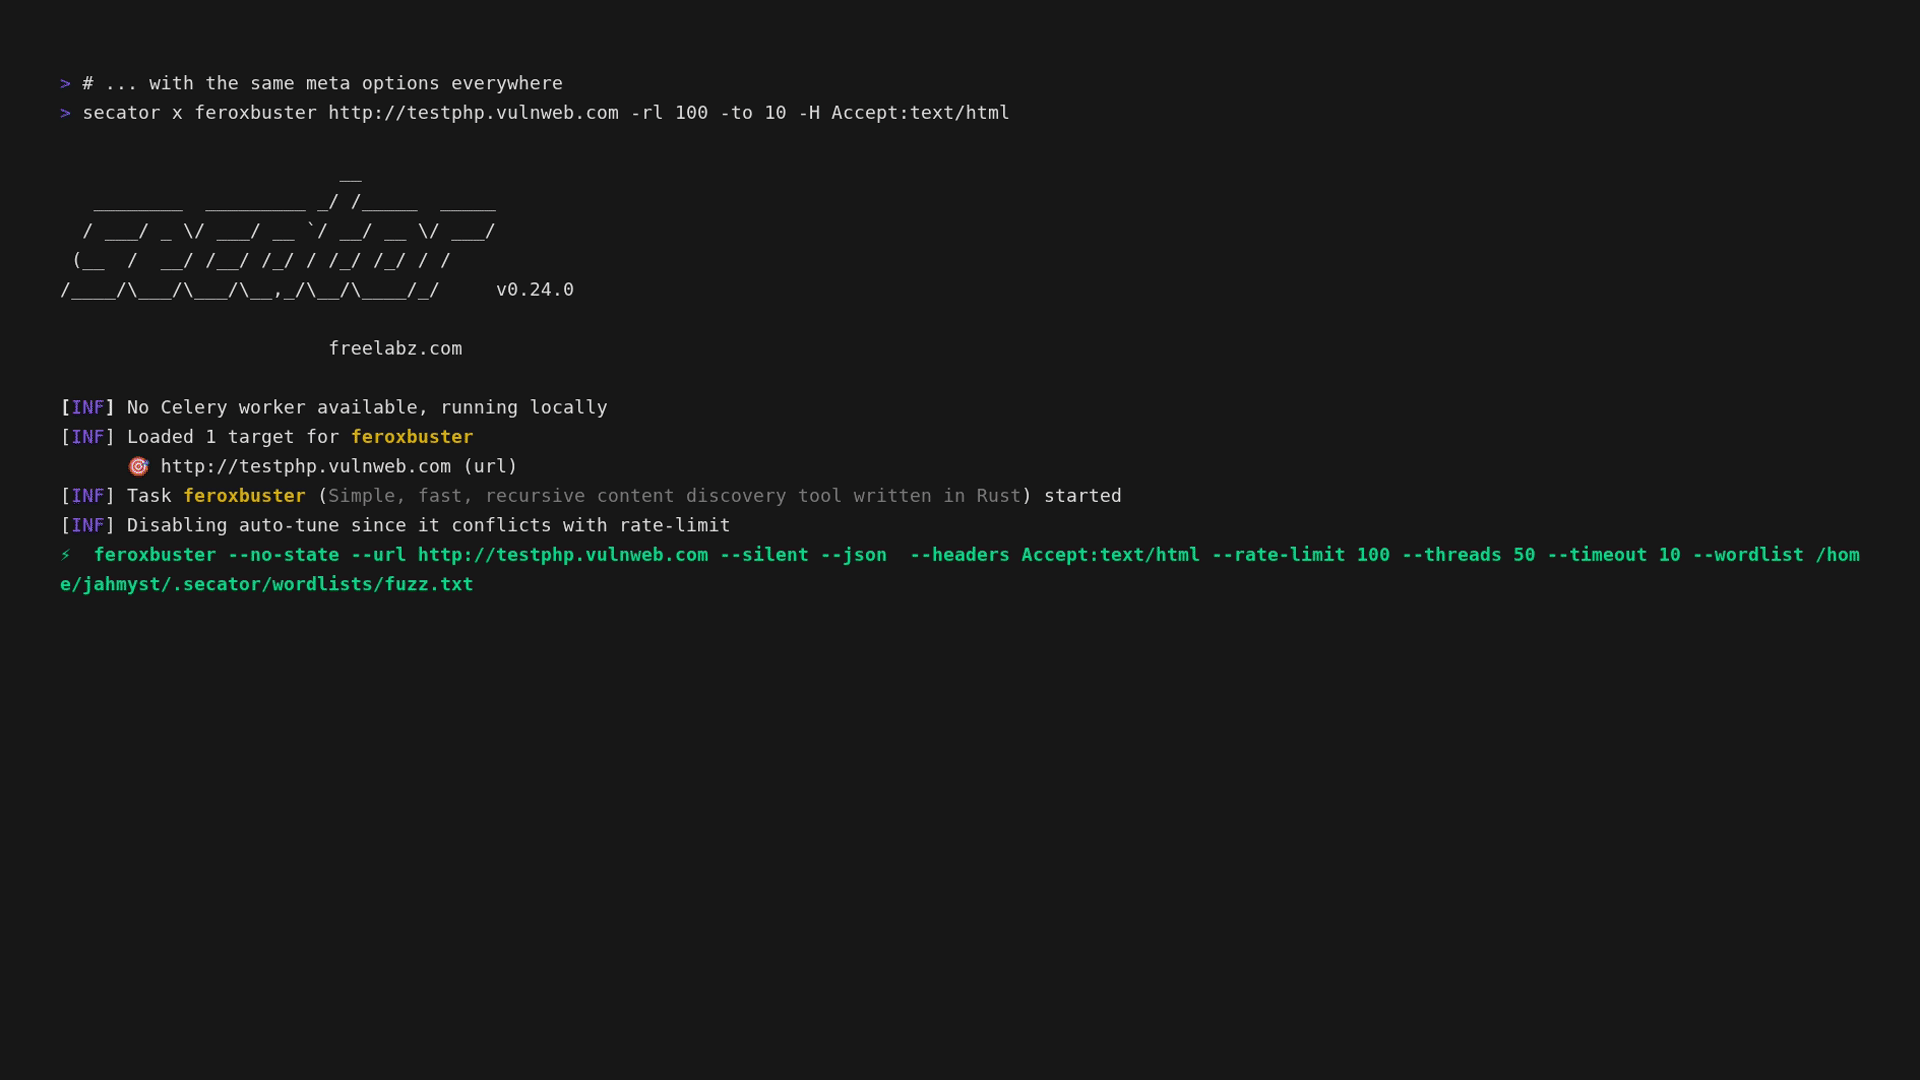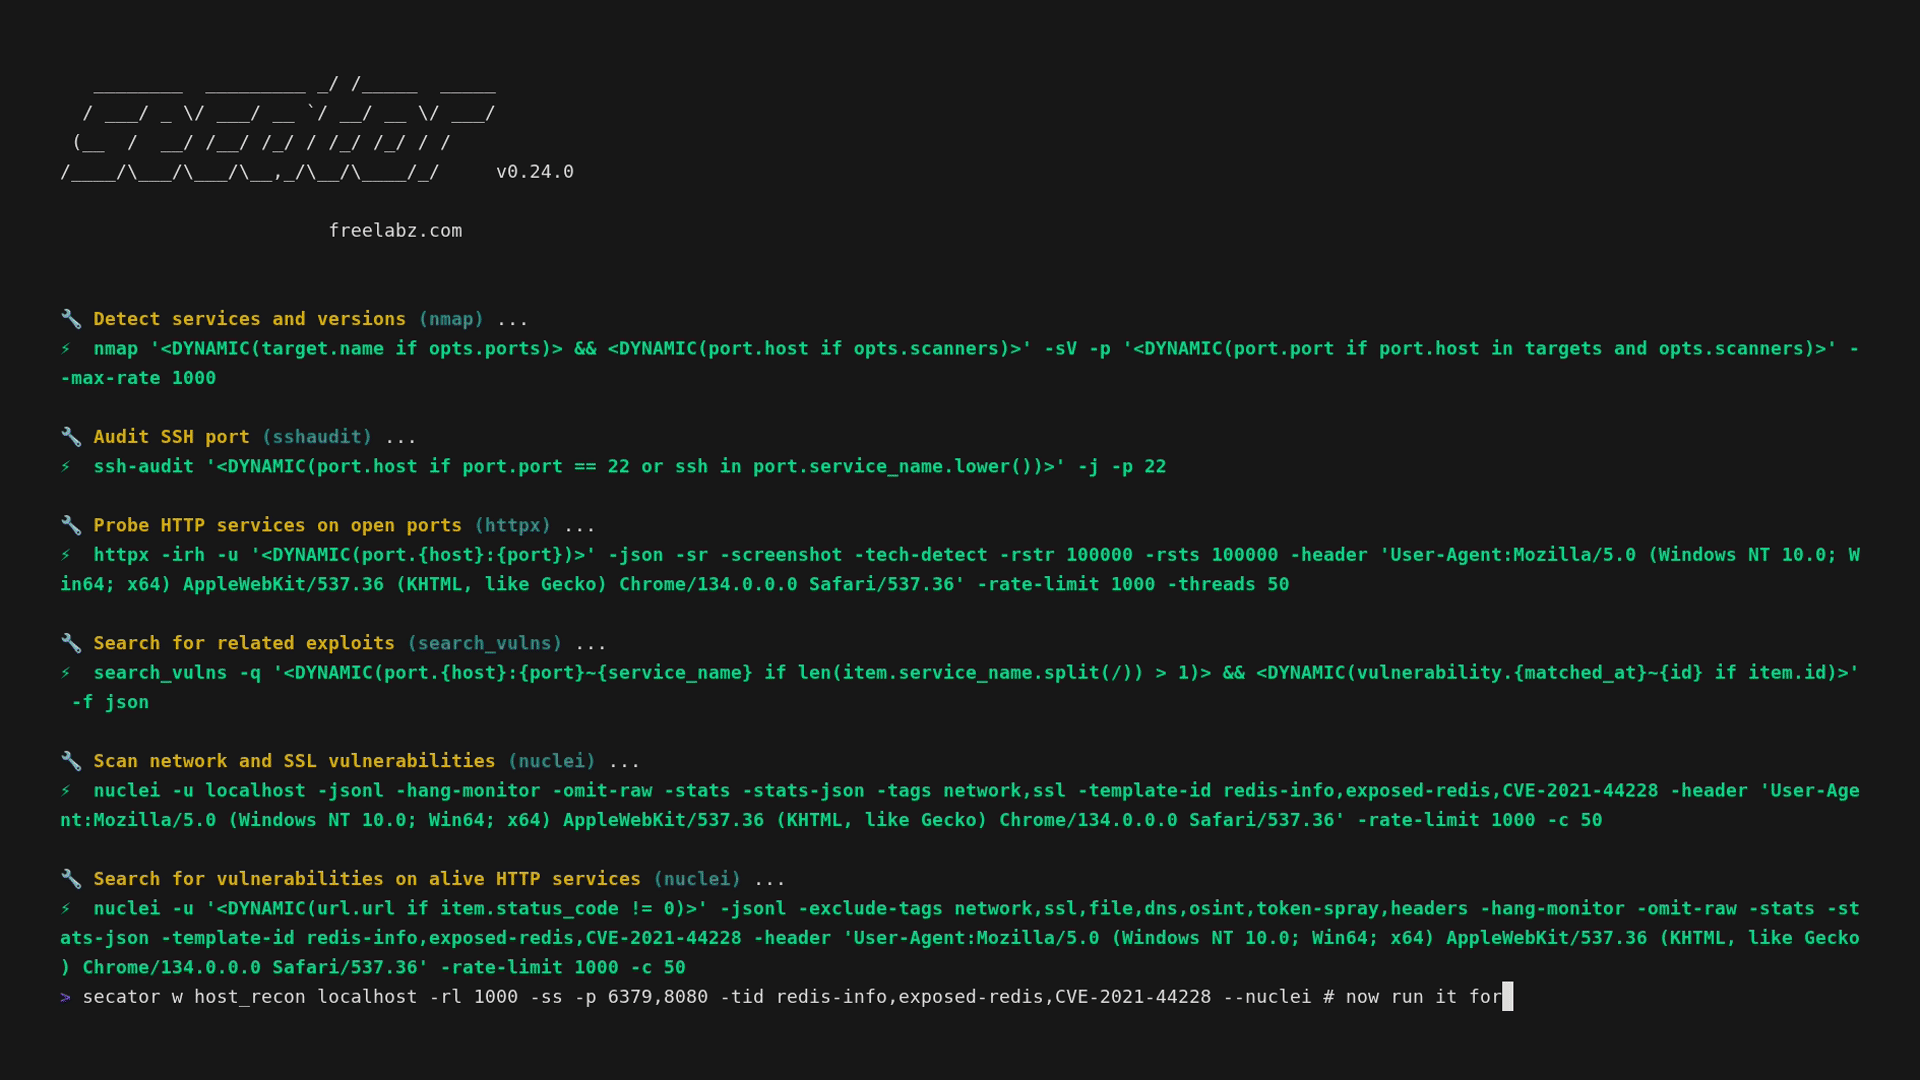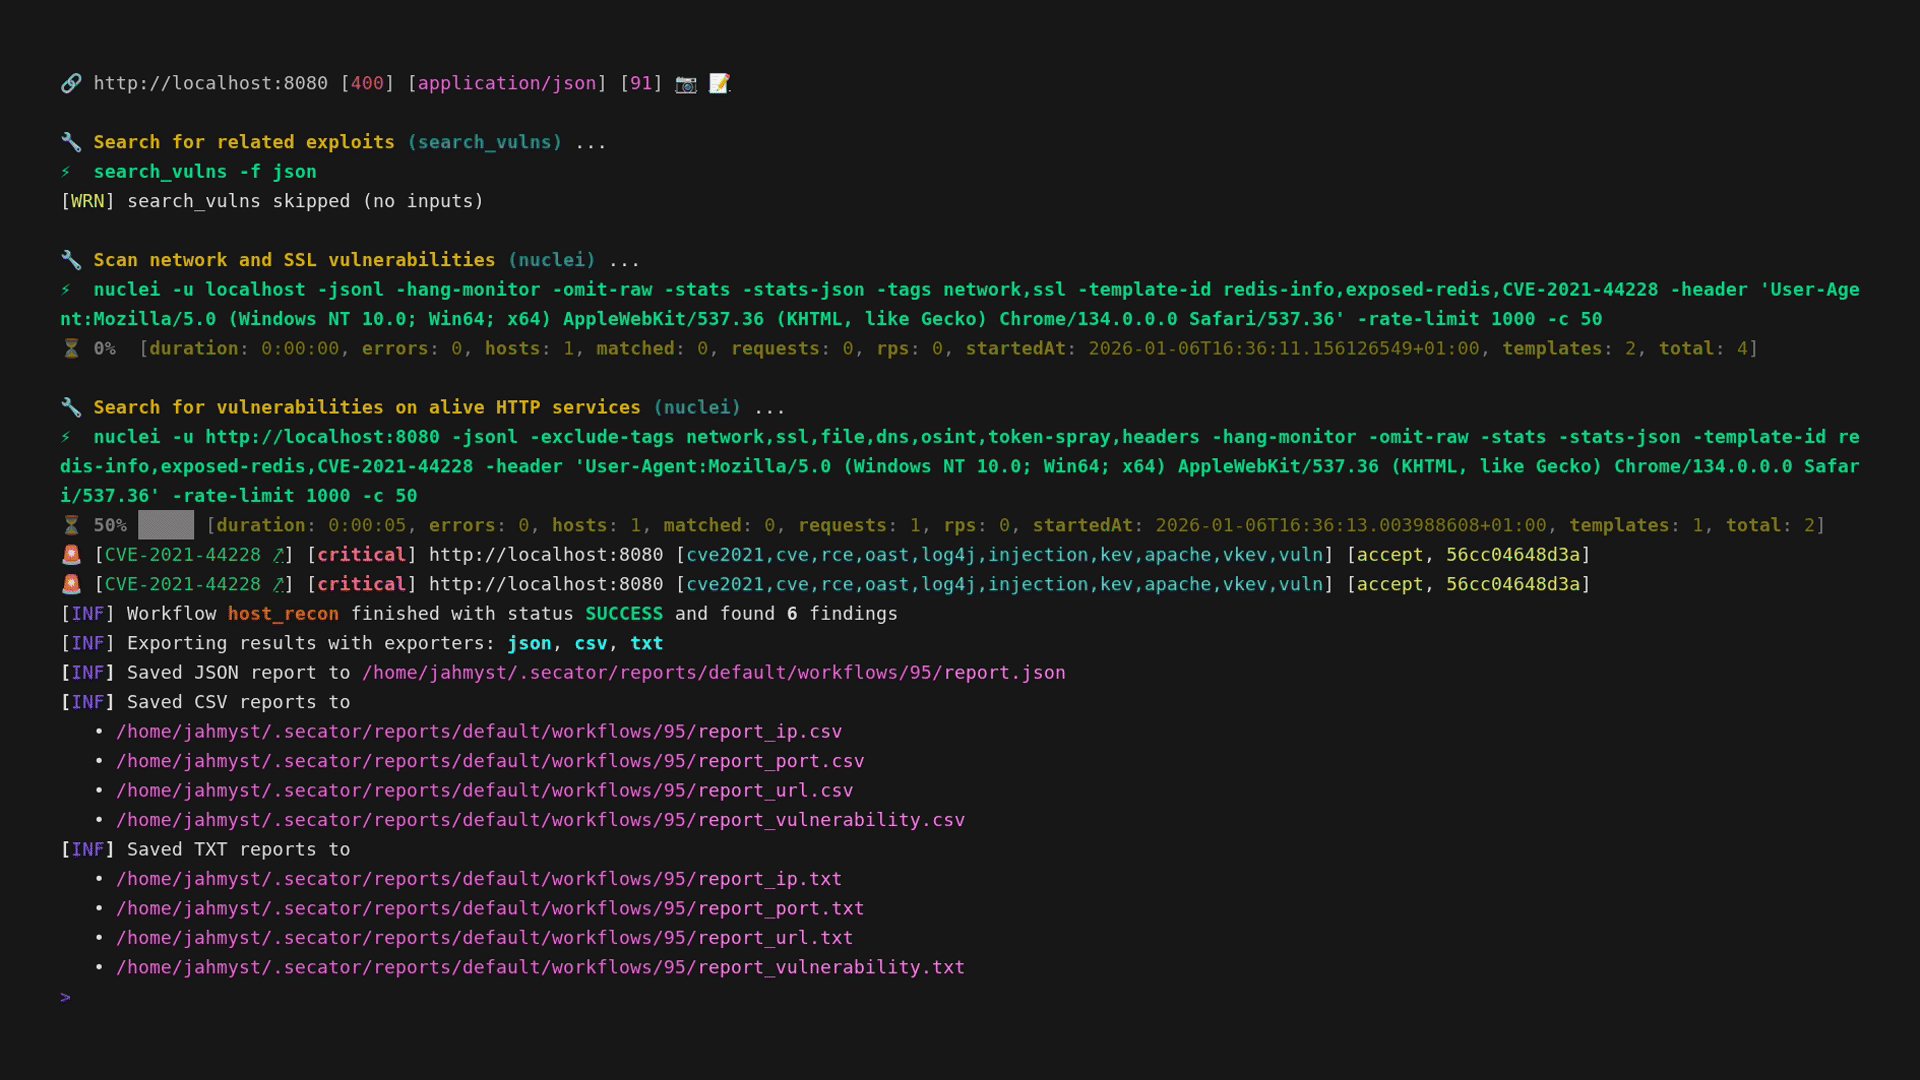
统一输入选项
统一输出模式
CLI 和库使用
基于 Celery 的分布式选项
从简单任务到复杂工作流的灵活性
可定制
secator 集成了以下工具:
| 名称 | 描述 | 类别 |
|---|---|---|
| arjun | HTTP 参数发现套件。 | url/fuzz/params |
| arp | 显示系统 ARP 缓存。 | ip/recon |
| arpscan | 使用 ARP 扫描 CIDR 范围以发现存活主机。 | ip/recon |
| bbot | 多用途扫描器。 | vuln/scan |
| bup | 40X 绕过器。 | url/bypass |
| cariddi | 爬取端点、密钥、API 密钥、扩展名、令牌等。 | url/crawl |
| dalfox | 强大的开源 XSS 扫描工具。 | url/fuzz |
| dirsearch | 高级 Web 路径暴力破解器。 | url/fuzz |
| dnsx | dnsx 是一个快速且多用途的 DNS 工具包,旨在运行各种基于 retryabledns 库的扫描。 | dns/fuzz |
| feroxbuster | 用 Rust 编写的简单快速递归内容发现工具 | url/fuzz |
| ffuf | 用 Go 编写的快速 Web 模糊测试器。 | url/fuzz |
| fping | 向网络主机发送 ICMP 回显探测,类似于 ping,但更强大。 | ip/recon |
| gau | 从 AlienVault 的开放式威胁交换、Wayback Machine、Common Crawl 和 URLScan 获取已知 URL。 | pattern/scan |
| getasn | 从 IP 地址获取 ASN 信息。 | ip/probe |
| gf | 对 grep 的封装,帮助你 grep 查找内容。 | pattern/scan |
| gitleaks | 用于检测 Git 仓库、文件和标准输入中密码、API 密钥和令牌等秘密的工具。 | secret/scan |
| gospider | 用 Go 编写的快速 Web 爬虫。 | url/crawl |
| grype | 容器镜像和文件系统的漏洞扫描器。 | vuln/scan |
| h8mail | 电子邮件信息和密码查找工具。 | user/recon/email |
| httpx | 快速且多用途的 HTTP 工具包。 | url/probe |
| jswhois | JSON 格式的 WHOIS | domain/info |
| katana | 下一代爬取和蜘蛛框架。 | url/crawl |
| maigret | 通过用户名收集人员档案。 | user/recon/username |
| mapcidr | 对给定子网/CIDR 范围执行多种操作的实用程序。 | ip/recon |
| msfconsole | 用于访问和使用 Metasploit 框架的 CLI。 | exploit/attack |
| naabu | 用 Go 编写的端口扫描工具。 | port/scan |
| nmap | 网络映射器是一个免费开源的网络发现和安全审计工具。 | port/scan |
| nuclei | 基于简单 YAML DSL 的快速可定制漏洞扫描器。 | vuln/scan |
| search_vulns | 按产品名称或 CPE 搜索已知漏洞。 | vuln/recon |
| searchsploit | 基于 ExploitDB 的漏洞利用搜索器。 | exploit/recon |
| sshaudit | SSH 服务器和客户端安全审计(横幅、密钥交换、加密、MAC、压缩等)。 | ssh/audit/security |








