
 #1
用于识别、评估和优先处理系统和应用程序中安全漏洞的工具。
Kitploit 推荐

 nilsteampassnet/teampass
协作密码管理器
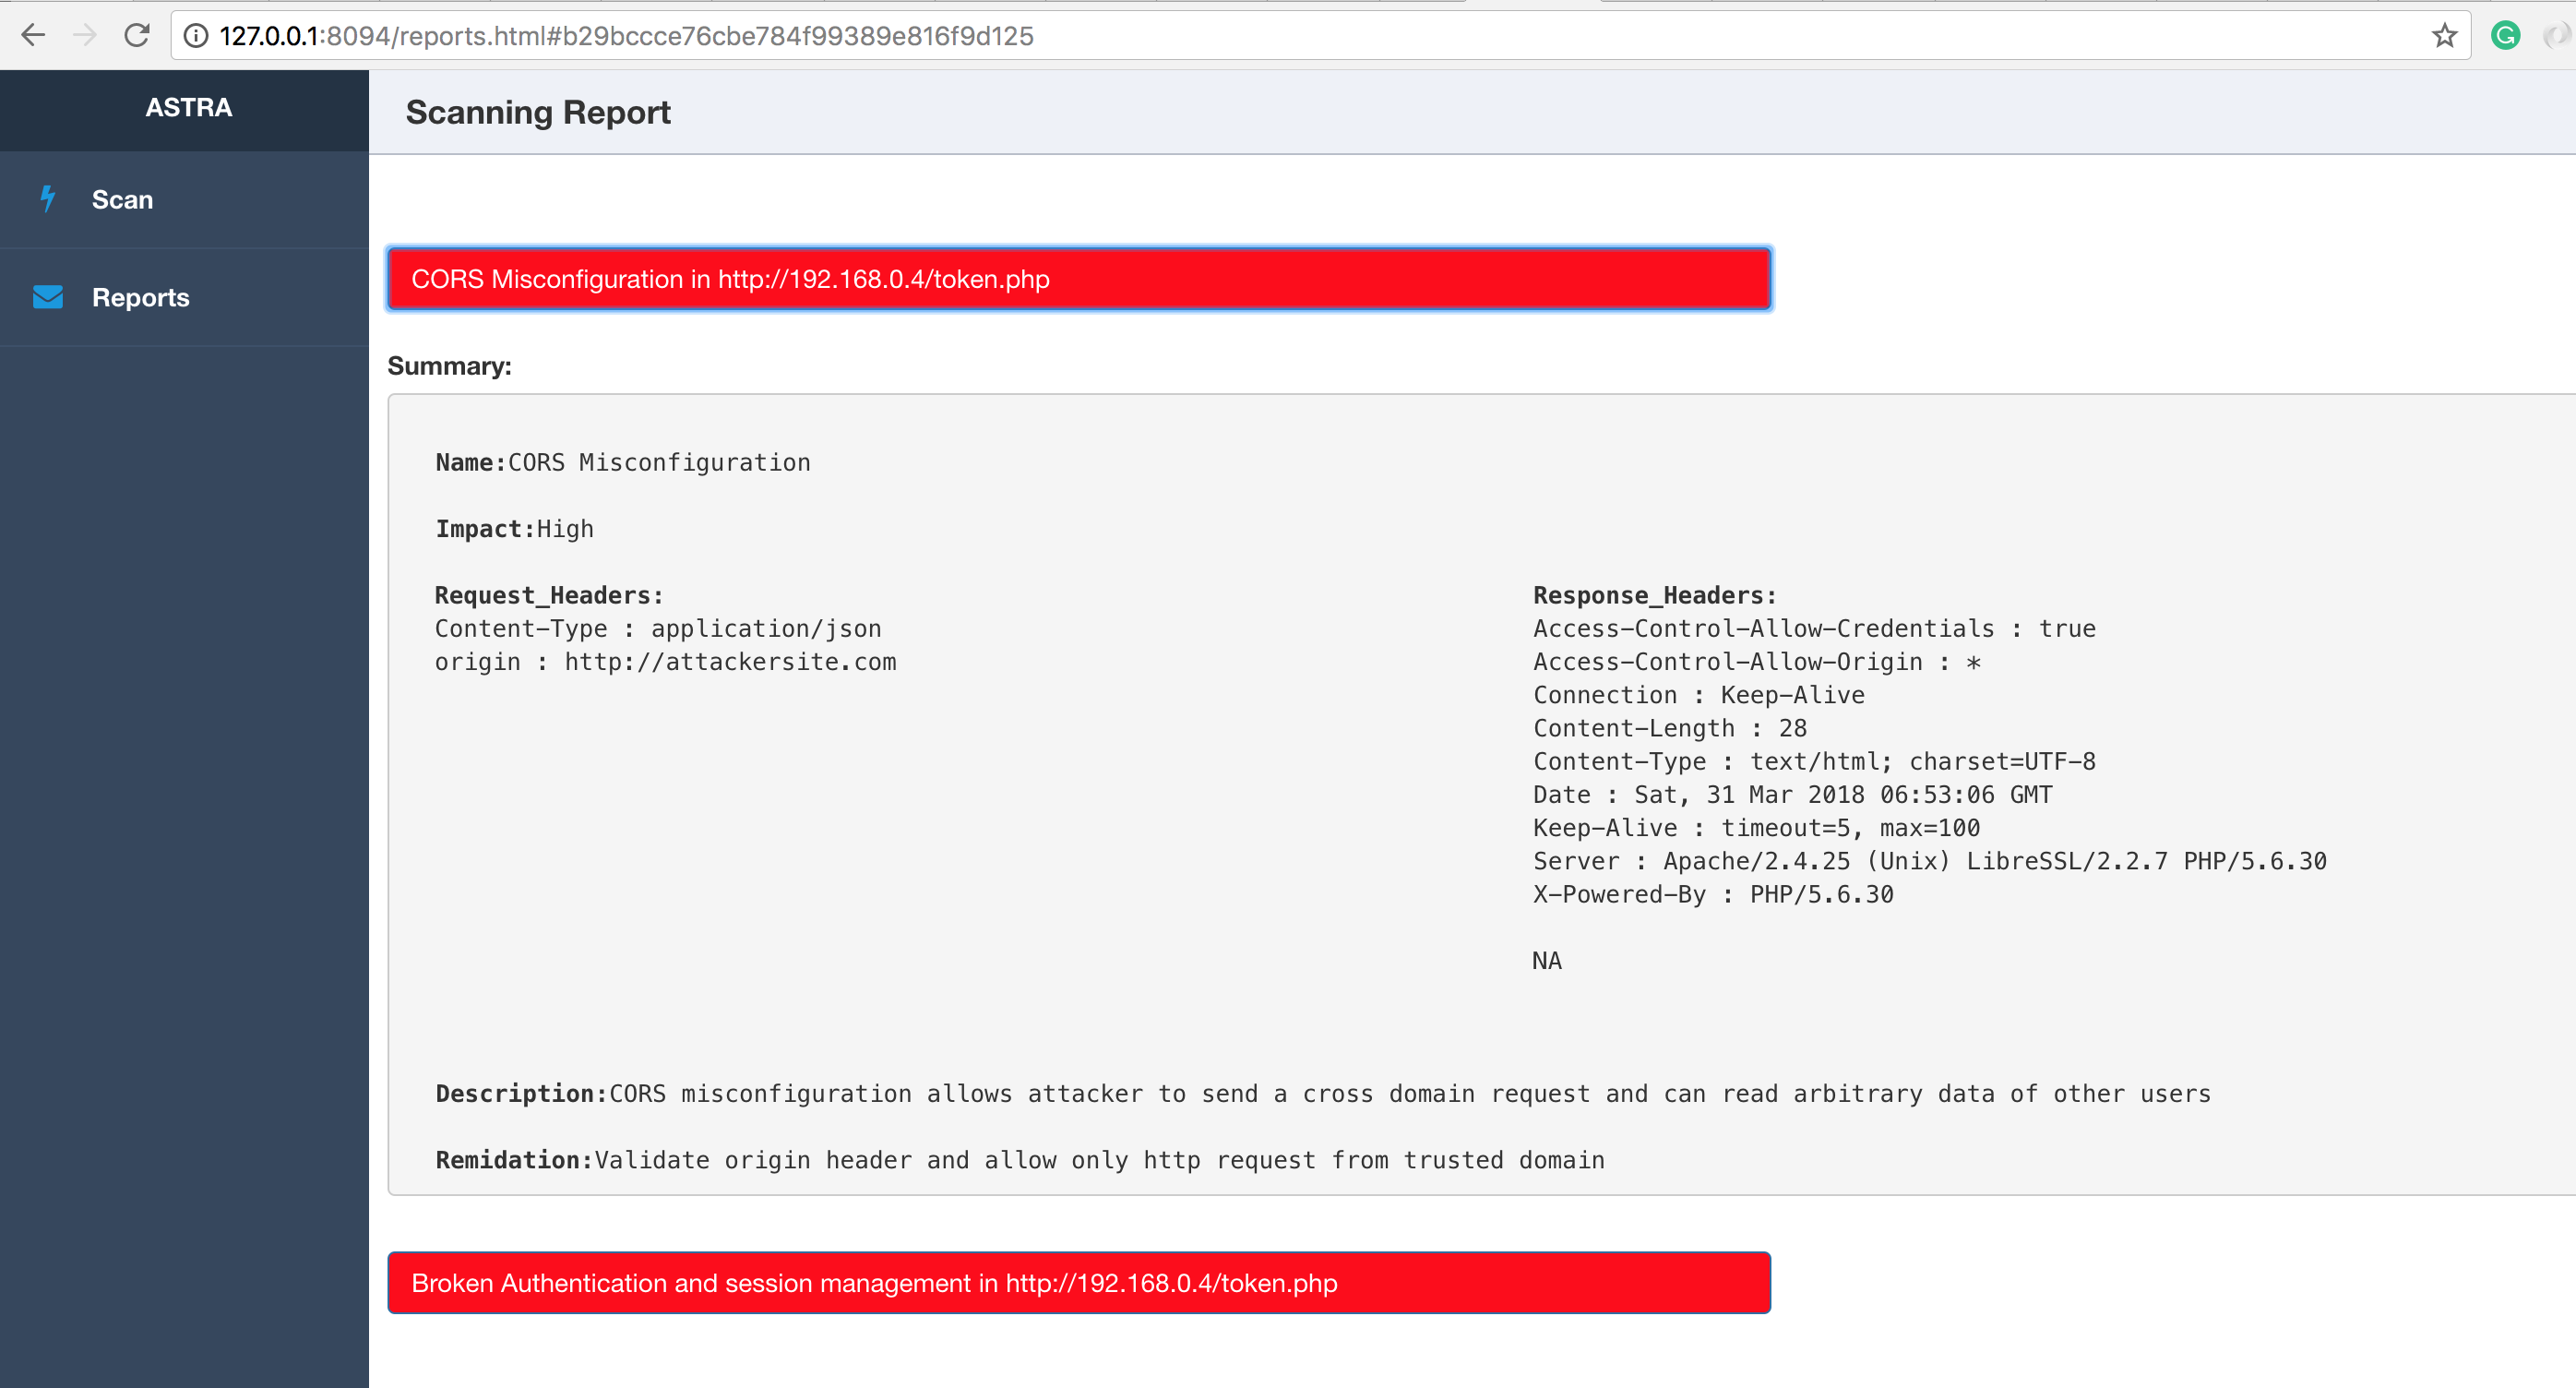 flipkart-incubator/astra
REST API 的自动化安全测试
 bishopfox/cloudfox
为云渗透测试自动化态势感知。
 voorivex/pentest-guide
基于OWASP的渗透测试指南,包含测试用例、资源和示例。
 dryxio/auto-re-agent
使用 AI 从编译后的程序中重建并验证 C/C++ 代码。
 helloexp/0day
各种CMS、各种平台、各种系统、各种软件漏洞的EXP、POC ,该项目将持续更新

 inverse-inc/packetfence
PacketFence 是一个完全受支持、可信赖的免费开源网络访问控制(NAC)解决方案。它拥有令人印象深刻的功能集,包括用于注册和修复的强制门户、集中式有线和无线管理、强大的 BYOD 管理选项、802.1X 支持、问题设备的二层隔离;PacketFence…
 aquasecurity/kube-hunter
在Kubernetes集群中搜寻安全弱点
 threedr3am/learnjavabug
Java安全相关的漏洞和技术demo,原生Java、Fastjson、Jackson、Hessian2、XML反序列化漏洞利用和Spring、Dubbo、Shiro、CAS、Tomcat、RMI、Nexus等框架\中间件\功能的exploits以及Java Security…
 ghostpack/certify
用于枚举和利用 Active Directory 证书服务(AD CS)中错误配置的 C# 工具,可实现证书模板滥用、权限提升和域持久化。
 rubysec/ruby-advisory-db
社区维护的 Ruby gems 与运行时安全公告数据库,提供结构化的 CVE/GHSA 数据及已修复版本,用于漏洞跟踪与审计集成。

 eness/php2shell-cve-2026-109618-cve-2026-109619-poc
php2shell(CVE-2026-109618 / CVE-2026-109619)的概念验证(PoC)漏洞利用,演示在存在漏洞的 PHP 环境中实现远程代码执行。仅用于安全研究和教育目的。
 cve-search/cve-search
本地CVE/CPE漏洞数据库,具备搜索、排序、Web界面和API,用于离线漏洞分析与管理。
 derailed/popeye
👀 一个 Kubernetes 集群资源清理器
 bearer/bearer
代码安全扫描工具(SAST),用于发现、筛选并优先处理安全与隐私风险。
 mg1937/asc
快速的 Android APK 反编译前端,直接查询编译后的 DEX 工件,在毫秒级内提取类与交叉引用,无需预处理。








