
 #1

 speed47/spectre-meltdown-checker
Reptar、Downfall、Zenbleed、ZombieLoad、RIDL、Fallout、Foreshadow、Spectre、Meltdown 漏洞/缓解检查器,适用于 Linux 和 BSD
 1n3/intruderpayloads
用于Burpsuite Intruder的payload集合、BurpBounty payload、模糊测试列表、恶意文件上传以及Web渗透测试方法和检查清单。
 foospidy/payloads
Git All the Payloads!一个Web攻击载荷集合。
 sooryathejas/metatron
AI驱动的渗透测试助手,在Linux(Parrot OS)上使用本地LLM
 dnscontrol/dnscontrol
DNS的基础设施即代码!
 hamed233/cybersecurity-mastery-roadmap
一份全面且循序渐进的网络安全精通指南,从初学者到专家级别,涵盖精选资源、工具和职业指导。
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。

 itm4n/privesccheck
Windows 权限提升枚举脚本

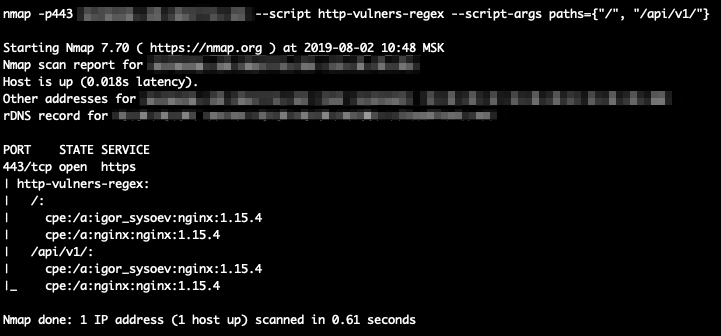 vulnerscom/nmap-vulners
Nmap NSE 脚本,可查询 Vulners API,识别检测到的网络服务中的已知漏洞(CVE),通过自动 CVE 查找和 CVSS 评分增强标准端口扫描。
 lefayjey/linwinpwn
Bash脚本,封装了Active Directory工具,用于通过LDAP、RPC、Kerberos和SMB进行自动枚举、漏洞检查、利用和密码转储。
 semgrep/semgrep-rules
用于跨多种语言检测安全漏洞、危险代码模式和配置问题的静态分析规则包;可集成到 CI/CD 扫描工作流中。
 lirantal/awesome-nodejs-security
- 精选的 Node.js 安全工具目录,包含静态分析器、漏洞扫描器以及涵盖 OWASP Top 10、供应链安全和安全编码实践的教育资源。
 retirejs/retire.js
用于检测使用已知漏洞JavaScript库的扫描器。还可以生成它所找到库的SBOM。









