#1

 rapid7/metasploitable3
Metasploitable3 是一个从零开始构建的虚拟机,包含大量的安全漏洞。
 bittersecurity/decepticon
自主LLM红队代理,在隔离的Kali沙箱内规划并执行完整攻击链——侦察、利用、权限提升、横向移动和C2。
 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。
 purpleailab/decepticon
Autonomous Hacking Agent for Red Team
 jakejarvis/awesome-shodan-queries
🔍 一个有趣、滑稽且令人沮丧的搜索查询集合,可插入到 shodan.io 中使用 👩💻
 ossf/scorecard
OpenSSF Scorecard - 开源项目的安全健康指标
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 aliasrobotics/cai
网络安全人工智能(CAI),面向AI安全的框架
 opnsense/core
OPNsense GUI、API 及系统后端
 a-poc/blueteam-tools
蓝队/事件响应的工具与技术
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux平台提权漏洞集合
 google/clusterfuzz
可扩展的模糊测试基础设施,具备覆盖率引导引擎(libFuzzer、AFL、Honggfuzz),自动崩溃去重、漏洞提交和回归二分查找,用于发现安全性和稳定性问题。
 anthropic-experimental/sandbox-runtime
一个轻量级沙箱工具,用于在操作系统层面强制执行任意进程的文件系统和网络限制,而无需使用容器。
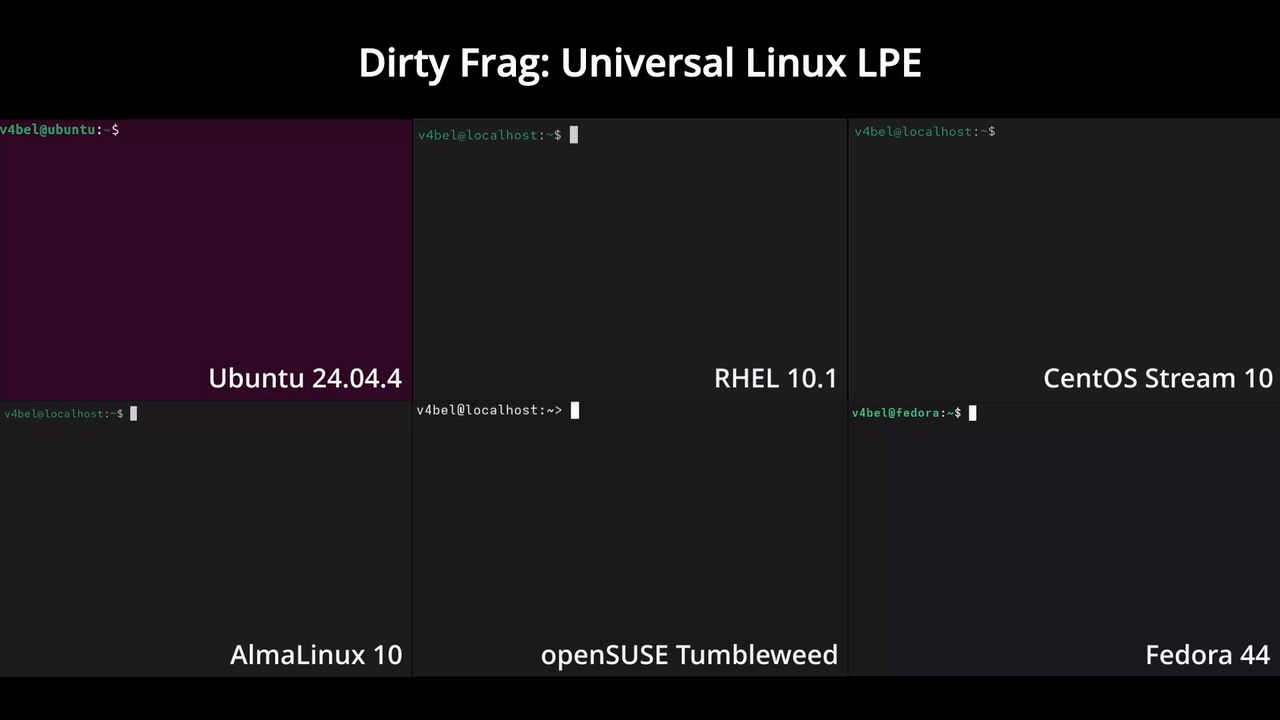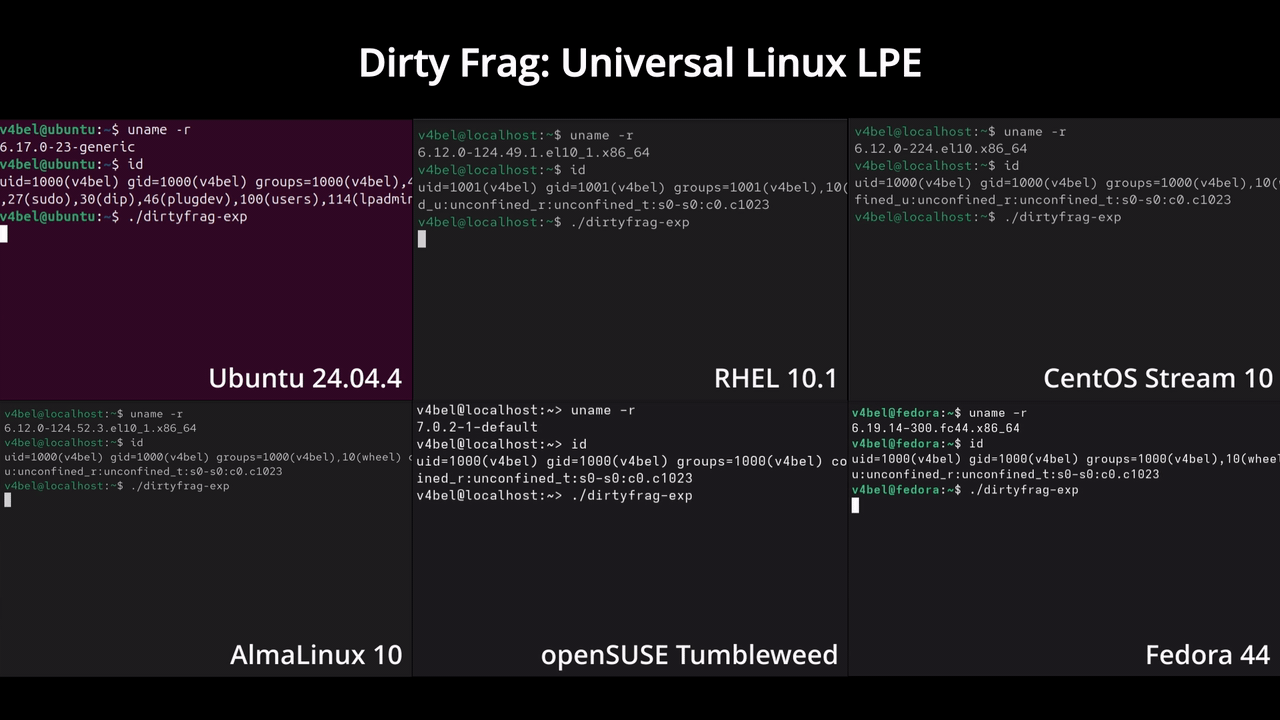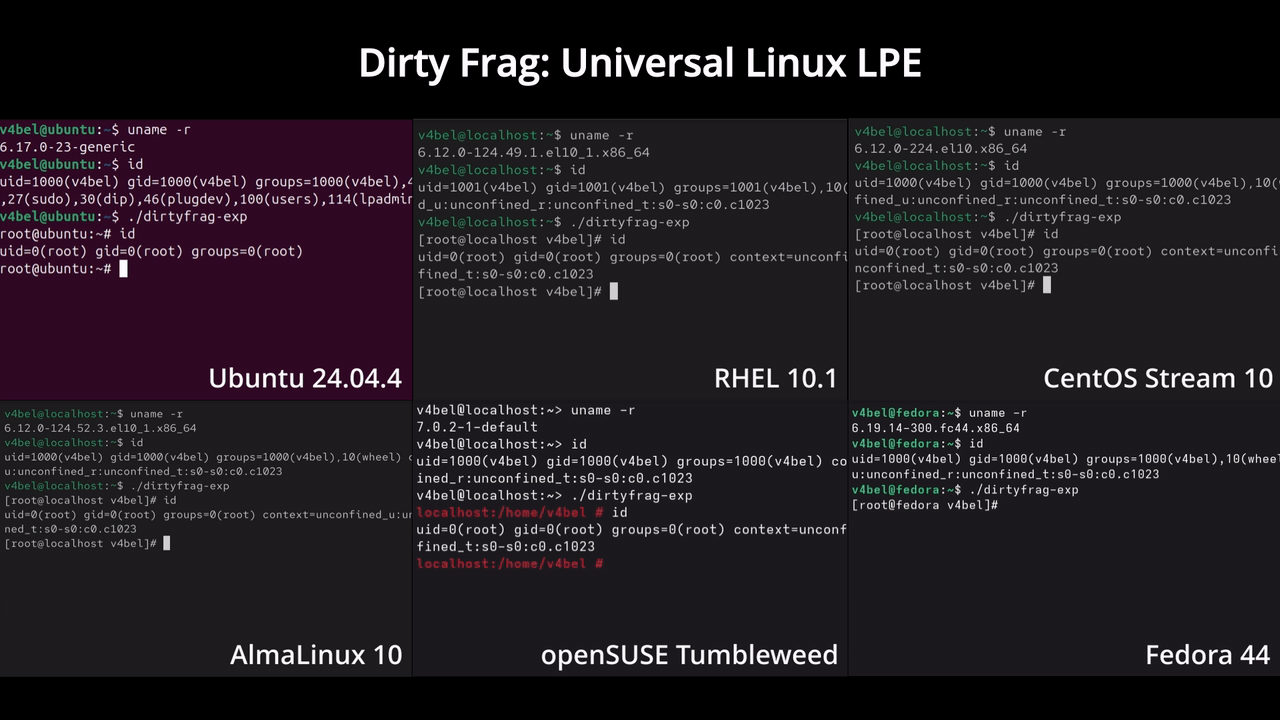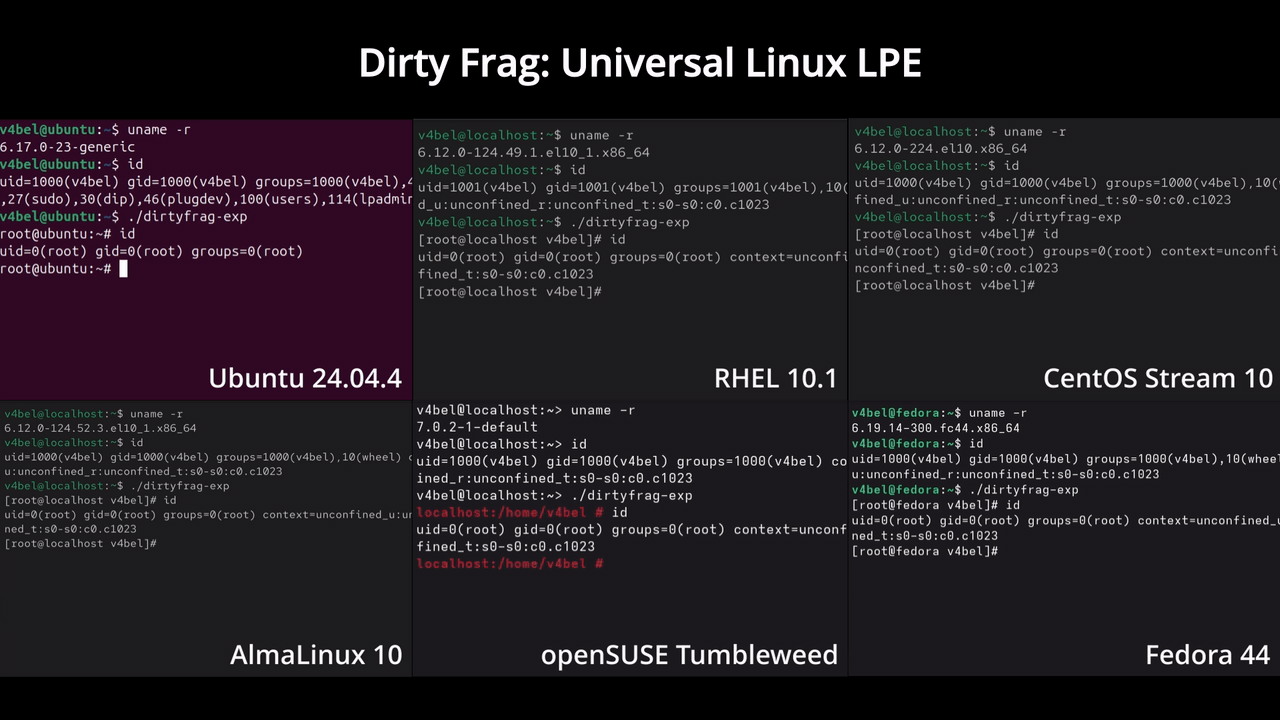 v4bel/dirtyfrag
Linux内核权限提升漏洞利用,串联两个页缓存写入漏洞(CVE-2026-43284,CVE-2026-43500),在主流发行版上实现无需竞争条件的确定性root权限访问。
 devsecops/awesome-devsecops
一份权威的 awesome devsecops 工具列表,由社区实验和贡献协助完成。
 daffainfo/allaboutbugbounty
关于漏洞赏金的一切(绕过方法、有效载荷等)