
 #1

 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher 启动任何安全工具并将结果发送到 Faradaysec 平台。
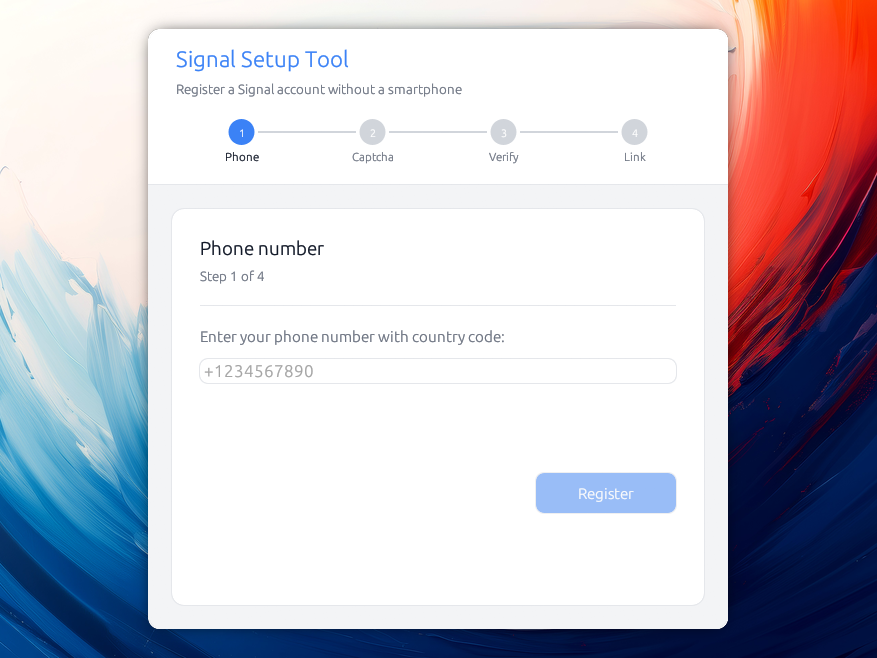 almet/signal-without-smartphone
桌面应用程序,用于注册Signal账户并链接Signal Desktop,无需智能手机,使用Signal的加密协议进行安全的设备配置。
 rvn0xsy/cve-2021-4034
针对 CVE-2021-4034(pkexec)的漏洞利用,可添加具有 sudo 权限的 root 用户。包含手动利用步骤,并编译 pwnkit.so 以实现本地权限提升。
 boundaryx/cloudrasp-log4j2
一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。
 owl4444/jsdeob-workbench
以可视化方式逆向混淆的JavaScript。链式转换,检查AST变化,编写可重用的反混淆插件。
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。

 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)的漏洞利用程序,利用 pkexec 中的竞态条件在 Linux 系统上将权限提升至 root。
 fetchfox/fetchfox
基于AI的网络爬取与数据提取库,通过自然语言指令从任意网页提取结构化信息,支持多层级爬取和流式处理。

 aaaguirrep/offensive-docker-vps
在谷歌云平台或 Digital Ocean 上轻松创建 VPS,并包含 Offensive Docker,以便对目标发起评估。
 matheusht/redthread
用于 LLM 的自主红队引擎。RedThread 管理完整的安全生命周期:生成对抗性攻击、执行精确评估,并综合经过验证的护栏以实现安全的自我改进。
 boydhacks/ntlmscout
未认证的 NTLM 端点侦察工具,可解码 HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP 和 RDP 中的 Type-2 挑战,以提取 AD 详细信息和内部 IP。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 ishannaik/cloakbin
零知识加密的粘贴板。你的数据在离开浏览器之前就被加密了。
 iartorias/coffee_explorer
熟悉的 PE 编辑器,采用 Visual Studio 风格重新设计,支持高 DPI 及更多功能。









