你的数据在离开你的机器之前已在浏览器中加密。服务器始终只存储密文。


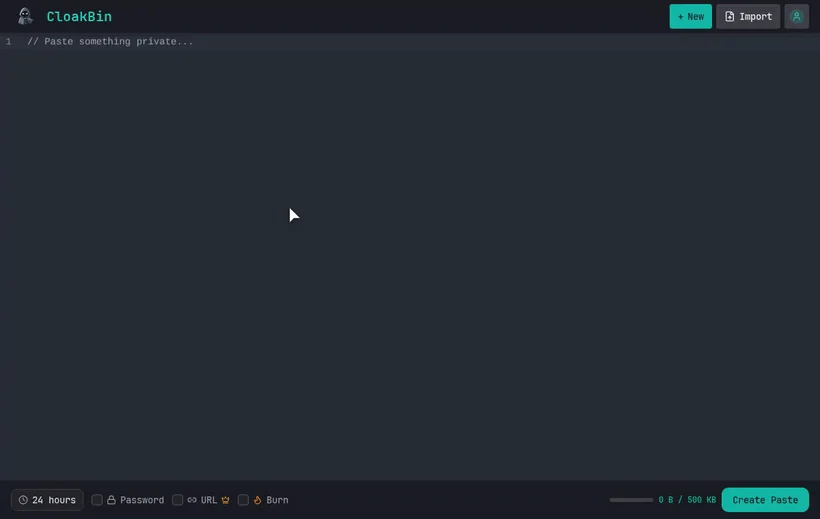
直接从你的终端分享一个秘密。它会在你的机器上加密,然后才上传任何内容:
echo "my-api-key" | npx cloakbin
⭐ 觉得 CloakBin 有用?给仓库点个星,让更多人发现它。
传统粘贴板以明文存储你的数据。服务器管理员、黑客或任何能访问数据库的人都能读取你分享的一切内容。
CloakBin 在数据到达服务器之前,就在你的浏览器中完成全部加密。
┌─────────────────────────────────────────────────────────────────┐
│                     ZERO-KNOWLEDGE FLOW                         │
├─────────────────────────────────────────────────────────────────┤
│                                                                 │
│   YOUR BROWSER              SERVER                DATABASE      │
│   ────────────              ──────                ────────      │
│                                                                 │
│   "secret msg"                                                  │
│        │                                                        │
│        ▼                                                        │
│   ┌─────────┐                                                   │
│   │ ENCRYPT │  AES-256-GCM                                      │
│   │ locally │  (browser)                                        │
│   └────┬────┘                                                   │
│        │                                                        │
│        ▼                                                        │
│   "a3f8b2c1..."  ───────►  "a3f8b2c1..."  ───►  "a3f8b2c1..."  │
│   (ciphertext)             (ciphertext)         (ciphertext)    │
│                                                                 │
│   KEY stays in URL fragment (#)                                 │
│   example.com/p/abc#KEY    ◄── never sent to server             │
│                                                                 │
└─────────────────────────────────────────────────────────────────┘
加密密钥存放在 URL 片段(#)中,而浏览器从不会将其发送到服务器。即使有人窃取了我们的数据库,得到的也只是无法读取的密文。
| 组件 | 能看到什么 |
|---|---|
| 你的浏览器 | ✅ 明文(由你掌控) |
| 网络/ISP | 🔒 仅加密密文 |
| CloakBin 服务器 | 🔒 仅加密密文 |
| 数据库 | 🔒 仅加密密文 |
| URL 接收者 | ✅ 明文(他们持有密钥) |
加密细节:
crypto.getRandomValues)完整架构说明(密文格式、片段密钥、威胁模型):docs/SECURITY-MODEL.md。漏洞报告:SECURITY.md。
你可以在自己的浏览器中亲自验证这一保证:
POST 请求,查看其请求体。你只会看到密文和一个盐值,绝不会看到你的明文,也绝不会看到加密密钥。# 之后的部分(即 URL 片段)。根据 Web 标准,浏览器从不会将片段发送到服务器。它始终留在客户端。#fragment 的密钥完成。密钥仅存在于片段中以及接收者的浏览器中。服务器、其数据库以及网络上的任何人都只能看到加密数据块。没有任何服务器端代码路径能够读取你的内容,因此即使收到传票,也只能得到密文,别无其他。
# Clone
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin

# Install
pnpm install

# Configure
cp .env.example .env
# Edit .env with your MongoDB URI

# Run
pnpm dev
CI 运行 pnpm run type-coverage 以捕获类型化源码覆盖率的回归。
当前源码基线为 93.22%,并忽略生成的 .svelte-kit 路由类型,
因此低于 93% 时该检查将失败。
# DB_TYPE=memory needs no database and is the fastest way to run the project locally.
# DB_TYPE=mongodb requires MONGODB_URI below.
DB_TYPE=memory
MONGODB_URI=mongodb://localhost:27017/cloakbin
ADMIN_USER=admin
ADMIN_PASS=your-secure-password
| 层级 | 技术 |
|---|---|
| 框架 | SvelteKit 2.0, Svelte 5 |
| 语言 | TypeScript |
| 样式 | Tailwind CSS 4.0 |
| 数据库 | MongoDB |
| 加密 | Web Crypto API |
| 编辑器 | CodeMirror 6 |
| 托管 | Vercel |
src/
├── lib/
│   ├── components/     # UI components
│   ├── db/             # Database adapters
│   └── crypto.ts       # Encryption (AES-256-GCM, PBKDF2)
├── routes/
│   ├── +page.svelte    # Create paste
│   ├── p/[id]/         # View paste
│   ├── api/            # REST endpoints
│   └── admin/          # Admin dashboard
└── app.html
CloakBin 是开源的。部署你自己的实例:
运行你自己的实例最快的方式是 Docker Compose,它会同时启动 CloakBin 和 MongoDB:
git clone https://github.com/Ishannaik/CloakBin.git
cd CloakBin
cp .env.example .env
# Edit .env: set ADMIN_USER, ADMIN_PASS, and ORIGIN (the URL people use to reach it)
docker compose up -d
CloakBin 随后运行在 http://localhost:3000。粘贴内容保存在 mongo-data 卷中,因此它们在重启和升级后仍会保留。
若要在不使用数据库的情况下试用(容器停止时粘贴内容会丢失):
docker run -p 127.0.0.1:3000:3000 \
  -e DB_TYPE=memory \
  -e ADMIN_USER=admin -e ADMIN_PASS=change-me \
  -e ORIGIN=http://localhost:3000 \
  ghcr.io/ishannaik/cloakbin:latest