Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cloudrasp-log4j2 — 一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。 | Kitploit
工具/GitHubGitHub/boundaryx/cloudrasp-log4j2
防御工具漏洞利用框架漏洞分析Web应用程序漏洞利用
GitHubboundaryx/cloudrasp-log4j2

cloudrasp-log4j2

一个针对防御 log4j2 CVE-2021-44228 漏洞的 RASP 工具。一个专门为 log4j2 RCE(CVE-2021-44228)防御设计的运行时应用自我保护模块。

查看仓库
126206974年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

靖云甲·应用程序自我防护模块 - Log4j2 专版

English

本项目为靖云甲为 Log4j2 CVE-2021-44228 专项构建的本地版本。使用不需要联网。

请务必测试后再应用于生产环境!

应用程序自我防护模块通过 RASP 技术,将探针注入至 Java 应用中。对 log4j2 的攻击检测是通过检测程序上下文来实现的,也可为非 Web 业务程序提供保护。

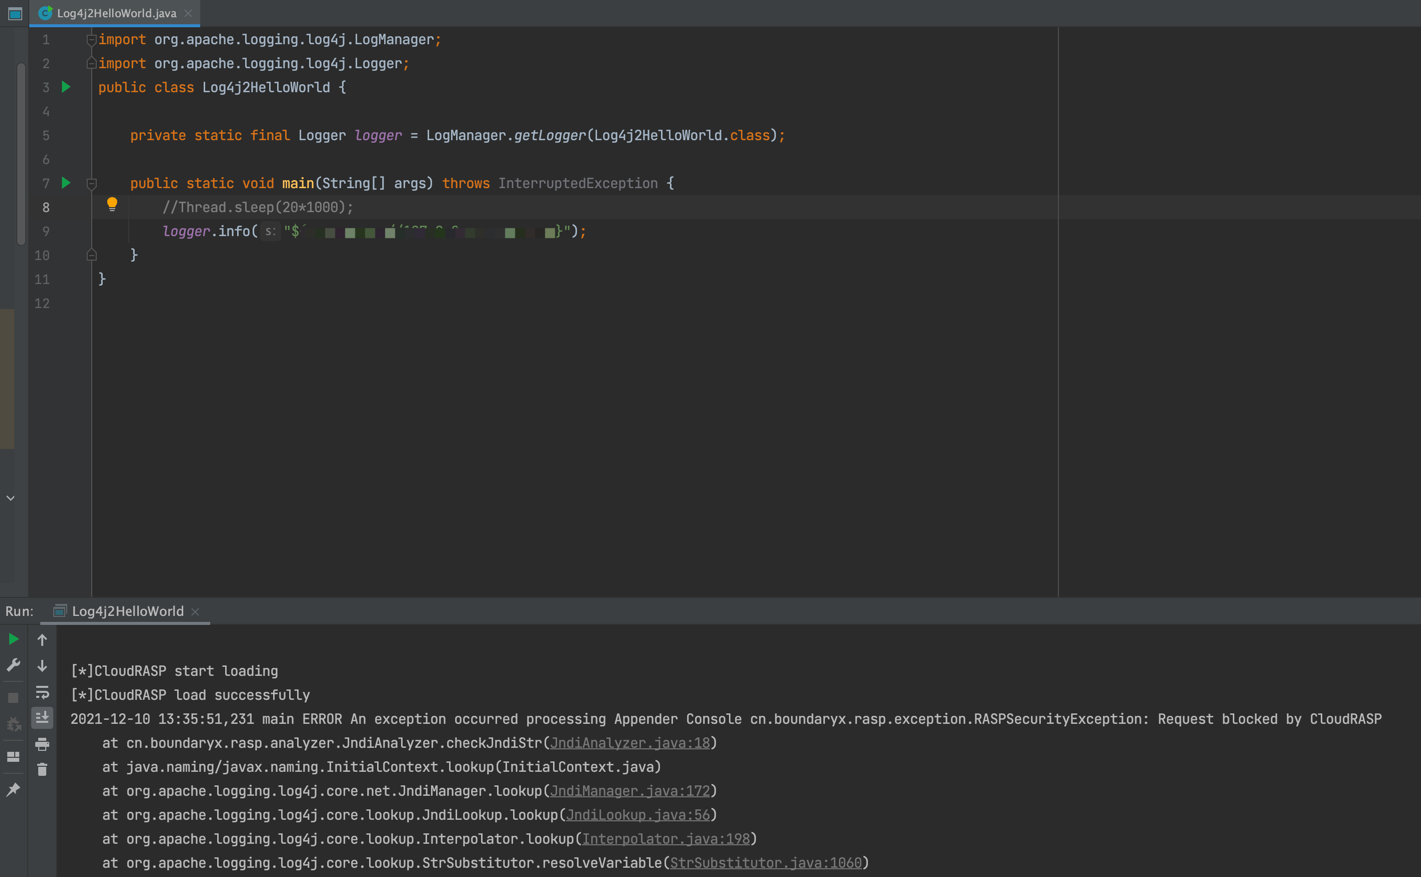
该防御模块会默认阻断通过 log4j2 发起的 JNDI 注入。

值得注意的是 虽然 Oracle 在 6u211、7u201、8u191、11.0.1 默认不再通过 JNDI 加载远程 class,但是攻击人员发现通过 tomcat-el 等第三方组件还是能完成远程命令执行操作。

安装方式

该项目包括两个 JAR 包,rasp-loader.jar 与 rasp-core.jar,已经编译至 dist 中

其中防护模块的安装支持重启和不重启安装。

重启安装

在 Java 程序启动启动脚本添加参数 -javaagent:rasp-loader.jar

以 SpringBoot 程序为例,修改启动参数为 java -javaagent:rasp-loader.jar -jar springboot.jar

不重启安装

执行 java -jar rasp-loader.jar 然后根据提示注入特定的 JVM 进程
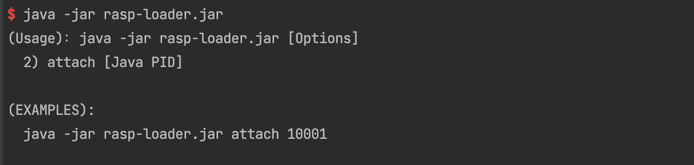
img.png

阻断测试

img.png

源码编译

执行 build.sh 即可

版本兼容

支持 JDK 6-16 版本

下载工具