#1

 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR 绕过
 elnerd/get-netntlm
PowerShell 模块,用于获取当前用户的 NetNTLMv2 哈希
 sourceincite/cve-2018-8440
CVE-2018-8440 独立漏洞利用程序
 thelicato/secbutler
渗透测试者、漏洞赏金猎人和安全研究人员的完美管家
 daradib/sidedoor
适用于 Debian/Raspbian/Ubuntu 等系统的 SSH 连接守护进程
 patrickdw123/paranoidf
ParanoiDF - 基于 PeePDF 的 PDF 分析套件,作者 Jose Miguel Esparza (http://peepdf.eternal-todo.com/)。新增工具:密码破解、编辑恢复、DRM 移除、恶意 JavaScript 提取等。
 jbaines-r7/cisco_asa_research
Cisco ASA 软件与 ASDM 安全研究
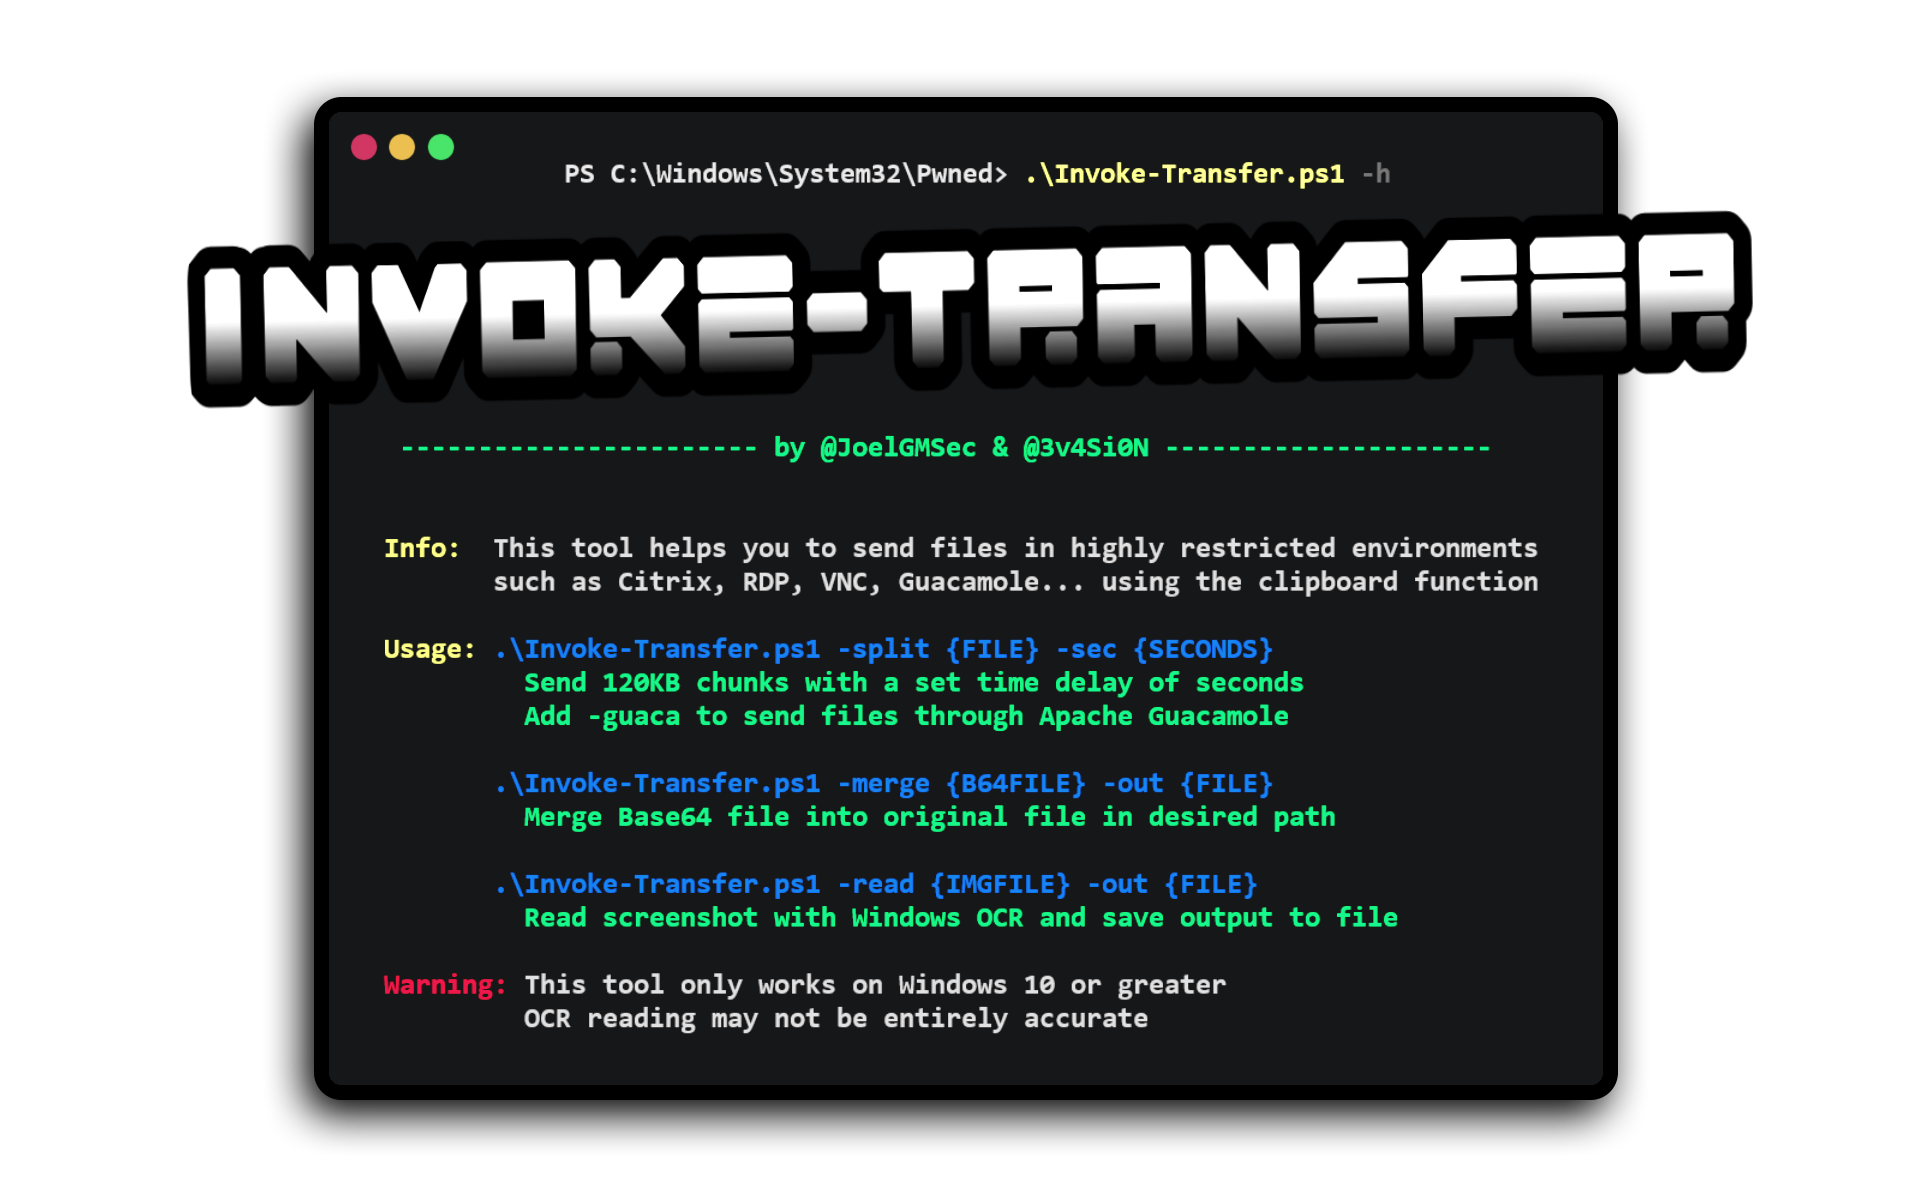 joelgmsec/invoke-transfer
用于在受限环境(Citrix、RDP、VNC、Guacamole)中通过剪贴板、Base64分块、击键或OCR屏幕截图读取来传输文件的PowerShell工具。
 ikotler/hackersh
一款免费开源、专为安全测试设计的命令行Shell和脚本语言
 synacktiv/aadoutsider-py
Python3 重写的 AADInternals 的 AsOutsider 功能
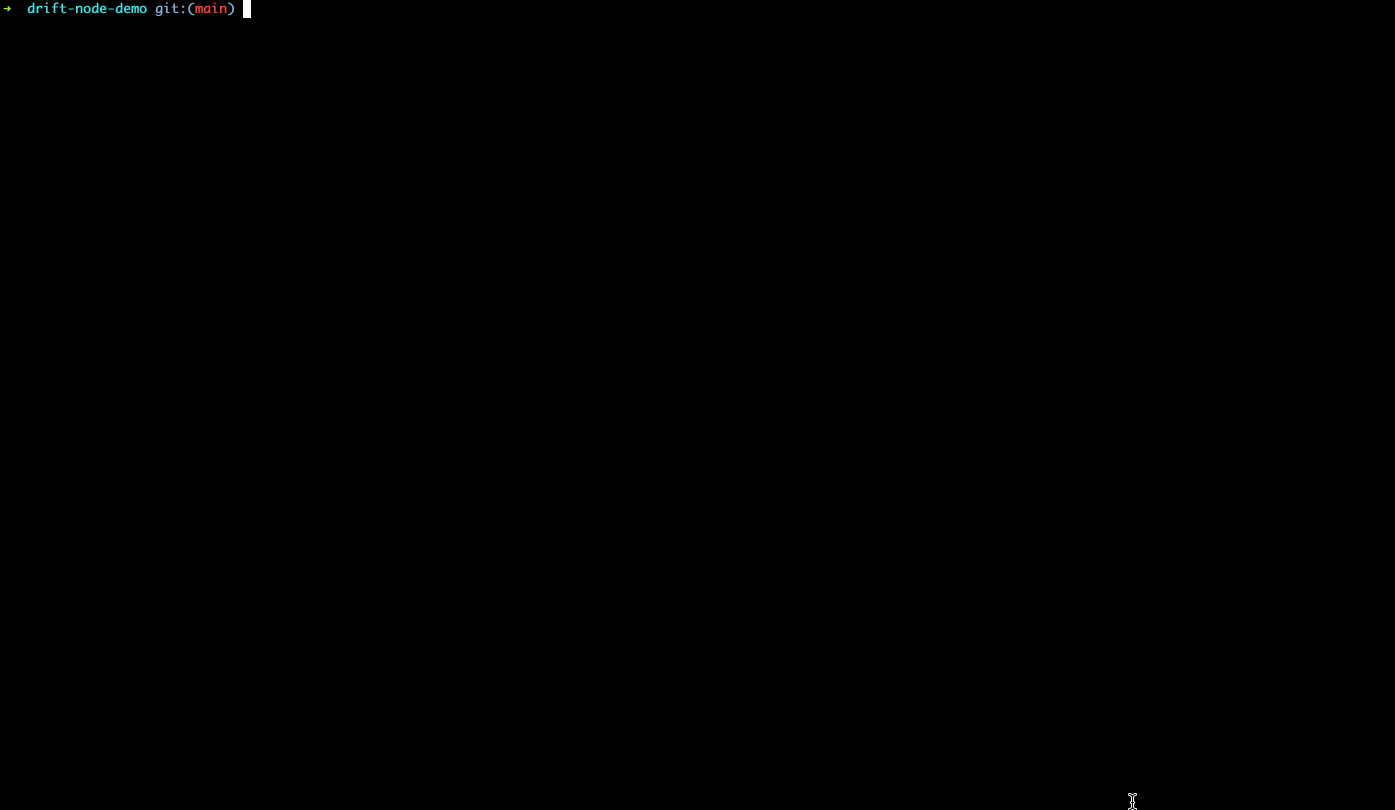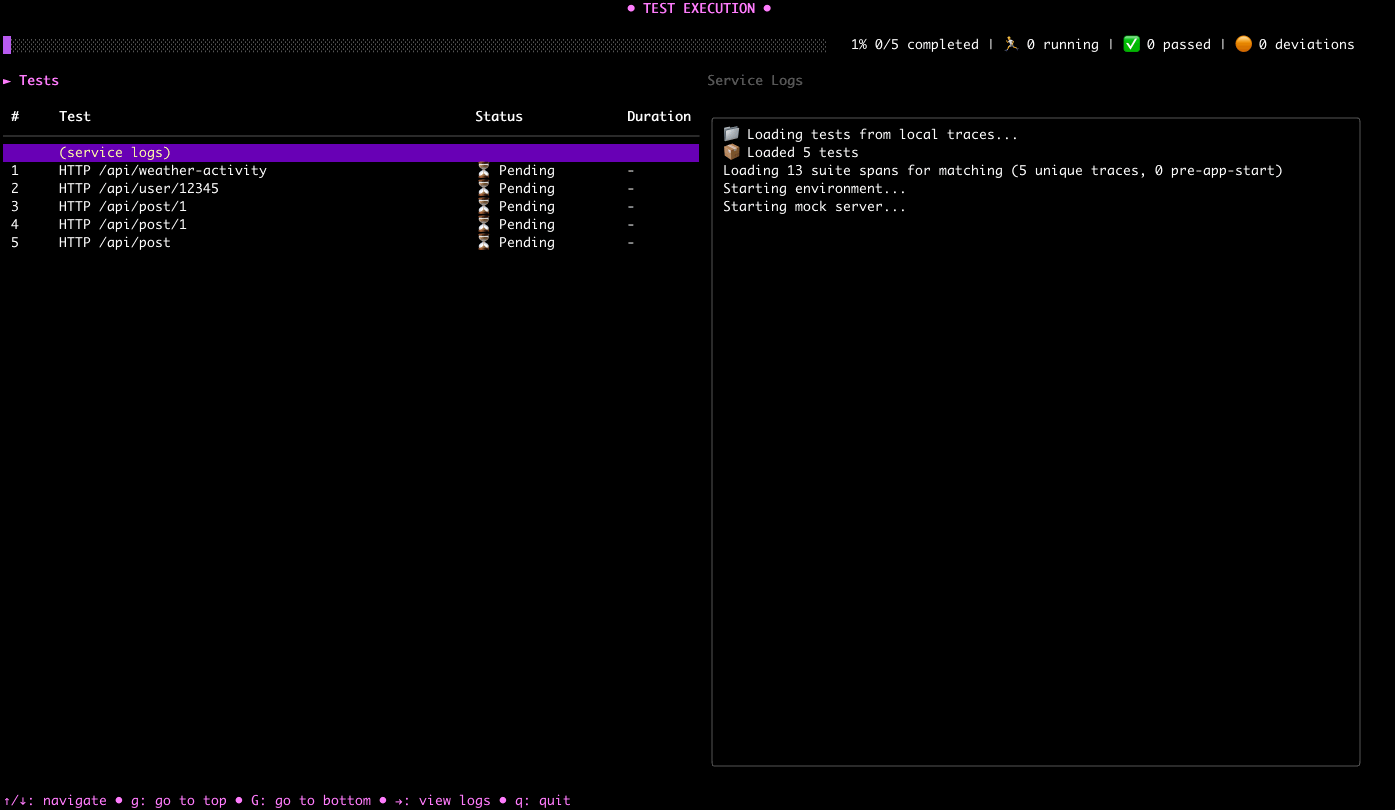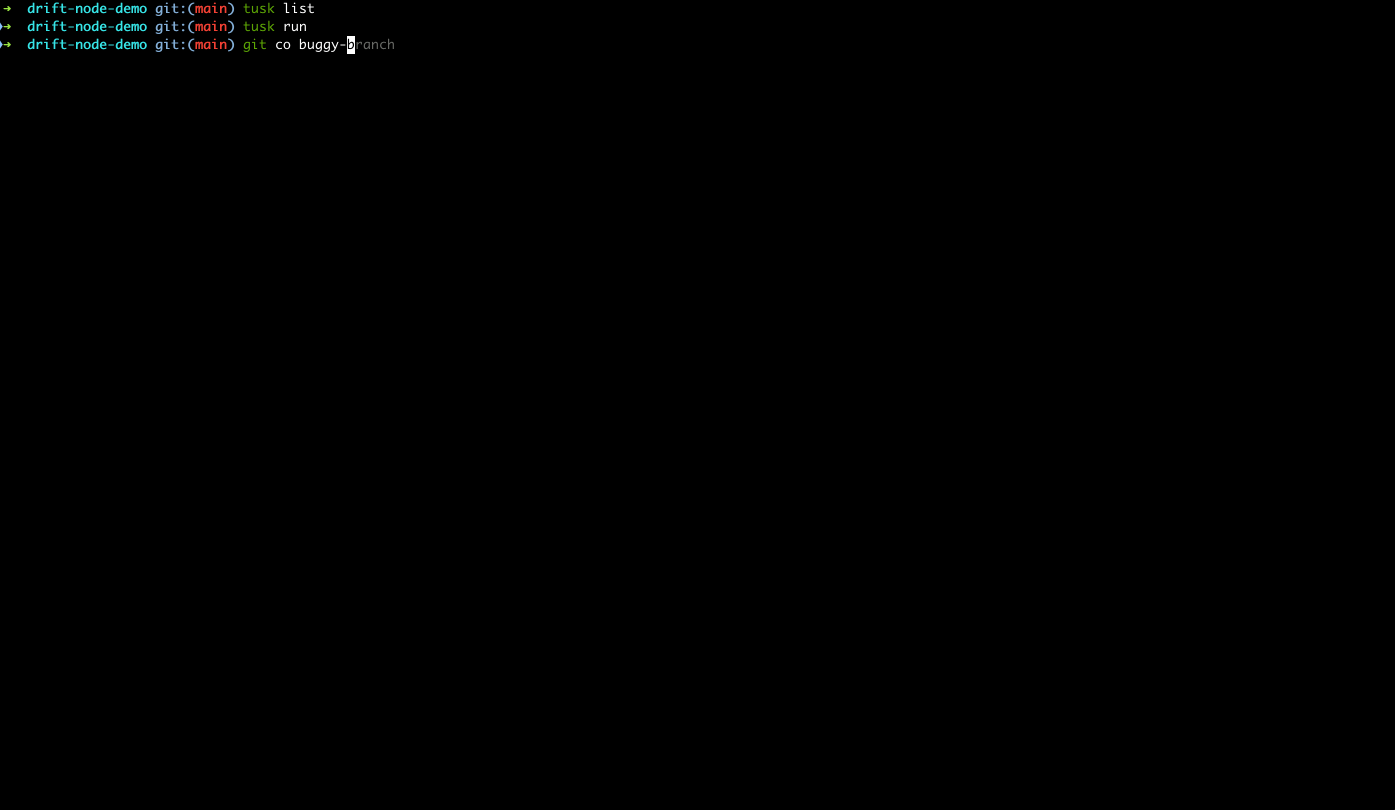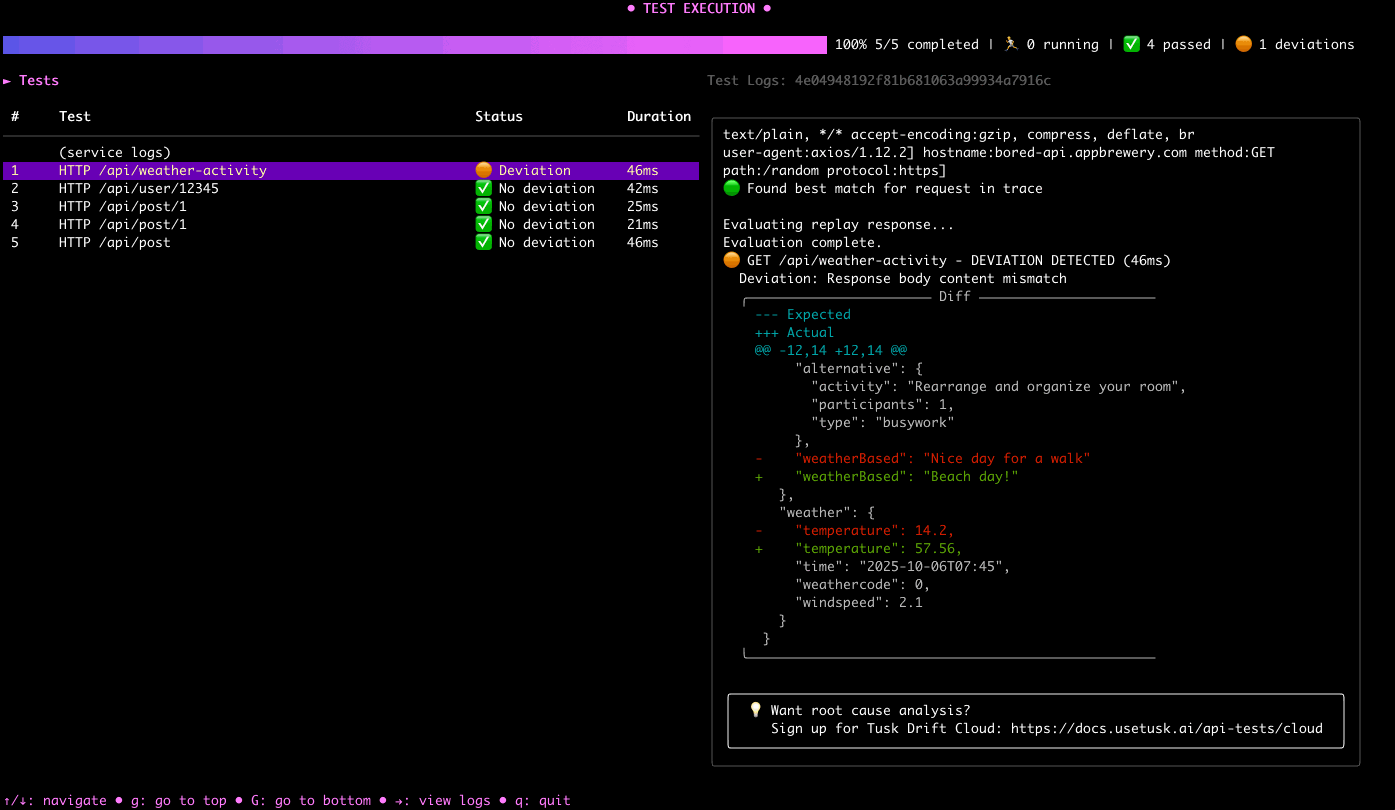 use-tusk/drift-node-sdk
用于捕获和重放进出您服务的API调用的Node.js SDK
 tijme/kernel-mii
Cobalt Strike (CS) Beacon 对象文件 (BOF) 基础,用于使用 CVE-2021-21551 进行内核利用。
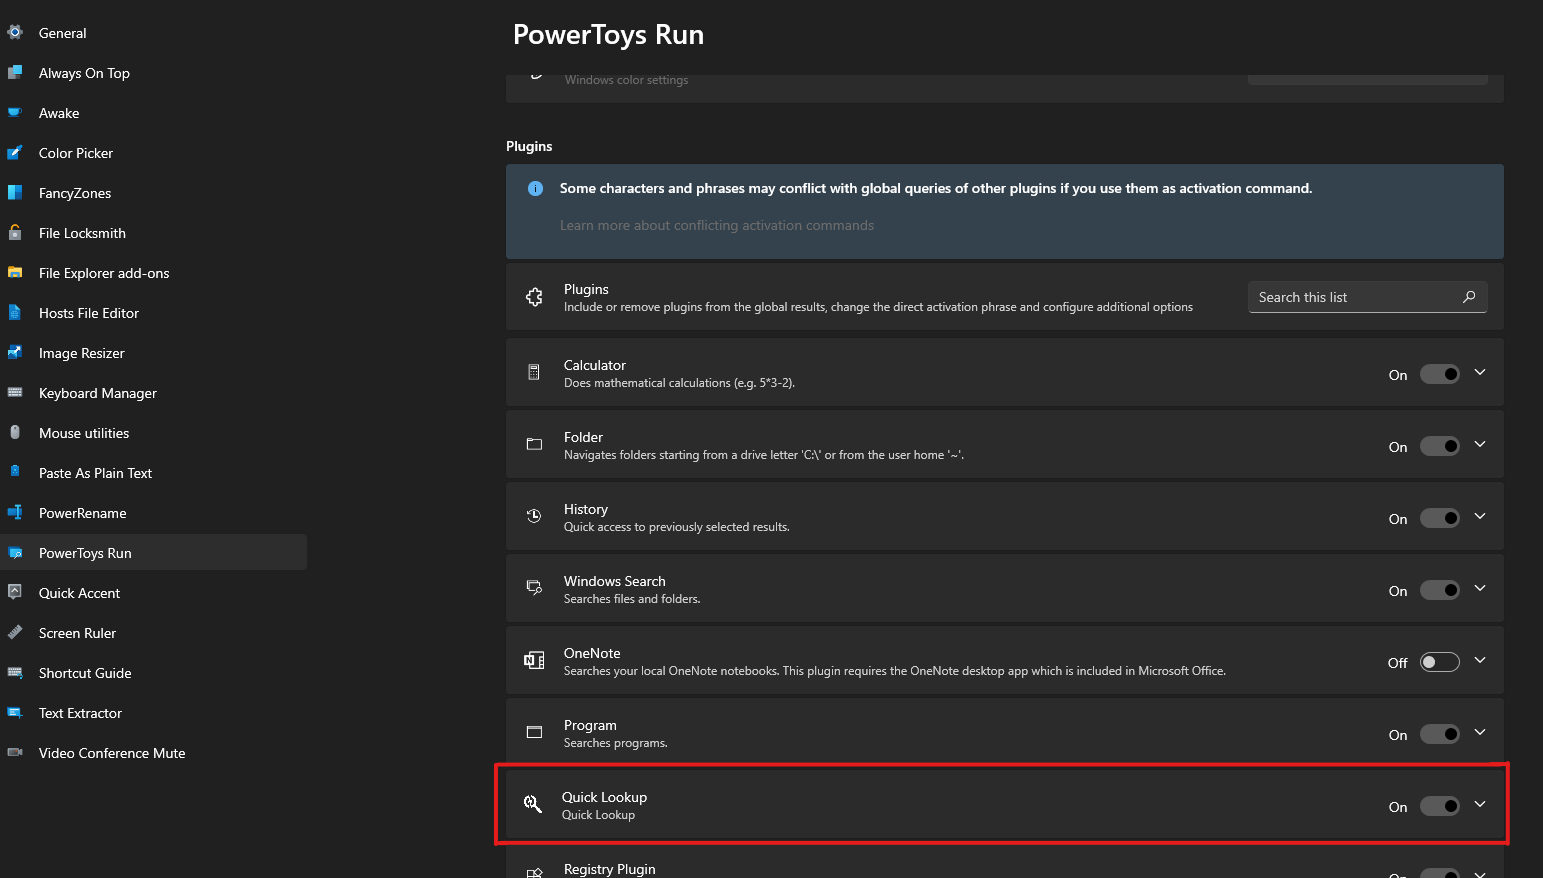 gtgalaxi/quick-lookup-ptrun
PowerToys Run插件,用于即时查询IP、域名和哈希值,支持多个威胁情报平台如Shodan、VirusTotal和GreyNoise。
 altumptic/paranoia
Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.
 nccgroup/assethook
针对 Android AssetManager 的 LD_PRELOAD 魔法
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
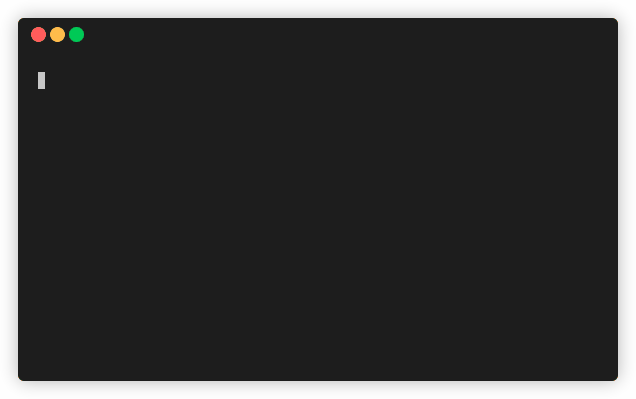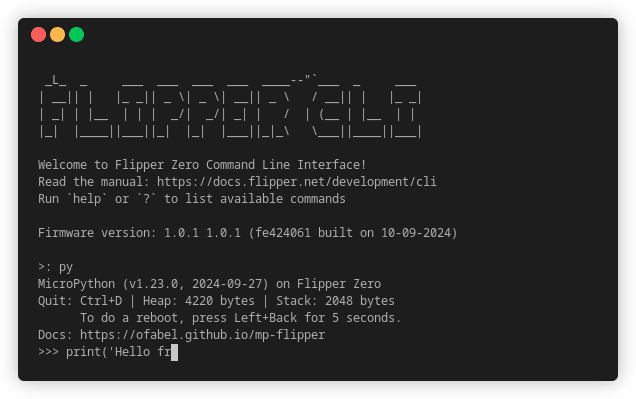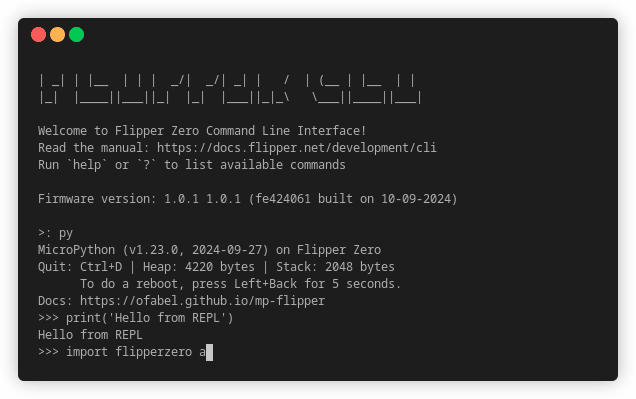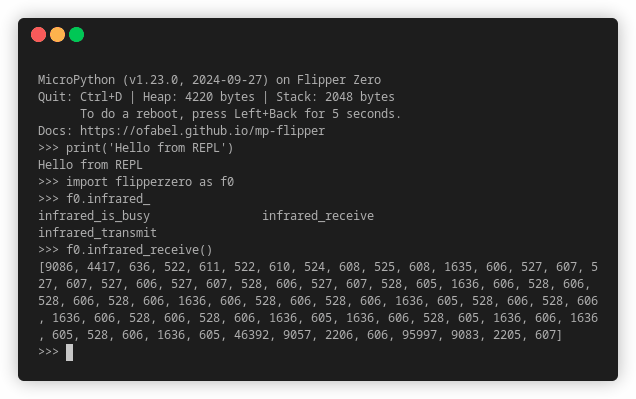
 nishantjoshi00/flipper-template
Flipper Zero的Zig开发模板,具备自动化构建流水线、SDK集成以及针对ARM Cortex-M4的交叉编译功能。支持Sub-GHz、NFC、RFID和红外协议。