#1

 chrilleweb/dotenv-diff
验证代码库中环境变量的使用
 ammarion/waf-detector
🛡️ 高性能 WAF 与 CDN 检测工具。识别防护层(Cloudflare、Akamai、AWS、Fastly 等),使用规避载荷运行有效性与强制执行测试,并生成态势报告。使用 Rust 构建 🦀。
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 praetorian-inc/wasmforge
WasmForge — 将 Go 和 C# 程序编译为单一二进制、WASM 沙箱化的原生可执行文件,支持多态输出。
 deprecatedluar/dredge-cargo
加密的CLI保管库,用于笔记、配置、密钥和文件。搜索,不要整理。
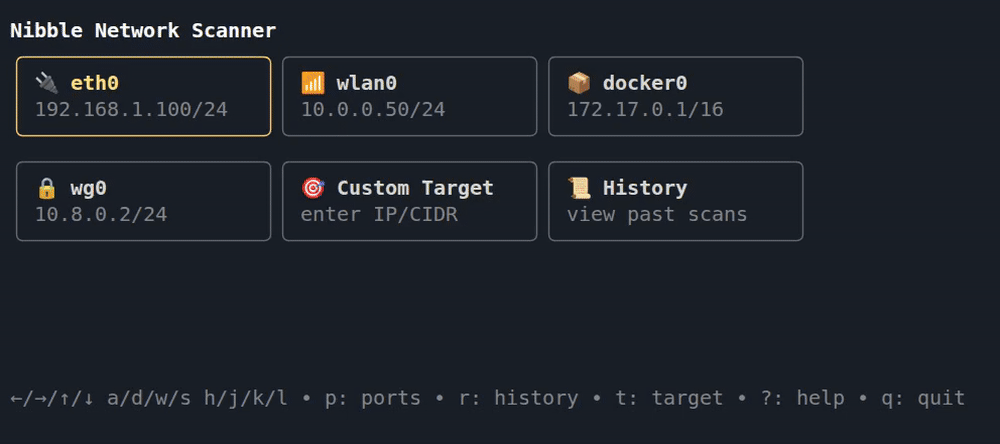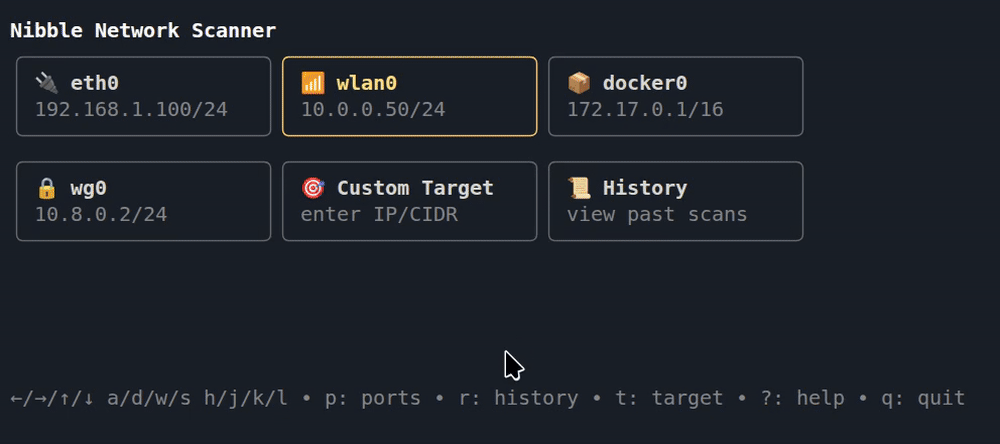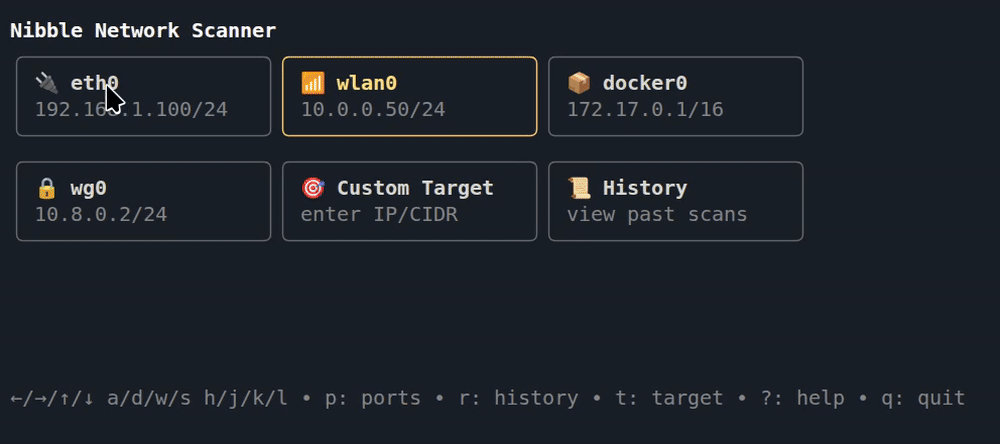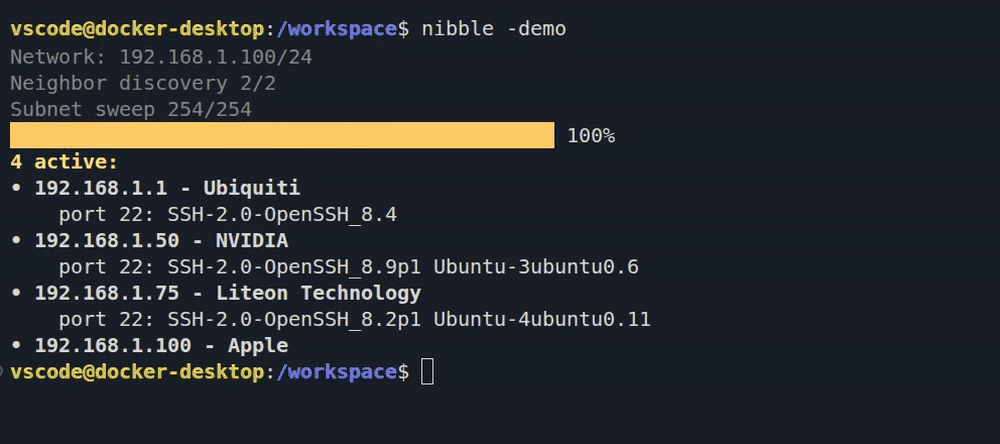 backendsystems/nibble
易于使用的网络扫描器,带有可点击的TUI界面
 ymsniper/noeyes
安全的终端聊天。端到端加密,零元数据盲转发服务器。PyNaCl XSalsa20-Poly1305 + Ed25519 + 前向保密。跨平台 Python。
 chokepoint/crypthook
TCP/UDP 对称加密隧道封装器
 haplessidiot/ageverificationbypass
绕过 redhat 的年龄验证服务
 th3xace/screen_killer
这个脚本是为了在渗透测试任务和OSCP考试期间跟踪进度以便生成报告(捕获截图、命令和输出)而开发的。
 fare9/dragon-tales
基于 LLVM 构建的二进制分析库,用于对 x86、ARM 和 RISC-V 架构的机器码进行反汇编、提升和符号执行,并支持 CFG 恢复和 Z3 求解。
 capesandbox/capesolo
独立的 Windows 虚拟机恶意软件沙箱,运行 capemon,带有 GUI 分类查看器、YARA 签名、IOC 提取、网络分析,以及 VirusTotal/MalwareBazaar 样本下载功能。
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
 knqyf263/go-rpmdb
RPM DB 的 Go 语言绑定
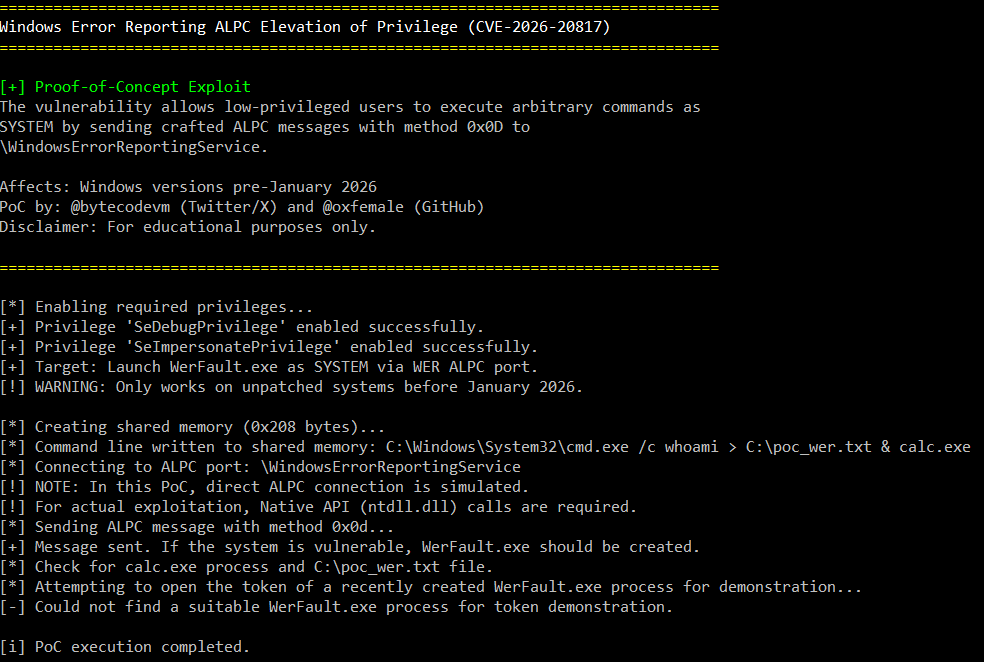 oxfemale/cve-2026-20817
CVE-2026-20817 的概念验证漏洞利用程序,该漏洞是 Windows 错误报告(WER)中通过 ALPC 实现的本地权限提升漏洞,允许低权限用户以 SYSTEM 身份执行代码。
 max-rh/sshelf
SSH 主机的快速终端界面:两次按键即可模糊搜索并连接,双窗格 SFTP 文件传输,以及后台端口转发。自带主机数据库并生成 ssh 命令——绝不修改 ~/.ssh/config。